
ESXハイパーバイザー上のNetScaler VPXをSR-IOVモードでIntel QATを使用してSSLアクセラレーションを行うように構成する
VMware ESXハイパーバイザー上のNetScaler VPXインスタンスは、Intel QuickAssist Technology (QAT) を使用してNetScaler SSLパフォーマンスを高速化できます。Intel QATを使用すると、すべての高遅延暗号処理をチップにオフロードできるため、1つ以上のホストCPUを他のタスクに解放できます。
以前は、すべてのNetScalerデータパス暗号処理は、ホストvCPUを使用してソフトウェアで行われていました。
注:
現在、NetScaler VPXはIntel QATファミリーのC62xチップモデルのみをサポートしています。この機能は、NetScalerリリース14.1ビルド8.50以降でサポートされています。
前提条件
-
ESXホストには、1つ以上のIntel C62x (QAT) チップがプロビジョニングされています。
-
NetScaler VPXはVMware ESXのハードウェア要件を満たしています。詳細については、「VMware ESXにNetScaler VPXインスタンスをインストールする」を参照してください。
制限事項
個々のVMに対して暗号化ユニットや帯域幅を予約する規定はありません。Intel QATハードウェアの利用可能なすべての暗号化ユニットは、QATハードウェアを使用するすべてのVMで共有されます。
Intel QATを使用するためのホスト環境をセットアップする
-
VMwareホストに、C62xシリーズ (QAT) チップモデル用のIntel提供のVMwareドライバーをダウンロードしてインストールします。Intelパッケージのダウンロードとインストール手順の詳細については、「Intel QuickAssist Technology Driver for VMware」を参照してください。
-
ESXホストでSR-IOVを有効にします。
-
仮想マシンを作成します。VMを作成する際は、パフォーマンス要件を満たすために適切な数のPCIデバイスを割り当てます。
注:
各C62x (QAT) チップは、最大3つの個別のPCIエンドポイントを持つことができます。各エンドポイントはVFsの論理的な集合であり、チップの他のPCIエンドポイントと帯域幅を均等に共有します。各エンドポイントは、16個のPCIデバイスとして表示される最大16個のVFを持つことができます。これらのデバイスをVMに追加して、QATチップを使用して暗号化アクセラレーションを行うことができます。
注意事項
-
VMの暗号化要件が複数のQAT PCIエンドポイント/チップを使用する場合、対称的な分散を実現するために、対応するPCIデバイス/VFをラウンドロビン方式で選択することをお勧めします。
-
選択するPCIデバイスの数は、ライセンスされたvCPUの数(管理vCPUの数を含まない)と等しくすることをお勧めします。利用可能なvCPUの数よりも多くのPCIデバイスを追加しても、必ずしもパフォーマンスが向上するとは限りません。例:3つのエンドポイントを持つIntel C62xチップを1つ搭載したESXホストを考えます。6つのvCPUを持つVMをプロビジョニングする際、各エンドポイントから2つのVFを選択し、それらをVMに割り当てます。このような割り当てにより、VMの暗号化ユニットの効果的かつ均等な分散が保証されます。利用可能なvCPUの合計から、デフォルトで1つのvCPUが管理プレーン用に予約され、残りのvCPUはデータプレーンPEsで利用できます。
vSphere Web Clientを使用してQAT VFをVPXに割り当てる
-
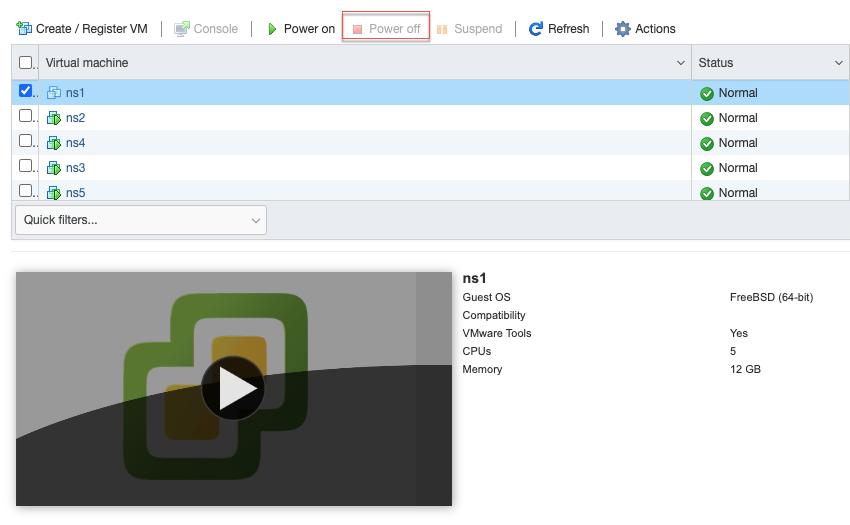
vSphere Web Clientで、仮想マシンが配置されているESXホストに移動し、パワーオフをクリックします。
-
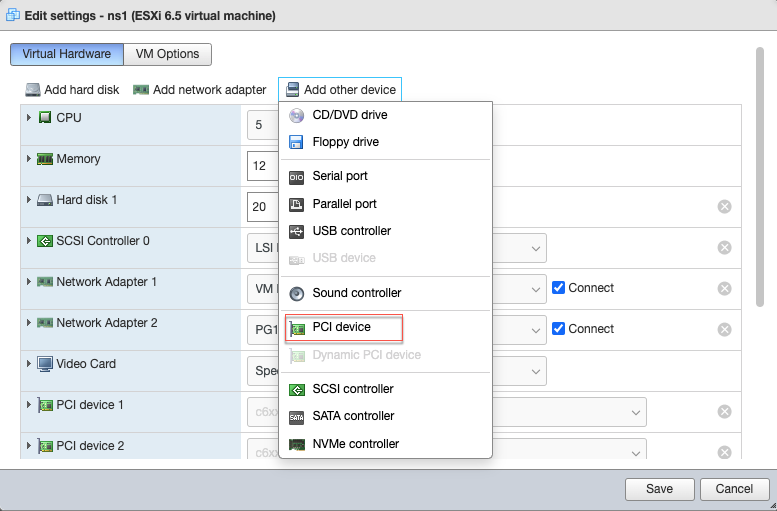
アクション > 設定の編集 > その他のデバイスの追加に移動し、PCIデバイスを選択します。
-
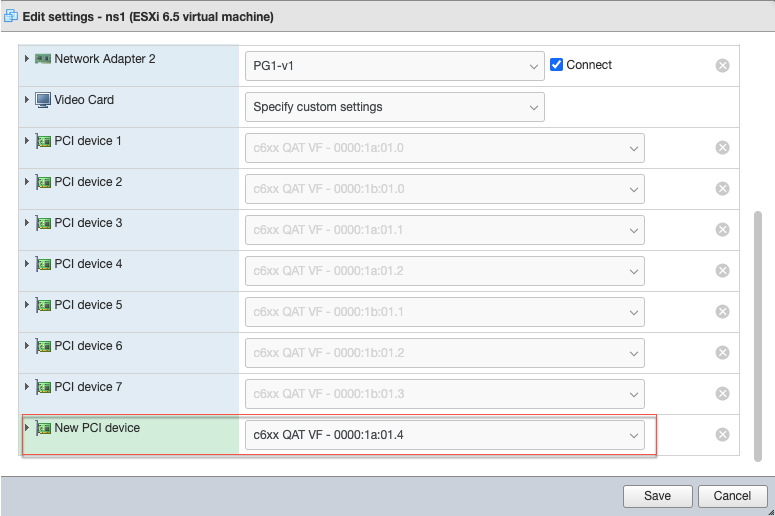
新しく追加されたPCIデバイスにc6xx QAT VFを割り当て、設定を保存します。
-
VMを再度パワーオンします。
-
NetScaler CLIで
stat sslコマンドを実行してSSLサマリーを表示し、QAT VFをVPXに割り当てた後、SSLカードを確認します。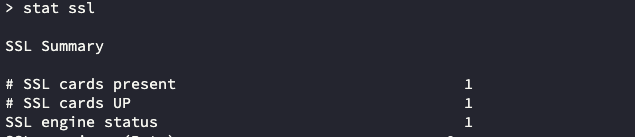
展開について
この展開は、以下のコンポーネント仕様でテストされました。
-
NetScaler VPXのバージョンとビルド: 14.1–8.50
-
VMware ESXiのバージョン: 7.0.3 (ビルド 20036589)
-
VMware用Intel C62x QATドライバーのバージョン: 1.5.1.54