
配置中间证书
中间证书是一种介于 NetScaler Gateway(服务器证书)和根证书(安装在用户设备上)之间的证书。中间证书是证书链的一部分。
一些组织将颁发证书的职责委派出去,以解决组织单位之间的地理分离问题,或对组织的不同部门应用不同的颁发策略。
可以通过设置从属证书颁发机构 (CA) 来委派颁发证书的职责。CA 可以签署自己的证书(即它们是自签名的),也可以由另一个证书颁发机构签署。X.509 标准包含一个用于建立 CA 层次结构的模型。在此模型中,如下图所示,根 CA 位于层次结构的顶部,是由证书颁发机构自签名的证书。直接从属于根 CA 的 CA 具有由根证书颁发机构签署的 CA 证书。层次结构中从属 CA 下的 CA 具有由从属 CA 签署的 CA 证书。
图 1. 显示典型数字证书链层次结构的 X.509 模型
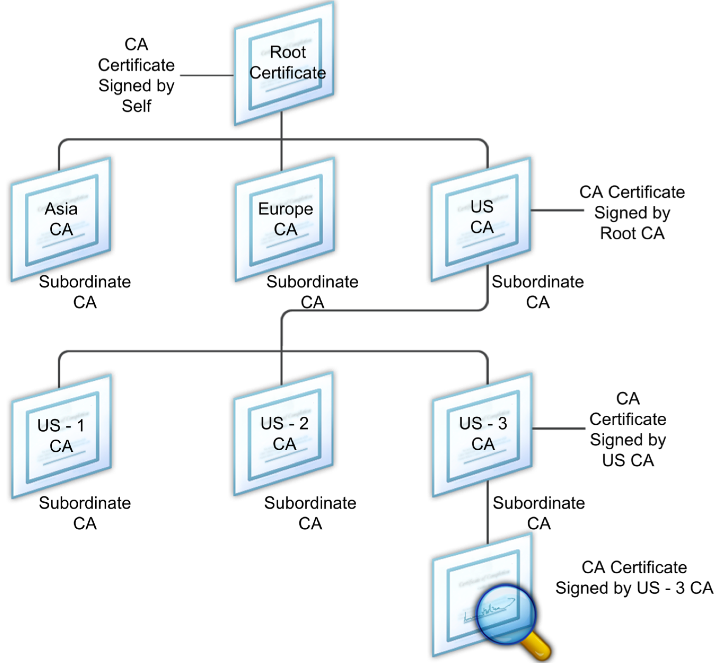
如果服务器证书由具有自签名证书的 CA 签署,则证书链由两个证书组成:最终实体证书和根证书颁发机构。如果用户或服务器证书由中间证书颁发机构签署,则证书链会更长。
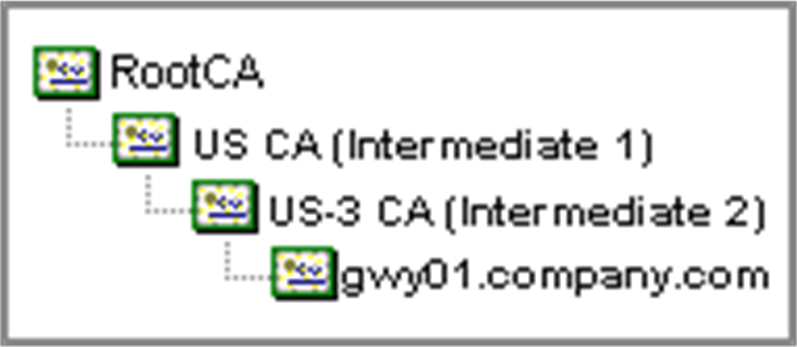
下图显示,前两个元素是最终实体证书(在本例中为 gwy01.company.com)和中间证书颁发机构的证书,按此顺序排列。中间证书颁发机构的证书之后是其证书颁发机构的证书。此列表持续到列表中的最后一个证书是根证书颁发机构的证书。链中的每个证书都证明了前一个证书的身份。
图 2. 典型的数字证书链
安装中间证书
-
在配置实用程序中,在“配置”选项卡上的导航窗格中,展开“SSL”,然后单击“证书”。
-
在详细信息窗格中,单击“安装”。
-
在“证书-密钥对名称”中,键入证书的名称。
-
在“详细信息”下的“证书文件名”中,单击“浏览 (设备)”,然后在列表中选择“本地”或“设备”。
-
导航到计算机(本地)或 NetScaler Gateway(设备)上的证书。
-
在“证书格式”中,选择 PEM。
-
单击“安装”,然后单击“关闭”。
在 NetScaler Gateway 上安装中间证书时,无需指定私钥或密码。
证书安装到设备上后,需要将其链接到服务器证书。
将中间证书链接到服务器证书
-
在配置实用程序中,在“配置”选项卡上的导航窗格中,展开“SSL”,然后单击“证书”。
-
在详细信息窗格中,选择服务器证书,然后在“操作”中单击“链接”。
-
在“CA 证书名称”旁边,从列表中选择中间证书,然后单击“确定”。