
Configuración de la autenticación con tarjeta inteligente
Puede configurar NetScaler Gateway para usar una tarjeta inteligente criptográfica para autenticar a los usuarios.
Para configurar una tarjeta inteligente con NetScaler Gateway, debe hacer lo siguiente:
-
Cree una directiva de autenticación de certificados. Para obtener más información, consulte Configuración de la autenticación de certificados de cliente.
-
Enlace la directiva de autenticación a un servidor virtual.
-
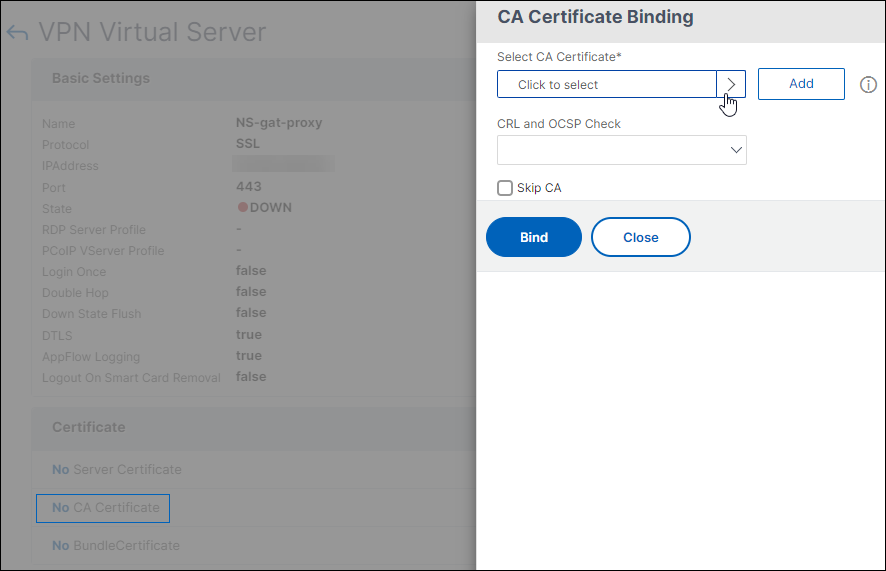
Agregue el certificado raíz de la entidad de certificación (CA) que emite los certificados de cliente a NetScaler Gateway. Para obtener más información, consulte Para instalar un certificado raíz en NetScaler Gateway.Importante:Al agregar el certificado raíz al servidor virtual para la autenticación con tarjeta inteligente, debe seleccionar el certificado de la lista Seleccionar certificado CA.
Después de crear el certificado de cliente, puede escribir el certificado, conocido como flash, en la tarjeta inteligente. Cuando complete ese paso, podrá probar la tarjeta inteligente.
Si configura StoreFront™ para la autenticación de paso de tarjeta inteligente, si existe alguna de las siguientes condiciones, el inicio de sesión único en StoreFront falla:
-
Si establece el dominio en la ficha Aplicaciones publicadas como
mydomain.com en lugar demydomain. -
Si no establece el nombre de dominio en la ficha Aplicaciones publicadas y ejecuta el comando
wi-sso-split-upnestableciendo el valor en 1. En este caso, el UserPrincipalName contiene el nombre de dominio "mydomain.com".
Puede utilizar la autenticación con tarjeta inteligente para agilizar el proceso de inicio de sesión de sus usuarios y, al mismo tiempo, mejorar la seguridad del acceso de los usuarios a su infraestructura. El acceso a la red corporativa interna está protegido por una autenticación de dos factores basada en certificados que utiliza la infraestructura de clave pública. Las claves privadas están protegidas por controles de hardware y nunca abandonan la tarjeta inteligente. Sus usuarios obtienen la comodidad de acceder a sus escritorios y aplicaciones desde una variedad de dispositivos corporativos utilizando sus tarjetas inteligentes y PIN.
Puede utilizar tarjetas inteligentes para la autenticación de usuarios a través de StoreFront en escritorios y aplicaciones proporcionados por Citrix Virtual Apps and Desktops. Los usuarios de tarjetas inteligentes que inician sesión en StoreFront también pueden acceder a las aplicaciones proporcionadas por NetScaler Endpoint Management. Sin embargo, los usuarios deben autenticarse de nuevo para acceder a las aplicaciones web de Endpoint Management que utilizan la autenticación de certificados de cliente.
Para obtener más información, consulte Configurar la autenticación con tarjeta inteligente en la documentación de StoreFront.
Configuración de la autenticación con tarjeta inteligente con conexiones Secure ICA®
Los usuarios que inician sesión y establecen una conexión ICA segura mediante una tarjeta inteligente con inicio de sesión único configurado en NetScaler Gateway podrían recibir dos veces solicitudes de su número de identificación personal (PIN).
-
Al iniciar sesión y al intentar iniciar un recurso publicado. Esta situación ocurre si el explorador web y la aplicación Citrix Workspace utilizan el mismo servidor virtual configurado para usar certificados de cliente.
-
La aplicación Citrix Workspace no comparte un proceso ni una conexión SSL (Secure Sockets Layer) con el explorador web. Por lo tanto, cuando la conexión ICA completa el protocolo de enlace SSL con NetScaler Gateway, el certificado de cliente se requiere una segunda vez.
Para evitar que los usuarios reciban la segunda solicitud de PIN, debe cambiar dos configuraciones:
-
La autenticación de cliente en el servidor virtual VPN debe estar inhabilitada.
-
La renegociación SSL debe estar habilitada.
Después de configurar el servidor virtual, vincule uno o varios servidores STA al servidor virtual, como se describe en Configurar NetScaler Gateway para gestionar el tráfico STA e ICA.
También es posible que desee probar la autenticación con tarjeta inteligente.
Para inhabilitar la autenticación de cliente:
-
En la utilidad de configuración, en la ficha Configuración, en el panel de navegación, expanda NetScaler Gateway y, a continuación, haga clic en Servidores virtuales.
-
Seleccione el servidor virtual pertinente en el panel de detalles principal y, a continuación, haga clic en Modificar.
-
En el panel Opciones avanzadas, haga clic en Parámetros SSL.
-
Desactive la casilla de verificación Autenticación de cliente.
-
Haga clic en Listo.
Para habilitar la renegociación SSL:
-
Mediante la utilidad de configuración, en la ficha Configuración, vaya a Administración de tráfico y, a continuación, haga clic en SSL.
-
En el panel principal, haga clic en Cambiar configuración SSL avanzada.
-
En el menú Denegar renegociación SSL, seleccione NO.
Para probar la autenticación con tarjeta inteligente:
-
Conecte la tarjeta inteligente al dispositivo de usuario.
-
Abra su explorador web e inicie sesión en NetScaler Gateway.