
Visualizador de Unified Gateway
El Visualizador de Unified Gateway proporciona una representación visual de las configuraciones mediante el Asistente de Unified Gateway. El Visualizador de Unified Gateway se utiliza para agregar y editar configuraciones, y para diagnosticar un problema de back-end.
El Visualizador de Unified Gateway muestra lo siguiente:
| Configuración | Configuración |
|---|---|
| Directivas de preautenticación | Directivas de autenticación |
| Servidores virtuales CS | Servidores virtuales VPN |
| Servidores virtuales LB | Aplicaciones XA/XD |
| Aplicaciones web | Aplicaciones SaaS |
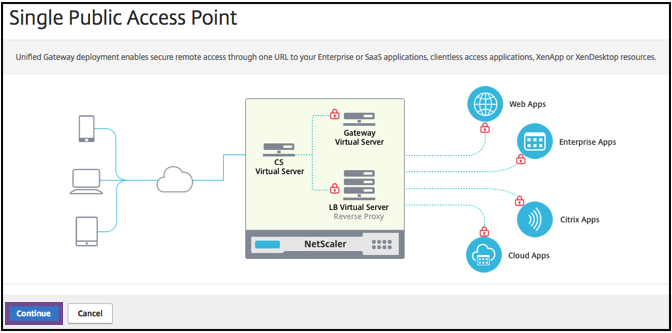
La implementación de Unified Gateway permite el acceso remoto seguro a través de una URL a sus aplicaciones empresariales o SaaS, aplicaciones de acceso sin cliente, Citrix Virtual Apps™ y recursos de escritorios.
Configurar Unified Gateway
-
Seleccione Unified Gateway en el menú.
-
En la siguiente pantalla, verificar que tiene la siguiente información y, a continuación, haga clic en Empezar:
-
Dirección IP pública para Unified Gateway.
-
Cadena de certificados de servidor (.PFX o .PEM) con certificado de CA raíz opcional.
-
Detalles de autenticación basados en LDAP/RADIUS/Certificado de cliente.
-
Detalles de la aplicación (URL para aplicaciones SaaS o detalles del servidor de Citrix Virtual Apps and Desktops).
-
-
Haga clic en el botón Continuar.
Crear un servidor virtual de configuración de Unified Gateway.
-
Introduzca el Nombre de la configuración para el servidor virtual.
-
Introduzca la dirección IP de Unified Gateway pública para la implementación de Unified Gateway.
-
Introduzca el nombre de dominio completo (FQDN) para la implementación de Unified Gateway.
-
Introduzca el número de Puerto. El rango de números de puerto es 1–65535.
-
Haga clic en Continuar.
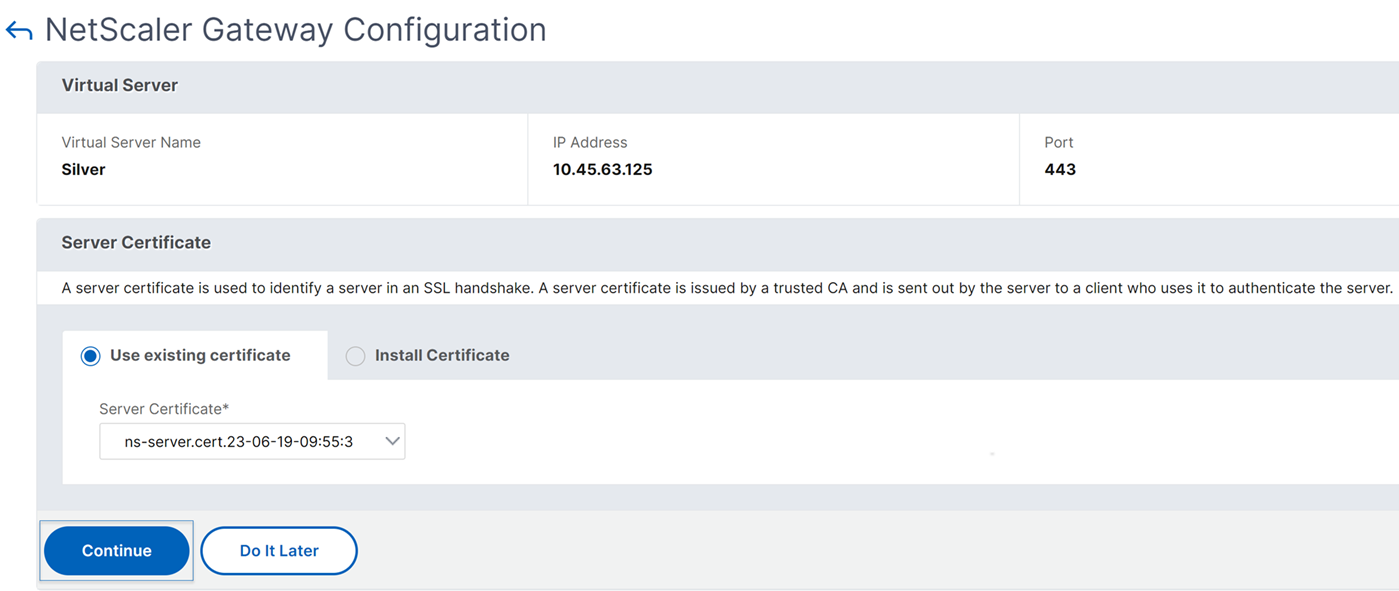
Complete la siguiente información para especificar el certificado de servidor.
-
Seleccione los botones de radio Usar certificado existente o Instalar certificado.
-
Seleccione un Certificado de servidor del menú.
-
Haga clic en el botón Continuar.
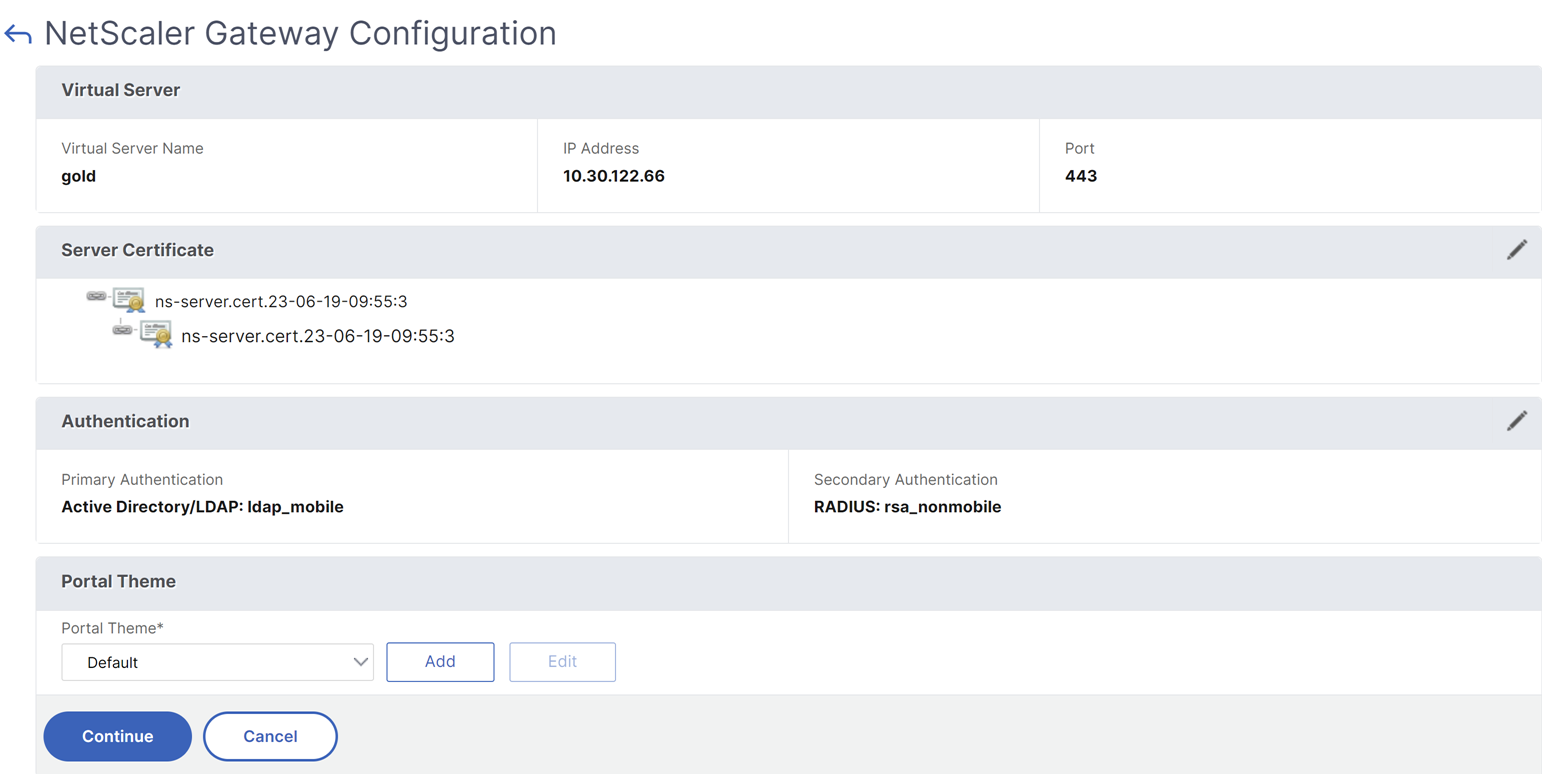
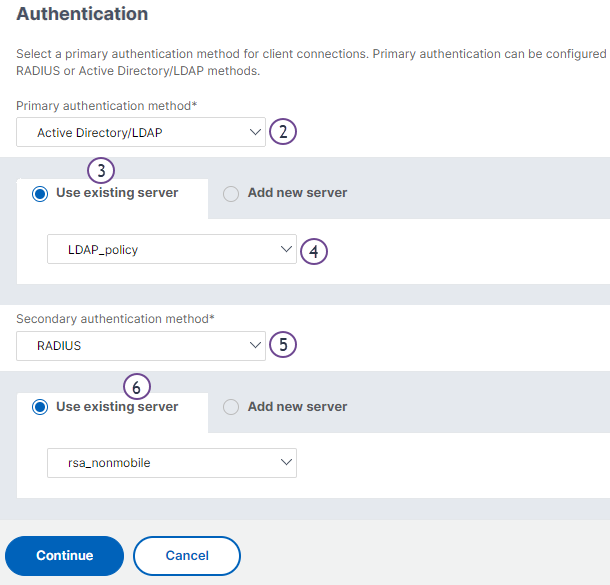
Complete la siguiente información para especificar la autenticación.
-
Seleccione un método de autenticación principal del menú.
-
Seleccione los botones de radio Usar servidor existente o Agregar nuevo servidor para especificar los detalles del servidor de autenticación principal.
-
Seleccione un método de autenticación secundario del menú.
-
Seleccione los botones de radio Usar servidor existente o Agregar nuevo servidor para especificar los detalles del servidor de autenticación secundario.
-
Haga clic en el botón Continuar.
-
Seleccione el Tema del portal del menú.
-
Haga clic en Continuar.
-
Seleccione los botones de radio Aplicación web o Citrix Virtual Apps Desktops.
-
Haga clic en Continuar.
Complete la siguiente información para especificar la aplicación web.
-
Introduzca el nombre del enlace de marcador.
-
Seleccione el tipo de aplicación que representa la URL de VPN. Los valores posibles son:
-
Aplicación de intranet
-
Acceso sin cliente
-
SaaS
-
Aplicación preconfigurada en este NetScaler
-
-
Marque esta casilla para que esta aplicación sea accesible a través de la URL de Unified Gateway.
-
Introduzca la URL del enlace de marcador.
-
Desde la URL del icono, elija un archivo para obtener un archivo de icono. La longitud máxima = 255
-
Haga clic en el botón Continuar.
-
Haga clic en Listo.
-
Haga clic en Continuar.
-
Haga clic en Listo.
Configuración de la GUI
-
Seleccione Unified Gateway en el menú.
-
Haga clic en el icono Unified Gateway Visualizer para acceder a las instancias de Gateway configuradas.
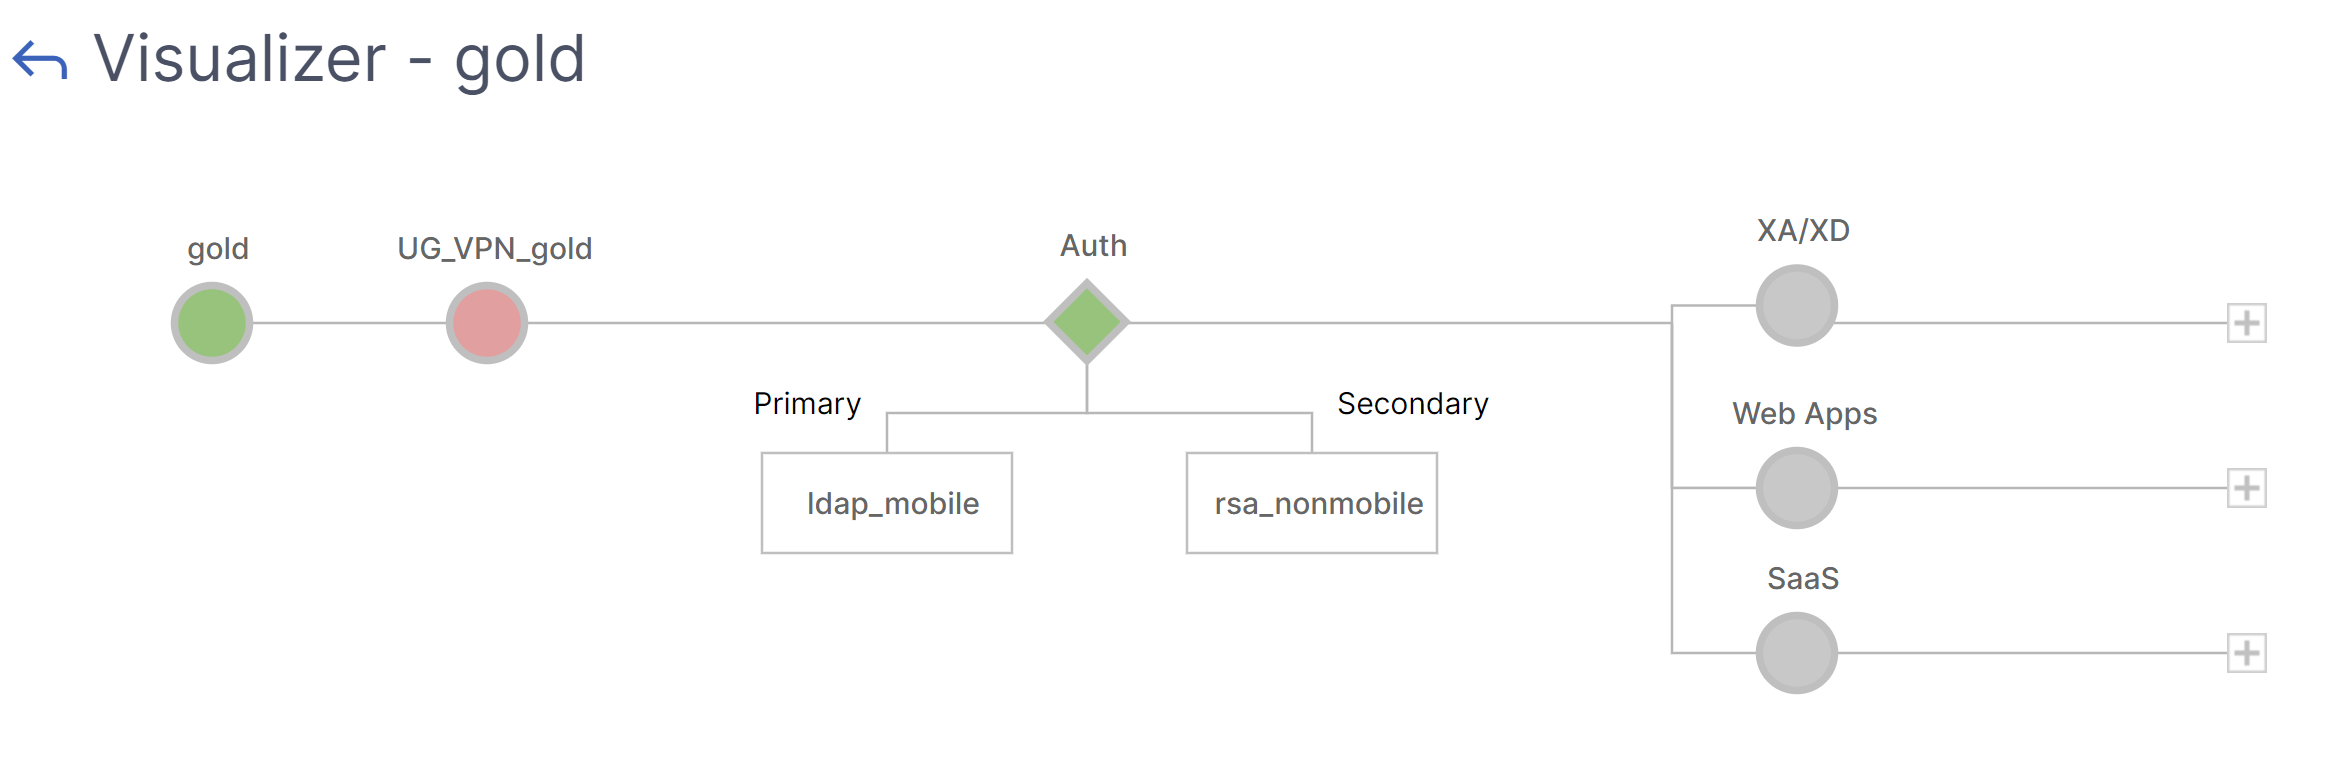
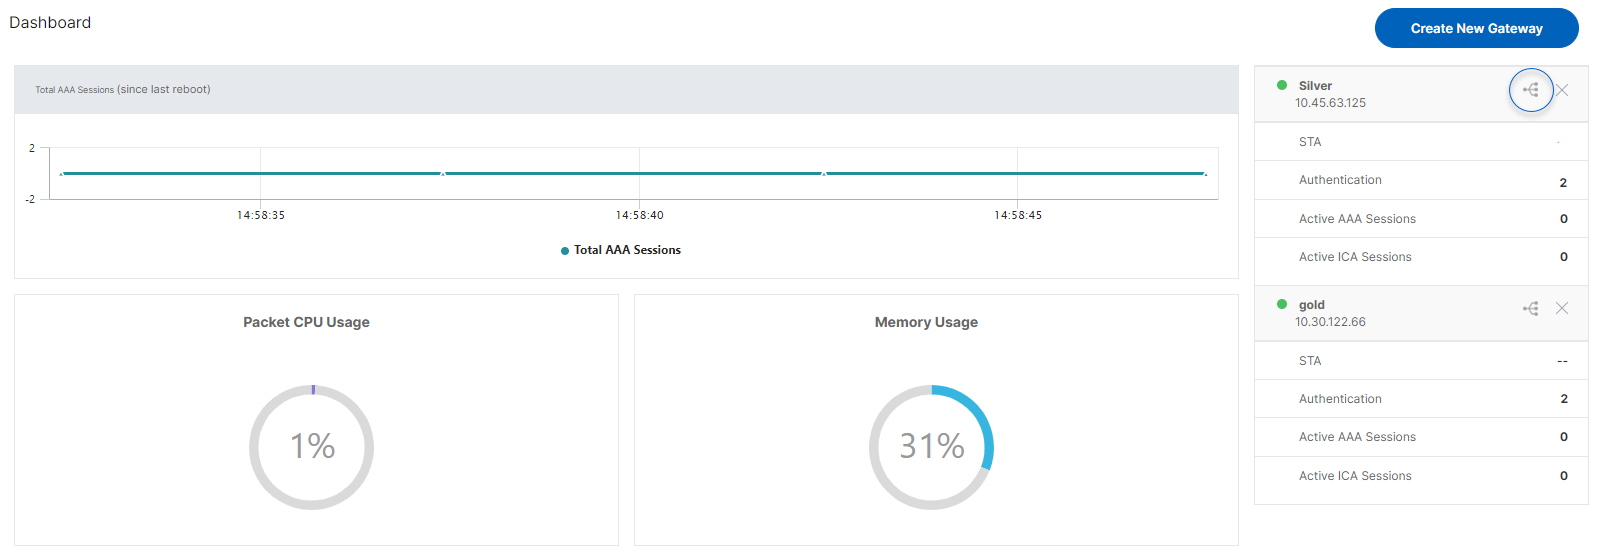 El Visualizador de Unified Gateway se parece a un diagrama de flujo, como se muestra en la siguiente imagen:
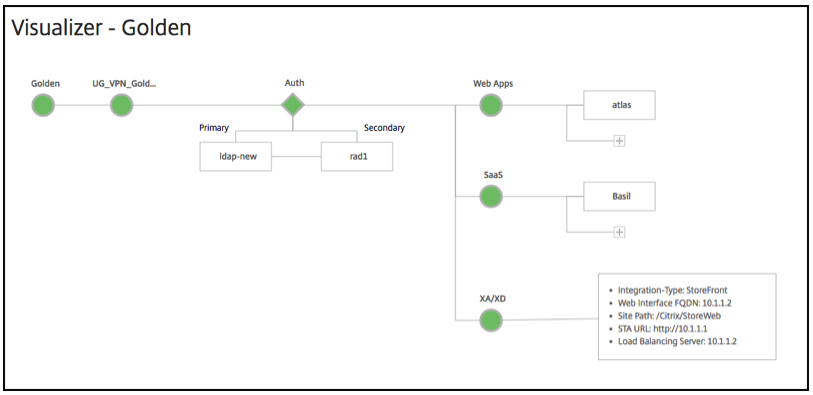 El Visualizador de Unified Gateway tiene PreAuth,
Authy una sección de Aplicaciones. Si el servidor virtual VPN tiene una política de preautenticación, solo entonces se muestrapre-authen el Visualizador de Unified Gateway.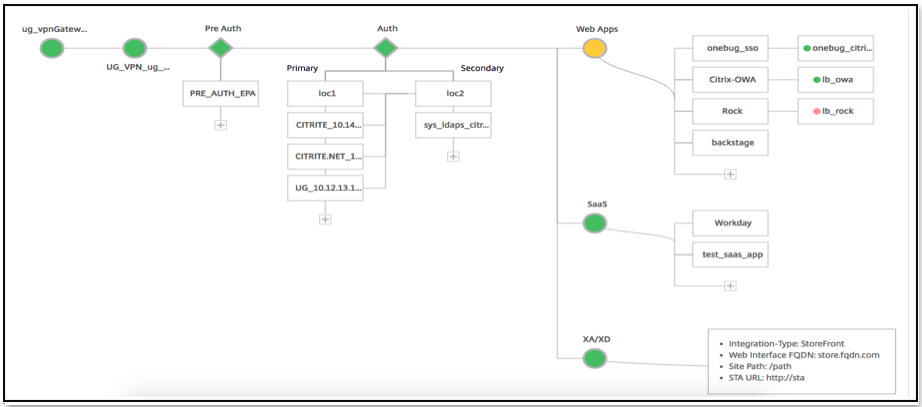 El Visualizador de Unified Gateway utiliza un esquema de codificación por colores para los servidores virtuales de equilibrio de carga y VPN para indicar su estado.
| Color | Descripción |
|---|---|
| Rojo | significa que el servidor está inactivo. |
| Gris | significa que las aplicaciones web/Citrix Virtual Apps no se han configurado. |
| Verde | significa que todo está bien con el servidor virtual. |
| Naranja | significa que uno de los servicios del servidor virtual de equilibrio de carga está inactivo, pero sigue funcionando correctamente. |
Detalles de los servidores virtuales VPN
Para obtener los detalles de los servidores virtuales VPN, haga clic en el nodo de servidores virtuales VPN. La ventana emergente muestra detalles como la regla C/S y todas las directivas.
-
Agregue directivas a la entidad VPN haciendo clic en el icono (+).
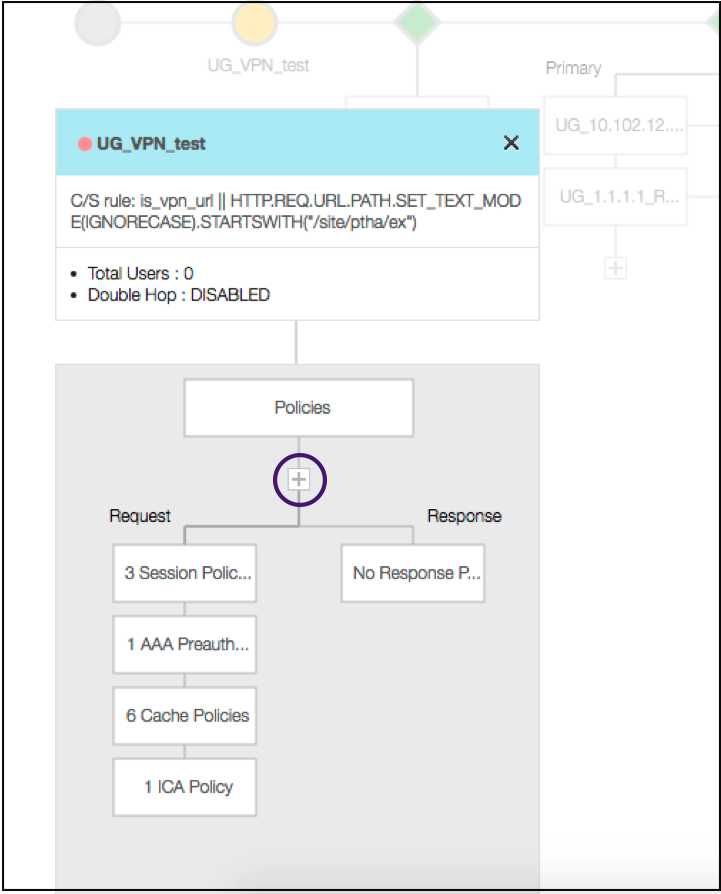
-
Haga clic en el nodo deseado para ver los detalles de las directivas ya configuradas.
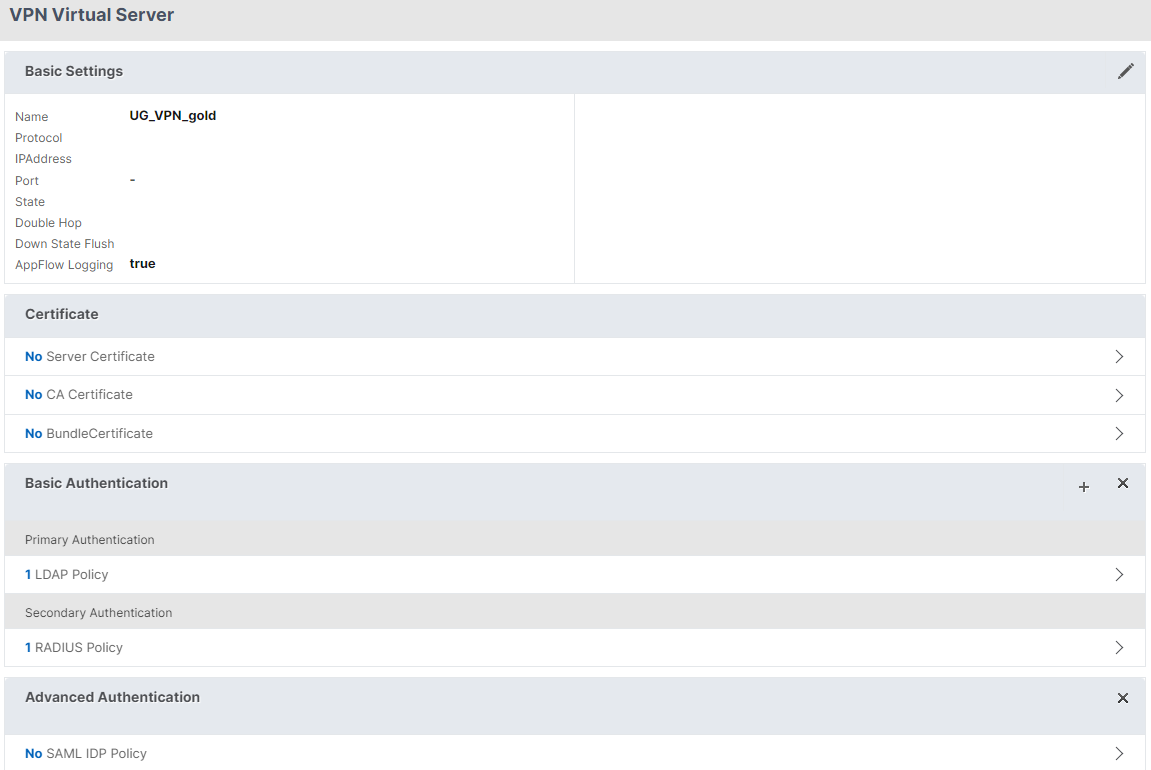
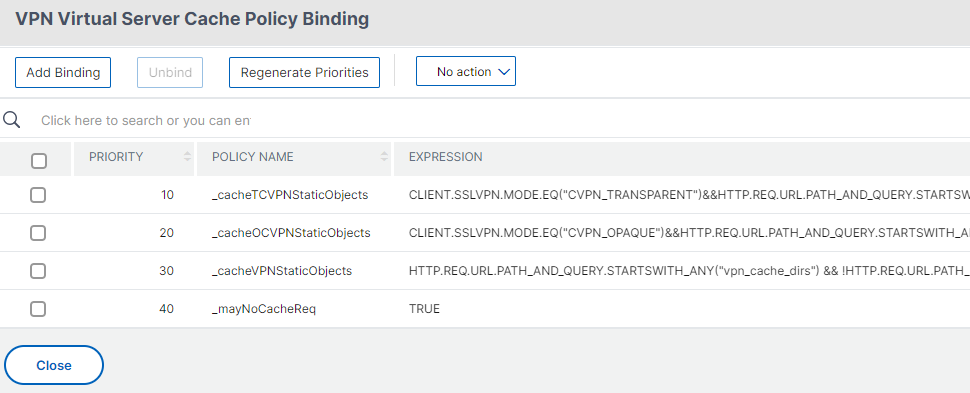 Para obtener información del servidor virtual VPN, el título VPN en la ventana emergente es una entidad en la que se puede hacer clic y que lleva a un control deslizante que detalla el servidor virtual VPN.
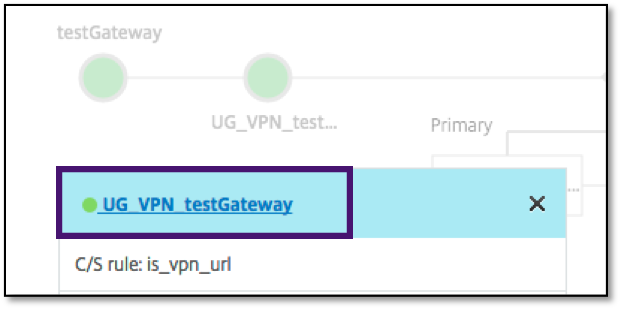 Aquí se muestran los detalles del servidor VPN.
The Pre Auth Block
Si un servidor virtual VPN tiene políticas de preautenticación asociadas, el Visualizador de Unified Gateway muestra un bloque
Pre Auth. El bloque Pre Auth muestra las políticas y proporciona una opción para añadir políticas de preautenticación a la VPN.
-
Haga clic en el + para añadir una política
preauth.
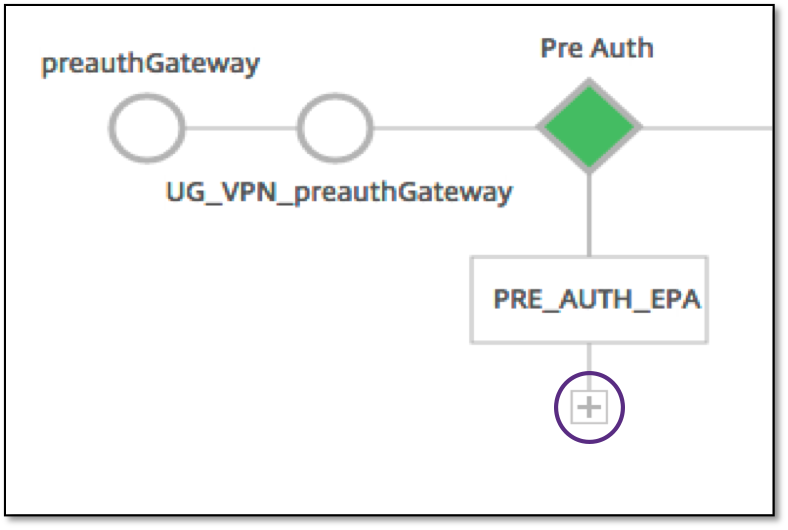
En caso de que no haya políticas de preautenticación asociadas, este bloque se ocultaría de la vista.
The Auth Block
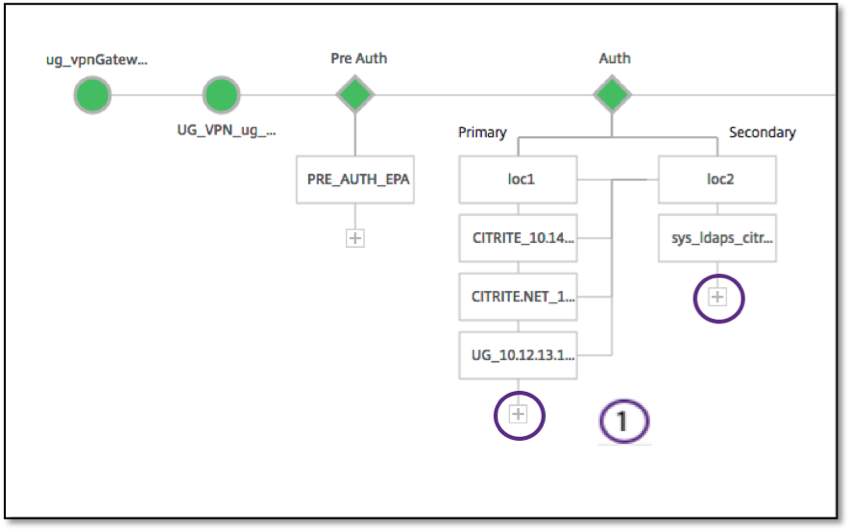
El bloque
Auth enumera las políticas principales y secundarias. El bloque Auth proporciona una opción para añadir políticas.
-
Haga clic en + en la lista Principal para añadir una vinculación de autenticación principal o haga clic en + en la lista Secundaria para añadir una vinculación de autenticación secundaria.
-
Seleccione una opción del menú Método de autenticación principal.
-
Especifique si es un servidor existente o Añadir nuevo servidor seleccionando el botón de radio.
-
Seleccione una opción del menú Nombre de política LDAP.
-
Seleccione RADIUS del menú Método de autenticación secundaria.
-
Especifique si desea usar servidor existente o Añadir nuevo servidor seleccionando el botón de radio.
-
Haga clic en Continuar.
Adición de StoreFront™
-
Haga clic en + cerca de XA/XD, y le llevará a la adición de aplicaciones “XA/XD”.
Puede elegir su punto de integración. Las opciones son StoreFront, WI o WionNS. Haga clic en Continue.
-
Complete los siguientes campos para configurar StoreFront. Los campos que requieren información obligatoria se indican con el *.
Campo Descripción FQDN de StoreFront* Introduzca el FQDN del servidor StoreFront. Longitud máxima: 255 caracteres. Ejemplo://storefront.xendt.net Ruta del sitio* Introduzca la ruta a Receiver para el sitio web ya configurado en StoreFront. Single Sign-on Domain*Introduzca el dominio predeterminado para la autenticación de usuarios Nombre del almacén* Introduzca el nombre de los monitores de StoreFront. STORENAME es un argumento que define el nombre del almacén de servicios de StoreFront para sondear el estado de los servidores de StoreFront. Aplicable a los monitores de StoreFront. Longitud máxima: 31 Servidor de autoridad de tickets seguros* Introduzca la URL de la autoridad de tickets seguros, normalmente presente en el controlador de entrega. Ejemplo: http://staServidor StoreFront* Introduzca la dirección IP del servidor StoreFront Protocolo* Introduzca el protocolo utilizado por el servidor. Puerto* Introduzca el puerto utilizado por el servidor. Equilibrio de carga Introduzca la configuración de equilibrio de carga para los servidores StoreFront. Servidor virtual* Introduzca la dirección IP pública para la implementación de Unified Gateway. -
Haga clic en Continuar.
Adición de SaaS
-
Haga clic en + para añadir aplicaciones SaaS; esto le llevará a la página Añadir SaaS. Rellene los siguientes campos para configurar SaaS. Los campos que requieren información obligatoria se indican con un *.
| Campo | Descripción |
|---|---|
| Nombre* | Introduzca el nombre del enlace de marcador. |
| Tipo de aplicación | Introduzca el tipo de aplicación que representa esta URL de VPN. Los valores posibles son: Aplicación de intranet/Acceso sin cliente/SaaS/Aplicación preconfigurada en este NetScaler |
| Introduzca la URL* | Introduzca la URL de la aplicación de intranet. |
| Elija Archivo | Introduzca la URL para obtener el archivo de icono para mostrar este recurso. Longitud máxima = 255 |
Adición de aplicaciones web
-
Haga clic en + para añadir aplicaciones web; esto le llevará a la página Añadir aplicaciones web. Complete los siguientes campos para configurar una aplicación web. Los campos que requieren información obligatoria se indican con un *.
| Campo | Descripción |
|---|---|
| Nombre* | Introduzca el nombre del enlace de marcador. |
| Tipo de aplicación | Introduzca el tipo de aplicación que representa esta URL de VPN. Los valores posibles son: Aplicación de intranet/Acceso sin cliente/SaaS/Aplicación preconfigurada en este NetScaler |
| Introduzca la URL* | Introduzca la URL de la aplicación de intranet. |
| Elija Archivo | Introduzca la URL para obtener el archivo de icono para mostrar este recurso. Longitud máxima = 255 |
Si se puede acceder a una aplicación a través de la URL de Unified Gateway, se puede acceder a los detalles del servidor de equilibrio de carga haciendo clic en la aplicación:
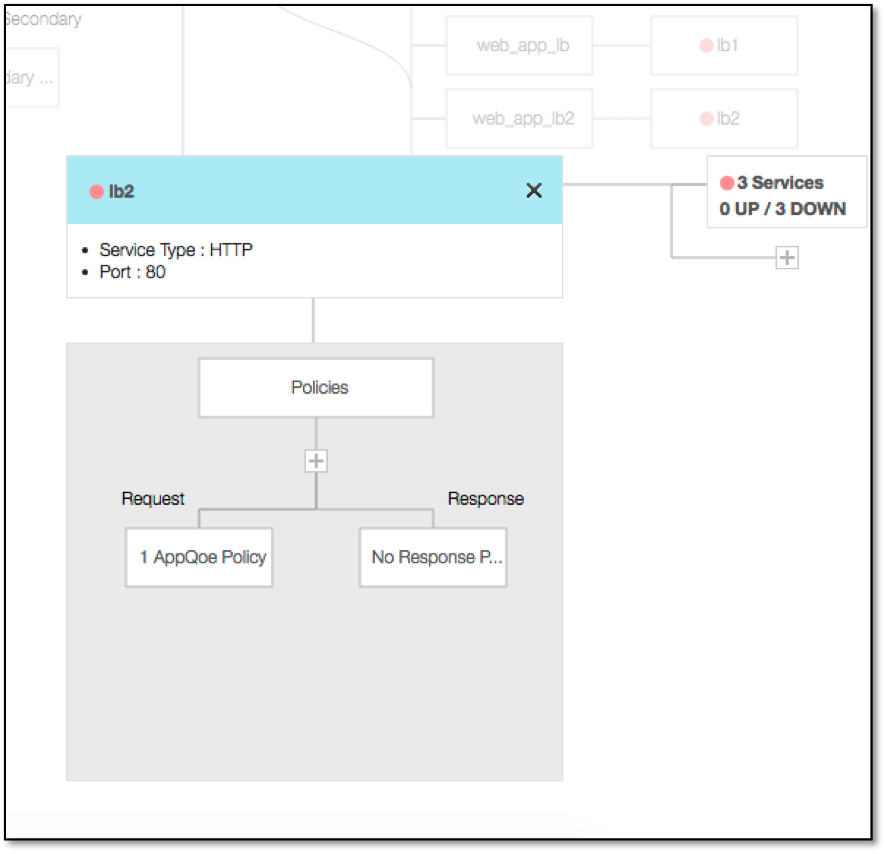
Se pueden añadir nuevas directivas haciendo clic en (+) y todas las directivas vinculadas se pueden ver haciendo clic en el nodo que muestra la información de la directiva.
También se muestra el número de servicios vinculados al equilibrador de carga, junto con la información general del estado. Un clic adicional enumera todos los servicios. Se pueden añadir nuevos servicios al equilibrador de carga.
Para obtener más detalles del equilibrador de carga, el título de la ventana emergente es clicable y lleva a la página de detalles del servidor virtual de equilibrio de carga.