
nFactor para la autenticación de gateway
La autenticación nFactor habilita un conjunto completamente nuevo de posibilidades en cuanto a la autenticación. Los administradores que utilizan nFactor disfrutan de flexibilidad en la autenticación, autorización y auditoría al configurar factores de autenticación para servidores virtuales.
Dos bancos de directivas o dos factores ya no restringen a un administrador. El número de bancos de directivas se puede ampliar para adaptarse a diferentes necesidades. Según los factores anteriores, nFactor determina un método de autenticación. Los formularios de inicio de sesión dinámicos y las acciones en caso de error son posibles mediante el uso de nFactor.
Importante:
-
A partir de la versión 13.0 compilación 67.x, la autenticación nFactor es compatible con la licencia Standard solo para el servidor virtual Gateway/VPN, y no para el servidor virtual de autenticación. Con la licencia Standard, la GUI del visualizador nFactor no se puede utilizar para crear la EPA en el flujo nFactor. Además, no puede editar el esquema de inicio de sesión, sino que debe usar el esquema de inicio de sesión predeterminado tal cual.
-
Para que NetScaler admita la autenticación nFactor, se requiere una licencia Advanced o una licencia Premium. Para obtener más información sobre la autenticación nFactor con NetScaler, consulte Autenticación nFactor.
Requisitos de licencia de las funciones de autenticación, autorización y auditoría
En la siguiente tabla se enumeran los requisitos de licencia para las funciones de autenticación, autorización y auditoría disponibles.
| Licencia Standard | Licencia Advanced | Licencia Premium | |
|---|---|---|---|
| Autenticación LOCAL | Sí | Sí | Sí |
| Autenticación LDAP | Sí | Sí | Sí |
| Autenticación RADIUS | Sí | Sí | Sí |
| Autenticación TACACS | Sí | Sí | Sí |
| Autenticación web | Sí | Sí | Sí |
| Autenticación de certificado de cliente | Sí | Sí | Sí |
| Autenticación Negotiate | Sí | Sí | Sí |
| Autenticación SAML | Sí | Sí | Sí |
| Autenticación OAuth | No | Sí | Sí |
| OTP nativa | No | Sí | Sí |
| OTP por correo electrónico | No | Sí | Sí |
| Notificación push para OTP | No | No | Sí |
| Pregunta y respuesta basadas en el conocimiento (autenticación KBA) | No | Sí | Sí |
| Restablecimiento de contraseña de autoservicio (SSPR) | No | Sí | Sí |
| Visualizador de nFactor | Sí | Sí | Sí |
Nota
-
Para conocer los pasos para configurar nFactor para la licencia estándar de NetScaler, consulte la sección Crear un servidor virtual.
-
Solo se puede vincular un servidor virtual de autenticación, autorización y auditoría no direccionable a un servidor virtual de Gateway/VPN en la licencia estándar de NetScaler.
-
La personalización de LoginSchema no está permitida en la licencia estándar de NetScaler. La compatibilidad con nFactor es básica, solo con los esquemas de inicio de sesión predeterminados y ya agregados que vienen con el dispositivo. El administrador puede usarlos en sus configuraciones, pero no puede agregar un esquema de inicio de sesión. Por lo tanto, la opción de la GUI está deshabilitada.
Casos de uso
La autenticación nFactor permite flujos de autenticación dinámicos basados en el perfil de usuario. A veces, los flujos pueden ser sencillos e intuitivos para el usuario. En otros casos, pueden combinarse con la seguridad de Active Directory u otros servidores de autenticación. Los siguientes son algunos requisitos específicos de Gateway:
-
Selección dinámica de nombre de usuario y contraseña. Tradicionalmente, los clientes (incluidos los navegadores y los receptores) utilizan la contraseña de Active Directory (AD) como primer campo de contraseña. La segunda contraseña está reservada para la contraseña de un solo uso (OTP). Sin embargo, para proteger los servidores AD, es necesario validar primero la OTP. nFactor puede hacer esto sin necesidad de modificaciones del cliente.
-
Punto final de autenticación multiinquilino. Algunas organizaciones utilizan diferentes servidores Gateway para usuarios con y sin certificado. Con los usuarios que inician sesión con sus propios dispositivos, los niveles de acceso del usuario varían en el dispositivo NetScaler en función del dispositivo que se utilice. Gateway puede satisfacer diferentes necesidades de autenticación.
-
Autenticación basada en la pertenencia a grupos. Algunas organizaciones obtienen propiedades de usuario de los servidores AD para determinar los requisitos de autenticación. Los requisitos de autenticación pueden variar para cada usuario.
-
Cofactores de autenticación. A veces, se utilizan diferentes pares de directivas de autenticación para autenticar diferentes conjuntos de usuarios. Proporcionar directivas de pares aumenta la autenticación efectiva. Las directivas dependientes se pueden crear a partir de un flujo. De esta manera, los conjuntos de directivas independientes se convierten en flujos propios que aumentan la eficiencia y reducen la complejidad.
Gestión de respuestas de autenticación
La devolución de llamada de NetScaler Gateway registra las respuestas de autenticación. Las respuestas de AAAD (daemon de autenticación) y los códigos de éxito/fallo/error/diálogo se envían al controlador de devolución de llamada. Los códigos de éxito/fallo/error/diálogo dirigen a Gateway para que realice la acción adecuada.
Soporte al cliente
La siguiente tabla detalla los detalles de configuración.
| Cliente | Soporte nFactor | Punto de enlace de directivas de autenticación | EPA |
|---|---|---|---|
| Navegadores | Sí | Autenticación | Sí |
| Aplicación Citrix Workspace | Sí | VPN | Sí |
| Complemento de Gateway | Sí | VPN | Sí |
Nota:
-
La aplicación Citrix Workspace admite la autenticación nFactor para los sistemas operativos compatibles a partir de las siguientes versiones.
-
Windows 4.12
-
Linux 13.10
-
Mac 1808
-
iOS 2007
-
Android 1808
-
HTML5: Compatible a través de Store Web
-
Chrome: Compatible a través de Store Web
-
Compatibilidad del tipo de credencial WebView con los mecanismos de autenticación
Nota:
Las expresiones de bloqueo (como la variable ns) no son compatibles con las directivas de sesión VPN con compatibilidad con WebView. Para obtener más información sobre las expresiones de bloqueo, póngase en contacto con Soporte de Citrix.
La autenticación de NetScaler admite el protocolo AUTHv3. El tipo de credencial WebView del protocolo AUTHv3 admite todos los tipos de mecanismos de autenticación (incluidos SAML y OAuth). El tipo de credencial WebView forma parte de AUTHv3, que implementan la aplicación Citrix Workspace y el navegador en las aplicaciones web.
El siguiente ejemplo explica el flujo de eventos de WebView a través de NetScaler Gateway y la aplicación Citrix Workspace:
-
La aplicación Citrix Workspace negocia con NetScaler Gateway para la compatibilidad con el protocolo AUTHv3.
-
NetScaler responde positivamente y sugiere una URL de inicio específica.
-
La aplicación Citrix Workspace se conecta entonces al punto final (URL) específico.
-
NetScaler Gateway envía una respuesta al cliente para iniciar WebView.
-
La aplicación Citrix Workspace inicia WebView y envía una solicitud inicial a NetScaler.
-
NetScaler redirige la URI al punto de conexión de inicio de sesión del navegador.
-
Una vez completada la autenticación, NetScaler envía una respuesta de finalización a WebView.
-
Ahora, WebView se cierra y devuelve el control a la aplicación Citrix Workspace para continuar con el protocolo AUTHv3 para el establecimiento de la sesión.
Configuración de línea de comandos
El servidor virtual de Gateway necesita un servidor virtual de autenticación nombrado como un atributo. El nombre del servidor virtual como atributo es la única configuración necesaria para este modelo.
add authnProfile <name-of-profile> -authnVsName <name-of-auth-vserver>
El authnVsName es el nombre del servidor virtual de autenticación. El servidor virtual authnVsName debe configurarse con directivas de autenticación avanzadas y se utiliza para la autenticación nFactor.
add vpn vserver <name> <serviceType> <IP> <PORT> -authnProfile <name-of-profile>
 set vpn vserver <name> -authnProfile <name-of-profile>
Donde authnProfile es el perfil de autenticación creado anteriormente.
Desafíos de interoperabilidad
La mayoría de los clientes de Legacy Gateway, además de los clientes rfWeb, se basan en las respuestas enviadas por Gateway. Por ejemplo, muchos clientes esperan una respuesta 302 a /vpn/index.html. Estos clientes también dependen de varias cookies de gateway como "
pwcount" y "NSC_CERT".
Análisis de puntos finales (EPA)
EPA en nFactor no es compatible con el módulo de autenticación, autorización y auditoría de NetScaler. Por lo tanto, el servidor virtual de NetScaler Gateway realiza EPA. Después de EPA, las credenciales de inicio de sesión se envían al servidor virtual de autenticación utilizando la API mencionada anteriormente. Una vez completada la autenticación, Gateway continúa con el proceso de postautenticación y establece la sesión de usuario.
Consideraciones sobre la configuración incorrecta
El cliente de Gateway envía las credenciales de usuario solo una vez. Gateway obtiene una o dos credenciales del cliente con la solicitud de inicio de sesión. En el modo heredado, hay un máximo de dos factores. Las contraseñas obtenidas se utilizan para estos factores. Sin embargo, con nFactor, el número de factores que se pueden configurar es prácticamente ilimitado. Las contraseñas obtenidas del cliente de Gateway se reutilizan (según la configuración) para los factores configurados. Se debe tener cuidado de que la contraseña de un solo uso (OTP) no se reutilice varias veces. Del mismo modo, un administrador debe asegurarse de que la contraseña reutilizada en un factor sea realmente aplicable a ese factor.
Definición de clientes
La opción de configuración se proporciona para ayudar a NetScaler a determinar los clientes de navegador frente a los clientes pesados como Receiver.
Se proporciona un conjunto de patrones, ns_vpn_client_useragents, para que el administrador configure patrones para todos los Clientes.
Del mismo modo, vincular la cadena "Citrix Receiver" al
patset anterior para ignorar a todos los Clientes que tengan "Citrix Receiver" en el User-Agent.
Importante:
A partir de Citrix Secure Access para Android 24.08.1, el formato de la cadena User-Agent en la vista web utilizada para la autenticación nFactor cambia de la siguiente manera:
CitrixSecureAccess/CitrixVPN <version> (Linux; Android 14; Build/AP31.240426.023; wv) VpnCapable AuthV3Capable NAC/1.0 [ManagedVpn] [custom-user-agent]
-
CitrixSecureAccess/CitrixVPNse incluye para la compatibilidad con versiones anteriores para identificar el cliente de Citrix Secure Access en NetScaler Gateway para filtrar políticas. -
La cadena
<version>se reemplaza por el número de versión de la aplicación/SO aplicable. -
Las cadenas
ManagedVpnycustom-user-agentson opcionales. La cadenaManagedVpnse incluye solo con VPN implementadas por MDM. La cadenacustom-user-agentla configura el administrador de MDM en las configuraciones de VPN administradas.
En las versiones anteriores, la cadena User-Agent en la vista web incluía la información de compatibilidad heredada de Mozilla o WebKit.
Restricción de nFactor para Gateway
La autenticación nFactor para Gateway no se produce si se cumplen las siguientes condiciones.
-
El authnProfile no está configurado en NetScaler Gateway.
-
Las directivas de autenticación avanzadas no están vinculadas al servidor virtual de autenticación y el mismo servidor virtual de autenticación se menciona en
authnProfile. -
La cadena User-Agent de la solicitud HTTP coincide con los User-Agents configurados en
patsetns_vpn_client_useragents.
Si no se cumplen estas condiciones, se utiliza la directiva de autenticación clásica vinculada a Gateway.
Si un User-Agent, o una parte de él, está vinculado a lo mencionado anteriormente
patset, las solicitudes provenientes de esos user-agents no participan en el flujo nFactor. Por ejemplo, el siguiente comando restringe la configuración para todos los navegadores (asumiendo que todos los navegadores contienen "Mozilla" en la cadena del user-agent):
bind patset ns_vpn_client_useragents Mozilla
LoginSchema
LoginSchema es una representación lógica del formulario de inicio de sesión. Lo define el lenguaje XML. La sintaxis de loginSchema se ajusta a la especificación del Protocolo de Formularios Comunes de Citrix.
LoginSchema define la "vista" del producto. Un administrador puede proporcionar una descripción personalizada, texto de ayuda, etc., del formulario. El esquema de inicio de sesión incluye las etiquetas del propio formulario. Un cliente puede proporcionar el mensaje de éxito o error que describe el formulario presentado en un momento dado.
Utilice el siguiente comando para configurar un esquema de inicio de sesión.
add authentication loginSchema <name> -authenticationSchema <string> [-userExpression <string>] [-passwdExpression <string>] [-userCredentialIndex <positive_integer>]
 [-passwordCredentialIndex <positive_integer>] [-authenticationStrength <positive_integer>] [-SSOCredentials ( YES | NO )]
Descripción del parámetro
-
name - Nombre para el nuevo esquema de inicio de sesión. Este es un argumento obligatorio. Longitud máxima: 127
-
authenticationSchema - Nombre del archivo para leer el esquema de autenticación que se enviará a la interfaz de usuario de la página de inicio de sesión. Este archivo contiene la definición XML de los elementos según el Protocolo de autenticación de formularios de Citrix para poder renderizar el formulario de inicio de sesión. Si el administrador no desea solicitar a los usuarios otras credenciales, sino continuar con las credenciales obtenidas previamente, entonces
noschemase puede dar como argumento. Esto se aplica solo a los loginSchemas que se utilizan con los factores definidos por el usuario, y no con el factor de servidor virtual.
Este es un argumento obligatorio. Longitud máxima: 255
-
userExpression - Expresión para la extracción del nombre de usuario durante el inicio de sesión. Puede ser cualquier expresión de política avanzada relevante. Longitud máxima: 127
-
passwdExpression - Expresión para la extracción de la contraseña durante el inicio de sesión. Puede ser cualquier expresión de política avanzada relevante. Longitud máxima: 127
-
userCredentialIndex - El índice en el que el nombre de usuario introducido por el usuario debe almacenarse en la sesión. Valor mínimo: 1, Valor máximo: 16
-
passwordCredentialIndex - El índice en el que la contraseña introducida por el usuario debe almacenarse en la sesión. Valor mínimo: 1, Valor máximo: 16
-
authenticationStrength - Peso de la autenticación actual. Valor mínimo: 0, Valor máximo: 65535
-
SSOCredentials- Esta opción indica si las credenciales del factor actual son las credenciales predeterminadas de SSO (SingleSignOn). Valores posibles: SÍ, NO. Valor predeterminado: NO
Se requieren conocimientos de LoginSchema y nFactor
Los archivos loginSchema precompilados se encuentran en la siguiente ubicación de NetScaler: /nsconfig/loginschema/LoginSchema/. Estos archivos loginSchema precompilados se adaptan a casos de uso comunes y se pueden modificar para pequeñas variaciones si es necesario.
Además, la mayoría de los casos de uso de un solo factor con pocas personalizaciones no necesitan la configuración del esquema de inicio de sesión.
Se recomienda al administrador que consulte la documentación para conocer otras opciones de configuración que permiten a NetScaler detectar los factores. Una vez que el usuario envía las credenciales, el administrador puede configurar más de un factor para elegir y procesar de forma flexible los factores de autenticación.
Configuración de la autenticación de doble factor sin usar LoginSchema
NetScaler determina automáticamente los requisitos de doble factor basándose en la configuración. Una vez que el usuario presenta estas credenciales, el administrador puede configurar el primer conjunto de directivas en el servidor virtual. Para cada directiva, se puede configurar un "nextFactor" como "passthrough". Un "passthrough" implica que NetScaler debe procesar el inicio de sesión utilizando el conjunto de credenciales existente sin recurrir al usuario. Mediante el uso de factores "passthrough", un administrador puede controlar programáticamente el flujo de autenticación. Se recomienda a los administradores que lean la especificación de nFactor o las guías de implementación para obtener más detalles. Consulte Autenticación multifactor (nFactor).
Expresiones de nombre de usuario y contraseña
Para procesar las credenciales de inicio de sesión, el administrador debe configurar el loginSchema. Los casos de uso de factor único o doble factor con pocas personalizaciones de loginSchema no necesitan una definición XML específica. El LoginSchema tiene otras propiedades como userExpression y passwdExpression que se pueden usar para modificar el nombre de usuario o la contraseña que presenta el usuario.
Los esquemas de inicio de sesión son expresiones de directiva avanzadas y también se pueden usar para anular la entrada del usuario. Esto se puede lograr añadiendo una cadena para los parámetros en -authenticationSchema como se muestra en el siguiente ejemplo.
A continuación se muestran ejemplos para modificar las entradas de usuario para el nombre de usuario y la contraseña, respectivamente.
-
Cambiar la entrada del usuario para el nombre de usuario de
username@citrix.comausername@xyz.comadd authentication loginSchema user_schema -authenticationSchema LoginSchema/DualAuth.xml -userExpression "AAA.LOGIN.USERNAME.BEFORE_STR(\"@\").APPEND(\"@xyz.com\")" -
Considere un escenario en el que el usuario proporciona una contraseña y un código de acceso en el primer factor como parte del esquema de inicio de sesión configurado. Para usar el código de acceso proporcionado por el usuario en el primer factor y la contraseña en el segundo factor, puede modificar el esquema de inicio de sesión existente utilizando los siguientes comandos.
add authentication loginSchema user_schema -authenticationSchema LoginSchema/DualAuth.xml -passwdExpression "AAA.LOGIN.PASSWORD2"add authentication loginSchema user_schema_second -authenticationSchema noschema -passwdExpression "AAA.LOGIN.PASSWORD"
Pasos de alto nivel en la configuración de nFactor
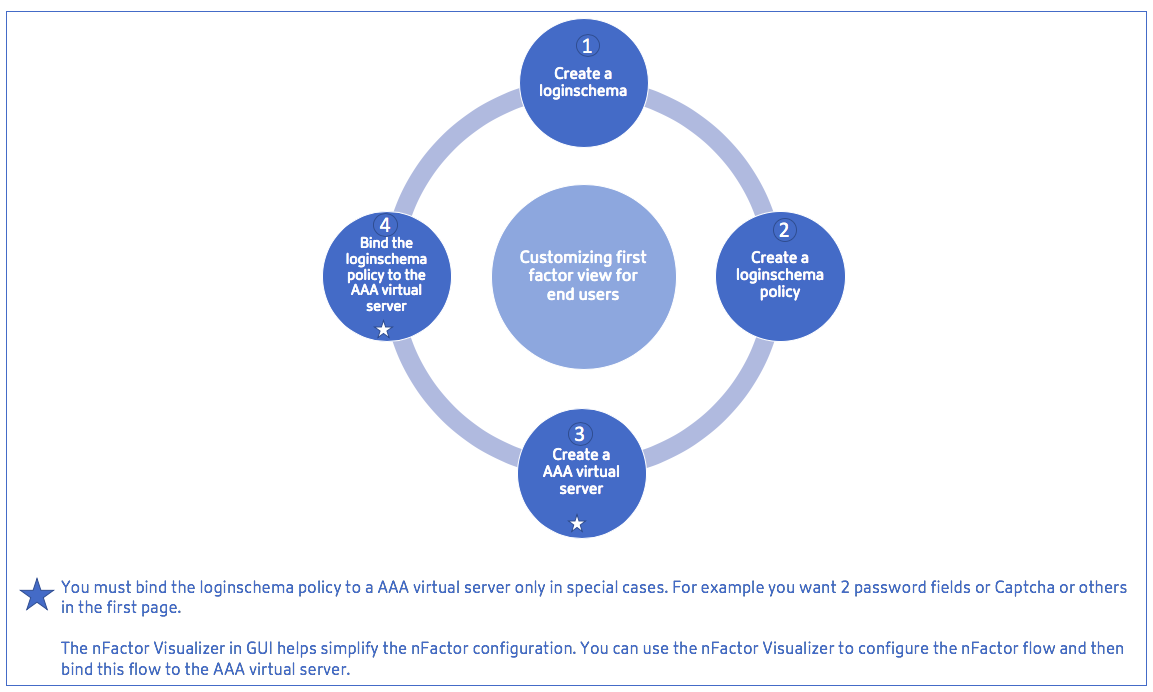
El siguiente diagrama ilustra los pasos de alto nivel implicados en la configuración de nFactor.
Configuración de la GUI
En esta sección se describen los siguientes temas:
-
Crear un servidor virtual
-
Crear un servidor virtual de autenticación
-
Crear un perfil CERT de autenticación
-
Crear una directiva de autenticación
-
Agregar un servidor de autenticación LDAP
-
Agregar una directiva de autenticación LDAP
-
Agregar un servidor de autenticación RADIUS
-
Agregar una directiva de autenticación RADIUS
-
Crear un esquema de inicio de sesión de autenticación
-
Crear una etiqueta de directiva
Crear un servidor virtual
-
Vaya a NetScaler Gateway > Servidores virtuales.
-
Haga clic en el botón Agregar para crear un servidor virtual de gateway.
-
Introduzca la siguiente información y haga clic en Aceptar.
Nombre del parámetro Descripción del parámetro Nombre Nombre del servidor virtual de NetScaler Gateway. Debe comenzar con un carácter alfabético ASCII o un guion bajo (_), y debe contener solo caracteres alfanuméricos ASCII, guion bajo, almohadilla (#), punto (.), espacio, dos puntos (:), arroba (@), igual (=) y guion (-). Se puede cambiar después de crear el servidor virtual. El siguiente requisito se aplica solo a la CLI de NetScaler: Si el nombre incluye uno o más espacios, encierre el nombre entre comillas dobles o simples (por ejemplo, "mi servidor" o 'mi servidor'). Tipo de dirección IP Seleccione la opción Dirección IP o No direccionable en el menú desplegable. Dirección IP Una dirección de Protocolo de Internet (dirección IP) es una etiqueta numérica asignada a cada dispositivo que participa en la red informática que utiliza el Protocolo de Internet para la comunicación. Puerto Introduzca el número de puerto para el servidor virtual. Perfil de servidor RDP Nombre del perfil de servidor RDP asociado al servidor virtual. Perfil de servidor virtual PCoIP Nombre del perfil de servidor virtual PCoIP asociado al servidor virtual. Usuarios máximos Número máximo de sesiones de usuario simultáneas permitidas en este servidor virtual. El número real de usuarios que pueden iniciar sesión en este servidor virtual depende del número total de licencias de usuario. Intentos máximos de inicio de sesión Número máximo de intentos de inicio de sesión. Tiempo de espera de inicio de sesión fallido Número de minutos que una cuenta permanece bloqueada si el usuario supera el número máximo de intentos permitidos. Actualización del complemento EPA de Windows Opción para configurar el comportamiento de actualización del complemento para clientes Windows. Actualización del complemento EPA de Linux Opción para configurar el comportamiento de actualización del complemento para clientes Linux. >Nota: >- Para eLux e IGEL OS, este parámetro siempre debe establecerse en Nunca. La opción Essential no es compatible con el cliente Citrix Secure Access para Linux. Actualización del complemento EPA para Mac Opción para configurar el comportamiento de actualización del complemento para clientes macOS. Iniciar sesión una vez Esta opción habilita o deshabilita el SSO sin interrupciones para este servidor virtual. Solo ICA - Cuando se establece en ON, implica el modo Básico, donde el usuario puede iniciar sesión usando la aplicación Citrix Workspace o un navegador y obtener acceso a las aplicaciones publicadas configuradas en el entorno de Citrix Virtual Apps and Desktops indicado por el parámetro Wihome. Los usuarios no pueden conectarse usando el cliente Citrix Secure Access y no se pueden configurar los análisis de puntos finales. El número de usuarios que pueden iniciar sesión y acceder a las aplicaciones no está limitado por la licencia en este modo.- Cuando se establece en OFF, implica el modo SmartAccess, donde el usuario puede iniciar sesión usando la aplicación Citrix Workspace, un navegador o un cliente Citrix Secure Access. El administrador puede configurar análisis de puntos finales para que se ejecuten en los sistemas cliente y luego usar los resultados para controlar el acceso a las aplicaciones publicadas. En este modo, el cliente puede conectarse a la puerta de enlace en otros modos de cliente, a saber, VPN y VPN sin cliente. El número de usuarios que pueden iniciar sesión y acceder a los recursos está limitado por las licencias CCU en este modo. Habilitar autenticación Requerir autenticación para los usuarios que se conectan a NetScaler Gateway. Doble salto Utilice NetScaler Gateway en una configuración de doble salto. Una implementación de doble salto proporciona una capa adicional de seguridad para la red interna mediante el uso de tres firewalls para dividir la DMZ en dos etapas. Dicha implementación puede tener un dispositivo en la DMZ y otro en la red segura. Vaciar estado inactivo Cierre las conexiones existentes cuando el servidor virtual esté marcado como DOWN (inactivo), lo que significa que el servidor podría haber agotado el tiempo de espera. Desconectar las conexiones existentes libera recursos y, en ciertos casos, acelera la recuperación de configuraciones de equilibrio de carga sobrecargadas. Habilite esta configuración en servidores en los que las conexiones se puedan cerrar de forma segura cuando estén marcadas como DOWN. No habilite el vaciado de estado DOWN en servidores que deban completar sus transacciones. DTLS Esta opción inicia o detiene el servicio de turno en el servidor virtual. Registro de AppFlow Registra los registros de AppFlow que contienen información estándar de NetFlow o IPFIX, como marcas de tiempo para el inicio y el final de un flujo, recuento de paquetes y recuento de bytes. También registra los registros que contienen información a nivel de aplicación, como direcciones web HTTP, métodos de solicitud HTTP y códigos de estado de respuesta, tiempo de respuesta del servidor y latencia. Migración de sesión de proxy ICA Esta opción determina si una sesión de proxy ICA existente se transfiere cuando el usuario inicia sesión desde otro dispositivo. Estado El estado actual del servidor virtual, como ACTIVO, INACTIVO, OCUPADO, etc. Habilitar certificado de dispositivo Indica si la comprobación del certificado del dispositivo como parte de EPA está activada o desactivada. 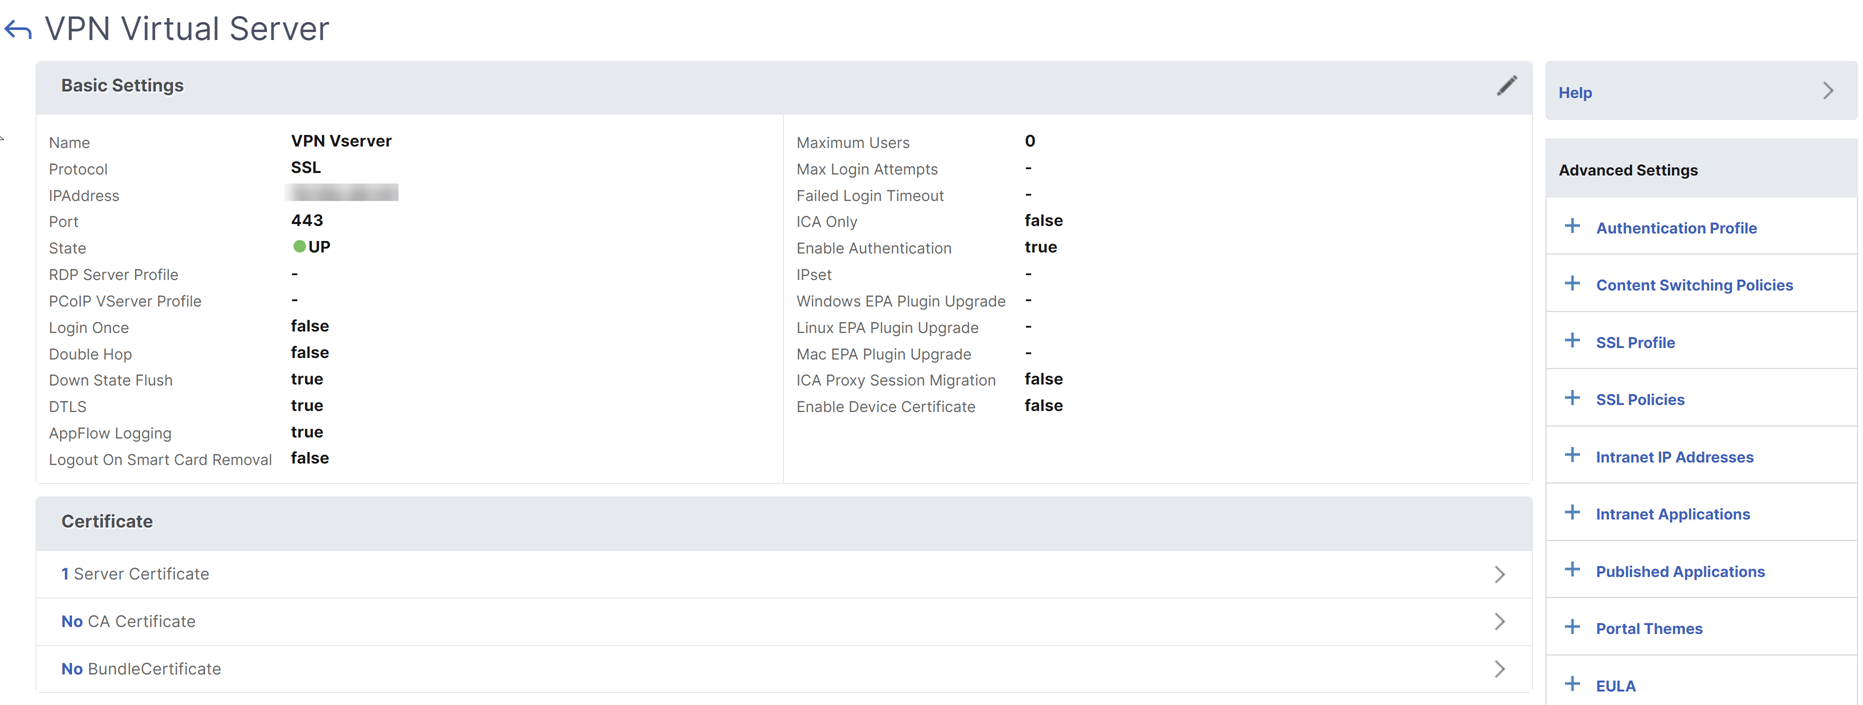
-
Seleccione la sección Sin certificado de servidor de la página.
-
Haga clic en > en Seleccionar certificado de servidor para seleccionar el certificado de servidor.
-
Seleccione el certificado SSL y haga clic en el botón Seleccionar.
-
Haga clic en Enlazar.
-
Si ve una advertencia sobre No usable ciphers, haga clic en OK
-
Haga clic en el botón Continuar.
-
En la sección Autenticación, haga clic en el icono + en la parte superior derecha.
Crear un servidor virtual de autenticación
-
Vaya a Security > AAA – Application Traffic > Virtual Servers.
-
Haga clic en el botón Add.
-
Complete la siguiente Configuración básica para crear el servidor virtual de autenticación.Nota: El signo * a la derecha del nombre de la configuración indica campos obligatorios.
-
Introduzca el Nombre para el nuevo servidor virtual de autenticación.
-
Introduzca el Tipo de dirección IP. El Tipo de dirección IP se puede configurar como No direccionable.
-
Introduzca la Dirección IP. La Dirección IP puede ser cero.
-
Introduzca el tipo de Protocolo del servidor virtual de autenticación.
-
Introduzca el Puerto TCP en el que el servidor virtual acepta conexiones.
-
Introduzca el dominio de la cookie de autenticación establecida por el servidor virtual de autenticación.
-
-
Haga clic en OK.
-
Haga clic en la sección No Server Certificate.
-
Haga clic en > en Select Server Certificate.
-
Elija el certificado SSL deseado y haga clic en el botón Select.Nota: El servidor virtual de autenticación no necesita un certificado asociado a él.
-
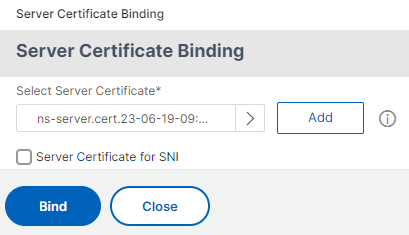
Configure la Server Certificate Binding.
-
Marque la casilla Server Certificate for SNI para vincular una o más claves de certificado utilizadas para el procesamiento SNI.
-
Haga clic en el botón Bind.
-
Crear un perfil CERT de autenticación
-
Vaya a Security > AAA – Application Traffic > Policies > Authentication > Basic Policies > CERT.
-
Seleccione la pestaña Profiles y, a continuación, seleccione Add.
-
Rellene los siguientes campos para crear el perfil Authentication CERT. El signo * a la derecha del nombre de la configuración indica los campos obligatorios.
-
Nombre - Nombre del perfil de servidor de autenticación de certificado de cliente (acción).
-
Doble factor – En este caso, la opción de autenticación de doble factor es NOOP.
-
Campo de nombre de usuario – introduzca el campo de certificado de cliente del que se extrae el nombre de usuario. Debe establecerse en ""Subject"" o ""Issuer"" (incluya ambos conjuntos de comillas dobles).
-
Campo de nombre de grupo - introduzca el campo de certificado de cliente del que se extrae el grupo. Debe establecerse en ""Subject"" o ""Issuer"" (incluya ambos conjuntos de comillas dobles).
-
Grupo de autenticación predeterminado - Este es el grupo predeterminado que se elige cuando la autenticación se realiza correctamente, además de los grupos extraídos.
-
-
Haga clic en Crear.
Crear una directiva de autenticación
Nota
Si configura una directiva de primer factor con una regla de directiva mediante AAA.login, la siguiente expresión debe configurarse con la condición OR para que Citrix Workspace app admita la implementación de nFactor.
|| HTTP.REQ.URL.CONTAINS("/cgi/authenticate")
-
Vaya a Security > AAA – Application Traffic > Policies > Authentication > Advanced Policies > Policy.
-
Seleccione el botón Agregar
-
Complete la siguiente información para crear una directiva de autenticación. El signo * a la derecha del nombre de la configuración indica los campos obligatorios.a) Nombre – introduzca el nombre de la directiva de AUTENTICACIÓN avanzada. Debe comenzar con una letra, un número o el carácter de subrayado (_), y debe contener solo letras, números y los caracteres de guion (-), punto (.), almohadilla (#), espacio (), arroba (@), igual (=), dos puntos (:) y subrayado. No se puede cambiar después de crear la directiva de autenticación.El siguiente requisito se aplica solo a la CLI de NetScaler: Si el nombre incluye uno o más espacios, encierre el nombre entre comillas dobles o simples (por ejemplo, "my authentication policy" o 'my authentication policy').b) Tipo de acción - introduzca el tipo de acción de autenticación.c) Acción - introduzca el nombre de la acción de autenticación que se realizará si la directiva coincide.d) Acción de registro - introduzca el nombre de la acción de registro de mensajes que se utilizará cuando una solicitud coincida con esta directiva.e) Expresión - introduzca el nombre de la regla con nombre de NetScaler, o una expresión de sintaxis predeterminada, que la directiva utiliza para determinar si se debe intentar autenticar al usuario con el servidor AUTHENTICATION.f) Comentarios – introduzca cualquier comentario para conservar información sobre esta directiva.
-
Haga clic en Crear
Agregar un servidor de autenticación LDAP
-
Vaya a Seguridad > AAA – Tráfico de aplicaciones > Directivas > Autenticación > Directivas básicas > LDAP.
-
Agregue un servidor LDAP seleccionando la pestaña Servidor y haciendo clic en el botón Agregar.
Agregar una directiva de autenticación LDAP
-
Vaya a Seguridad > AAA – Tráfico de aplicaciones > Directivas > Autenticación > Directivas avanzadas > Directiva.
-
Haga clic en Agregar para añadir una directiva de autenticación.
-
Complete la siguiente información para crear una directiva de autenticación. El signo * a la derecha del nombre de la configuración indica los campos obligatorios.a) Nombre - Nombre de la directiva de AUTHENTICATION avanzada. Debe comenzar con una letra, un número o el carácter de subrayado (_), y debe contener solo letras, números y los caracteres guion (-), punto (.), almohadilla (#), espacio (), arroba (@), igual (=), dos puntos (:) y subrayado. No se puede cambiar después de crear la directiva de autenticación.El siguiente requisito se aplica solo a la CLI de NetScaler: Si el nombre incluye uno o más espacios, encierre el nombre entre comillas dobles o simples (por ejemplo, "mi directiva de autenticación" o 'mi directiva de autenticación').b) Tipo de acción - Tipo de la acción de autenticación.c) Acción - Nombre de la acción de autenticación que se realizará si la directiva coincide.d) Acción de registro - Nombre de la acción de registro de mensajes que se utilizará cuando una solicitud coincida con esta directiva.e) Expresión - Nombre de la regla con nombre de NetScaler, o una expresión de sintaxis predeterminada, que la política utiliza para determinar si se debe intentar autenticar al usuario con el servidor de AUTENTICACIÓN.f) Comentarios - Cualquier comentario para preservar información sobre esta política.
-
Haga clic en Crear.
Agregar un servidor de autenticación RADIUS
-
Vaya a Seguridad > AAA – Tráfico de aplicaciones > Políticas de autenticación > Políticas básicas > RADIUS.
-
Para agregar un servidor, seleccione la pestaña Servidores y haga clic en el botón Agregar.
-
Introduzca lo siguiente para crear un servidor RADIUS de autenticación. El signo * a la derecha del nombre de la configuración indica los campos obligatorios.
-
Introduzca un Nombre para la acción RADIUS.
-
Introduzca el Nombre del servidor o la Dirección IP del servidor asignada al servidor RADIUS.
-
Introduzca el número de Puerto en el que el servidor RADIUS escucha las conexiones.
-
Introduzca el valor de Tiempo de espera en segundos. El dispositivo NetScaler espera una respuesta del servidor RADIUS hasta que expire el valor de tiempo de espera configurado.
-
Introduzca la Clave secreta que se comparte entre el servidor RADIUS y el dispositivo NetScaler. La Clave secreta es necesaria para permitir que el dispositivo NetScaler se comunique con el servidor RADIUS.
-
Confirme la clave secreta.
-
-
Haga clic en Crear.
Agregar una directiva de autenticación RADIUS
-
Vaya a Security > AAA – Application Traffic > Policies > Authentication > Advanced Policies > Policy.
-
Haga clic en Add para crear una directiva de autenticación.
-
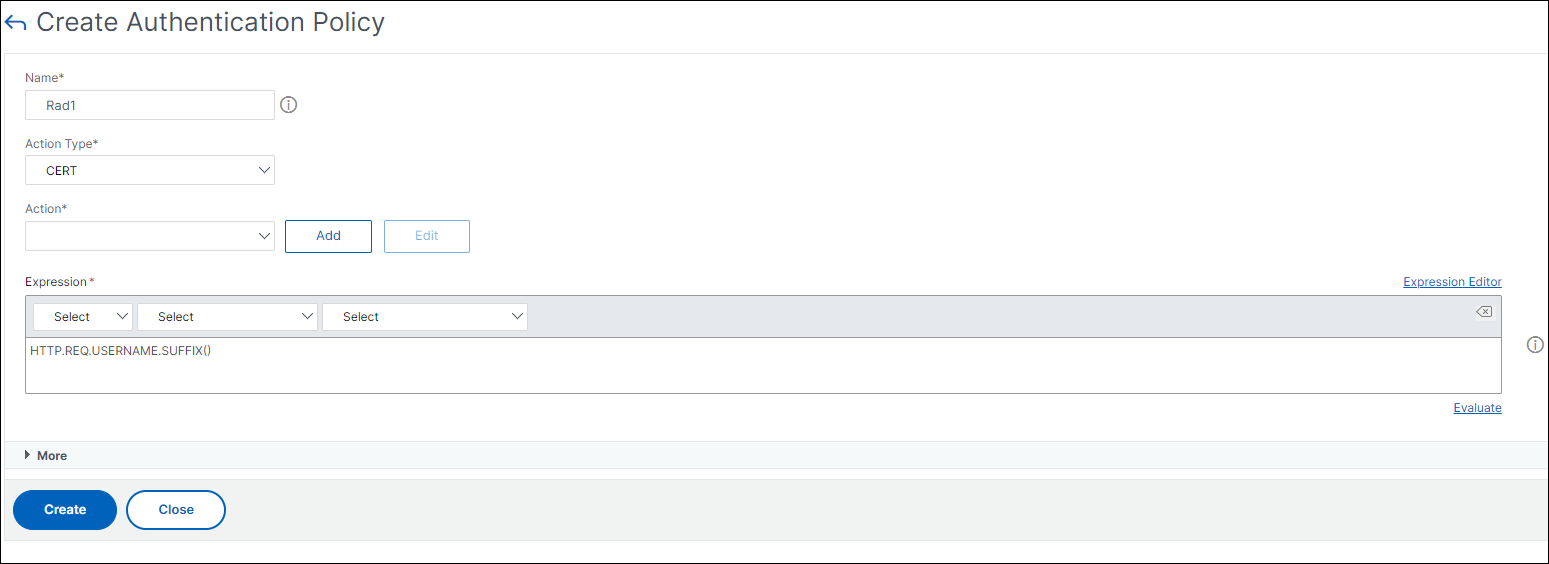
Complete la siguiente información para crear una directiva de autenticación. El signo * a la derecha del nombre de la configuración indica los campos obligatorios.
-
Name - Nombre de la directiva de AUTENTICACIÓN avanzada. Debe comenzar con una letra, un número o un guion bajo (_), y debe contener solo letras, números y los caracteres guion (-), punto (.), almohadilla (#), espacio (), arroba (@), igual (=), dos puntos (:) y guion bajo. No se puede cambiar después de crear la directiva de AUTENTICACIÓN.
El siguiente requisito se aplica solo a la CLI de NetScaler: Si el nombre incluye uno o más espacios, encierre el nombre entre comillas dobles o simples (por ejemplo, "mi directiva de autenticación" o 'mi directiva de autenticación').-
Action Type - Tipo de acción de autenticación.
-
Action - Nombre de la acción de autenticación que se realizará si la directiva coincide.
-
Log Action - Nombre de la acción de registro de mensajes que se utilizará cuando una solicitud coincida con esta directiva.
-
Expression - Nombre de la regla con nombre de NetScaler, o una expresión de sintaxis predeterminada, que la directiva utiliza para determinar si se debe intentar autenticar al usuario con el servidor de AUTENTICACIÓN.
-
Comments - Cualquier comentario para preservar información sobre esta directiva.
-
-
Haga clic en OK. La directiva de autenticación que ha creado aparece en la lista de directivas.
Crear un esquema de inicio de sesión de autenticación
-
Vaya a Security > AAA – Application Traffic > Login Schema.
-
Seleccione la ficha Perfiles y haga clic en el botón Add.
-
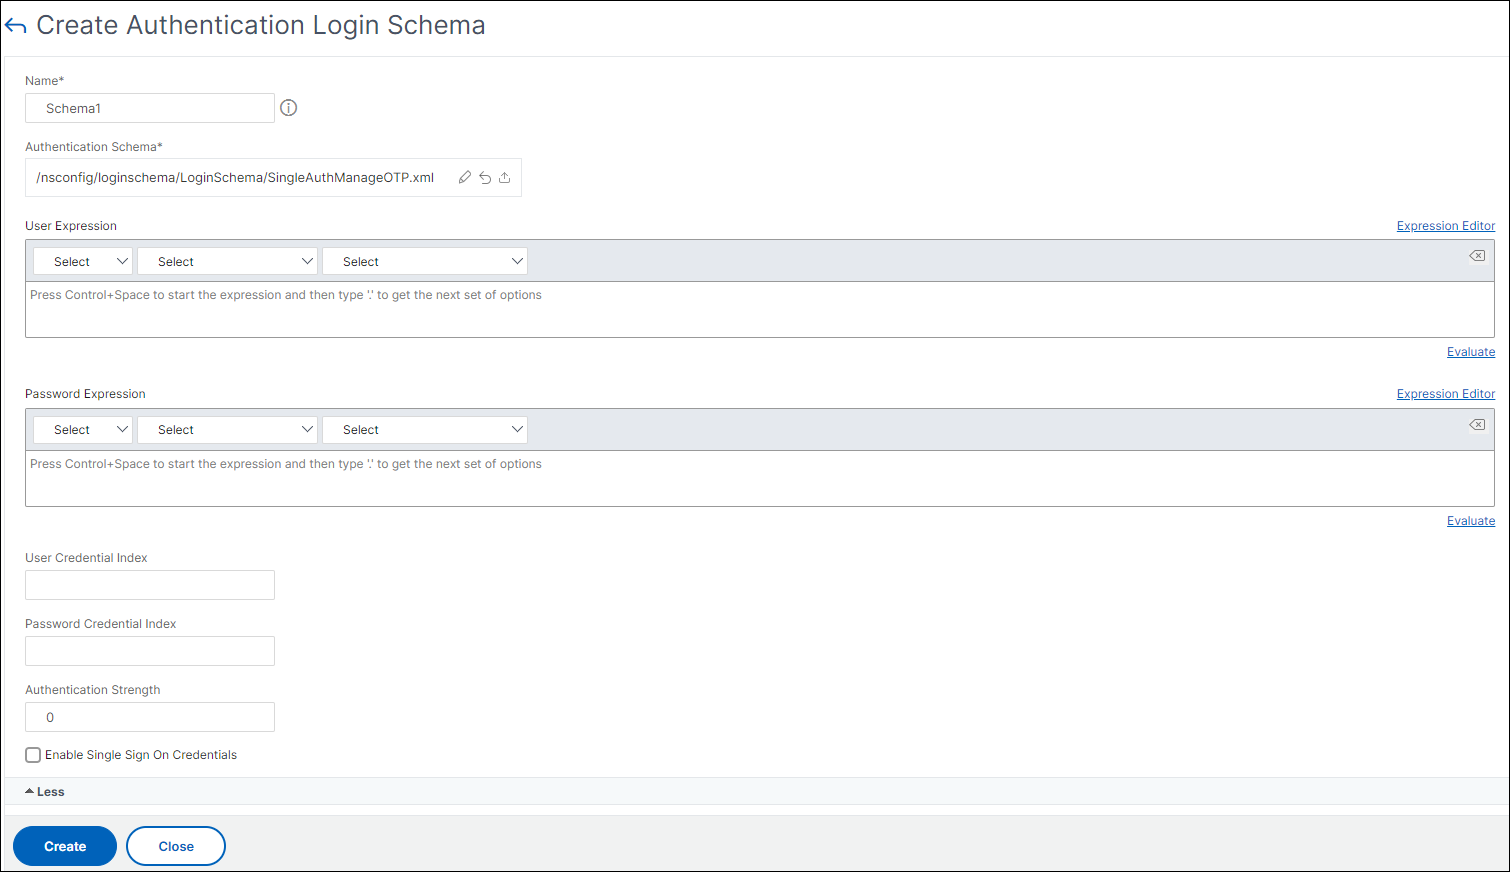
Complete los siguientes campos para crear un esquema de inicio de sesión de autenticación:
-
Introduzca Nombre – Nombre para el nuevo esquema de inicio de sesión.
-
Introduzca Esquema de autenticación - Nombre del archivo para leer el esquema de autenticación que se enviará a la interfaz de usuario de la página de inicio de sesión. Este archivo debe contener la definición XML de los elementos según el Protocolo de autenticación de formularios de Citrix para poder renderizar un formulario de inicio de sesión. Si un administrador no desea solicitar más credenciales a los usuarios, sino continuar con las credenciales obtenidas previamente, se puede proporcionar "
noschema" como argumento. Esto se aplica solo a los esquemas de inicio de sesión que se utilizan con factores definidos por el usuario, y no con el factor de servidor virtual. -
Introduzca Expresión de usuario - Expresión para la extracción del nombre de usuario durante el inicio de sesión.
-
Introduzca Expresión de contraseña - Expresión para la extracción de la contraseña durante el inicio de sesión.
-
Introduzca Índice de credenciales de usuario - Un índice en el que se almacena el nombre de usuario introducido por el usuario en la sesión.
-
Introduzca Índice de credenciales de contraseña - Un índice en el que se debe almacenar la contraseña introducida por el usuario en la sesión.
-
Introduzca Fuerza de autenticación - Peso de la autenticación actual.
-
-
Haga clic en Crear. El perfil de esquema de inicio de sesión que creó debe aparecer en la lista de perfiles de esquema de inicio de sesión.
Crear una etiqueta de directiva
Una etiqueta de directiva especifica las directivas de autenticación para un factor particular. Cada una de estas etiquetas corresponde a un único factor. Dicha etiqueta define el formulario de inicio de sesión que se debe presentar al usuario. Debe vincularse como el siguiente factor de una directiva de autenticación o de otra etiqueta de directiva de autenticación. Normalmente, una etiqueta de directiva incluye directivas de autenticación para un mecanismo de autenticación específico. Sin embargo, también puede haber una etiqueta de directiva que contenga directivas de autenticación para diferentes mecanismos de autenticación.
-
Vaya a Seguridad > AAA – Tráfico de aplicaciones > Directivas > Autenticación > Directivas avanzadas > Etiqueta de directiva.
-
Haga clic en el botón Agregar.
-
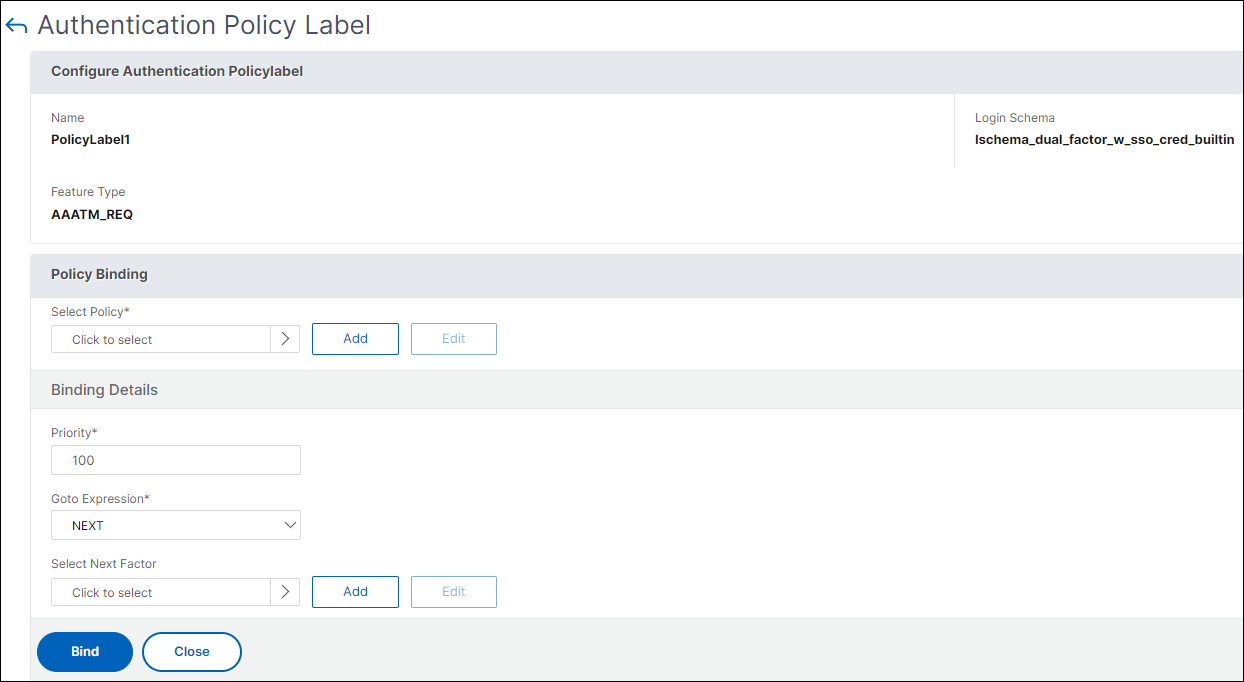
Complete los siguientes campos para crear una etiqueta de directiva de autenticación:
-
Introduzca el Nombre para la nueva etiqueta de política de autenticación.
-
Introduzca el Esquema de inicio de sesión asociado a la etiqueta de política de autenticación.
-
Haga clic en Continuar.
-
-
Seleccionar una política en el menú desplegable.
-
Elija la Política de autenticación deseada y haga clic en el botón Seleccionar.
-
Complete los siguientes campos:
-
Introduzca la Prioridad de la vinculación de la directiva.
-
Introduzca la expresión Goto – la expresión especifica la prioridad de la siguiente política que se evaluará si la regla de política actual se evalúa como VERDADERA.
-
-
Seleccione la Política de autenticación deseada y haga clic en el botón Seleccionar.
-
Haga clic en el botón Enlazar.
-
Haga clic en Listo.
-
Revise la etiqueta de política de autenticación.
Configuración de re-Captcha para la autenticación nFactor
A partir de la versión 12.1 compilación 50.x de NetScaler, NetScaler Gateway admite una nueva acción de primera clase 'captchaAction' que simplifica la configuración de Captcha. Como Captcha es una acción de primera clase, puede ser un factor por sí mismo. Puede inyectar Captcha en cualquier parte del flujo nFactor.
Anteriormente, tenía que escribir políticas de WebAuth personalizadas con cambios también en la RfWebUI. Con la introducción de captchaACtion, no es necesario modificar el JavaScript.
A partir de la versión 14.1 compilación 47.46 de NetScaler, Google re-Captcha v3 también es compatible con la autenticación nFactor, además de re-Captcha v2. Google re-Captcha v3 ofrece un método de autenticación avanzado que evalúa las solicitudes de inicio de sesión sin requerir la interacción del usuario. Asigna una puntuación entre 0.0 y 1.0 a cada solicitud, y las puntuaciones más altas sugieren solicitudes más seguras. NetScaler puede usar esta puntuación para determinar si autentica al usuario o no.
A partir de la versión 14.1 compilación 51.x, NetScaler incluye compatibilidad con la consola Enterprise de Google re-Captcha v3. Anteriormente, la compatibilidad con re-Captcha v3 se limitaba a la consola de administración, que tiene un límite fijo en el número de solicitudes que puede manejar. Por el contrario, la consola Enterprise permite un límite de solicitudes mayor en función del plan de suscripción.
NetScaler actualmente admite las siguientes configuraciones de re-Captcha:
-
re-Captcha v2 para la consola de administración
-
re-Captcha v3 para la consola de administración
-
re-Captcha v3 para la consola Enterprise
Importante:
Si se utiliza re-Captcha junto con los campos de nombre de usuario o contraseña en el esquema, el botón Iniciar sesión se desactiva hasta que se cumpla con re-Captcha.
Configuración de re-Captcha
La configuración de re-Captcha consta de dos partes.
-
Configuración en Google para registrar re-Captcha.
-
Configuración en NetScaler para usar re-Captcha como parte del flujo de inicio de sesión.
Configuración de re-Captcha en Google
Configuración de re-Captcha para la consola de administración (re-Captcha v2 y v3)
Registre un dominio para re-Captcha en
<https://www.google.com/recaptcha/admin#llist>.
-
Cuando navega a esta página, aparece la siguiente pantalla.
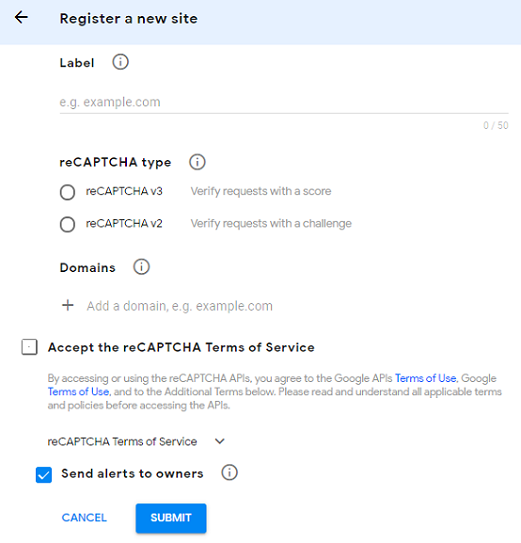 NotaPara NetScaler versión 14.1 compilación 47.46 y posteriores, seleccione reCAPTCHA v2 o reCAPTCHA v3 según sea necesario. Las versiones anteriores solo admiten reCAPTCHA v2.
-
Después de registrar un dominio, se muestran la "SiteKey" y la "SecretKey". Anote la "SiteKey" y la "SecretKey" mostradas.
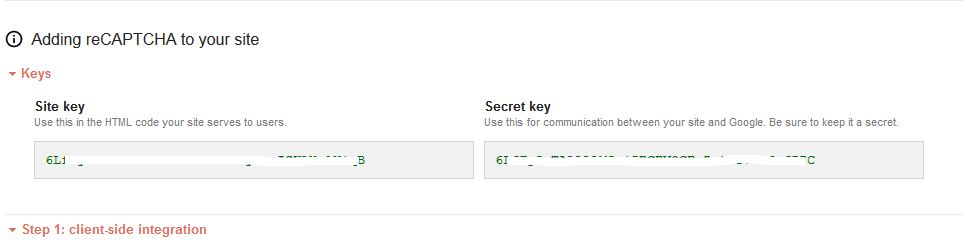 NotaLa "SiteKey" y la "SecretKey" aparecen atenuadas por razones de seguridad. La "SecretKey" debe mantenerse a salvo.
Configuración de re-Captcha para Enterprise Console (re-Captcha v3)
-
Inicie sesión en
<https://console.cloud.google.com/>usando una cuenta de Gmail y cree un proyecto. -
Vaya a
<https://console.cloud.google.com/security/recaptcha>y cree la clave de sitio. Anote la clave de sitio creada. Para obtener más información, consulte el documento de Google re-Captcha. -
Vaya a
<https://console.cloud.google.com/apis/>y cree una clave de API. Anote la clave de API creada. Para obtener más información, consulte el documento de Google re-Captcha. -
Vaya a
<https://console.cloud.google.com/security/recaptcha>y copie la URL del servidor de la API de evaluación (copie hasta el término "assessments"). Guarde la URL del servidor copiada.Por ejemplo, si la API de evaluación es "https://recaptchaenterprise.googleapis.com/v1/projects/tactile-reason-455709-p6/assessments?key=API_KEY", debe copiar la parte hasta "assessments", que es "https://recaptchaenterprise.googleapis.com/v1/projects/tactile-reason-455709-p6/assessments". Esta URL extraída se utiliza como URL del servidor en el comandocaptchaAction.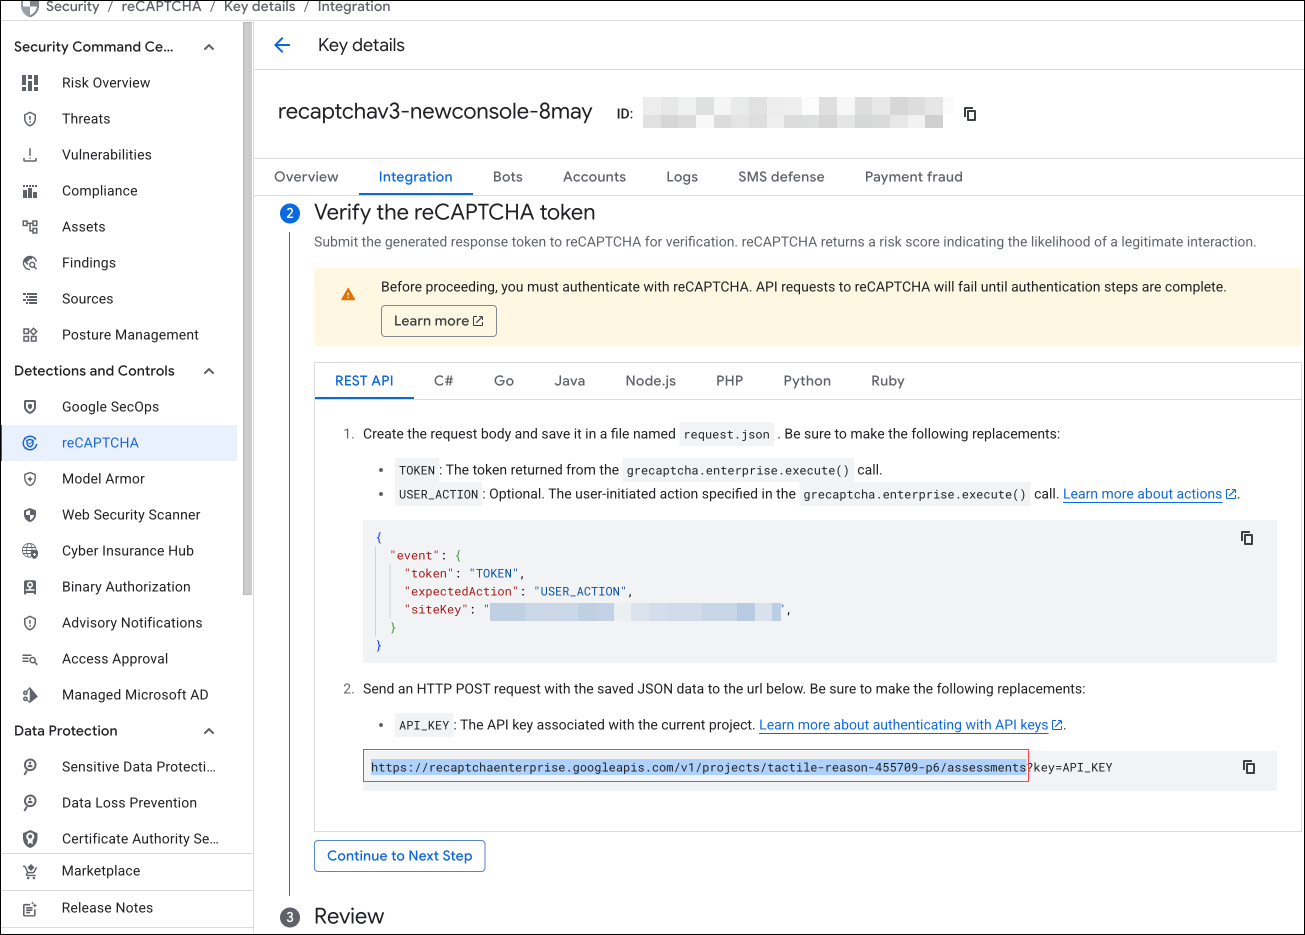
Configuración de re-Captcha en NetScaler
La configuración de re-Captcha en NetScaler se puede dividir en tres partes:
-
Mostrar pantalla de re-Captcha
-
Publicar la respuesta de re-Captcha en el servidor de Google
-
Configurar LDAP como segundo factor para el inicio de sesión del usuario
Mostrar pantalla de re-Captcha
La personalización del formulario de inicio de sesión se realiza a través de los siguientes esquemas de inicio de sesión:
-
SingleAuthCaptcha.xmlpara re-Captcha v2 para la consola de administración -
SingleAuthCaptchav3.xmlpara re-Captcha v3 para la consola de administración -
SingleAuthReCaptchav3Enterprise.xmlpara re-Captcha v3 para la consola Enterprise
La personalización se especifica en el servidor virtual de autenticación y se envía a la interfaz de usuario para renderizar el formulario de inicio de sesión. El esquema de inicio de sesión integrado se encuentra en el directorio
/nsconfig/loginSchema/LoginSchema de NetScaler.
Importante:
-
El esquema de inicio de sesión se puede usar cuando LDAP está configurado como segundo factor.
-
Puede personalizar el esquema existente según su caso de uso. Por ejemplo, puede modificarlo para incluir solo el factor re-Captcha (sin nombre de usuario ni contraseña) o la autenticación dual con re-Captcha.
-
Si se realizan modificaciones personalizadas o se cambia el nombre del archivo, recomendamos copiar todos los loginSchemas del directorio
/nsconfig/loginschema/LoginSchemaal directorio principal,/nsconfig/loginschema.
Para configurar la visualización de re-Captcha mediante la CLI
re-Captcha v2:
add authentication loginSchema singleauthcaptcha -authenticationSchema /nsconfig/loginschema/SingleAuthCaptcha.xml

 add authentication loginSchemaPolicy singleauthcaptcha -rule true -action singleauthcaptcha

 add authentication vserver auth SSL <IP> <Port>

 add ssl certkey vserver-cert -cert <path-to-cert-file> -key <path-to-key-file>

 bind ssl vserver auth -certkey vserver-cert

 bind authentication vserver auth -policy singleauthcaptcha -priority 5 -gotoPriorityExpression END
re-Captcha v3:
add authentication loginSchema singleauthcaptcha -authenticationSchema /nsconfig/loginschema/SingleAuthCaptchav3.xml

 add authentication loginSchemaPolicy singleauthcaptcha -rule true -action singleauthcaptcha

 add authentication vserver auth SSL <IP> <Port>

 add ssl certkey vserver-cert -cert <path-to-cert-file> -key <path-to-key-file>

 bind ssl vserver auth -certkey vserver-cert

 bind authentication vserver auth -policy singleauthcaptcha -priority 5 -gotoPriorityExpression END
En el comando anterior, utilice los siguientes esquemas de inicio de sesión para el parámetro
<login_schema>:
-
SingleAuthCaptcha.xmlpara re-Captcha v2 para la consola de administración -
SingleAuthCaptchav3.xmlpara re-Captcha v3 para la consola de administración -
SingleAuthReCaptchav3Enterprise.xmlpara re-Captcha v3 para la consola Enterprise
Enviar la respuesta de re-Captcha al servidor de Google
Después de configurar el re-Captcha que debe mostrarse a los usuarios, los administradores añaden la configuración al servidor de Google para verificar la respuesta de re-Captcha desde el navegador.
Requisitos previos:
NetScaler se pone en contacto con
<https://www.google.com/recaptcha/api/siteverify> para validar la información de Captcha. Por lo tanto, asegúrese de que el sitio sea accesible desde NetScaler.
Para verificar si el sitio de Google es accesible, ejecute el siguiente script:
curl -vvv https://www.google.com/recaptcha/api/siteverify
NetScaler se pone en contacto con
<https://www.google.com/recaptcha/api/siteverify> para validar la información de Captcha.
Para verificar la respuesta de re-Captcha desde el navegador para la consola de administración
La «SiteKey» y la «SecretKey» generadas durante el registro de un dominio en el servidor de Google deben utilizarse en el siguiente comando de CLI.
re-Captcha v2:
add authentication captchaAction myrecaptcha -sitekey <sitekey-copied-from-google> -secretkey <secretkey-from-google>

 add authentication policy myrecaptcha -rule true -action myrecaptcha

 bind authentication vserver auth -policy myrecaptcha -priority 1
re-Captcha v3:
add authentication captchaAction -siteKey <sitekey> -secretKey <secretKey> -scoreThreshold <0 to 10>

 add authentication policy myrecaptcha -rule true -action myrecaptcha

 bind authentication vserver auth -policy myrecaptcha -priority 1
El valor predeterminado de
scoreThreshold es 5.
Configurar LDAP como segundo factor para el inicio de sesión de usuario
Nota:
Si la autenticación LDAP no es necesaria, personalice los siguientes esquemas de inicio de sesión para eliminar las etiquetas de nombre de usuario y contraseña:
-
SingleAuthCaptcha.xmlpara re-Captcha v2 para la consola de administración -
SingleAuthCaptchav3.xmlpara re-Captcha v3 para la consola de administración -
SingleAuthReCaptchav3Enterprise.xmlpara re-Captcha v3 para la consola Enterprise
La autenticación LDAP se produce después de re-Captcha, si la agrega como segundo factor.
add authentication ldapAction ldap-new -serverIP x.x.x.x -serverPort 636 -ldapBase "cn=users,dc=aaatm,dc=com" -ldapBindDn adminuser@aaatm.com -ldapBindDnPassword <password> -encrypted -encryptmethod ENCMTHD_3 -ldapLoginName sAMAccountName -groupAttrName memberof -subAttributeName CN -secType SSL -passwdChange ENABLED -defaultAuthenticationGroup ldapGroup

 add authenticationpolicy ldap-new -rule true -action ldap-new

 add authentication policylabel second-factor

 bind authentication policylabel second-factor -policy ldap-new -priority 10

 bind authentication vserver auth -policy myrecaptcha -priority 1 -nextFactor second-factor
El administrador debe añadir los servidores virtuales apropiados según se utilice un servidor virtual de equilibrio de carga o NetScaler Gateway para el acceso. El administrador debe configurar el siguiente comando si se requiere un servidor virtual de equilibrio de carga:
add lb vserver lbtest HTTP <IP> <Port> -authentication ON -authenticationHost nssp.aaatm.com
**nssp.aaatm.com** – Se resuelve en un servidor virtual de autenticación.
Validación de usuario de re-Captcha
re-Captcha v2:
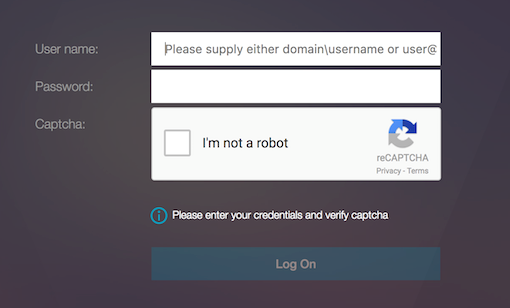
Después de configurar re-Captcha, verá la siguiente interfaz de usuario.
-
Una vez que el servidor virtual de autenticación carga la página de inicio de sesión, se muestra la pantalla de inicio de sesión. Iniciar sesión está deshabilitado hasta que se complete re-Captcha.
-
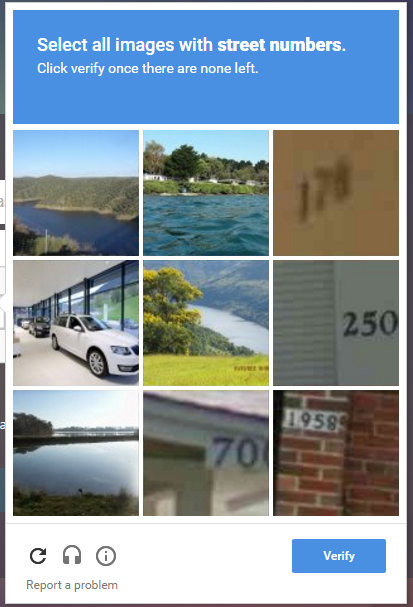
Seleccione No soy un robot. Se muestra el widget de re-Captcha.
-
Se le guiará a través de una serie de imágenes de re-Captcha antes de que se muestre la página de finalización.
-
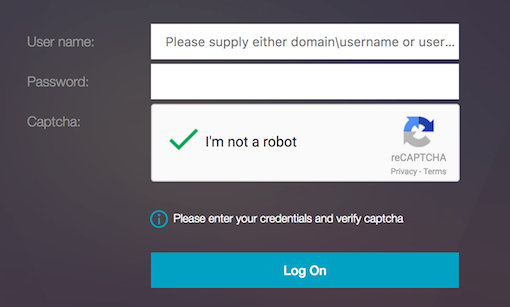
Introduzca las credenciales de AD, seleccione No soy un robot y haga clic en Iniciar sesión. Si la autenticación se realiza correctamente, se le redirigirá al recurso deseado.
 Notas:
-
Si se utiliza re-Captcha con autenticación AD, el botón Enviar para las credenciales está deshabilitado hasta que se complete re-Captcha.
-
El re-Captcha ocurre en un factor propio. Por lo tanto, cualquier validación posterior, como AD, debe ocurrir en el
nextfactorde re-Captcha.
-
re-Captcha v3 (consola de administración y consola Enterprise):
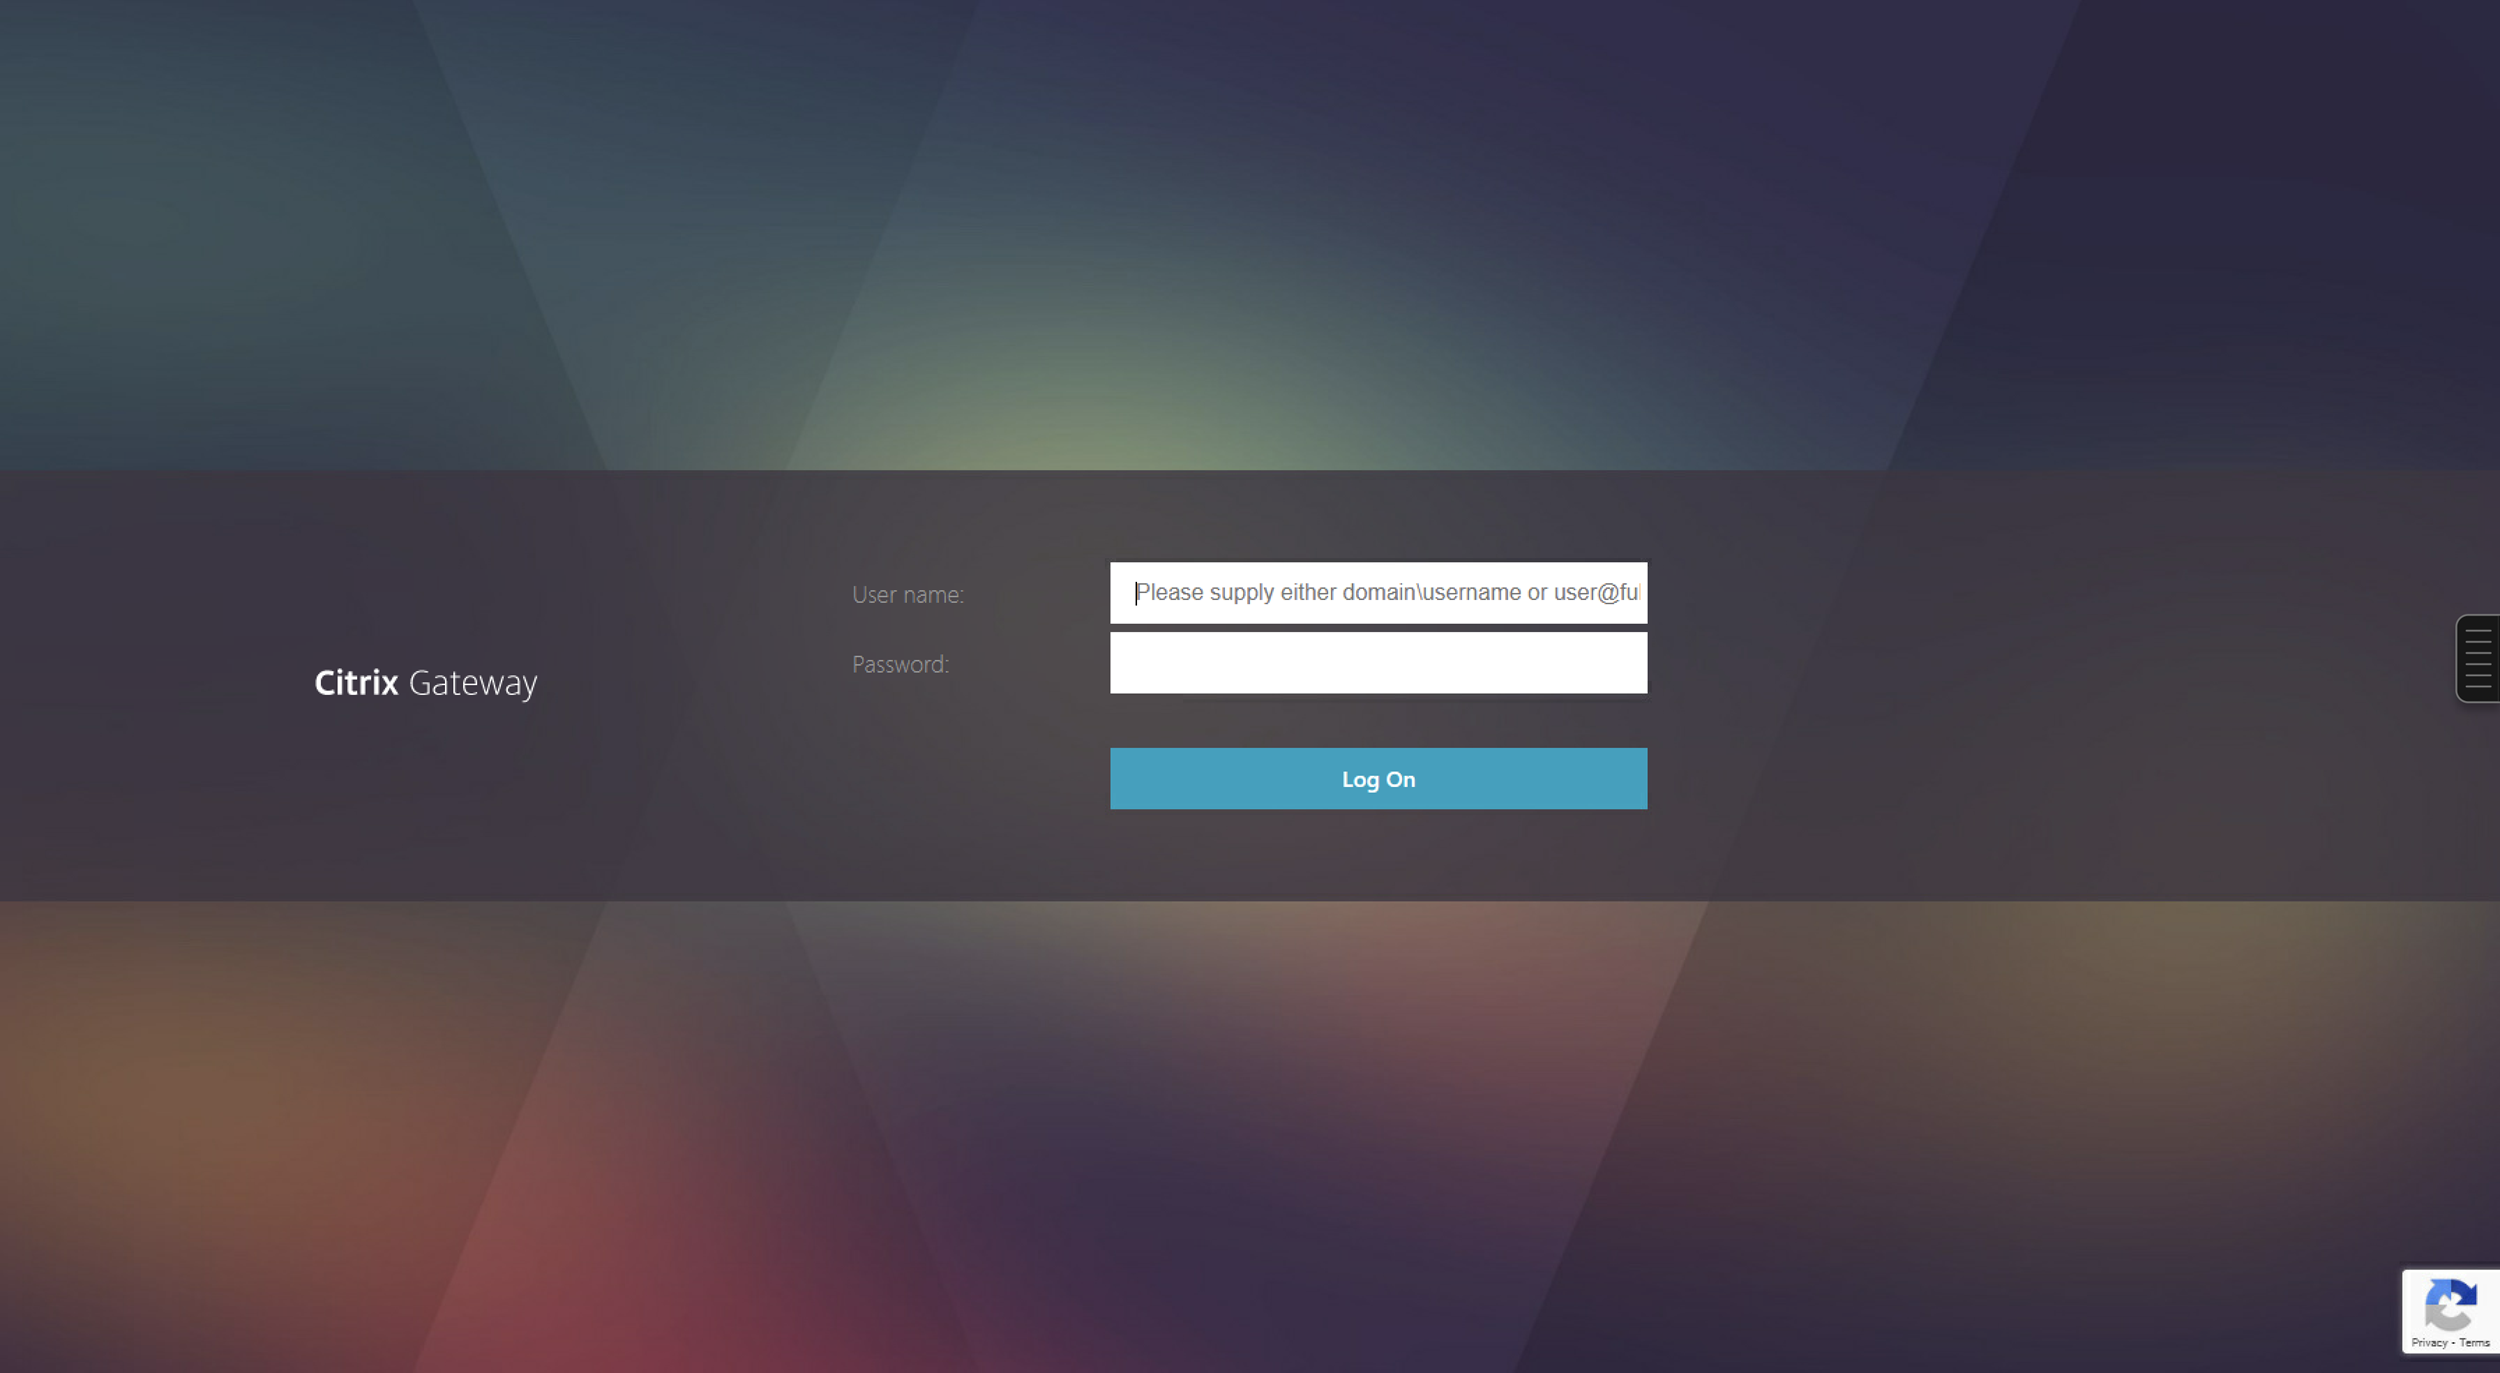
Después de configurar re-Captcha v3, verá la siguiente interfaz de usuario.
Nota:
Si re-Captcha v3 está configurado, el botón Iniciar sesión se habilita cuando se recibe la respuesta del captcha del servidor de Google. Cuando el usuario hace clic en el botón Iniciar sesión, la autenticación se realiza correctamente solo si la puntuación generada por el servicio re-Captcha está dentro del parámetro scoreThreshold configurado.
Crear un servidor virtual de Gateway para la autenticación nFactor en la licencia estándar de NetScaler
-
Vaya a NetScaler Gateway > Servidores virtuales.
-
En la página Servidores virtuales de NetScaler Gateway, haga clic en Agregar.
-
Introduzca los siguientes detalles en la página Servidor virtual VPN, haga clic en Aceptar y, a continuación, en Continuar.
-
Nombre: nombre del servidor virtual de NetScaler Gateway
-
Protocolo: seleccione SSL
-
Dirección IP: dirección IP del servidor virtual de NetScaler Gateway
-
Puerto: introduzca 443
-
-
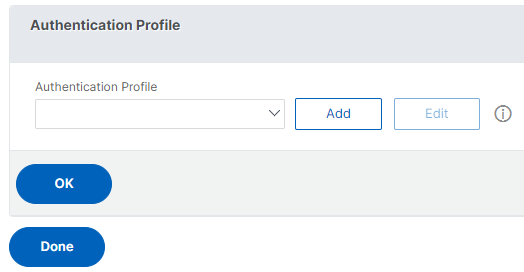
En la página Servidor virtual VPN, haga clic en el icono más junto a Perfil de autenticación.
-
Haga clic en Agregar para configurar el perfil de autenticación.
-
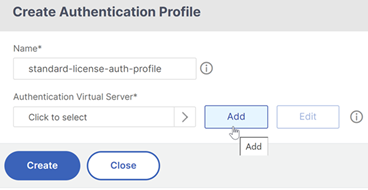
Introduzca un nombre para el perfil de autenticación y haga clic en Agregar.
-
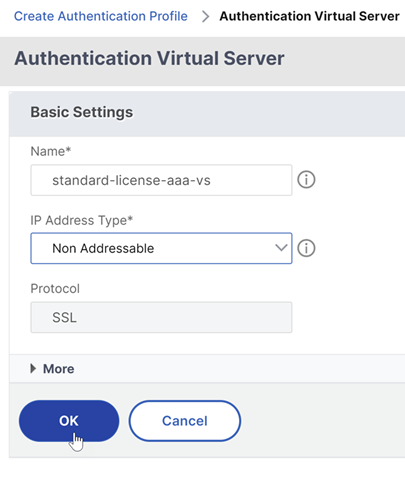
Introduzca los siguientes detalles en la página Servidor virtual VPN, haga clic en Aceptar y haga clic en Continuar.
-
Nombre: nombre del servidor virtual de autenticación, autorización y auditoría
-
Protocolo: seleccione No direccionable. Solo un servidor virtual de autenticación, autorización y auditoría no direccionable se puede vincular a un servidor virtual de Gateway/VPN en la licencia estándar de NetScaler.
 Nota:
-
En la licencia estándar de NetScaler, los pasos para crear una directiva son los mismos que en la licencia Premium para los tipos de directiva admitidos.
-
La licencia estándar de NetScaler no admite la adición de nuevos esquemas de inicio de sesión en la configuración de nFactor.
-
Referencias
Para ver un ejemplo de configuración de nFactor de extremo a extremo, consulte Configuración de la autenticación nFactor.