
管理加密容量
管理服务提供非对称加密单元 (ACU)、对称加密单元 (SCU) 和加密虚拟接口,以表示 NetScaler SDX 设备上的 SSL 容量。早期,加密容量以 SSL 芯片、SSL 核心和 SSL 虚拟功能为单位进行分配。有关旧版 SSL 芯片如何转换为 ACU 和 SCU 单元的更多信息,请参阅 旧版 SSL 芯片到 ACU 和 SCU 转换表。
通过使用管理服务 GUI,您可以将加密容量以 ACU 和 SCU 为单位分配给 NetScaler VPX 实例。
下表简要介绍了 ACU、SCU 和加密虚拟实例。
表。加密单元
| 新加密单元 | 说明 |
|---|---|
| 非对称加密单元 (ACU) | 1 ACU = 1 次每秒操作 (ops) 的 (RSA) 2 K (2048 位密钥大小) 解密。有关更多详细信息,请参阅 ACU 到 PKE 资源转换表。 |
| 对称加密单元 (SCU) | 1 SCU = 1 Mbps 的 AES-128-CBC + SHA256-HMAC @ 1024B。此定义适用于所有 SDX 平台。 |
| 加密虚拟接口 | 加密虚拟接口也称为虚拟功能,代表 SSL 硬件的基本单元。在这些接口耗尽后,SSL 硬件无法再分配给 VPX 实例。加密虚拟接口是只读实体,SDX 设备会自动分配这些实体。 |
查看 SDX 设备的加密容量
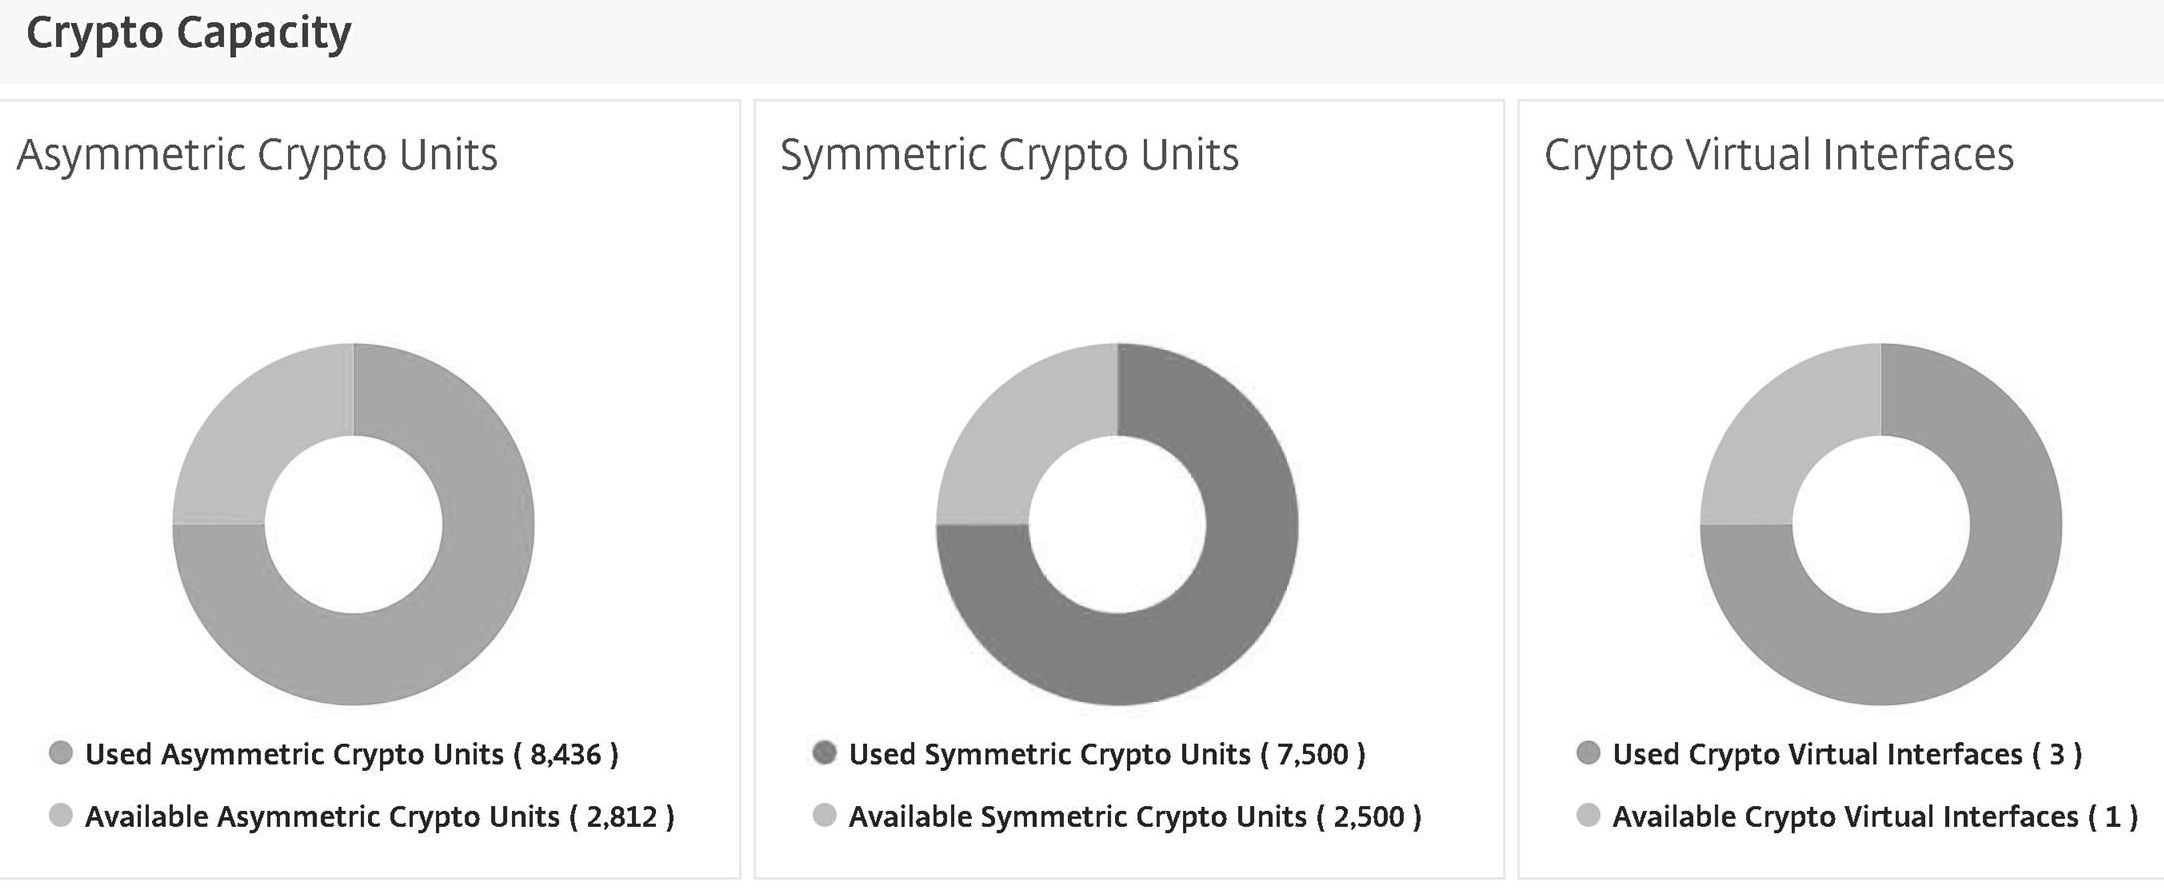
您可以在 SDX GUI 的仪表板中查看 SDX 设备的加密容量。仪表板显示 SDX 设备上已用和可用的 ACU、SCU 和虚拟接口。要查看加密容量,请导航到 Dashboard > Crypto Capacity。
在预配 VPX 实例时分配加密容量
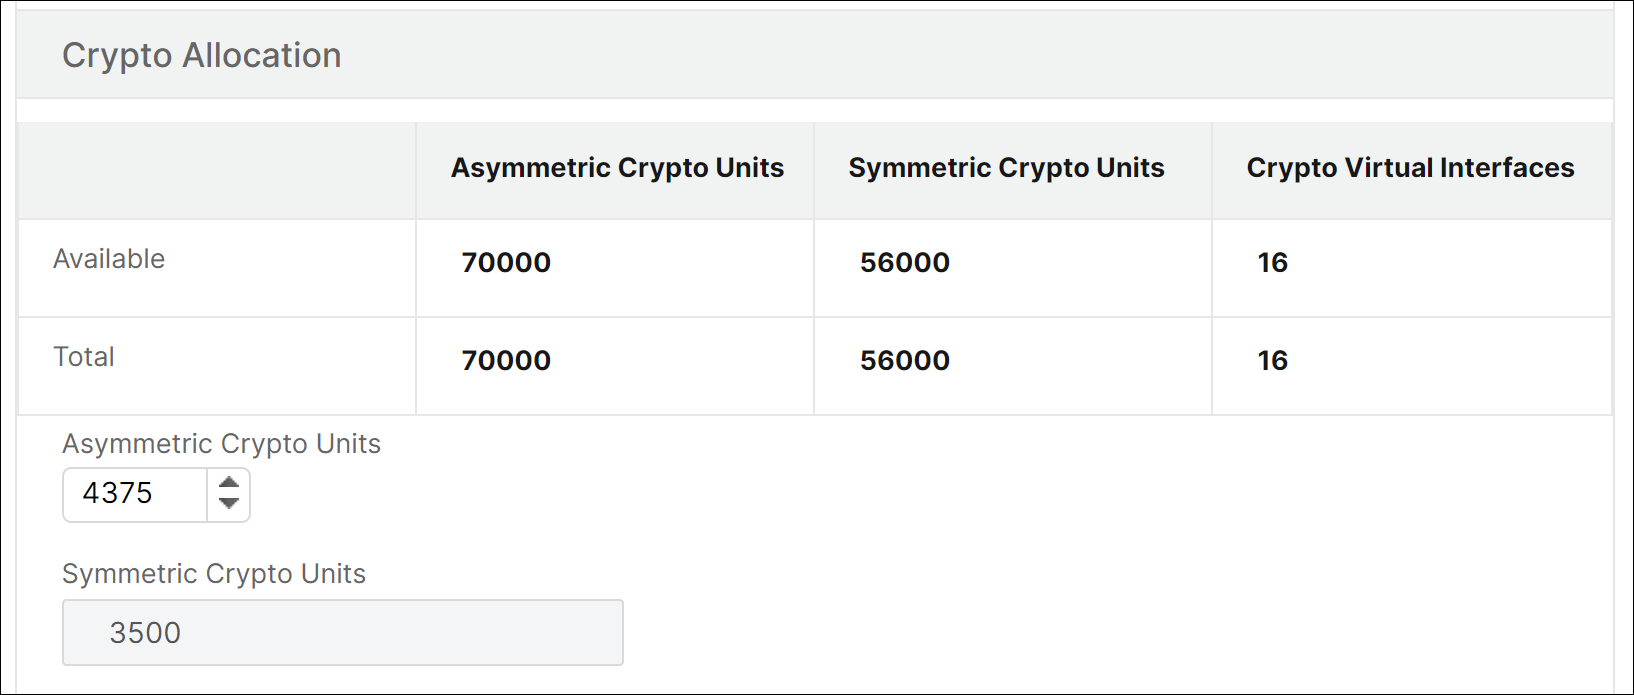
在 SDX 设备上预配 VPX 实例时,在 加密分配 下,您可以为 VPX 实例分配 ACU 和 SCU 的数量。有关预配 VPX 实例的说明,请参阅 预配 NetScaler 实例。
要在预配 VPX 实例时分配加密容量,请按照以下步骤操作。
-
登录到管理服务。
-
导航到 Configuration > NetScaler > Instances,然后单击 Add。
-
在 加密分配 下,您可以查看可用的 ACU、SCU 和加密虚拟接口。分配 ACU 和 SCU 的方式因 SDX 设备而异:a. 对于 不同 SDX 设备可用的 ACU 计数器最小值 中列出的设备,您可以按指定数字的倍数分配 ACU。SCU 会自动分配,并且 SCU 分配字段不可编辑。您可以按该型号可用最小 ACU 的倍数增加 ACU 分配。例如,如果最小 ACU 为 4375,则 ACU 增量为 8750、13125 等。示例。加密分配,其中 SCU 自动分配,ACU 按指定数字的倍数分配。
不同 SDX 设备可用的 ACU 计数器最小值
| SDX 平台 | ACU 计数器最小值 |
|---|---|
| 22040、22060、22080、22100、22120、24100、24150(36 端口 | 2187 |
| 8400, 8600, 8010, 8015 | 2812 |
| 17500, 19500, 21500 | 2812 |
| 17550, 19550, 20550, 21550 | 2812 |
| 11500, 13500, 14500, 16500, 18500, 20500 | 2812 |
| 11515, 11520, 11530, 11540, 11542 | 4375 |
| 14xxx | 4375 |
| 14xxx 40 标准型 | 4375 |
| 14xxx 40 千兆型 | 4375 |
| 14xxx FIPS | 4375 |
| 25xxx | 4375 |
| 25xxx 甲 | 4575 |
b. 对于未在上述表格中列出的其他 SDX 平台,您可以自由分配 ACU 和 SCU。SDX 设备会自动分配加密虚拟接口。
示例。ACU 和 SCU 均可自由分配的加密分配
加密分配 8900(/en-us/sdx/media/crypto-allocation-89xxx.png)
4./ 完成预置 VPX 实例的所有步骤,然后单击 Done。有关详细信息,请参阅预置 NetScaler 实例。
查看加密硬件运行状况
在 Management Service 中,您可以查看 SDX 设备提供的加密硬件的运行状况。加密硬件的运行状况表示为加密设备和加密虚拟功能。要查看加密硬件的运行状况,请导航到 Dashboard > Resources。
加密设备和虚拟功能(/en-us/sdx/media/image007.png)
注意事项
当您将 SDX 设备升级到最新版本时,请记住以下几点。
-
只有 SDX 用户界面会升级,但设备的硬件容量保持不变。
-
加密分配机制保持不变,只有 SDX GUI 上的表示方式会改变。
-
加密接口向后兼容,它不会影响任何使用 NITRO 接口管理 SDX 设备的现有自动化机制。
-
SDX 设备升级后,分配给现有 VPX 实例的加密不会改变;只有其在管理服务上的表示方式会改变。
ACU 到 PKE 资源转换表
| SDX 平台 | ACU | RSA-RSA1K | RSA-RSA2K | RSA-RSA4K | ECDHE-RSA | ECDHE-ECDSA |
|---|---|---|---|---|---|---|
| 22040、22060、22080、22100、22120、24100、24150(36 端口) | 2187 | 12497 | 2187 | 312 | 256 | 190 |
| 8400, 8600, 8010, 8015 | 2812 | 17000 | 2812 | 424 | 330 | N/A |
| 11515, 11520, 11530, 11540, 11542 | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| 22040, 22060, 22080,22100, 22120 (24 端口) | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| 17500, 19500, 21500 | 2812 | 17000 | 2812 | 424 | 330 | N/A |
| 17550, 19550, 20550, 21550 | 2812 | 17000 | 2812 | 424 | 330 | N/A |
| 11500, 13500, 14500, 16500, 18500, 20500 | 2812 | 17000 | 2812 | 424 | 330 | 不适用 |
| 14000, 14000-40G, 25000, 25000A | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| 14000 FIPS | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| 14000-40S | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| *8900 (8910, 8920, 8930) | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *9100 (9110, 9120, 9130) | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *26000-100G (26100、26160、26200 和 26250) | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *15000 | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *15000-50G | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *16000 | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *26000-50S | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *17000 | 1000 | 3070 | 1000 | 99 | 859 | 2388 |
| *9200 | 1000 | 3070 | 1000 | 99 | 859 | 2388 |
*在这些平台上,PKE 数字是最低保证值。
如何阅读 ACU 到 PKE 资源转换表
ACU 到 PKE 资源转换表基于以下几点:
-
管理服务有助于将加密资源分配给每个独立的 VPX。管理服务无法分配或承诺性能。
-
实际性能因数据包大小、所使用的密码/密钥交换/HMAC(或其变体)等而异
以下示例可帮助您了解如何读取和应用 ACU 到 PKE 资源转换表。
示例: SDX 22040 平台上的 ACU 到 PKE 资源转换。
在 SDX 22040 平台上为 VPX 实例分配 2187 个 ACU,相当于分配了 256 个 ECDHE-RSA 操作或 2187 个 RSA-2K 操作等加密资源。
传统 SSL 芯片到 ACU 和 SCU 转换表
有关传统 SSL 芯片如何转换为 ACU 和 SCU 的更多信息,请参阅下表。