
Always On VPN vor der Windows-Anmeldung (ehemals Always On-Dienst)
Die Funktion Always On VPN vor der Windows-Anmeldung (ehemals Always On-Dienst) ermöglicht es einem Benutzer, einen VPN-Tunnel auf Maschinenebene aufzubauen, noch bevor sich ein Benutzer bei einem Windows-System anmeldet. Der Tunnel bleibt aktiv, bis das Gerät heruntergefahren wird. Nachdem sich der Benutzer angemeldet hat, wird der VPN-Tunnel auf Maschinenebene von einem VPN-Tunnel auf Benutzerebene übernommen. Nachdem sich der Benutzer abgemeldet hat, wird der Tunnel auf Benutzerebene getrennt und ein Tunnel auf Maschinenebene aufgebaut. Always On VPN vor der Windows-Anmeldung kann nur mithilfe erweiterter Authentifizierungsrichtlinien konfiguriert werden. Einzelheiten finden Sie unter Always On VPN vor der Windows-Anmeldung konfigurieren.
Funktionen von Always On VPN vor der Windows-Anmeldung
-
Der Administrator kann Erstanwendern, die remote arbeiten, ein Einmalpasswort bereitstellen, mit dem sich Benutzer mit dem Domänencontroller verbinden können, um ihr Passwort zu ändern.
-
Der Administrator kann AD-Richtlinien auf dem Gerät remote verwalten/durchsetzen, noch bevor sich der Benutzer anmeldet.
-
Der Administrator kann eine detaillierte Kontrolle für Benutzer basierend auf der Benutzergruppe bereitstellen, nachdem sich der Benutzer angemeldet hat. Zum Beispiel können Sie mithilfe eines Tunnels auf Benutzerebene den Zugriff auf eine Ressource für eine bestimmte Benutzergruppe einschränken oder gewähren.
-
Der Benutzertunnel kann gemäß den Benutzeranforderungen für MFA konfiguriert werden.
-
Mehrere Benutzer können dasselbe Gerät verwenden. Der Zugriff auf selektive Ressourcen wird basierend auf dem Benutzerprofil bereitgestellt. Zum Beispiel können mehrere Benutzer ein Gerät in einem Kiosk problemlos verwenden.
-
Benutzer, die remote arbeiten, verbinden sich mit dem Domänencontroller, um ihr Passwort zu ändern.
-
Das Windows-Gerät kann die Anmeldeinformationen des Benutzers mithilfe des Unternehmens-Active Directory (AD) überprüfen, und Windows-Anmeldeinformationen auf dem Gerät werden nicht zwischengespeichert. Außerdem können sich neue Unternehmens-AD-Benutzer nahtlos am Gerät anmelden.
-
Das Windows-Gerät wird Teil des Unternehmens-Intranets, noch bevor sich Benutzer anmelden, was IT-Administratoren ermöglicht, vom Unternehmensnetzwerk aus zu Debugging-Zwecken auf das Client-Gerät zuzugreifen.
-
Der VPN-Tunnel für ein Windows-Gerät bleibt verbunden, auch wenn sich verschiedene Benutzer am Gerät an- oder abmelden.
Grundlagen von Always On VPN vor der Windows-Anmeldung
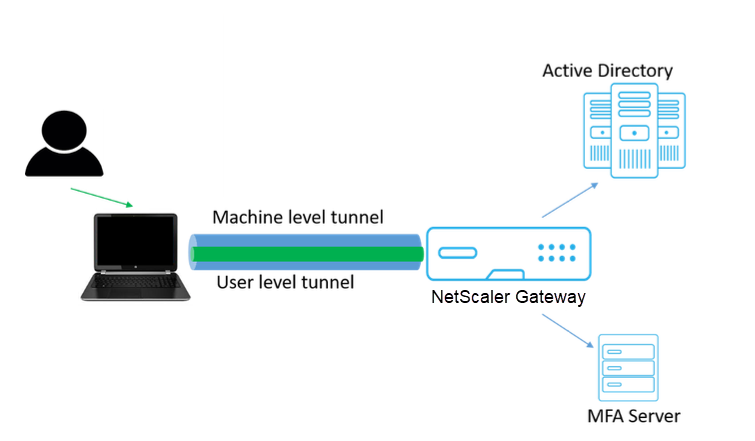
Im Folgenden wird der Ablauf der Ereignisse für die Funktionalität von Always On VPN vor der Windows-Anmeldung beschrieben.
-
Der Benutzer schaltet den Laptop ein. Der Tunnel auf Maschinenebene wird mit dem Gerätezertifikat als Identität zum NetScaler Gateway aufgebaut.
-
Der Benutzer meldet sich mit AD-Anmeldeinformationen am Laptop an.
-
Nach der Anmeldung wird der Benutzer mit MFA herausgefordert.
-
Nach erfolgreicher Authentifizierung wird der Tunnel auf Maschinenebene durch den Tunnel auf Benutzerebene ersetzt.
-
Sobald sich der Benutzer abmeldet, wird der Tunnel auf Benutzerebene durch den Tunnel auf Maschinenebene ersetzt.
Hinweise:
-
NetScaler Gateway und das VPN-Plug-in müssen Version 13.0.41.20 oder höher sein.
-
Wenn ein Client-Computer keine Internetverbindung hat, wartet Always On VPN vor der Windows-Anmeldung, bis die Internetverbindung verfügbar ist, bevor der VPN-Tunnel aufgebaut wird.
-
Wenn ein Client-Computer mit einem Captive-Portal-Netzwerk verbunden ist, wartet Always On VPN vor der Windows-Anmeldung, bis sich der Benutzer am Captive Portal authentifiziert hat. Nachdem sich der Benutzer angemeldet und der Internetzugang aktiviert wurde, stellt Always On VPN vor der Windows-Anmeldung den VPN-Tunnel her.
-
Die Funktion Always On VPN vor der Windows-Anmeldung unterstützt Captive Portals für NetScaler.
-
Wenn die Option für zwischengespeicherte Anmeldeinformationen für Windows nicht aktiviert ist, können sich Benutzer in den folgenden Szenarien nicht anmelden:
-
Der Computer hat keine Internetverbindung
-
Der Computer ist mit einem Captive-Portal-Netzwerk verbunden
-
-
Administratoren müssen den Sperrstatus des Gerätezertifikats überprüfen, bevor sie den Endbenutzern die Anmeldeseite präsentieren.
Bildschirm des Windows-Anmeldeinformationsmanagers nach der Konfiguration von Always On VPN vor der Windows-Anmeldung
Nachdem die Funktion Always On VPN vor der Windows-Anmeldung konfiguriert wurde, wird der Bildschirm Windows-Anmeldeinformations-Manager wie folgt geändert.
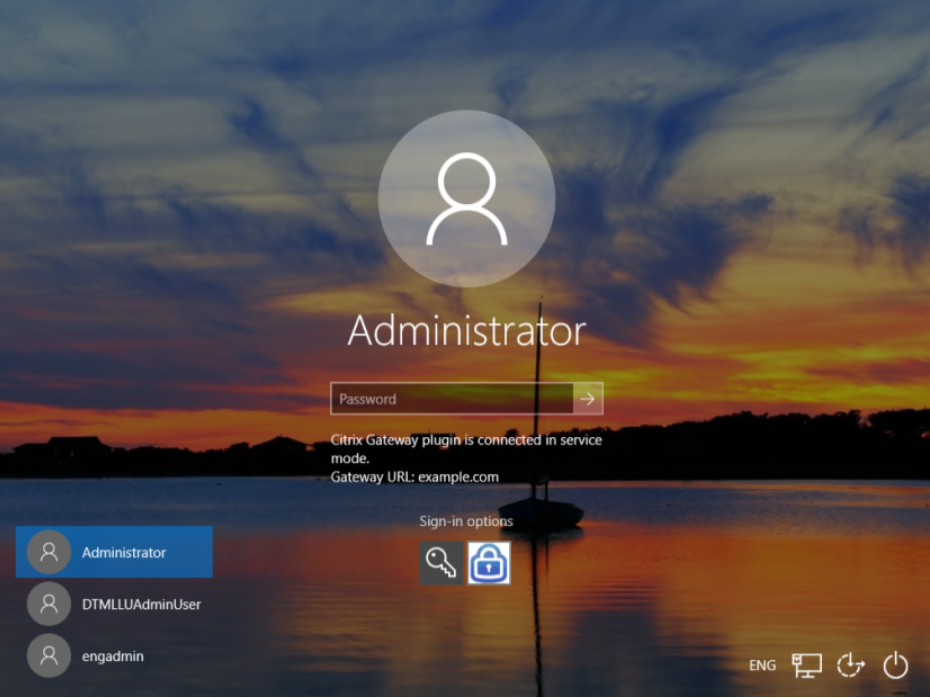
Wenn Sie auf dem Anmeldebildschirm auf Anmeldeoptionen klicken, werden die folgenden Informationen angezeigt:
-
Das NetScaler Gateway-Symbol zeigt an, ob der Computer mit NetScaler Gateway verbunden ist oder nicht.
-
Je nach Benutzerkonfigurationsmodus wird eine der folgenden Aussagen auf dem Anmeldebildschirm angezeigt:
-
NetScaler Gateway ist im Dienstmodus verbunden
-
NetScaler Gateway ist im Benutzermodus verbunden
-