
Windows 登录前始终开启 VPN(原 Always On 服务)
此 Windows 登录前始终开启 VPN(原 Always On 服务)功能使用户能够在用户登录 Windows 系统之前建立机器级 VPN 隧道。该隧道在机器关闭之前一直保持活动状态。用户登录后,机器级 VPN 隧道将由用户级 VPN 隧道接管。用户注销后,用户级隧道将被断开,并建立机器级隧道。Windows 登录前始终开启 VPN 只能通过使用高级身份验证策略进行配置。有关详细信息,请参阅配置 Windows 登录前始终开启 VPN。
Windows 登录前始终开启 VPN 功能
-
管理员可以向远程工作的首次用户提供一次性密码,用户可以使用该密码连接到域控制器以更改其密码。
-
管理员可以在用户登录之前远程管理/强制执行设备的 AD 策略。
-
用户登录后,管理员可以根据用户组向用户提供精细的控制级别。例如,使用用户级隧道,您可以限制或向特定用户组提供对资源的访问权限。
-
用户隧道可以根据用户要求配置 MFA。
-
多个用户可以使用同一台机器。对选择性资源的访问权限是根据用户配置文件提供的。例如,多个用户可以在自助服务终端中轻松使用一台机器。
-
远程工作的用户连接到域控制器以更改其密码。
-
Windows 机器可以使用企业活动目录 (AD) 验证用户的登录凭据,并且机器上的 Windows 凭据不会被缓存。此外,新的企业 AD 用户能够无缝登录到机器。
-
即使在用户登录之前,Windows 机器也成为企业内部网的一部分,允许 IT 管理员从企业网络访问客户端机器以进行调试。
-
即使不同的用户登录或注销机器,Windows 机器的 VPN 隧道也保持连接。
了解 Windows 登录前始终开启 VPN
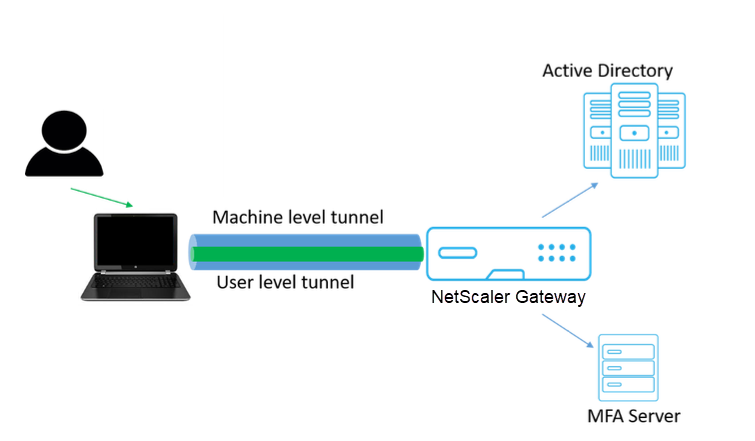
以下是 Windows 登录前始终开启 VPN 功能的事件流程。
-
用户打开笔记本电脑。使用设备证书作为身份,建立到 NetScaler Gateway 的机器级隧道。
-
用户使用 AD 凭据登录笔记本电脑。
-
登录后,用户需要进行 MFA 挑战。
-
成功认证后,机器级隧道将替换为用户级隧道。
-
用户注销后,用户级隧道将替换为机器级隧道。
注意事项:
-
NetScaler Gateway 和 VPN 插件必须是 13.0.41.20 或更高版本。
-
如果客户端计算机没有互联网连接,Windows 登录前始终开启 VPN 会等待互联网连接可用后才建立 VPN 隧道。
-
如果客户端计算机连接到强制门户网络,Windows 登录前始终开启 VPN 会等待用户向强制门户进行身份验证。用户登录并启用互联网访问后,Windows 登录前始终开启 VPN 会建立 VPN 隧道。
-
Windows 登录前始终开启 VPN 功能支持 NetScaler 的强制门户。
-
如果未为 Windows 启用缓存登录凭据选项,则用户在以下情况下无法登录:
-
计算机没有互联网连接
-
计算机连接到强制门户网络
-
-
管理员必须在向最终用户显示登录页面之前检查设备证书吊销状态。
配置 Windows 登录前始终开启 VPN 后的 Windows 凭据管理器屏幕
在配置了 Windows 登录前始终在线 VPN 功能后,Windows 凭据管理器 屏幕会按如下方式修改。
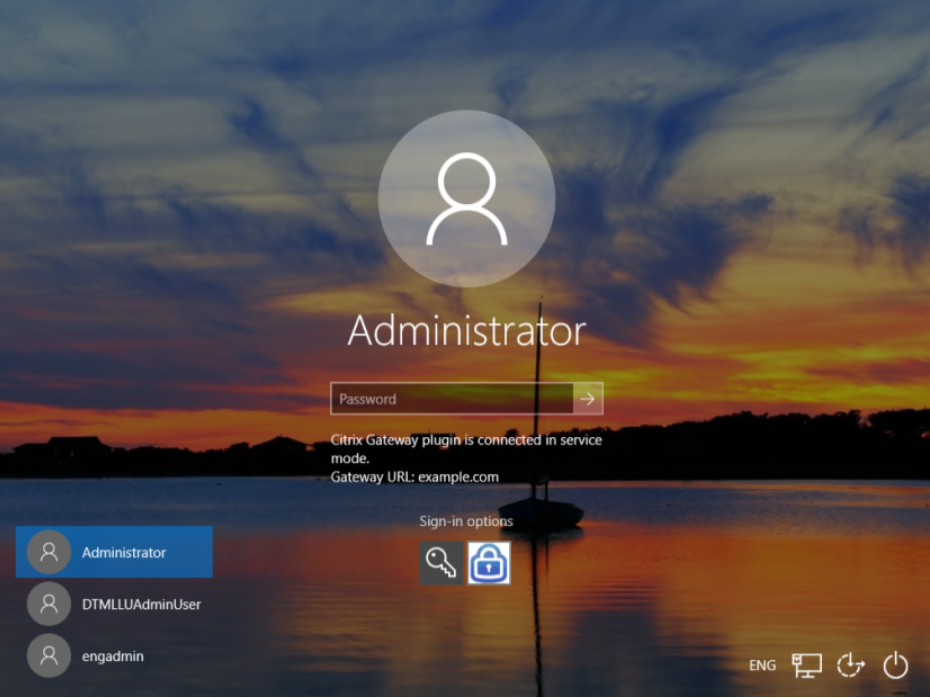
当您在登录屏幕上单击“登录选项”时,将显示以下信息:
-
NetScaler Gateway 图标指示计算机是否已连接到 NetScaler Gateway。
-
根据用户配置模式,登录屏幕上会显示以下语句之一。
-
NetScaler Gateway 以服务模式连接
-
NetScaler Gateway 以用户模式连接
-