
Administrar la capacidad criptográfica
El servicio de administración proporciona unidades criptográficas asimétricas (ACU), unidades criptográficas simétricas (SCU) e interfaces virtuales criptográficas para denotar la capacidad SSL en el dispositivo NetScaler SDX. Anteriormente, la capacidad criptográfica se asignaba en unidades de chips SSL, núcleos SSL y funciones virtuales SSL. Consulte la tabla de conversión de chips SSL heredados a ACU y SCU para obtener más información sobre cómo los chips SSL heredados se traducen en unidades ACU y SCU.
Mediante la GUI del servicio de administración, puede asignar capacidad criptográfica a la instancia de NetScaler VPX en unidades de ACU y SCU.
La siguiente tabla proporciona descripciones breves sobre las ACU, las SCU y las instancias virtuales criptográficas.
Tabla. Unidades criptográficas de unidad
| Nuevas unidades criptográficas | Descripción |
|---|---|
| Unidad criptográfica asimétrica (ACU) | 1 ACU = 1 operación por segundo (ops) de descifrado (RSA) 2 K (tamaño de clave de 2048 bits). Para obtener más detalles, consulte la tabla de conversión de ACU a recursos PKE. |
| Unidad criptográfica simétrica (SCU) | 1 SCU = 1 Mbps de AES-128-CBC + SHA256-HMAC a 1024B. Esta definición es aplicable a todas las plataformas SDX. |
| Interfaces virtuales criptográficas | También conocidas como funciones virtuales, las interfaces virtuales criptográficas representan la unidad básica del hardware SSL. Una vez que estas interfaces se agotan, el hardware SSL no se puede asignar más a una instancia VPX. Las interfaces virtuales criptográficas son entidades de solo lectura, y el dispositivo SDX asigna automáticamente estas entidades. |
Ver la capacidad criptográfica del dispositivo SDX
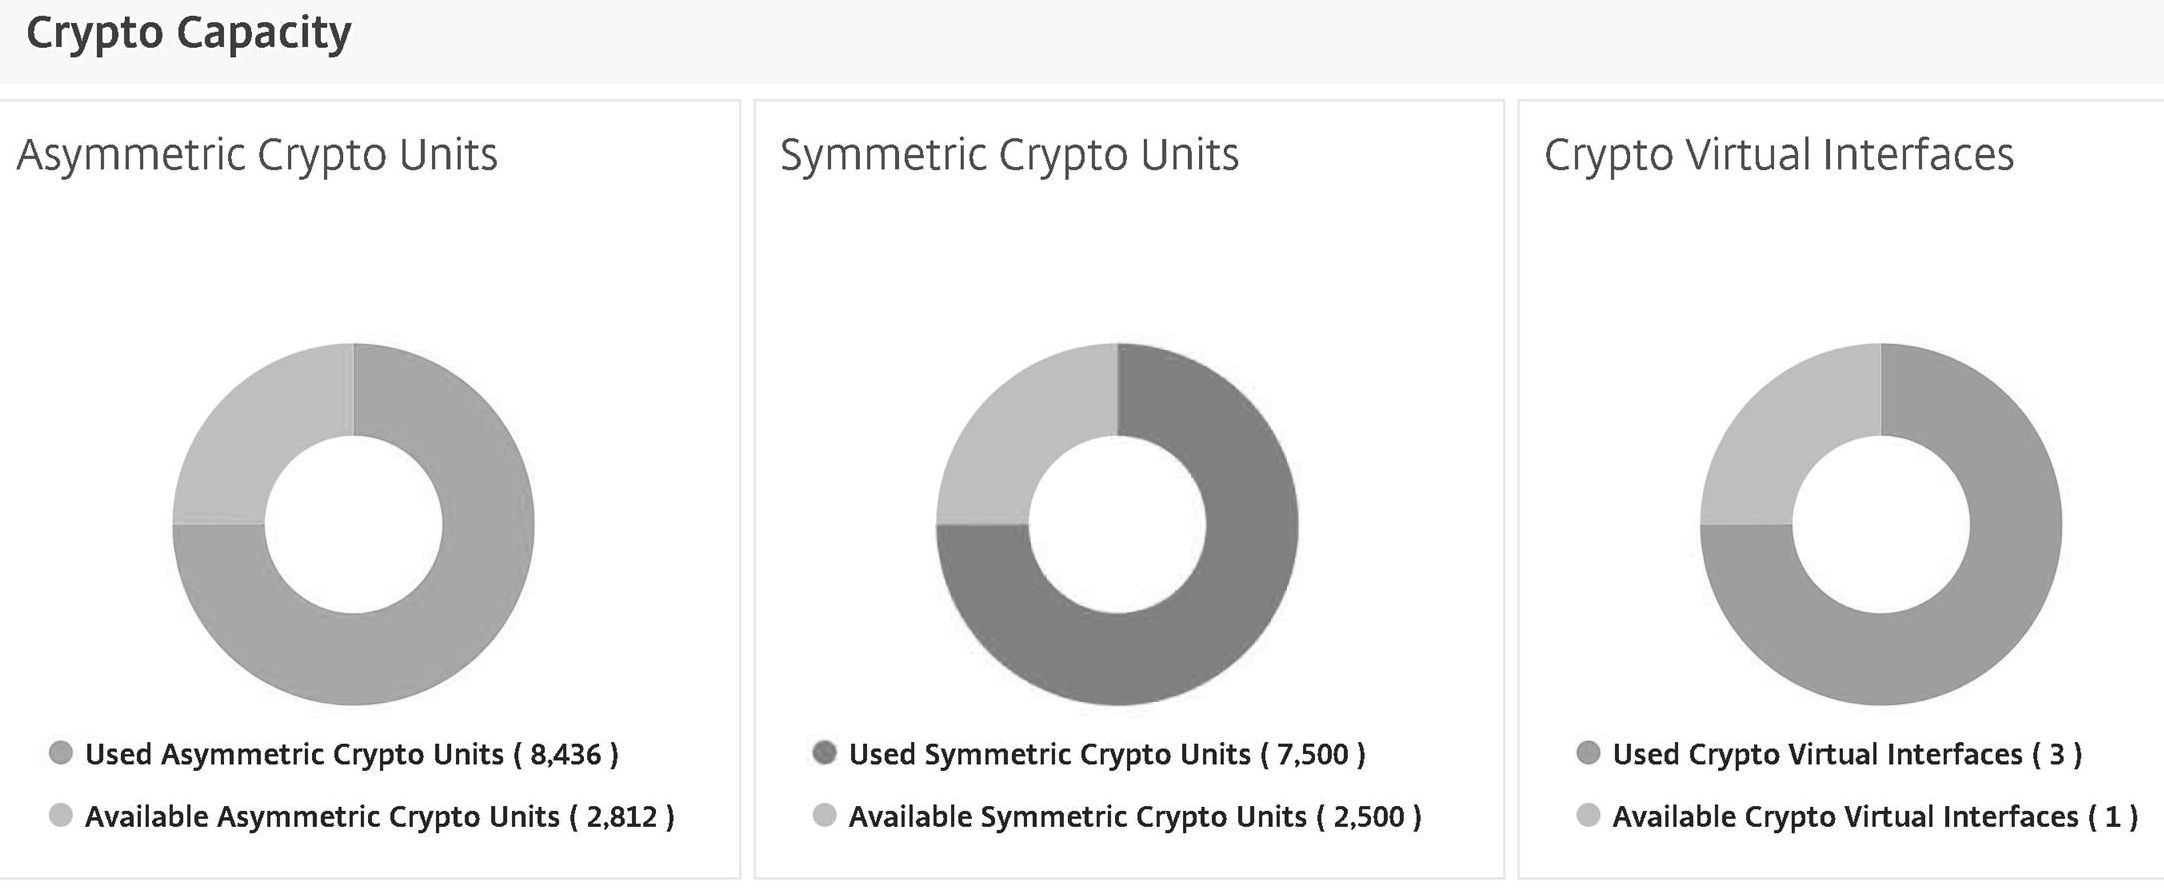
Puede ver la capacidad criptográfica del dispositivo SDX en el panel de la GUI de SDX. El panel muestra las ACU, SCU e interfaces virtuales utilizadas y disponibles en el dispositivo SDX. Para ver la capacidad criptográfica, vaya a Panel > Capacidad criptográfica.
Asignar capacidad criptográfica al aprovisionar la instancia VPX
Al aprovisionar una instancia VPX en el dispositivo SDX, en Asignación de cifrado, puede asignar el número de ACU y SCU para la instancia VPX. Para obtener instrucciones sobre cómo aprovisionar una instancia VPX, consulte Aprovisionamiento de instancias de NetScaler.
Para asignar capacidad criptográfica al aprovisionar una instancia VPX, siga estos pasos.
-
Inicie sesión en el servicio de administración.
-
Vaya a Configuración > NetScaler > Instancias, y haga clic en Agregar.
-
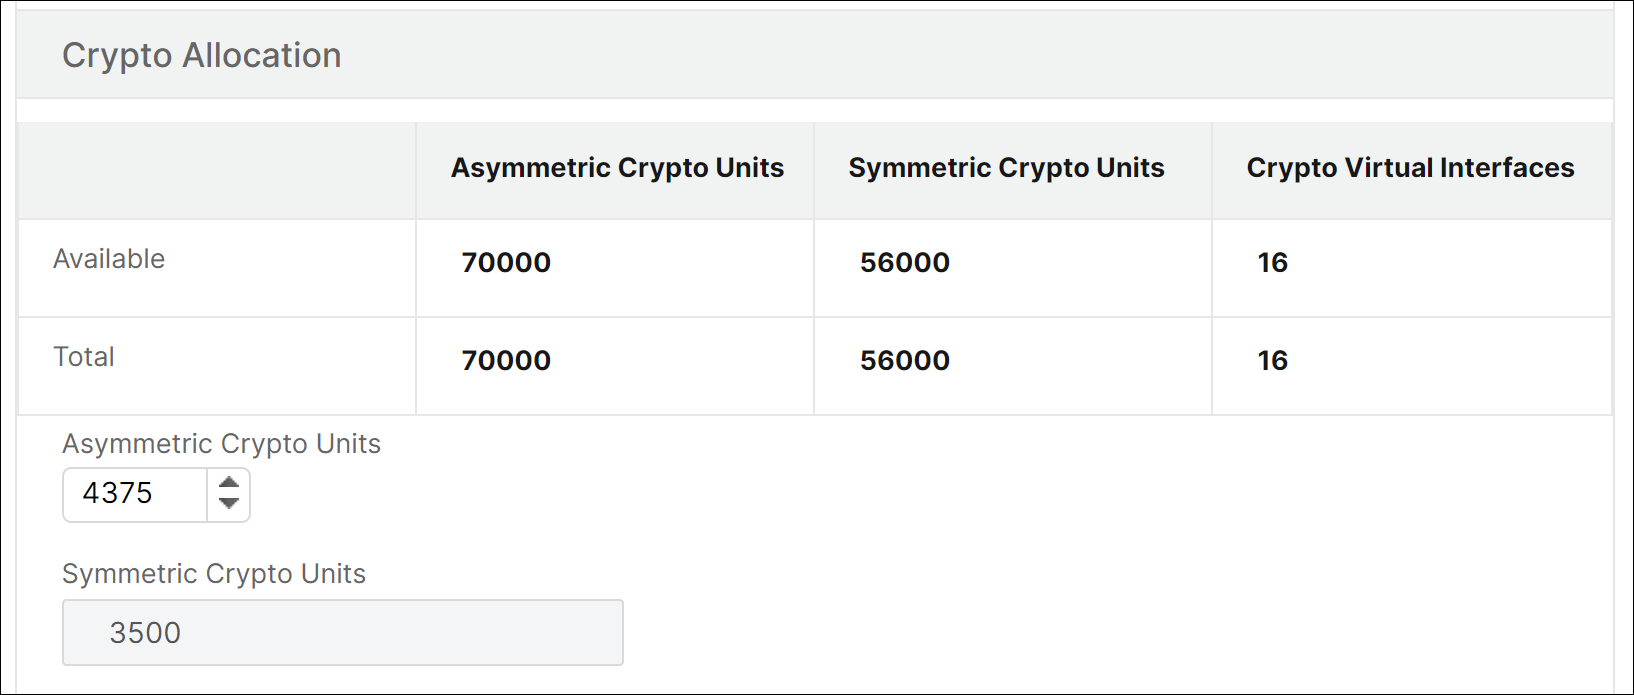
En Asignación de cifrado, puede ver las ACU, SCU e interfaces virtuales de cifrado disponibles. La forma de asignar ACU y SCU difiere según el dispositivo SDX:a. Para los dispositivos enumerados en el Valor mínimo de un contador de ACU disponible para diferentes dispositivos SDX, puede asignar ACU en múltiplos de un número especificado. Las SCU se asignan automáticamente y el campo de asignación de SCU no es editable. Puede aumentar la asignación de ACU en múltiplos de la ACU mínima disponible para ese modelo. Por ejemplo, si la ACU mínima es 4375, el incremento de ACU es 8750, 13125, etc.Ejemplo. Asignación de cifrado donde las SCU se asignan automáticamente y las ACU se asignan en múltiplos de un número especificado.
Valor mínimo de un contador de ACU disponible para diferentes dispositivos SDX
| Plataforma SDX | Valor mínimo del contador de ACU |
|---|---|
| 22040, 22060, 22080, 22100, 22120, 24100, 24150 (36 puertos | 2187 |
| 8400, 8600, 8010, 8015 | 2812 |
| 17500, 19500, 21500 | 2812 |
| 17550, 19550, 20550, 21550 | 2812 |
| 11500, 13500, 14500, 16500, 18500, 20500 | 2812 |
| 11515, 11520, 11530, 11540, 11542 | 4375 |
| 14xxx | 4375 |
| 14xxx 40S | 4375 |
| 14xxx 40G | 4375 |
| 14xxx FIPS | 4375 |
| 25xxx | 4375 |
| 25xxx A | 4575 |
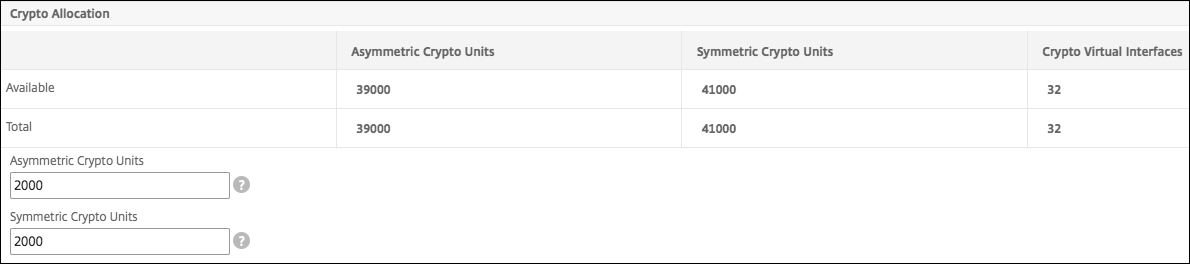
b. Para el resto de las plataformas SDX, que no aparecen en la tabla anterior, puede asignar libremente ACU y SCU. El dispositivo SDX asigna automáticamente interfaces virtuales de cifrado.
Ejemplo. Asignación de cifrado donde tanto las ACU como las SCU se asignan libremente
4./ Complete todos los pasos para aprovisionar la instancia VPX y haga clic en Listo. Para obtener más información, consulte Aprovisionamiento de instancias de NetScaler.
Ver el estado del hardware de cifrado
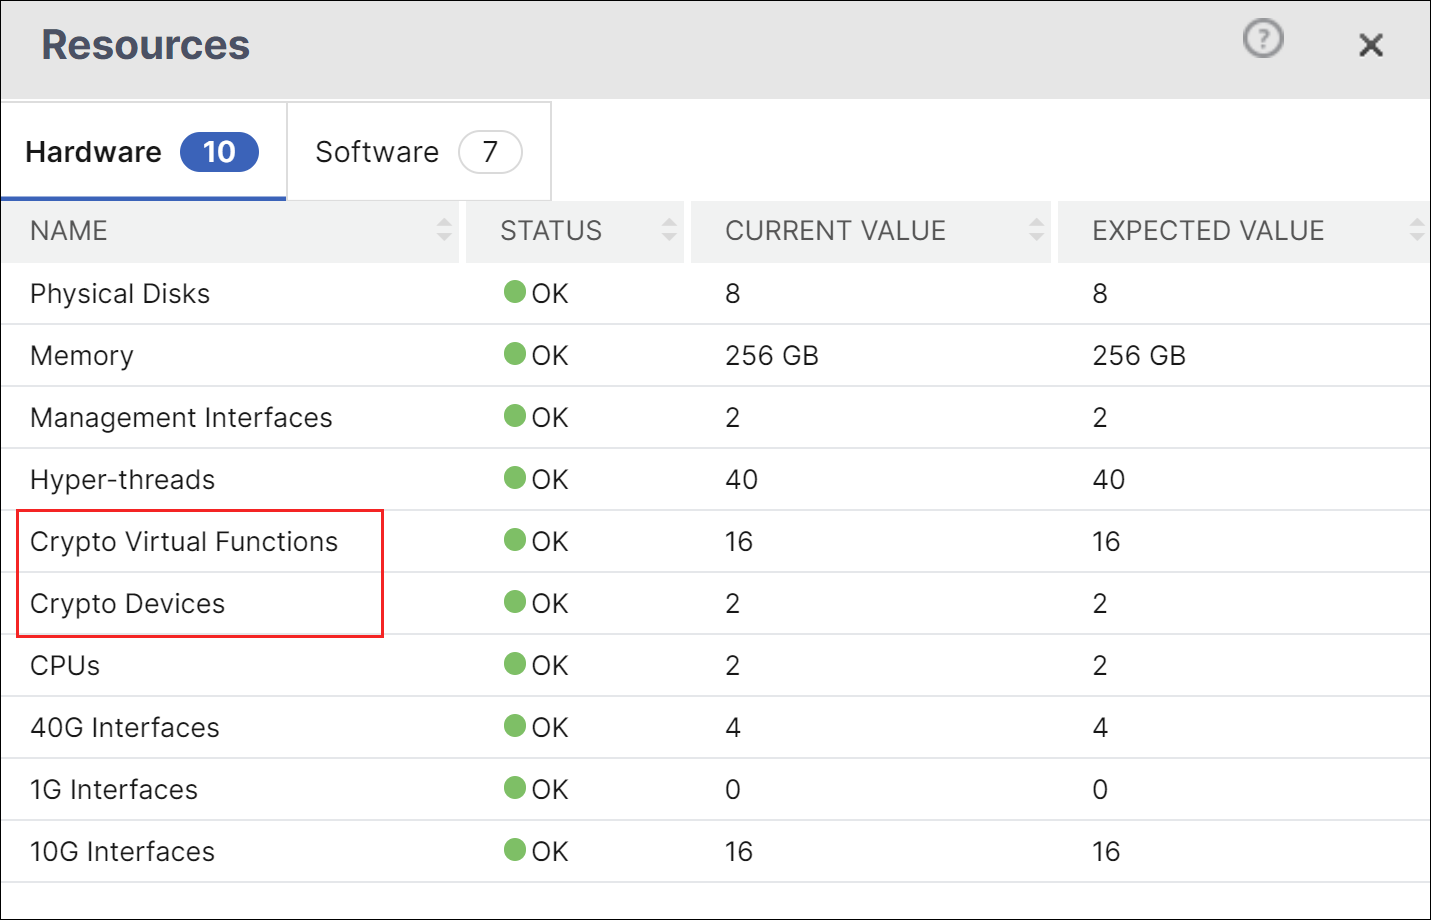
En Management Service, puede ver el estado del hardware de cifrado proporcionado con el dispositivo SDX. El estado del hardware de cifrado se representa como Dispositivos de cifrado y Funciones virtuales de cifrado. Para ver el estado del hardware de cifrado, vaya a Panel > Recursos.
Puntos a tener en cuenta
Tenga en cuenta los siguientes puntos al actualizar el dispositivo SDX a la versión más reciente.
-
Solo se actualiza la interfaz de usuario de SDX, pero la capacidad de hardware del dispositivo sigue siendo la misma.
-
El mecanismo de asignación de criptografía sigue siendo el mismo, y solo cambia la representación en la GUI de SDX.
-
La interfaz criptográfica es compatible con versiones anteriores y no afecta a ningún mecanismo de automatización existente que utilice la interfaz NITRO para administrar el dispositivo SDX.
-
Tras la actualización del dispositivo SDX, la criptografía asignada a las instancias VPX existentes no cambia; solo cambia su representación en el Servicio de administración.
Tabla de conversión de recursos de ACU a PKE
| Plataforma SDX | ACU | RSA-RSA1K | RSA-RSA2K | RSA-RSA4K | ECDHE-RSA | ECDHE-ECDSA |
|---|---|---|---|---|---|---|
| 22040, 22060, 22080, 22100, 22120, 24100, 24150 (36 puertos) | 2187 | 12497 | 2187 | 312 | 256 | 190 |
| 8400, 8600, 8010, 8015 | 2812 | 17000 | 2812 | 424 | 330 | N/A |
| 11515, 11520, 11530, 11540, 11542 | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| 22040, 22060, 22080,22100, 22120 (24 puertos) | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| 17500, 19500, 21500 | 2812 | 17000 | 2812 | 424 | 330 | N/D |
| 17550, 19550, 20550, 21550 | 2812 | 17000 | 2812 | 424 | 330 | N/D |
| 11500, 13500, 14500, 16500, 18500, 20500 | 2812 | 17000 | 2812 | 424 | 330 | N/A |
| 14000, 14000-40G, 25000, 25000A | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| 14000 FIPS | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| 14000-40S | 4375 | 25000 | 4375 | 625 | 512 | 381 |
| *8900 (8910, 8920, 8930) | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *9100 (9110, 9120, 9130) | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *26000-100G (26100, 26160, 26200, y 26250) | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *15000 | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *15000-50G | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *16000 | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *26000-50S | 1000 | 4615 | 1000 | 136 | 397 | 494 |
| *17000 | 1000 | 3070 | 1000 | 99 | 859 | 2388 |
| *9200 | 1000 | 3070 | 1000 | 99 | 859 | 2388 |
*En estas plataformas, los números PKE son los valores mínimos garantizados.
Cómo leer la tabla de conversión de recursos de ACU a PKE
La tabla de conversión de recursos de ACU a PKE se basa en los siguientes puntos:
-
El Servicio de administración ayuda a asignar recursos criptográficos a cada VPX individual. El Servicio de administración no puede asignar ni prometer rendimiento.
-
El rendimiento real varía según el tamaño del paquete, el cifrado/Keyex/HMAC (o sus variaciones) utilizados, y así sucesivamente.
El siguiente ejemplo le ayuda a comprender cómo leer y aplicar la tabla de conversión de recursos de ACU a PKE.
Ejemplo: Conversión de recursos de ACU a PKE para la plataforma SDX 22040.
La asignación de 2187 ACU a una instancia VPX en una plataforma SDX 22040 asigna recursos criptográficos equivalentes a 256 operaciones ECDHE-RSA o 2187 operaciones RSA-2K, y así sucesivamente.
Tabla de conversión de chips SSL heredados a ACU y SCU
Para obtener más información sobre cómo se convierten los chips SSL heredados a ACU y SCU, consulte la siguiente tabla.