
外部認証サーバーの構成
NetScaler SDX Management Serviceは、ローカルユーザーアカウントまたは外部認証サーバーを使用してユーザーを認証できます。アプライアンスは次の認証タイプをサポートしています。
-
ローカル — 外部認証サーバーを参照せずに、パスワードを使用してManagement Serviceに認証します。ユーザーデータはManagement Serviceにローカルに保存されます。
-
RADIUS — 外部RADIUS認証サーバーに認証します。
-
LDAP — 外部LDAP認証サーバーに認証します。
-
TACACS — 外部のTerminal Access Controller Access-Control System (TACACS) 認証サーバーに認証します。
外部認証を構成するには、認証タイプを指定し、認証サーバーを構成します。
RADIUSサーバーの追加
RADIUS認証を構成するには、認証タイプをRADIUSとして指定し、RADIUS認証サーバーを構成します。
Management Serviceは、RADIUS仕様に従ってRADIUSチャレンジレスポンス認証をサポートしています。RADIUSユーザーは、RADIUSサーバーでワンタイムパスワードを設定できます。ユーザーがSDXアプライアンスにログオンすると、このワンタイムパスワードの指定を求められます。
RADIUSサーバーを追加するには
-
Configurationタブで、Systemの下にあるAuthenticationを展開し、Radiusをクリックします。
-
詳細ペインで、Addをクリックします。
-
Create Radius Serverダイアログボックスで、パラメーターの値を入力または選択します。
-
名前* — サーバーの名前。
-
サーバー名 / IPアドレス*—完全修飾ドメイン名 (FQDN) またはサーバーIPアドレス。 注: DNSは指定されたFQDNをIPアドレスに解決できる必要があり、FQDNの解決にはプライマリDNSのみが使用されます。プライマリDNSを手動で設定するには、「FQDN名前解決用のプライマリDNSの追加」セクションを参照してください。
-
ポート*—RADIUSサーバーが稼働しているポート。デフォルト値: 1812。
-
タイムアウト*—システムがRADIUSサーバーからの応答を待機する秒数。デフォルト値: 3。
-
シークレットキー*—クライアントとサーバー間で共有されるキー。この情報は、システムとRADIUSサーバー間の通信に必要です。
-
NAS IPアドレス抽出を有効にする—有効にすると、RADIUSプロトコルに従って、管理サービスIPアドレスが
nasipとしてサーバーに送信されます。 -
NASID—設定されている場合、この文字列はRADIUSプロトコルに従って
nasidとしてRADIUSサーバーに送信されます。 -
グループプレフィックス—RADIUSグループ抽出のために、RADIUS属性内のグループ名の前に付加されるプレフィックス文字列。
-
グループベンダーID—RADIUSグループ抽出に使用するベンダーID。
-
グループ属性タイプ—RADIUSグループ抽出の属性タイプ。
-
グループセパレーター—RADIUSグループ抽出のために、RADIUS属性内のグループ名を区切るグループセパレーター文字列。
-
IPアドレスベンダー識別子—イントラネットIPを示すRADIUS属性のベンダーID。値が0の場合、属性はベンダーエンコードされていないことを示します。
-
IPアドレス属性タイプ—RADIUS応答におけるリモートIPアドレス属性の属性タイプ。
-
パスワードベンダー識別子—RADIUS応答におけるパスワードのベンダーID。ユーザーパスワードの抽出に使用されます。
-
パスワード属性タイプ—RADIUS応答におけるパスワード属性の属性タイプ。
-
パスワードエンコーディング—システムからRADIUSサーバーへ送信されるRADIUSパケットでパスワードをエンコードする方法。指定可能な値: pap、chap、mschapv1、および mschapv2。
-
デフォルト認証グループ—認証が成功した際に、抽出されたグループに加えて選択されるデフォルトのグループ。
-
アカウンティング—RADIUSサーバーで監査情報をログに記録するように管理サービスを有効にします。
-
-
「作成」をクリックし、次に「閉じる」をクリックします。
LDAP認証サーバーの追加
LDAP認証を設定するには、認証タイプをLDAPとして指定し、LDAP認証サーバーを設定します。
LDAPサーバーを追加するには
-
「Configuration」タブの「System」で、「Authentication」を展開し、「LDAP」をクリックします。
-
詳細ペインで、「追加」をクリックします。
-
「LDAPサーバーの作成」ダイアログボックスで、パラメーターの値を入力または選択します。
-
名前*—サーバーの名前。
-
サーバー名/IPアドレス*—FQDNまたはサーバーのIPアドレス。注: DNSは指定されたFQDNをIPアドレスに解決できる必要があり、FQDNの解決にはプライマリDNSのみが使用されます。プライマリDNSを手動で設定するには、「FQDN名前解決のためのプライマリDNSの追加」セクションを参照してください。
-
ポート*—LDAPサーバーが稼働しているポート。デフォルト値: 389。
-
タイムアウト*—システムがLDAPサーバーからの応答を待機する秒数。
-
ベースDN—LDAP検索を開始する必要があるベース、またはノード。
-
タイプ—LDAPサーバーのタイプ。可能な値: Active Directory (AD) および Novell Directory Service (NDS)。
-
Administrative Bind DN—LDAPサーバーにバインドするために使用される完全識別名。
-
Administrative Password—LDAPサーバーにバインドするために使用されるパスワード。
-
Validate LDAP Certificate—LDAPサーバーから受信した証明書を検証するには、このオプションをオンにします。
-
LDAP Host Name—LDAPサーバーのホスト名。validateServerCertパラメーターが有効になっている場合、このパラメーターはLDAPサーバーからの証明書上のホスト名を指定します。ホスト名が一致しない場合、接続エラーが発生します。
-
Server Logon Name Attribute—システムが外部LDAPサーバーまたはActive Directoryを照会するために使用する名前属性。
-
Search Filter—デフォルトのLDAPユーザー検索文字列と組み合わせて値を形成する文字列。例えば、ldaploginame
samaccountとユーザーが指定したユーザー名 bob を持つ vpnallowed=true は、LDAP検索文字列 (&(vpnallowed=true)(samaccount=bob)) を生成します。 -
Group Attribute—LDAPサーバーからのグループ抽出のための属性名。
-
Sub Attribute Name—LDAPサーバーからのグループ抽出のためのサブ属性名。
-
Security Type—アプライアンスと認証サーバー間の通信に使用する暗号化の種類。指定可能な値:PLAINTEXT: 暗号化は不要です。TLS: TLSプロトコルを使用して通信します。SSL: SSLプロトコルを使用して通信します。
-
Default Authentication Group—抽出されたグループに加えて、認証が成功したときに選択されるデフォルトグループ。
-
Referrals—LDAPサーバーから受信したLDAPリフェラルの追跡を有効にします。
-
Maximum LDAP Referrals—追跡するLDAPリフェラルの最大数。
-
パスワード変更を有効にする — パスワードの有効期限が切れた場合に、ユーザーがパスワードを変更できるようにします。パスワードは、設定されているセキュリティタイプがTLSまたはSSLの場合にのみ変更できます。
-
ネストされたグループの抽出を有効にする — ネストされたグループの抽出機能を有効にします。
-
最大ネストレベル — グループ抽出が許可されるレベルの数。
-
グループ名識別子 — LDAPサーバーでグループを一意に識別する名前。
-
グループ検索属性 — LDAPグループ検索属性。グループがどのグループに属するかを判断するために使用されます。
-
グループ検索サブ属性 — LDAPグループ検索サブ属性。グループがどのグループに属するかを判断するために使用されます。
-
グループ検索フィルター — デフォルトのLDAPグループ検索文字列と組み合わせて検索値を形成する文字列。
-
-
作成をクリックし、次に閉じるをクリックします。
LDAPユーザーのSSH公開鍵認証サポート
SDXアプライアンスは、ログオン時にSSH公開鍵認証を介してLDAPユーザーを認証できるようになりました。公開鍵のリストは、LDAPサーバーのユーザーオブジェクトに保存されます。認証中に、SSHはLDAPサーバーからSSH公開鍵を抽出します。取得された公開鍵のいずれかがSSHをサポートしている場合、ログオンは成功します。
抽出された公開鍵の同じ属性名が、LDAPサーバーとNetScaler SDXアプライアンスの両方に存在する必要があります。
重要
キーベース認証の場合、
/etc/sshd_config ファイル内の Authorizedkeysfile の値を設定して、次の観点から公開鍵の場所を指定する必要があります。
AuthorizedKeysFile .ssh/authorized_keys
システムユーザー。
/etc/sshd_config* ファイル内の Authorizedkeysfile` の値を設定することで、任意のシステムユーザーの公開鍵の場所を指定できます。
LDAPユーザー。 取得された公開鍵は、
/var/pubkey/<user_name>/tmp_authorized_keys-<pid> ディレクトリに保存されます。pid は、同じユーザーからの同時SSHリクエストを区別するために追加される一意の番号です。この場所は、認証プロセス中に公開鍵を保持するための一時的な場所です。認証が完了すると、公開鍵はシステムから削除されます。
ユーザーとしてログインするには、シェルプロンプトから次のコマンドを実行します。
$ ssh –i <private key> <username>@<IPAddress>
GUIを使用してLDAPサーバーを構成するには:
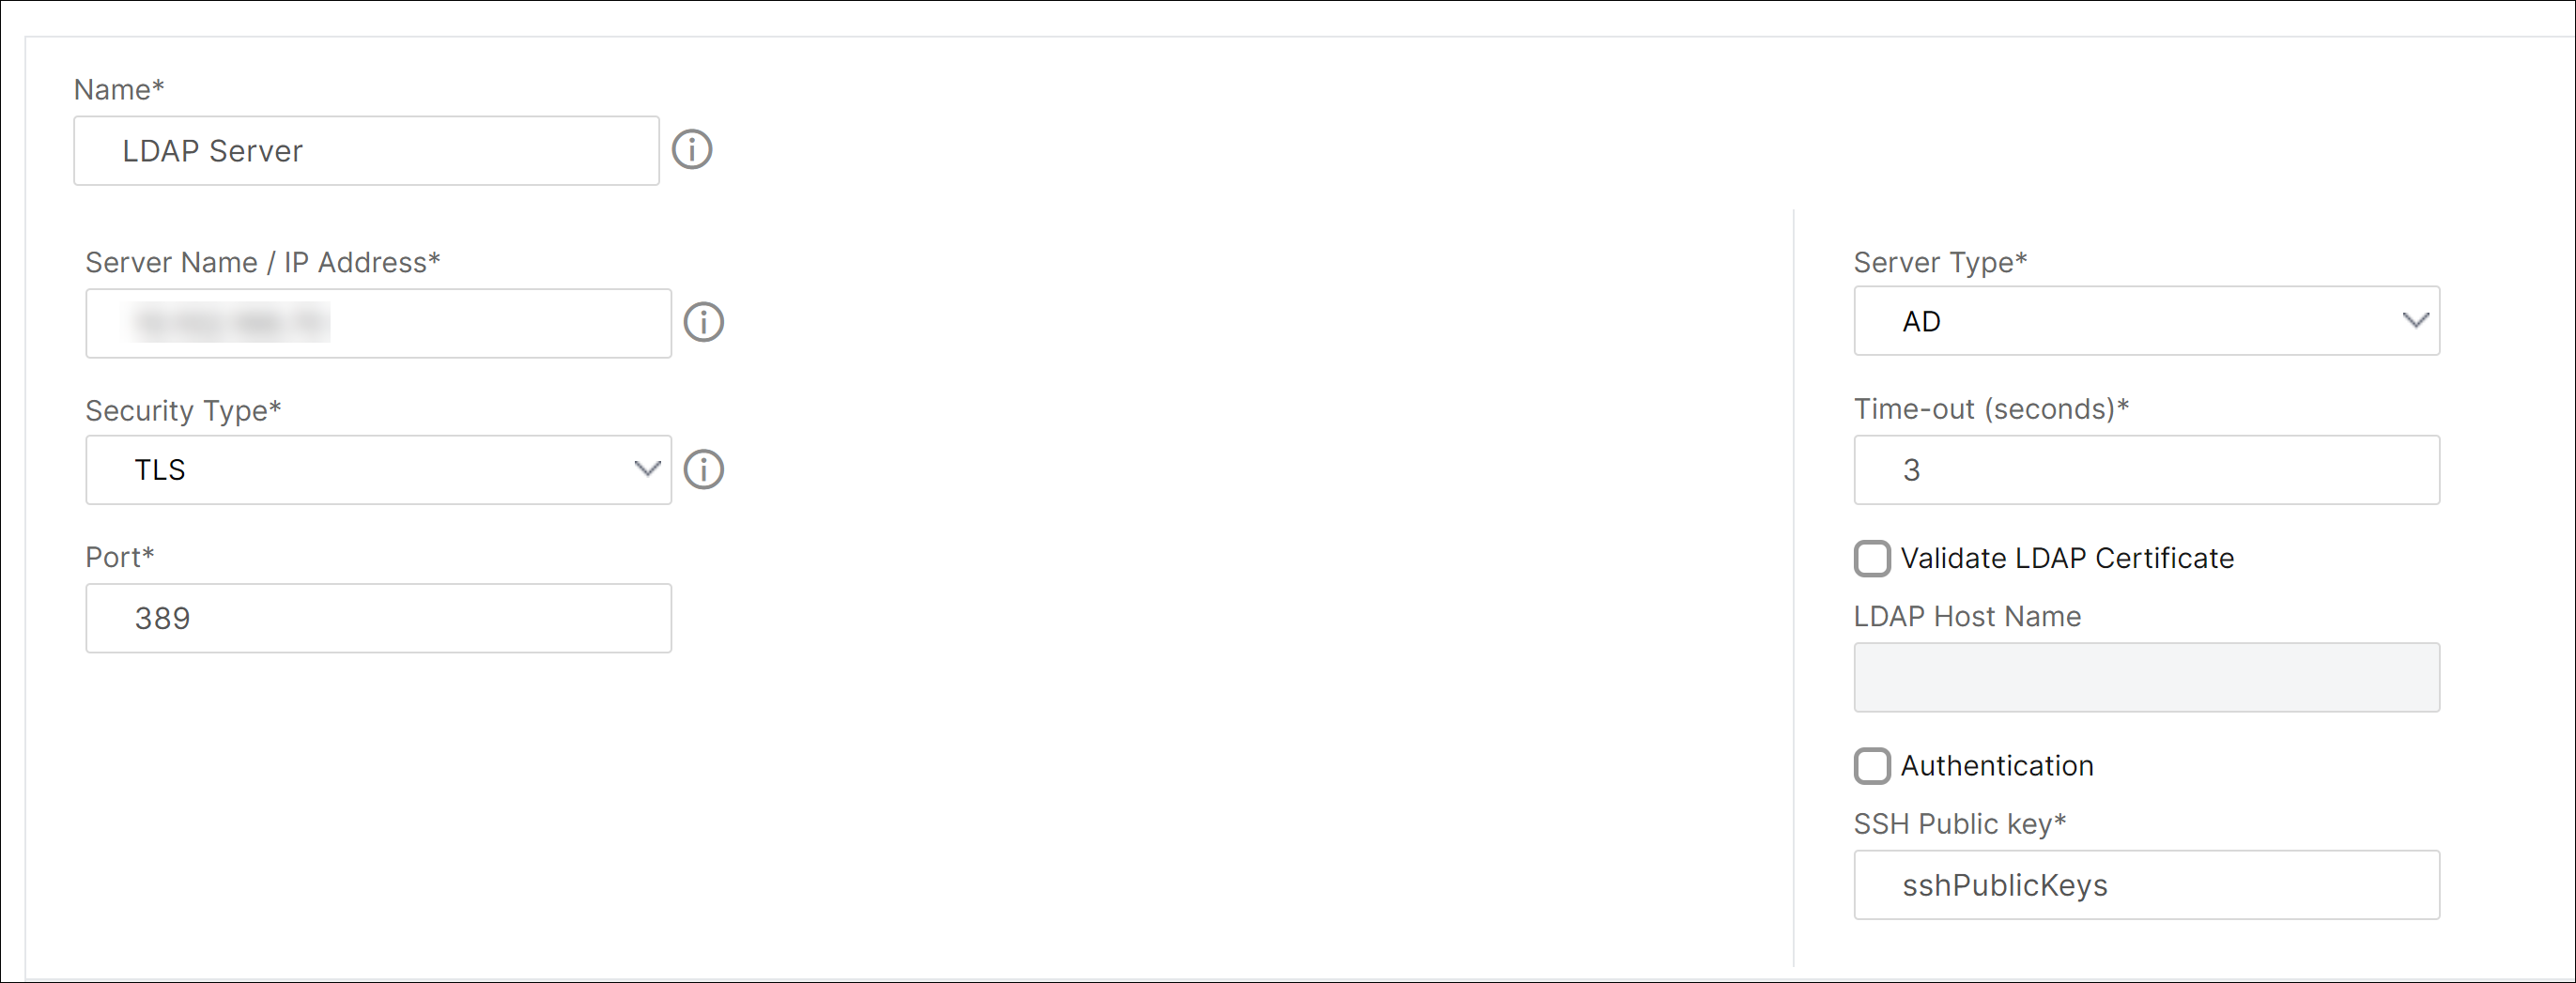
注:
FQDN名前解決のためのプライマリDNSの追加
サーバーのIPアドレスの代わりにFQDNを使用してRADIUSまたはLDAPサーバーを定義する場合、サーバー名を解決するためにプライマリDNSを手動で設定します。GUIまたはCLIのいずれかを使用できます。
GUIを使用してプライマリDNSを設定するには、System > Network Configuration > DNS に移動します。
CLIを使用してプライマリDNSを設定するには、次の手順に従います。
-
Secure Shell (SSH) コンソールを開きます。
-
管理者資格情報を使用して、NetScaler SDX アプライアンスにログオンします。
-
networkconfigコマンドを実行します。 -
適切なメニューを選択し、DNS IPv4アドレスを更新して、変更を保存します。
再度
networkconfig コマンドを実行すると、更新されたDNSアドレスが表示されます。
TACACSサーバーの追加
TACACS認証を構成するには、認証タイプをTACACSとして指定し、TACACS認証サーバーを構成します。
TACACSサーバーを追加するには
-
Configuration タブで、System の下にある Authentication を展開し、TACACS をクリックします。
-
詳細ペインで、Add をクリックします。
-
「Create TACACS Server」ダイアログボックスで、パラメーターの値を入力または選択します。
-
名前 — TACASサーバーの名前
-
IPアドレス — TACACSサーバーのIPアドレス
-
ポート — TACACSサーバーが実行されているポート。デフォルト値: 49
-
タイムアウト — システムがTACACSサーバーからの応答を待機する最大秒数
-
TACACSキー — クライアントとサーバー間で共有されるキー。この情報は、システムがTACACSサーバーと通信するために必要です。
-
アカウンティング — 管理サービスがTACACSサーバーで監査情報をログに記録できるようにします。
-
グループ属性名 — TACACS+サーバーで構成されたグループ属性の名前。
TACACSサーバーの作成(/en-us/sdx/media/create-tacacs-server.png) -
-
作成をクリックし、次に閉じるをクリックします。