
アドミンプロファイルでnsroot以外のユーザーを作成する
nsrootユーザーは、NetScalerにおける最高レベルのアクセスと制御を持つデフォルトの管理者アカウントです。nsrootユーザーは、システム設定の変更、ネットワーク構成、ライセンス管理、セキュリティポリシーの設定、ログへのアクセスなど、システム内であらゆる操作を実行できます。
NetScalerリリース14.1-43x以降、NetScaler SDX Management Serviceを使用して、アドミンプロファイルでnsroot以外のユーザーを作成および管理できます。nsroot以外のユーザーは、アクセスが制限されたアカウントです。管理者は、システム内で実行する必要がある操作に基づいて、事前定義された権限を持つロールをnsroot以外のユーザーに割り当てます。ユーザーには、トラフィックの監視や構成の管理など、特定の権限を付与できますが、完全な管理者権限は付与されません。
この機能強化により、nsroot以外のユーザーが特定の管理タスクを実行できるようになることで、管理タスクの処理に柔軟性がもたらされます。これにより、アドミンプロファイルの管理が改善され、頻繁なパスワード変更の必要性が減り、全体的なユーザー管理エクスペリエンスが向上します。
SDXでアドミンプロファイル内のnsroot以外のユーザーを使用できるようにする
次の手順は、アドミンプロファイルでnsroot以外のユーザーを管理するための主要な手順をまとめたものです。
-
NetScaler SDXにログオンします。
-
nsroot以外のユーザー名でアドミンプロファイルを作成します。
-
NetScalerインスタンスを作成し、nsrootアドミンプロファイルを割り当てます。注:NetScalerインスタンスの作成は、nsrootユーザープロファイルでのみ許可されます。
-
NetScalerインスタンスを編集し、nsroot以外の管理者プロファイルを割り当てます。
-
前のステップで作成したNetScalerインスタンスに、nsrootユーザーを使用してログインします。
-
必要な権限を割り当てるために、システムコマンドポリシーをバインドします。
-
構成を保存します。
非nsrootユーザーで管理者プロファイルを作成する
-
NetScaler® > Admin Profiles に移動します。
-
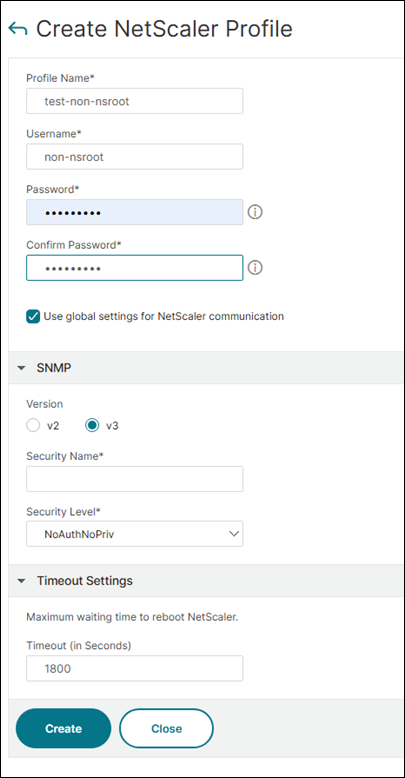
追加 をクリックして、NetScaler プロファイルの作成 ページを開きます。
-
ユーザー名 フィールドに、非nsroot名を入力します。
-
必要に応じて他のフィールドを更新し、作成 をクリックします。
管理サービスを使用してNetScalerインスタンスを作成する
-
NetScaler > インスタンス に移動します。
-
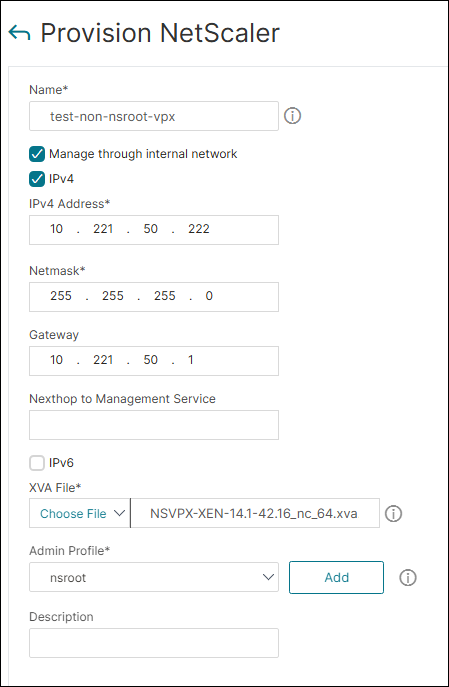
追加 をクリックして、NetScaler のプロビジョニング ページを開きます。
-
nsroot管理者プロファイルを割り当てます。
-
必須フィールドに入力し、完了 をクリックします。
NetScalerインスタンスを編集して、非nsroot管理者プロファイルを割り当てる
-
NetScaler > インスタンス に移動します。
-
NetScalerインスタンスを選択し、編集 をクリックして、NetScaler の構成 ページを開きます。
-
すでに作成した非nsroot管理者プロファイルを割り当てます。
-
必須フィールドに入力し、完了をクリックします。NetScalerインスタンスを編集(/en-us/sdx/media/non-nsroot-edit-ns-instance.png)
NetScalerインスタンスにシステムコマンドポリシーをバインドする
-
管理サービスを介して作成したNetScalerインスタンスにログインします。
-
System > User Administration > Usersに移動します。
-
追加をクリックして、システムユーザーページを開きます。システムユーザーを追加(/en-us/sdx/media/non-nsroot-system-user.png)
-
必要な詳細を入力し、続行をクリックします。
-
システムユーザーページで、Bindings > System Command Policyに移動します。
-
ユーザーコマンドポリシーバインディングウィンドウで、目的のポリシーを選択し、バインドをクリックします。 ポリシーをバインド(/en-us/sdx/media/non-nsroot-bind-policy.png)
-
ポリシーをバインドした後、保存をクリックします。
NetScalerインスタンスで非nsrootユーザーを使用するためのガイドライン
-
NetScalerインスタンスは、nsrootユーザープロファイルを使用してのみ作成できます。
-
非nsrootプロファイルは、NetScalerインスタンスの作成中ではなく、編集中にのみ割り当てることができます。
-
非nsrootプロファイルにコマンドポリシーを割り当てない場合、NetScalerインスタンスは「サービス停止」状態になります。適切なコマンドポリシーを割り当てて復元してください。
-
システムコマンドポリシーが
superuserに設定されている場合、非nsrootプロファイルを切り替えることができます。そうでない場合、切り替えはできません。プロファイルは常にnsrootユーザープロファイルに切り替えることができます。