
Erweiterte Infrastruktur-Analysen mit neuen Indikatoren
Mit den NetScaler® ADM Infrastructure Analytics können Sie:
-
Eine neue Reihe von betrieblichen Problemen in NetScaler-Instanzen anzeigen.
-
Fehlermeldungen anzeigen und Empfehlungen zur Behebung der Probleme prüfen.
Als Administrator können Sie schnell die Ursachenanalyse von Problemen identifizieren.
Hinweis
Regelindikatoren werden nicht unterstützt für:
-
NetScaler-Instanzen, die im Cluster-Modus konfiguriert sind.
-
NetScaler-Instanzen, die mit Admin-Partitionen konfiguriert sind.
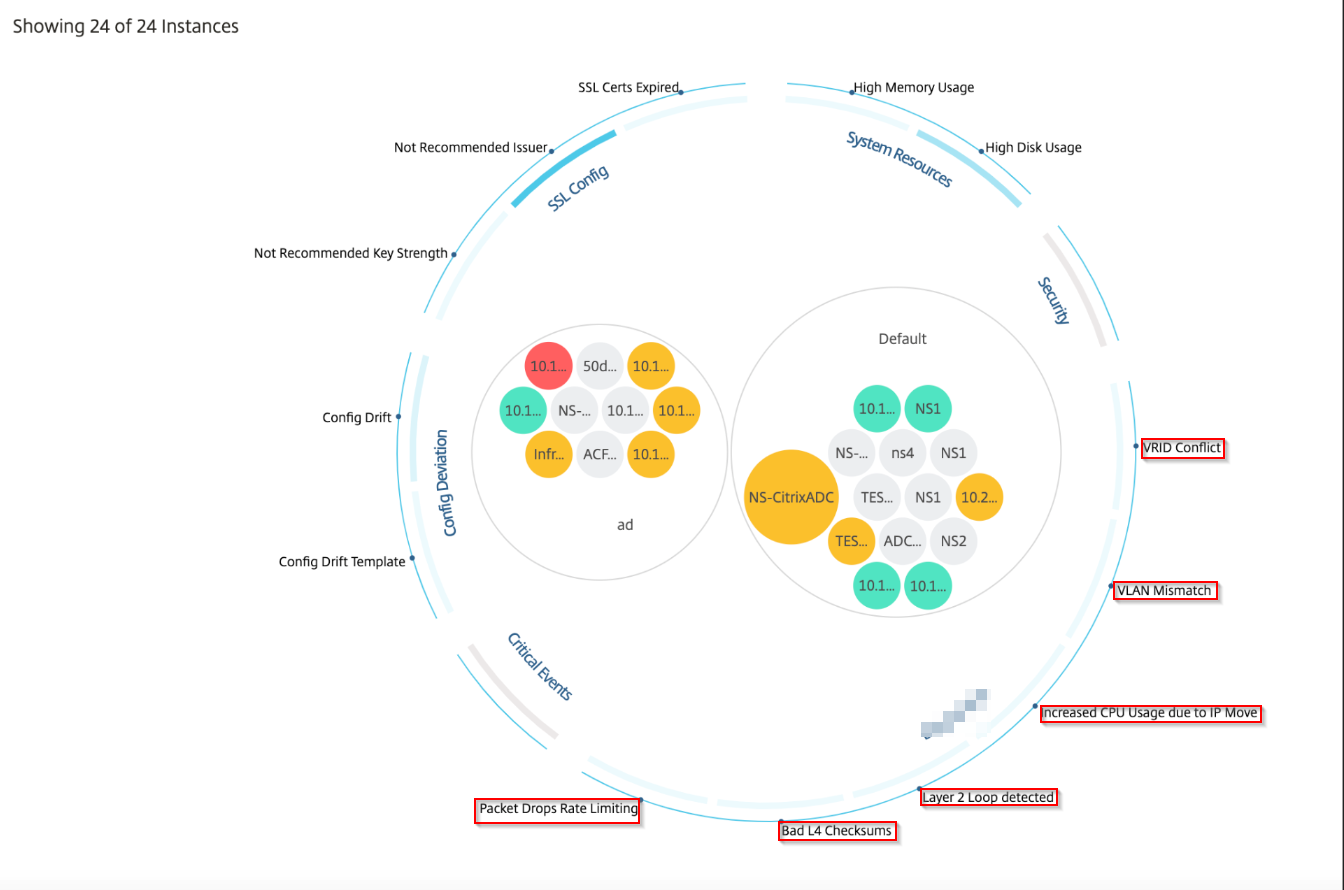
Navigieren Sie in NetScaler ADM zu Infrastructure > Infrastructure Analytics, um Indikatoren anzuzeigen für:
| Indikatorname in Infrastructure Analytics | Beschreibung |
|---|---|
| Fehler bei der Portzuweisung | Erkennt, wenn NetScaler SNIP verwendet, um mit einer neuen Serververbindung zu kommunizieren und die auf diesem SNIP verfügbaren Ports erschöpft sind. Die empfohlene Aktion ist, ein weiteres SNIP im selben Subnetz hinzuzufügen. |
| Keine Standardroutenkonfiguration | Erkennt, wenn der Datenverkehr aufgrund nicht verfügbarer Routen verworfen wird. |
| IP-Konflikt | Erkennt, ob dieselbe IP-Adresse auf zwei oder mehr Instanzen in einem Netzwerk konfiguriert oder angewendet wird. |
| VRID-Konflikt | Erkennt, wenn zeitweilige Zugriffsprobleme für die angegebene VRID auftreten. |
| VLAN-Fehlpaarung | Erkennt, ob Fehler während der VLAN-Konfiguration auftreten, die an IP-Subnetze gebunden ist. |
| TCP-Small-Window-Angriff | Erkennt, wenn ein möglicher Small-Window-Angriff im Gange ist. Dieser Alarm dient nur zu Informationszwecken, da ADC diesen Angriff bereits abwehrt. |
| Schwellenwert für Ratenkontrolle | Erkennt, wenn Pakete basierend auf dem konfigurierten Schwellenwert für die Ratenkontrolle verworfen werden. |
| Persistenzlimit | Erkennt, wenn maximale Zugriffe auf den NetScaler-Speicher erfolgen. |
| GSLB-Site-Namen-Fehlpaarung | Erkennt, wenn GSLB-Konfigurationssynchronisierungsfehler aufgrund einer Site-Namen-Fehlpaarung auftreten. |
| Fehlerhafter IP-Header | Erkennt, wenn Integritätsprüfungen bei IPv4-Paketen fehlschlagen. |
| Fehlerhafte L4-Prüfsummen | Erkennt, wenn die Prüfsummenvalidierung für TCP-Pakete fehlschlägt. |
| Erhöhte CPU-Auslastung durch IP-Verschiebung | Erkennt, ob eine große Anzahl von MAC-Adressen aktualisiert werden muss. |
| Übermäßige Paketsteuerung | Erkennt hohe Software-Paketsteuerungsraten aufgrund der Verwendung eines asymmetrischen RSS-Schlüsseltyps. |
| Layer-2-Schleife | Erkennt das Vorhandensein von Layer-2-Schleifen im Netzwerk. |
| VLAN-Tag-Fehler | Erkennt, wenn getaggte VLAN-Pakete auf einer ungetaggten Schnittstelle empfangen werden. |
Tabellenansicht
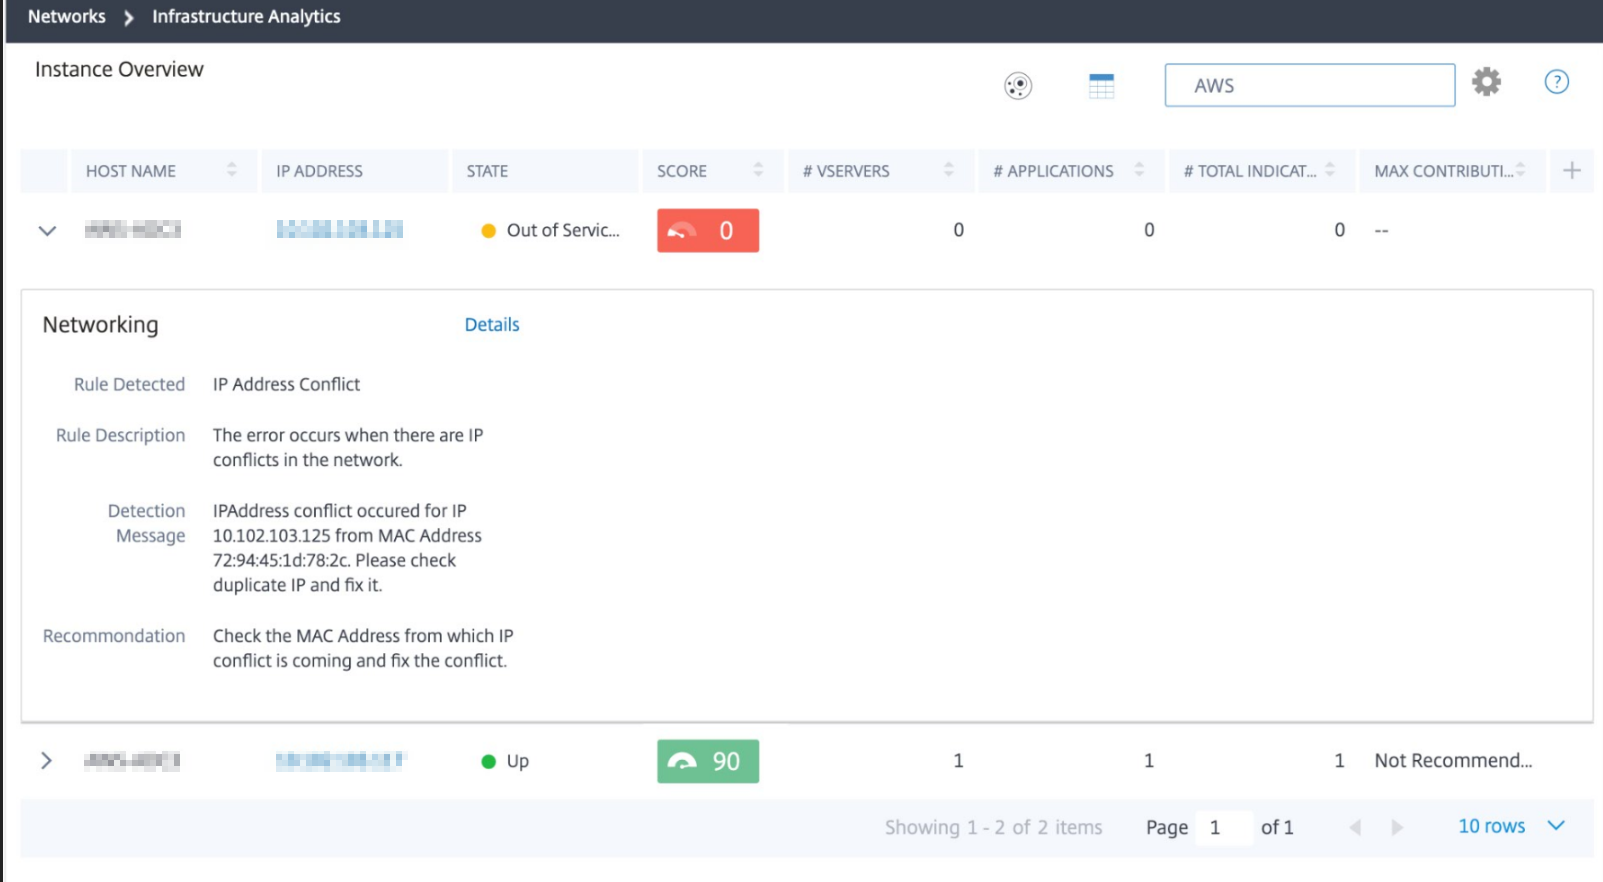
Sie können Anomalien auch über die Option Tabellenansicht in Infrastructure Analytics anzeigen. Navigieren Sie zu Infrastructure > Infrastructure Analytics und klicken Sie dann auf  , um alle verwalteten Instanzen anzuzeigen. Klicken Sie auf
 , um Details zu erweitern.
, um alle verwalteten Instanzen anzuzeigen. Klicken Sie auf , um Details zu erweitern.
Details einer Anomalie anzeigen
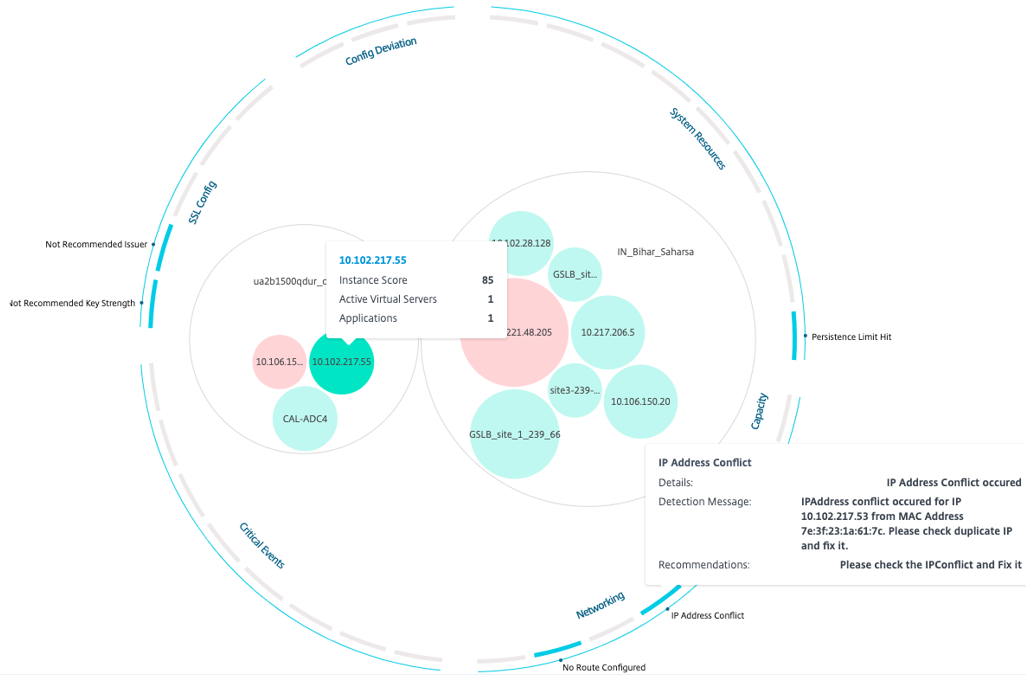
Wenn Sie beispielsweise Details zu einem IP-Adresskonflikt im Netzwerk anzeigen möchten, klicken Sie auf die Anomalie, die für den IP-Adresskonflikt angezeigt wird, um die Details anzuzeigen.
-
Details – Gibt an, welche Anomalie erkannt wurde
-
Erkennungsmeldung – Gibt die MAC-Adresse an, für die die IP-Adresse den Konflikt aufweist
-
Empfehlungen – Gibt die Maßnahme an, um diesen IP-Adresskonflikt zu beheben