
Configurar Always On VPN antes del inicio de sesión de Windows
Esta sección recoge los detalles para configurar Always On VPN antes del inicio de sesión de Windows mediante el uso de una política avanzada.
Requisitos previos
-
NetScaler Gateway y el complemento VPN deben ser la versión 13.0.41.20 o posterior.
-
NetScaler Advanced Edition y versiones superiores son necesarios para que la solución funcione.
-
Puede configurar la funcionalidad solo mediante el uso de políticas avanzadas.
-
El servidor virtual VPN debe estar en funcionamiento.
Pasos de configuración de alto nivel
La configuración de Always On VPN antes del inicio de sesión de Windows implica los siguientes pasos de alto nivel:
-
Configurar un túnel a nivel de máquina
-
Configurar un túnel a nivel de usuario (opcional)
-
Habilitar la autenticación de usuario
-
Configurar el servidor virtual VPN, instalar un certificado de CA y vincular la clave del certificado al servidor virtual.
-
Crear un perfil de autenticación
-
Crear un servidor virtual de autenticación
-
Crear directivas de autenticación
-
Vincular las directivas al perfil de autenticación
-
Túnel a nivel de máquina
El túnel a nivel de máquina se establece hacia NetScaler Gateway utilizando el certificado de dispositivo como identidad. El certificado de dispositivo debe instalarse en la máquina cliente en el almacén de la máquina. Esto solo es aplicable para el servicio Always On antes del inicio de sesión de Windows.
Para obtener más detalles sobre el certificado de dispositivo, consulte (/es-es/netscaler-gateway/current-release/install-citrix-gateway/certificate-management-on-citrix-gateway/use-device-certificates-for-authentication.html).
Importante:
Si el servidor virtual VPN del dispositivo NetScaler Gateway está configurado en un puerto no estándar (distinto de 443), el túnel a nivel de máquina no funciona según lo previsto.
Configurar el túnel a nivel de máquina mediante el certificado de dispositivo
Configuración de autenticación basada en certificado de dispositivo mediante la GUI
-
En la ficha Configuración, vaya a NetScaler Gateway > Servidores virtuales.
-
En la página Servidores virtuales de NetScaler Gateway, seleccione un servidor virtual existente y haga clic en Modificar.
-
En Certificado, haga clic en Certificado de CA.
-
En la página Enlace de certificado de CA, haga clic en Agregar junto al campo Seleccionar certificado de CA, actualice la información requerida y haga clic en Instalar.
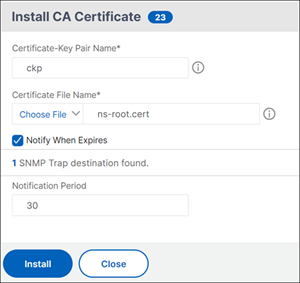
-
En la página Servidor virtual VPN, haga clic en el icono de edición.
-
En la sección Basic Settings, haga clic en More.
-
Haga clic en Add junto a la sección CA for Device Certificate y haga clic en OK.
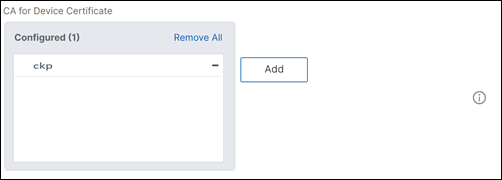 Nota: No seleccione la casilla de verificación Enable Device Certificate.
-
Para vincular un certificado de CA al servidor virtual, haga clic en CA certificate en la sección Certificate. Haga clic en Add Binding en la página SSL Virtual Server CA Certificate Binding.Nota:
-
El campo de nombre común del asunto (CN) del certificado del dispositivo no debe estar vacío. Si un dispositivo intenta iniciar sesión con certificados de dispositivo CN vacíos, su sesión VPN se crea con el nombre de usuario "anonymous". En IIP, si varias sesiones tienen el mismo nombre de usuario, las sesiones anteriores se desconectan. Por lo tanto, cuando IIP está habilitado, se observa un impacto en la funcionalidad debido a un nombre común vacío.
-
Todos los certificados de CA (raíz e intermedios) que puedan firmar el certificado de dispositivo emitido a los clientes deben vincularse en la sección CA for Device Certificate y también en la sección CA Certificate binding para el servidor virtual en los pasos 4 y 5. Para obtener más información sobre cómo vincular el certificado de CA con el intermedio/subordinado, consulte Instalar, vincular y actualizar certificados.
-
Si se configuran varios certificados de dispositivo, se intenta la conexión VPN con el certificado con la fecha de caducidad más larga. Si este certificado permite el escaneo EPA correctamente, se establece la conexión VPN. Si este certificado falla en el proceso de escaneo, se utiliza el siguiente certificado. Este proceso continúa hasta que se prueban todos los certificados.
-
-
En la página CA Certificate Binding, seleccione el certificado.
-
Haga clic en Bind.
-
Cree un servidor virtual de autenticación.
-
En la página VPN Virtual Servers, vaya a Advanced Settings > Authentication Profile y haga clic en Add.
-
En la página Create Authentication Profile, asigne un nombre al perfil de autenticación y haga clic en Create.
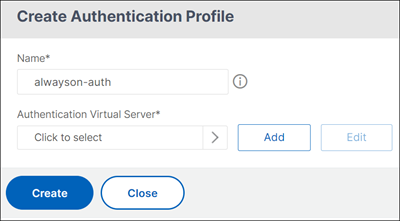
-
En la página Authentication Virtual Server, asigne un nombre al servidor virtual de autenticación. Seleccione el tipo de dirección IP como Non-Addressable y haga clic en OK.
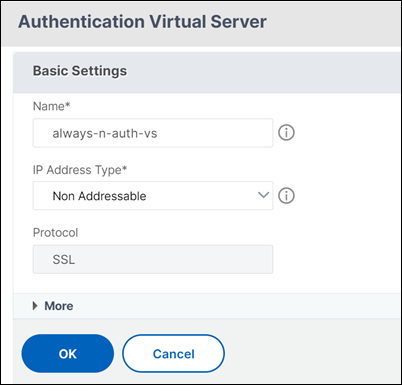
Nota:El servidor virtual de autenticación siempre permanece en estado DOWN. -
-
Crear una política de autenticación.
-
En la sección Advanced Authentication Policies de la página Security > AAA-Application Traffic > Authentication Virtual Servers, seleccione la política de autenticación y haga clic en Add Binding.
-
En la página Policy Binding, haga clic en Add junto al campo Select Policy.
-
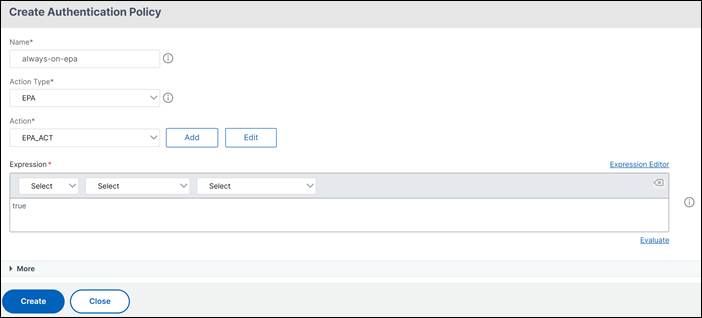
En la página Create Authentication Policy;
-
Asigne un nombre a la política de autenticación avanzada.
-
Seleccione EPA de la lista Action Type.
-
Haga clic en Add junto a Action.
-
-
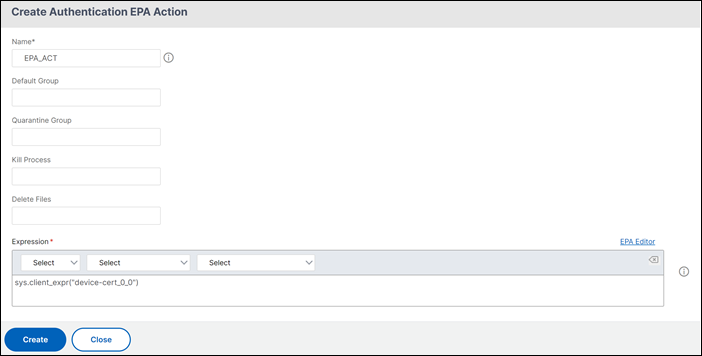
En la página Create Authentication EPA Action;
-
Asigne un nombre a la acción EPA.
-
Introduzca
sys.client_expr("device-cert_0_0")en el campo Expression. -
Haga clic en Create.
-
-
-
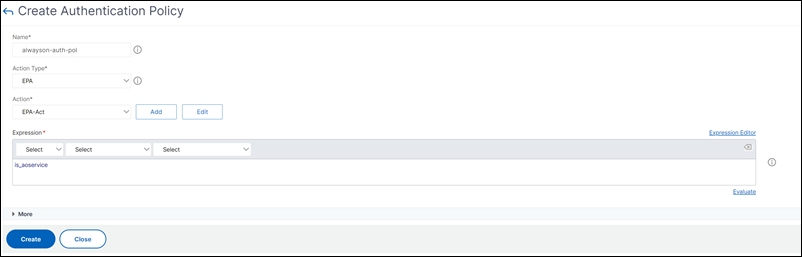
En la página Create Authentication Policy;
-
Asigne un nombre a la directiva de autenticación.
-
Introduzca is_aoservice en el campo Expresión.
-
Haga clic en Crear.
-
-
En la página Enlace de directivas, introduzca 100 en Prioridad y haga clic en Enlazar.
Configuración de la autenticación basada en certificados de dispositivo mediante la CLI
-
Instale un certificado CA en un servidor virtual VPN.
add ssl certkey ckp -cert t_CA.cer -
Enlace el certificado CA al servidor virtual VPN.
bind ssl vserver <vServerName> -certkeyName <string> -ocspCheck ( Mandatory | Optional )Ejemplobind ssl vserver TestClient -CertkeyName ag51.xm.nsi.test.com -CA -ocspCheck Mandatory -
Establezca el certificado de servidor y su clave privada correspondiente en el servidor virtual VPN.
set vpn vserver <vServerName> -certkeyNames <string>Ejemploset vpn vserver TestClient -certkeyNames ag51.xm.nsi.test.com -
Agregue un servidor virtual de autenticación.
add authentication authnProfile <name> {-authnVsName <string>}Ejemploadd authentication authnProfile always_on -authnVsName always_on_auth_server -
Cree una acción EPA de autenticación.
add authentication epaAction <name> -csecexpr <expression>Ejemploadd authentication epaAction epa-act -csecexpr `sys.client_expr("device-cert_0_0")` -
Crear una política de autenticación
add authentication Policy <name> -rule <expression> -action <string>Ejemplo:add authentication Policy always_on_epa_auth -rule is_aoservice -action epa_auth
Importante:
-
La configuración del túnel a nivel de máquina ya está completa. Para configurar el túnel a nivel de usuario después del inicio de sesión de Windows, consulte la sección Túnel a nivel de usuario.
-
En la máquina cliente, el certificado del dispositivo está en formato .pfx. El certificado .pfx se instala en la máquina Windows, ya que Windows entiende el formato .pfx. Este archivo contiene los archivos de certificado y clave. Este certificado debe ser del mismo dominio que está vinculado al servidor virtual. Los certificados y claves .pfx y de servidor se pueden generar utilizando el asistente de certificados de cliente. Estos certificados se pueden usar con la autoridad de certificación para generar el .pfx respectivo con el certificado de servidor y el dominio. El certificado .pfx se instala en la cuenta del equipo en la carpeta personal. El comando
show aaa sessionmuestra el túnel del dispositivo en el dispositivo NetScaler.
Túnel a nivel de usuario
Reemplazar un túnel a nivel de máquina por un túnel a nivel de usuario mediante la GUI
Nota: La expresión
is_aoservice.not es aplicable a partir de NetScaler Gateway versión 13.0.41.20 y posteriores.
-
Configure una política para la autenticación de usuarios.
-
Vaya a NetScaler Gateway > Servidores virtuales y seleccione un servidor virtual.
-
En Configuración avanzada, haga clic en Perfil de autenticación.
-
Configure el perfil de autenticación.
-
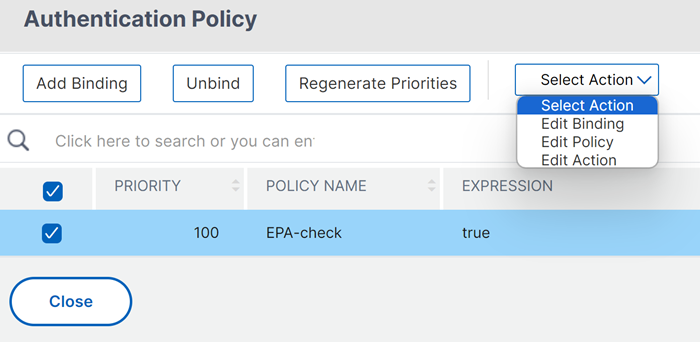
En la página Configuración > Seguridad > Tráfico de aplicaciones AAA > Servidores virtuales de autenticación, seleccione la política de autenticación.
-
En Seleccionar acción, haga clic en Editar enlace y cambie la Expresión GoTo a NEXT en lugar de END para la política vinculada.
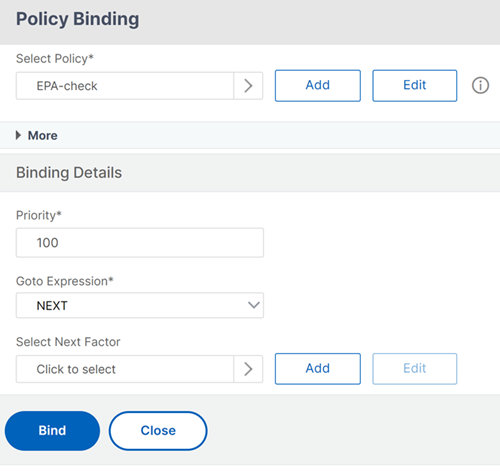
-
Haga clic en Vincular y, a continuación, en la página Directiva de autenticación, seleccione la directiva de autenticación y haga clic en Agregar enlace.
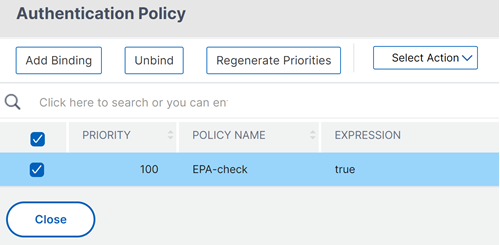
-
En la página Enlace de directivas, haga clic en Agregar junto a Seleccionar directiva.En la página Crear directiva de autenticación;
-
Introduzca un nombre para la directiva de "no autenticación" que se va a crear.
-
Seleccione el tipo de acción como No_AUTHN.
-
Introduzca is_aoservice.not en el campo Expresión.
-
Haga clic en Crear.
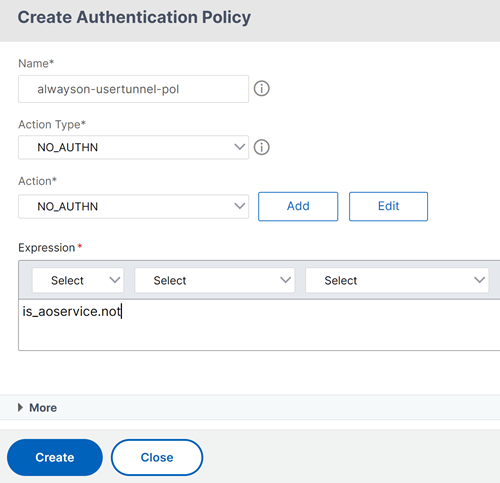
-
-
-
En Seleccionar acción, haga clic en Modificar enlace.
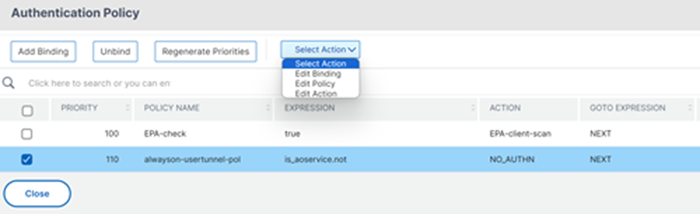
-
En la página Enlace de directivas, introduzca 110 en Prioridad. Haga clic en Agregar junto a Seleccionar siguiente factor.
-
En la página Etiqueta de directiva de autenticación, introduzca un nombre descriptivo para la etiqueta de directiva, seleccione el esquema de inicio de sesión y haga clic en Continuar.
-
En Seleccionar directiva, haga clic en Agregar y cree una directiva de autenticación LDAP.
-
Haga clic en Crear y, a continuación, en Vincular.
-
Haga clic en Listo y, a continuación, en Enlazar.
En la página Directiva de autenticación, la columna Siguiente factor muestra la directiva de siguiente factor configurada.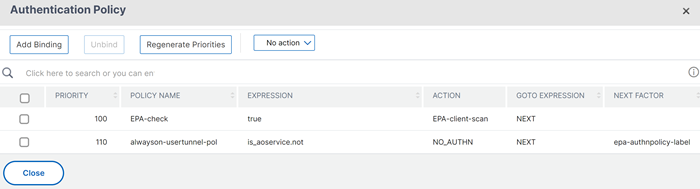
-
-
Puede configurar la directiva LDAP como el siguiente factor de la directiva de autenticación.
-
En la página Crear directiva de autenticación, introduzca un nombre para la directiva LDAP.
-
Seleccione Tipo de acción como LDAP.
-
Introduzca Acción como acción LDAP configurada.
Nota:-
Para crear un archivo XML de esquema de inicio de sesión, consulte Archivo XML de esquema de inicio de sesión.
-
Para crear etiquetas de directiva, consulte Autenticar la etiqueta de directiva.
-
Para crear una directiva de autenticación LDAP, consulte Para configurar la autenticación LDAP mediante la utilidad de configuración.
-
Reemplazar un túnel de nivel de máquina por un túnel de nivel de usuario mediante la CLI
-
Enlazar una directiva al servidor virtual de autenticación
bind authentication vserver <name> -policy <name> -priority <positive_integer> -gotoPriorityExpression <expression>Ejemplobind authentication vserver alwayson-auth-vserver -policy alwayson-auth-pol -priority 100 -gotoPriorityExpression NEXT
-
Agregue una directiva de autenticación con la acción como
NO_AUTHy la expresiónis_aoservice.not,y enlácela a la directiva.add authentication Policy <name> -rule <expression> -action <string>
bind authentication vserver <name> -policy <name> -priority <positive_integer> -gotoPriorityExpression <expression>Ejemploadd authentication Policy alwayson-usertunnel-pol -rule is_aoservice.not -action NO_AUTHN
bind authentication vserver alwayson-auth-vserver -policy alwayson-usertunnel-pol -priority 110 -
Añada un siguiente factor y vincule la etiqueta de directiva al siguiente factor.
add authentication policylabel <labelName> -loginSchema <string>

bind authentication policylabel <string> -policyName <string> -priority <positive_integer> -gotoPriorityExpression <expression> -nextFactor <string>Ejemploadd authentication policylabel user-tunnel-auth-label -loginSchema singleauth_alwayson
bind authentication policylabel user -policyName alwayson-usertunnel-pol -priority 100 -
Configure una directiva LDAP y vincúlela a la etiqueta de directiva del túnel de usuario.
 add authentication policy <name>  -rule <expression>  -action <string>

bind authentication vserver <vserver_name> -policy <string> -priorit < positive integer> gotoPriorityExpression <string>Ejemploadd authentication Policy LDAP_new -rule true -action LDAP_new
bind authentication policylabel user-tunnel-auth-label -policyName LDAP_new -priority 100 -gotoPriorityExpression NEXT
Configuración del lado del cliente
Los
AlwaysOn, locationDetection, and suffixList registries son opcionales y solo se requieren si se necesita la funcionalidad de detección de ubicación.
Para acceder a las entradas de clave del registro, vaya a la siguiente ruta: Equipo>HKEY_LOCAL_MACHINE>SOFTWARE>Citrix®>Secure Access Client
| Clave de registro | Tipo de registro | Valores y descripción |
|---|---|---|
| AlwaysOnService | REG_DWORD | 1 => Establecer túnel a nivel de máquina pero no túnel a nivel de usuario; 2 => Establecer túnel a nivel de máquina y túnel a nivel de usuario |
| AlwaysOnURL | REG SZ | URL del servidor virtual de NetScaler Gateway al que el usuario desea conectarse. Ejemplo: https://xyz.companyDomain.com Importante: Solo una URL es responsable del túnel a nivel de máquina y del túnel a nivel de usuario. El registro AlwaysOnURL ayuda tanto al servicio como al componente a nivel de usuario a funcionar y a conectar un túnel separado, es decir, un túnel a nivel de máquina y un túnel a nivel de usuario, según el diseño. |
| AlwaysOn | REG_DWORD | 1 => Permitir el acceso a la red en caso de fallo de la VPN; 2=> Bloquear el acceso a la red en caso de fallo de la VPN |
| AlwaysOnAllowlist | REG_SZ | Lista de direcciones IP o FQDN separadas por punto y coma que deben incluirse en la lista blanca mientras la máquina se ejecuta en modo estricto. Ejemplo: 8.8.8.8;linkedin.com |
| UserCertCAList | REG_SZ | Lista de nombres de CA raíz separados por comas o punto y coma, es decir, el nombre del emisor del certificado. Se utiliza en el contexto de un servicio Always On donde un cliente puede especificar la lista de CA para elegir el certificado de cliente. Ejemplo: example.net;xyz.gov.in |
| locationDetection | REG_DWORD | 1 => Para habilitar la detección de ubicación; 0 => Para deshabilitar la detección de ubicación |
| suffixList | REG SZ | Lista de dominios separados por punto y coma y es responsable de comprobar si la máquina está en la intranet o no en cualquier momento cuando la detección de ubicación está habilitada. Ejemplo: citrite.net,example.net |
Para obtener más información sobre estas entradas del registro, consulte Always On.
Nota:
-
Cuando el servicio Always On está configurado, el perfil Always On configurado en el servidor virtual NetScaler Gateway o en NetScaler se ignora en el lado del cliente. Por lo tanto, asegúrese de habilitar también los registros VPN
locationDetectionyAlwaysOnal configurar el servicio Always On. -
La configuración del registro
ClientControlsolo es compatible con el modo Always On y no con el modo de servicio Always On. Como resultado, la opción Cerrar sesión no es compatible cuando el modo de servicio Always On está habilitado.