
Configurar la intercepción de clientes
Puede configurar reglas de intercepción para las conexiones de usuario en NetScaler Gateway mediante aplicaciones de intranet. De forma predeterminada, al configurar la dirección IP del sistema, una dirección IP asignada o una dirección IP de subred en el dispositivo, se crean rutas de subred basadas en estas direcciones IP. Las aplicaciones de intranet se crean automáticamente en función de estas rutas y se pueden vincular a un servidor virtual. Si habilita la tunelización dividida, debe definir aplicaciones de intranet para que se produzca la intercepción del cliente.
Puede configurar aplicaciones de intranet mediante la GUI. Puede vincular aplicaciones de intranet a usuarios, grupos o servidores virtuales.
Si habilita la tunelización dividida y los usuarios se conectan mediante WorxWeb o WorxMail, al configurar la intercepción de clientes, debe agregar las direcciones IP de Citrix Endpoint Management™ y de su servidor Exchange. Si no habilita la tunelización dividida, no es necesario configurar las direcciones IP de Endpoint Management y Exchange en las aplicaciones de intranet.
Para obtener información sobre la configuración de la tunelización dividida, consulte Configurar la tunelización dividida.
Configurar aplicaciones de intranet para el cliente Citrix Secure Access™
Cree aplicaciones de intranet para el acceso de los usuarios a los recursos definiendo lo siguiente:
-
Una dirección IP
-
Un rango de direcciones IP
-
Un nombre de host
Cuando se define una aplicación de intranet en NetScaler Gateway, el cliente Citrix Secure Access para Windows intercepta el tráfico de usuario destinado al recurso y lo envía a través de NetScaler Gateway.
Al configurar aplicaciones de intranet, tenga en cuenta lo siguiente:
-
Cuando la tunelización dividida está ACTIVADA,
-
Configure las aplicaciones de intranet.
-
Asigne aplicaciones de intranet a cada grupo de autenticación, autorización y auditoría.
-
-
Cuando el túnel dividido está DESACTIVADO,
-
Todo el tráfico se intercepta a través del túnel VPN.
-
Las aplicaciones de intranet no necesitan configurarse.
-
-
Cuando el túnel dividido está INVERTIDO,
-
Configure las aplicaciones de intranet. El tráfico no especificado por las aplicaciones de intranet pasa a través del túnel VPN.
-
Asigne las aplicaciones de intranet que se excluirán de la VPN a cada grupo de autenticación, autorización y auditoría.
Importante:La intercepción debe establecerse en TRANSPARENTE independientemente de la configuración del túnel dividido. -
Nota:
-
Al configurar una aplicación de intranet, debe seleccionar un modo de intercepción que se corresponda con el tipo de software de complemento utilizado para establecer las conexiones.
-
No puede configurar una aplicación de intranet para intercepción de proxy y transparente a la vez.
Para crear una aplicación de intranet para una dirección IP
-
En la ficha Configuración, en el panel de navegación, expanda Recursos de NetScaler Gateway y, a continuación, haga clic en Aplicaciones de intranet.
-
En el panel de detalles, haga clic en Agregar.
-
En Nombre, escriba un nombre para el perfil.
-
En el cuadro de diálogo Crear aplicación de intranet, seleccione TRANSPARENTE.
-
En Tipo de destino, seleccione Dirección IP y Máscara de red.
-
En Protocolo, seleccione el protocolo que se aplica al recurso de red.
-
En Dirección IP, escriba la dirección IP.
-
En Máscara de red, escriba la máscara de subred, haga clic en Crear y, a continuación, haga clic en Cerrar.
Para configurar un rango de direcciones IP
Si tiene varios servidores en su red, como servidores web, de correo electrónico y de recursos compartidos de archivos, puede configurar un recurso de red que incluya el rango de IP para los recursos de red. Esta configuración permite a los usuarios acceder a los recursos de red contenidos en el rango de direcciones IP.
-
En la ficha Configuración, en el panel de navegación, expanda Recursos de NetScaler Gateway y, a continuación, haga clic en Aplicaciones de intranet.
-
En el panel de detalles, haga clic en Agregar.
-
En Nombre, escriba un nombre para el perfil.
-
En Protocolo, seleccione el protocolo que se aplica al recurso de red.
-
En el cuadro de diálogo Crear aplicación de intranet, seleccione TRANSPARENTE.
-
En Tipo de destino, seleccione Rango de direcciones IP.
-
En IP inicial, escriba la dirección IP inicial y en IP final, escriba la dirección IP final, haga clic en Crear y, a continuación, haga clic en Cerrar.
Para crear una aplicación de intranet para un nombre de host
-
En la pestaña Configuración, en el panel de navegación, expanda Recursos de NetScaler Gateway y, a continuación, haga clic en Aplicaciones de intranet.
-
En el panel de detalles, haga clic en Agregar.
-
En Nombre, escriba un nombre para el perfil.
-
En el cuadro de diálogo Crear aplicación de intranet, seleccione TRANSPARENTE.
-
En Tipo de destino, seleccione nombre de host.
-
En Protocolo, seleccione CUALQUIERA, haga clic en Crear y, a continuación, haga clic en Cerrar.
Importante:
-
A partir de la versión 13.0 compilación 36.27 y posteriores, el complemento VPN de Windows admite reglas basadas en nombres de host (FQDN) para la tunelización dividida. Debe actualizar tanto el dispositivo NetScaler como el complemento VPN de Windows a la versión 13.0 compilación 36.27 o posterior.
-
También se admiten nombres de host comodín. Por ejemplo, si se configura una aplicación de intranet con el nombre de host “*.example.com”,
a1.example.com,b2.example.com, y así sucesivamente, se tunelizan. -
La aplicación de intranet basada en nombre de host solo funciona cuando la tunelización dividida está configurada en ON o REVERSE.
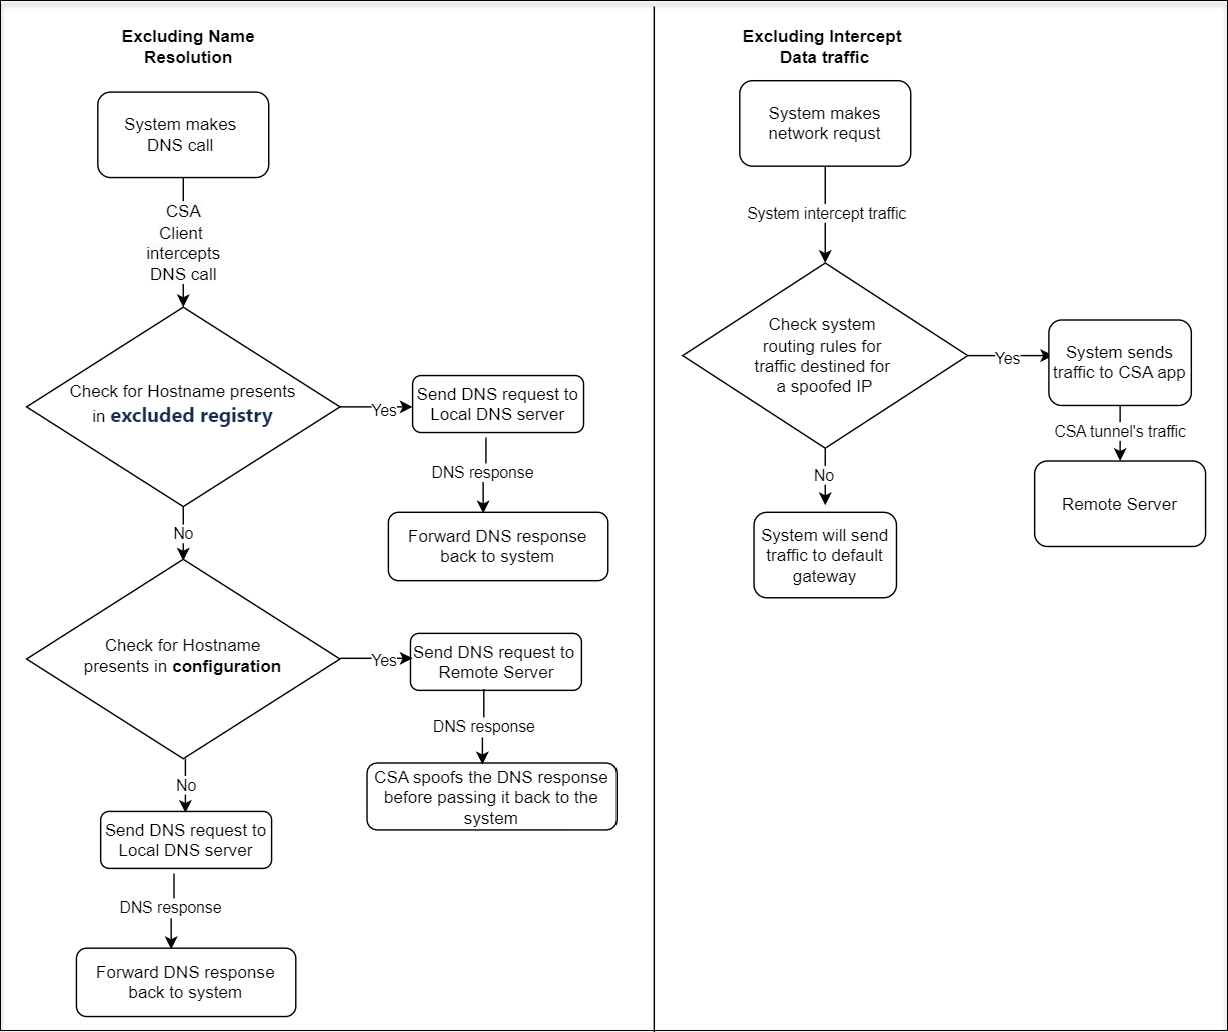
Excluir tráfico de dominio específico de la intercepción del cliente
El cliente de Citrix Secure Access intercepta y tuneliza aplicaciones basadas en nombres de host. Por ejemplo, si la intercepción del cliente está configurada para una aplicación basada en nombre de host
*.example.com, entonces el cliente de Citrix Secure Access intercepta todo el acceso a aplicaciones basadas en nombre de host que termine en example.com.
A partir del cliente de Citrix Secure Access para Windows versión 24.8.1.15 y macOS/iOS versión 24.10.1, puede excluir ciertos subdominios de la intercepción y tunelización del cliente. Por ejemplo, para excluir
rdp.example.com y ftp.example.com, defina estos dominios en el parámetro excluido. El cliente de Citrix Secure Access omite la llamada DNS para estos dominios y la envía al servidor DNS local en lugar del servidor DNS remoto. No intercepta ni tuneliza el tráfico para estos subdominios.
El siguiente diagrama ilustra el proceso de exclusión de la resolución DNS y la intercepción del cliente por parte del cliente de Citrix Secure Access.
Importante:
-
Para el cliente Citrix Secure Access para Windows, puede configurar la exclusión de la intercepción de cliente solo mediante registros en NetScaler® Gateway y mediante registros e interfaz de usuario en Secure Private Access.
-
Para el cliente Citrix Secure Access para macOS/iOS, puede configurar la exclusión de la intercepción de cliente solo mediante la interfaz de usuario de Secure Private Access.
Para configurar la exclusión de la intercepción de cliente mediante registros
-
Configure el registro
ExcludeDomainsFromRemoteDnsen el dispositivo del usuario final para excluir la resolución DNS de ser realizada por el cliente Citrix Secure Access a través de un servidor DNS remoto. Para obtener más información, consulte Claves de registro del cliente VPN de NetScaler Gateway para Windows. -
Configure el registro
ExcludeDomainsFromTunnelen el dispositivo del usuario final para excluir el tráfico de ser tunelizado por el cliente Citrix Secure Access. Para obtener más información, consulte Claves de registro del cliente VPN de NetScaler Gateway para Windows.
Para configurar la exclusión de la intercepción de cliente en la consola de administración de Secure Private Access
Para obtener detalles sobre cómo configurar una aplicación TCP/UDP en la consola del servicio Secure Private Access, consulte Compatibilidad con aplicaciones TCP/UDP.
Nota:
Para la exclusión de la intercepción de cliente, el tipo de enrutamiento debe ser Externo.