Análisis avanzados de Endpoint Analysis
El análisis avanzado de puntos finales (EPA) se utiliza para escanear dispositivos de usuario en busca del requisito de seguridad de puntos finales configurado en NetScaler Gateway. Si un dispositivo de usuario intenta acceder a NetScaler Gateway, el dispositivo se escanea en busca de información de seguridad, como el sistema operativo, el antivirus, las versiones del navegador web, etc., antes de que un administrador pueda conceder acceso a NetScaler Gateway.
El análisis avanzado de EPA es un análisis basado en políticas que puede configurar en NetScaler Gateway para sesiones de autenticación. La política realiza una comprobación del registro en un dispositivo de usuario y, en función de la evaluación, la política permite o deniega el acceso a la red de NetScaler. Para obtener más información sobre los requisitos del sistema del cliente Citrix EPA, consulte Requisitos de Endpoint Analysis.
Importante:
Los análisis de OPSWAT que requieren privilegios de administrador no son compatibles con los clientes Citrix EPA para Windows y macOS. Para verificar los análisis de OPSWAT compatibles, consulte el archivo “Supported application list.xlsx” disponible en la página Citrix Downloads para la versión específica de las bibliotecas de OPSWAT en uso.
Si un calificador de análisis en el archivo “Supported application list.xlsx” está marcado como “FALSE”, indica que el calificador de análisis de OPSWAT correspondiente no es compatible. En tales casos, se recomienda ajustar los análisis para utilizar configuraciones compatibles.
Puede configurar el análisis avanzado de EPA mediante la GUI o la CLI.
En la GUI
-
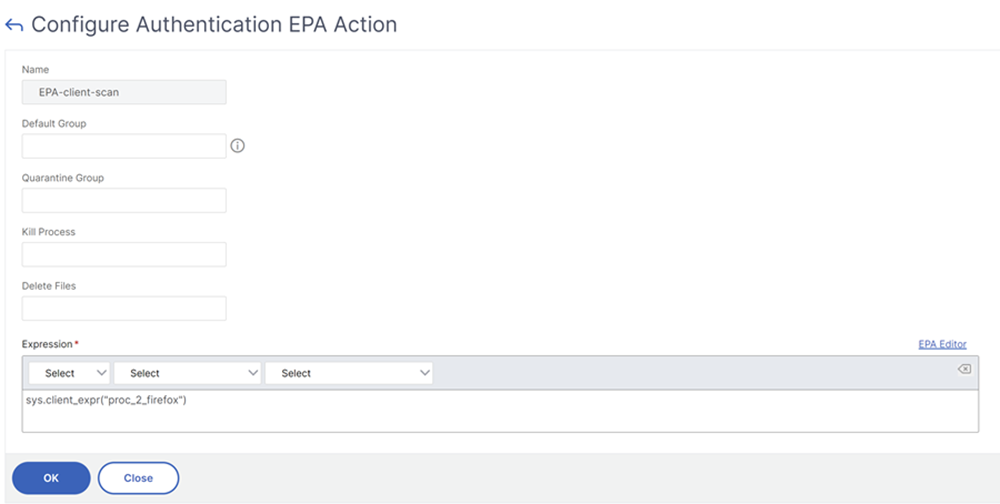
Crear acción EPA.Vaya a Security > AAA - Application Traffic > Policies > Authentication > Advanced Policies > Actions > EPA y haga clic en Add. En la página Create Authentication EPA Action, actualice la siguiente información y haga clic en Create.
-
Nombre: Nombre de la acción EPA.
-
Grupo predeterminado: El grupo predeterminado que se elige cuando la comprobación de EPA se realiza correctamente.
-
Grupo de cuarentena: El grupo de cuarentena que se elige cuando la comprobación de EPA falla.
-
Terminar proceso: Una cadena que especifica el nombre de un proceso que debe terminar el complemento EPA. Varios procesos deben estar separados por comas.
-
Eliminar archivos: Una cadena que especifica las rutas y los nombres de los archivos que debe eliminar el complemento EPA. Varios archivos deben estar separados por comas.
-
Expresión: Consulte la referencia de expresiones de directivas de análisis avanzado de puntos finales para ver el formato de expresión de EPA.
-
Editor de EPA: Seleccione los operadores para el análisis de la versión del producto.
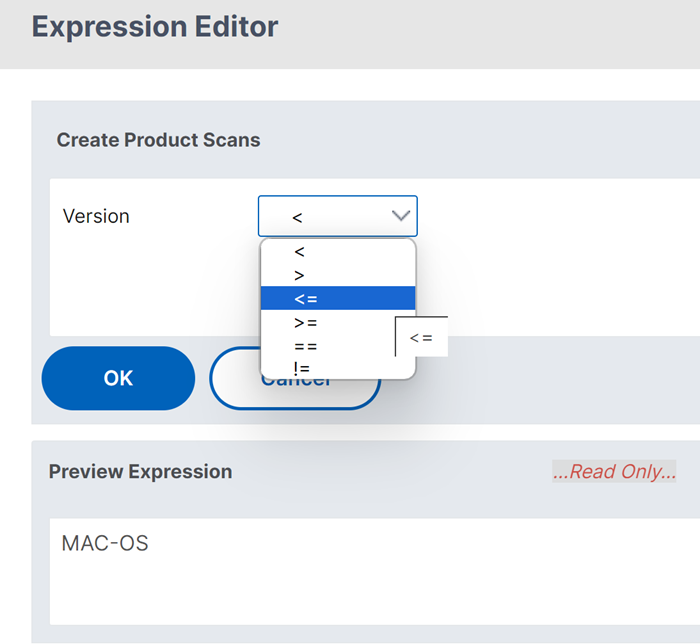 Nota:El cliente Citrix EPA para macOS 24.2.1.5 / cliente Citrix Secure Access para macOS 24.02.1 y versiones posteriores admiten los operadores EPA
>,<,>=,<=,==y!=en el editor de EPA. Además, la opción Mac OS ahora está disponible como una opción separada en el editor de EPA (Mac > Mac OS). Anteriormente, el análisis de la versión del producto de macOS debía realizarse en Common > Operating System > MacOS utilizando solo los operadores==y!=. Asegúrese de utilizar NetScaler Gateway 14.1-12.x o posterior para usar esta funcionalidad.Puede realizar un análisis de la versión del producto de sus dispositivos macOS en Mac > Mac OS utilizando estos operadores. Por ejemplo, para permitir las versiones del SO de 12.4 a 13.0, excepto 12.8, configure la expresiónsys.client_expr("sys_0_MAC-OS_version_>=_12.4")&&sys.client_expr("sys_0_MAC-OS_version_<=_13.0")&&sys.client_expr("sys_0_MAC-OS_version_!=_12.8")en el editor de EPA. -
-
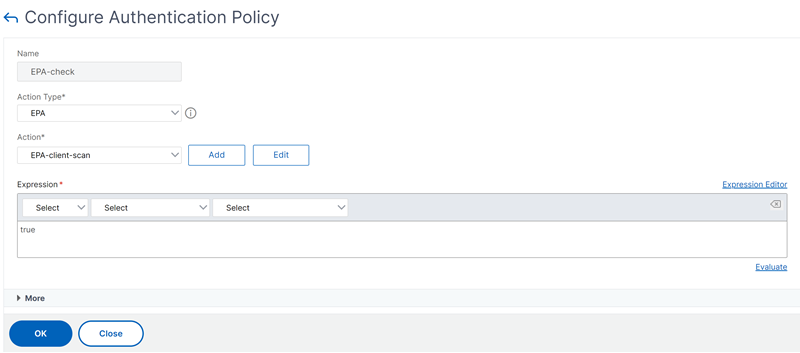
Cree una directiva EPA correspondiente.Vaya a Security > AAA - Application Traffic > Policies > Authentication > Advanced Policies > Policies y haga clic en Add. En la página Create Authentication Policy, actualice la siguiente información y haga clic en Create.
-
Nombre: Nombre de la directiva EPA avanzada.
-
Tipo de acción: Tipo de la acción de autenticación.
-
Acción: Nombre de la acción de autenticación que se realizará si la directiva coincide.
-
Expresión: Consulte la referencia de expresiones de directivas de análisis avanzado de puntos finales para ver el formato de expresión de EPA.
-
Acción de registro: Nombre de la acción de registro de mensajes que se utilizará cuando una solicitud coincida con esta directiva. La longitud máxima permitida es de 127 caracteres.
-
-
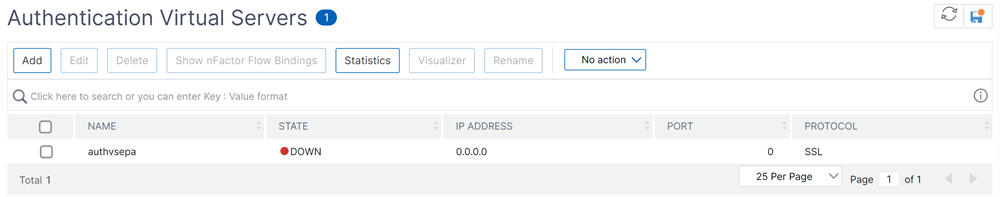
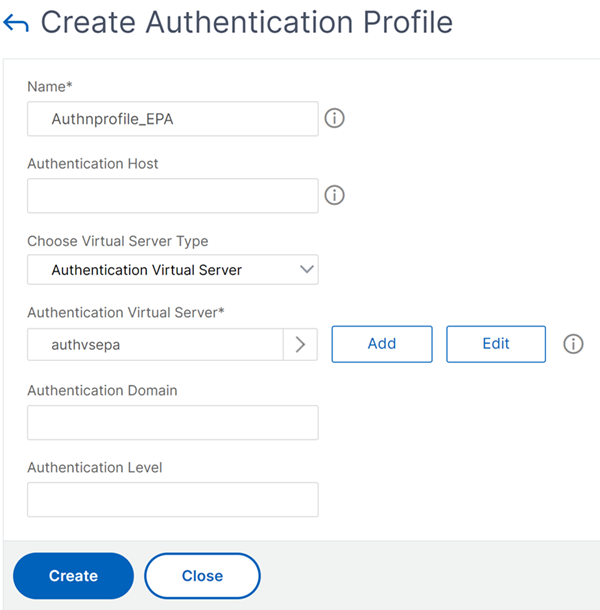
Configure un servidor virtual de autenticación y un perfil de autenticación.
-
Vaya a Security > AAA - Application Traffic > Authentication Virtual servers y haga clic en Add.
-
Vaya a Security > AAA - Application Traffic > Authentication Profile y haga clic en Create.
-
-
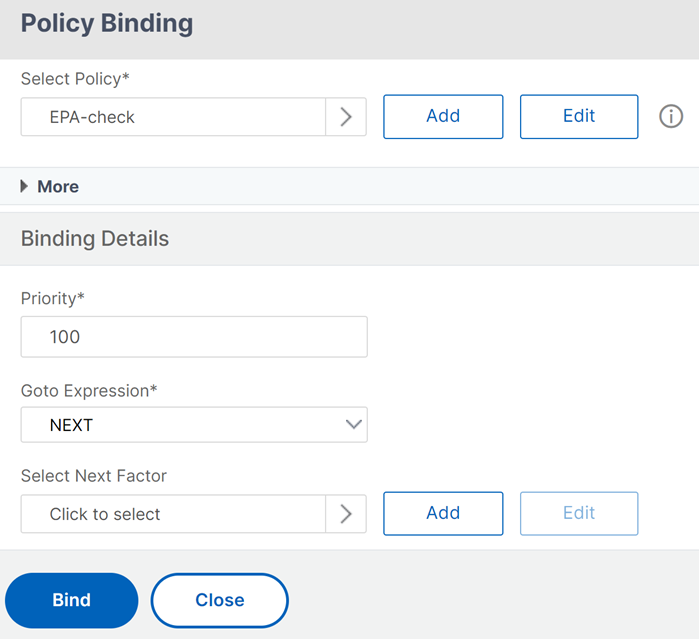
Enlace la directiva EPA avanzada al servidor virtual de autenticación.
-
Vaya a Security > AAA – Application Traffic > Authentication Virtual Servers y seleccione el servidor virtual de autenticación.
-
Seleccione la directiva en la sección Advanced Authentication Policies.
-
Haga clic en Bind en la sección Policy Binding.
-
-
Enlace la directiva EPA al flujo nFactor.Para obtener más información sobre cómo agregar una directiva EPA avanzada como factor al flujo nFactor, consulte Escaneo EPA como factor en la autenticación nFactor.
En la CLI
-
Cree una acción para realizar el escaneo EPA.
add authentication epaAction EPA-client-scan -csecexpr "sys.client_expr (\"proc_2_firefox\")"La expresión anterior escanea si el proceso 'Firefox' se está ejecutando. El complemento EPA comprueba la existencia del proceso cada 2 minutos, lo que se indica con el dígito '2' en la expresión de escaneo. -
Asociar la acción EPA a una política EPA avanzada.
add authentication Policy EPA-check -rule true -action EPA-client-scan -
Configurar un servidor virtual de autenticación y un perfil de autenticación.
add authentication vserver authnvsepa ssl -ip address 192.0.2.0 -port 443add Authnprofile_EPA -authnVsName authnvsepa -
Vincular la política EPA avanzada al servidor virtual de autenticación.
bind authentication vs authnvsepa -policy EPA-check -pr 1
Actualizar bibliotecas EPA
Para usar la GUI de NetScaler para actualizar las bibliotecas EPA:
-
Vaya a Configuration > NetScaler Gateway > Update Client Components.
-
En Update Client Components, haga clic en el enlace Upgrade EPA Libraries.
-
Elija el archivo necesario y haga clic en Upgrade.
Importante:
-
En una alta disponibilidad de NetScaler Gateway, las bibliotecas EPA deben actualizarse tanto en los nodos primarios como en los secundarios.
-
En una configuración de clúster de NetScaler Gateway, las bibliotecas EPA deben actualizarse en todos los nodos del clúster.
-
Si experimenta problemas después de actualizar la biblioteca EPA, no puede volver a una versión anterior. Póngase en contacto con Citrix Support para obtener ayuda.
Para obtener la lista de aplicaciones compatibles con Windows y MAC de OPSWAT para los análisis de NetScaler, consulte
<https://support.citrix.com/article/CTX234466>.
Solución de problemas de los análisis avanzados de Endpoint Analysis
Para ayudar con la solución de problemas de los análisis avanzados de Endpoint Analysis, los complementos del cliente escriben información de registro en un archivo en los sistemas de punto final del cliente. Estos archivos de registro se pueden encontrar en los siguientes directorios, según el sistema operativo del usuario.
Windows Vista, Windows 7, Windows 8, Windows 8.1 y Windows 10:
C:\\Users\\\<username\>\\AppData\\Local\\Citrix\\AGEE\\nsepa.txt
Windows XP:
C:\Documentos y configuración\Todos los usuarios\Datos de programa\Citrix\AGEE\nsepa.txt
Sistemas Mac OS X:
~/Library/Application Support/Citrix/EPAPlugin/epaplugin.log
(Donde el símbolo ~ indica la ruta del directorio de inicio del usuario de macOS correspondiente.) (Donde el símbolo ~ indica la ruta del directorio de inicio del usuario de macOS correspondiente.)
Ubuntu:
-
~/.citrix/nsepa.txt
-
~/.citrix/nsgcepa.txt
Análisis de la última actualización de Windows
Nota:
Para actualizar la biblioteca de EPA, descárguela de
<https://www.citrix.com/downloads/citrix-secure-access/epa-libraries/epa-libraries-for-netscaler-gateway.html>.
La mejora del análisis de la última actualización de Windows es aplicable a partir de la versión 24.9.1.1 de la biblioteca de EPA y posteriores. A partir de la versión 24.9.1.1, el análisis incluye las actualizaciones instaladas a través de BigFix, Intune y otras herramientas de terceros, además de las instaladas a través del servicio de actualización automática de Windows. El análisis de la última actualización de Windows no es aplicable a las actualizaciones instaladas manualmente en las que el usuario descarga e instala el parche de actualización.
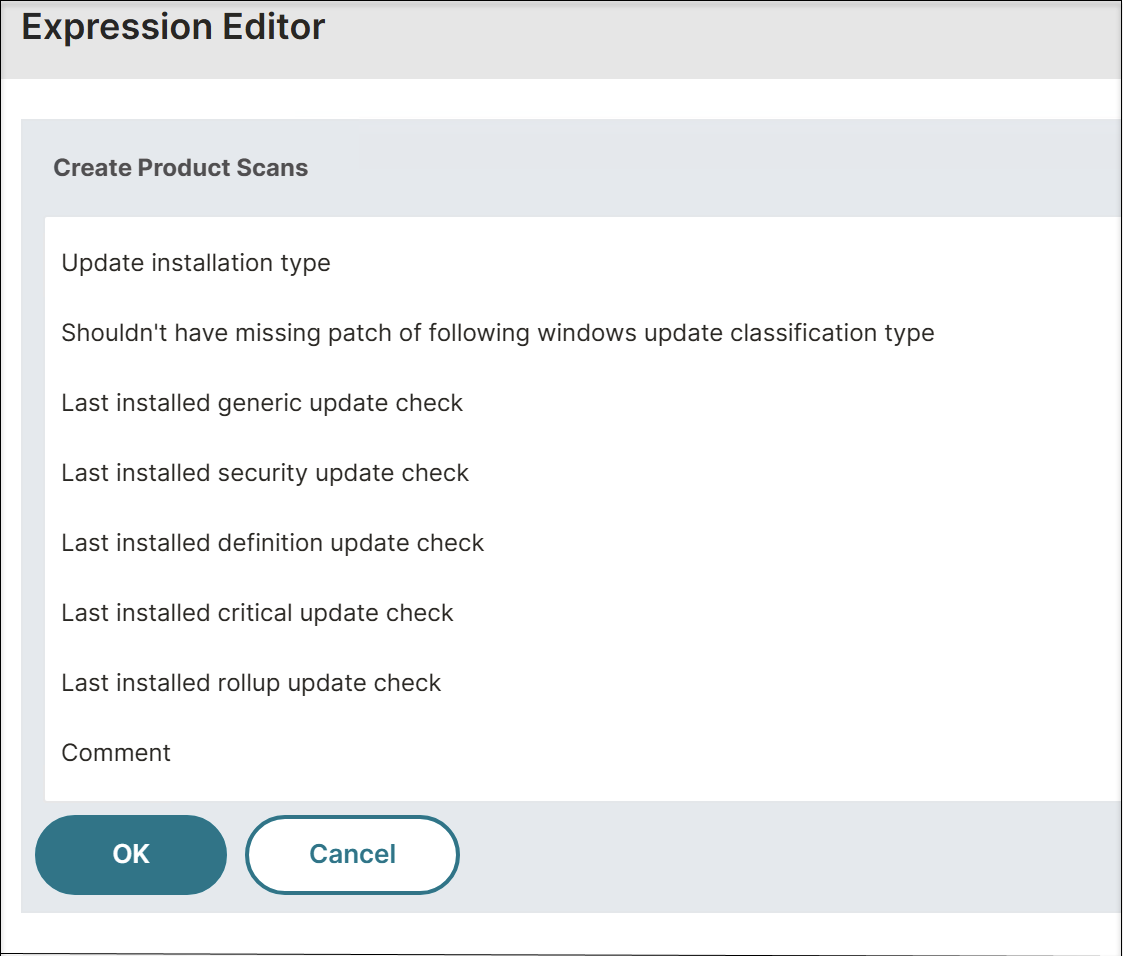
A partir de la versión 24.11.1.1 de la biblioteca de EPA, el análisis de la última actualización de Windows enumera las actualizaciones de Windows en las siguientes categorías:
-
Actualizaciones genéricas: Esta categoría incluye las actualizaciones instaladas mediante Windows Update, Microsoft Update o la función de actualizaciones automáticas.
-
Actualizaciones de seguridad: Esta categoría incluye los parches para vulnerabilidades relacionadas con la seguridad. Las actualizaciones de seguridad se publican el segundo martes de cada mes.
-
Actualizaciones críticas: Esta categoría incluye los parches para errores críticos y no relacionados con la seguridad. Las actualizaciones críticas se publican según sea necesario.
-
Actualizaciones de definiciones: Esta categoría incluye actualizaciones que contienen adiciones a la base de datos de definiciones de un producto. Cuando se publican las actualizaciones de definiciones, solo las diferencias entre la última actualización y la actualización actualmente instalada se descargan y aplican al dispositivo.
-
Paquetes acumulativos de actualizaciones: Esta categoría incluye un conjunto probado y acumulativo de revisiones, actualizaciones de seguridad, actualizaciones críticas y actualizaciones que se empaquetan juntas para facilitar la implementación. Los paquetes acumulativos de actualizaciones se publican el segundo martes de cada mes.
Nota:
Al configurar el análisis de la última actualización de Windows, asegúrese de que las actualizaciones estén programadas dentro del período configurado para cada categoría. Si las actualizaciones no se instalan dentro de este plazo, el análisis fallará.