
Directivas de postautenticación
Importante:
El análisis de puntos finales (Endpoint Analysis) está diseñado para analizar el dispositivo del usuario con respecto a criterios de cumplimiento predeterminados y no aplica ni valida la seguridad de los dispositivos del usuario final. Se recomienda utilizar sistemas de seguridad de puntos finales para proteger los dispositivos de ataques de administradores locales.
Una directiva de postautenticación es un conjunto de reglas genéricas que el dispositivo del usuario debe cumplir para mantener la sesión activa. Si la directiva falla, la conexión a NetScaler Gateway finaliza. Al configurar la directiva de postautenticación, puede configurar cualquier ajuste para las conexiones de usuario que se puedan hacer condicionales.
Utilice directivas de sesión para configurar directivas de postautenticación. Primero, cree los usuarios a los que se aplica la directiva. Luego, agregue los usuarios a un grupo. A continuación, vincule la sesión, las directivas de tráfico y las aplicaciones de intranet al grupo.
También puede especificar grupos como grupos de autorización. Este tipo de grupo le permite asignar usuarios a grupos en función de una expresión de comprobación de dispositivos cliente dentro de la directiva de sesión.
También puede configurar una directiva de postautenticación para colocar a los usuarios en un grupo de cuarentena si el dispositivo del usuario no cumple los requisitos de la directiva. Una directiva simple incluye una expresión de comprobación de dispositivos cliente y un mensaje. Cuando los usuarios están en el grupo de cuarentena, pueden iniciar sesión en NetScaler Gateway; sin embargo, reciben acceso limitado a los recursos de red.
No puede crear un grupo de autorización y un grupo de cuarentena utilizando el mismo perfil y directiva de sesión. Los pasos para crear la directiva de postautenticación son los mismos. Al crear la directiva de sesión, selecciona un grupo de autorización o un grupo de cuarentena. Puede crear dos directivas de sesión y vincular cada directiva al grupo.
Las directivas de postautenticación también se utilizan con SmartAccess. Para obtener más información sobre SmartAccess, consulte Configuración de SmartAccess.
Nota:
Esta funcionalidad solo funciona con el cliente de Citrix Secure Access. Si los usuarios inician sesión con la aplicación Citrix Workspace, el análisis de Endpoint Analysis se ejecuta solo al iniciar sesión.
Configurar una directiva de postautenticación
Utilice una directiva de sesión para configurar una directiva de postautenticación. Una directiva simple incluye una expresión de comprobación de dispositivos cliente y un mensaje.
Para configurar una directiva de postautenticación mediante la GUI
-
Expanda NetScaler Gateway > Directivas y, a continuación, haga clic en Sesión.
-
En el panel de detalles, en la ficha Directivas, haga clic en Agregar.
-
En Nombre, escriba un nombre para la directiva.
-
Junto a Perfil de solicitud, haga clic en Nuevo.
-
En Nombre, escriba un nombre para el perfil.
-
En la ficha Seguridad, haga clic en Configuración avanzada.
-
En Seguridad del cliente, haga clic en Anular global y, a continuación, haga clic en Nuevo.
-
Configure la expresión de comprobación del dispositivo cliente y, a continuación, haga clic en Crear.
-
En Seguridad del cliente, en Grupo de cuarentena, seleccione un grupo.
-
En Mensaje de error, escriba el mensaje que desea que reciban los usuarios si el análisis posterior a la autenticación falla.
-
En Grupos de autorización, haga clic en Anular global, seleccione un grupo, haga clic en Agregar, haga clic en Aceptar y, a continuación, haga clic en Crear.
-
En el cuadro de diálogo Crear directiva de sesión, junto a Expresiones con nombre, seleccione General, seleccione Valor verdadero, haga clic en Agregar expresión, haga clic en Crear y, a continuación, haga clic en Cerrar.
Configurar la frecuencia de los análisis posteriores a la autenticación
Puede configurar NetScaler Gateway para ejecutar la directiva posterior a la autenticación a intervalos específicos. Por ejemplo, ha configurado una directiva de comprobación de dispositivos cliente y desea que se ejecute en el dispositivo del usuario cada 10 minutos. Puede configurar esta frecuencia creando una expresión personalizada dentro de la directiva.
Nota:
La funcionalidad de comprobación de frecuencia para las directivas posteriores a la autenticación solo funciona con el cliente Citrix Secure Access. Si los usuarios inician sesión con la aplicación Citrix Workspace, el análisis de Endpoint Analysis se ejecuta solo al iniciar sesión.
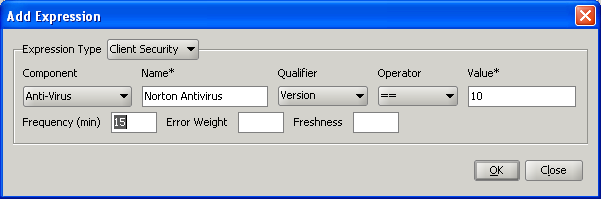
Puede establecer la frecuencia (en minutos) al configurar la directiva de comprobación de dispositivos cliente. La siguiente figura muestra dónde puede introducir un valor de frecuencia en el cuadro de diálogo Agregar expresión.
Grupos de cuarentena y autorización
Cuando los usuarios inician sesión en NetScaler Gateway, se les asigna a un grupo que se configura en NetScaler Gateway o en un servidor de autenticación en la red segura. Si un usuario no supera un análisis posterior a la autenticación, puede asignarlo a un grupo restringido, denominado grupo de cuarentena, que restringe el acceso a los recursos de red.
También puede usar grupos de autorización para restringir el acceso de los usuarios a los recursos de red. Por ejemplo, podría tener un grupo de personal contratado que solo tenga acceso a su servidor de correo electrónico y a un recurso compartido de archivos. Cuando los dispositivos de los usuarios cumplen los requisitos de comprobación de dispositivos que definió en NetScaler Gateway, los usuarios pueden convertirse en miembros de grupos de forma dinámica.
Puede usar la configuración global o las directivas de sesión para configurar grupos de cuarentena y autorización que estén vinculados a un usuario, grupo o servidor virtual. Puede asignar usuarios a grupos en función de una expresión de comprobación de dispositivos cliente dentro de la directiva de sesión. Cuando el usuario es miembro de un grupo, NetScaler Gateway aplica la directiva de sesión en función de la pertenencia al grupo.
Configurar grupos de autorización
Al configurar un análisis de Endpoint Analysis, puede agregar usuarios dinámicamente a un grupo de autorización cuando el dispositivo del usuario supera el análisis. Por ejemplo, crea un análisis de Endpoint Analysis que comprueba la pertenencia al dominio del dispositivo del usuario. En NetScaler Gateway, cree un grupo local llamado Equipos unidos al dominio y agréguelo como grupo de autorización para cualquiera que supere el análisis. Cuando los usuarios se unen al grupo, heredan las directivas asociadas al grupo.
No puede vincular directivas de autorización globalmente ni a un servidor virtual. Puede usar grupos de autorización para proporcionar un conjunto predeterminado de directivas de autorización cuando los usuarios no están configurados para ser miembros de otro grupo en NetScaler Gateway.
Para configurar un grupo de autorización mediante una directiva de sesión
-
Vaya a NetScaler Gateway > Directivas y, a continuación, haga clic en Sesión.
-
En el panel de detalles, en la ficha Directivas, haga clic en Agregar.
-
En Nombre, escriba un nombre para la directiva.
-
Junto a Perfil de solicitud, haga clic en Nuevo.
-
En Nombre, escriba un nombre para el perfil.
-
En la pestaña Seguridad, haga clic en Configuración avanzada.
-
En Grupos de autorización, haga clic en Anular global y seleccione un grupo de la lista desplegable.
-
Haga clic en Agregar, haga clic en Aceptar y, a continuación, haga clic en Crear.
-
En el cuadro de diálogo Crear directiva de sesión, junto a Expresiones con nombre, seleccione General, seleccione Valor verdadero, haga clic en Agregar expresión, haga clic en Crear y, a continuación, haga clic en Cerrar.
Después de crear la directiva de sesión, puede vincularla a un usuario, grupo o servidor virtual.
Para configurar un grupo de autorización global
-
Expanda NetScaler Gateway y, a continuación, haga clic en Configuración global.
-
En el panel de detalles, en Configuración, haga clic en Cambiar configuración global.
-
En la pestaña Seguridad, haga clic en Configuración avanzada.
-
En Grupo de autorización, seleccione un grupo de la lista desplegable.
-
Haga clic en Agregar y, a continuación, haga clic en Aceptar.
Si desea eliminar un grupo de autorización globalmente o de la directiva de sesión, en el cuadro de diálogo Configuración de seguridad - Avanzada, seleccione el grupo de autorización de la lista y, a continuación, haga clic en Eliminar.
Configuración de grupos de cuarentena
Al configurar un grupo de cuarentena, se configura la expresión de comprobación del dispositivo cliente mediante el cuadro de diálogo Configuración de seguridad - Configuración avanzada dentro de un perfil de sesión.
Para configurar la expresión de comprobación del dispositivo cliente para un grupo de cuarentena
-
Vaya a NetScaler Gateway > Directivas y, a continuación, haga clic en Sesión.
-
En el panel de detalles, en la ficha Directivas, haga clic en Agregar.
-
En Nombre, escriba un nombre para la directiva.
-
Junto a Perfil de solicitud, haga clic en Nuevo.
-
En Nombre, escriba un nombre para el perfil.
-
En la ficha Seguridad, haga clic en Configuración avanzada.
-
En Seguridad del cliente, haga clic en Anular global y, a continuación, haga clic en Nuevo.
-
En el cuadro de diálogo Expresión de cliente, configure la expresión de comprobación del dispositivo cliente y, a continuación, haga clic en Crear.
-
En Grupo de cuarentena, seleccione el grupo.
-
En Mensaje de error, escriba un mensaje que describa el problema para los usuarios y, a continuación, haga clic en Crear.
-
En el cuadro de diálogo Crear directiva de sesión, junto a Expresiones con nombre, seleccione General, seleccione Valor verdadero, haga clic en Agregar expresión.
-
Haga clic en Crear y, a continuación, haga clic en Cerrar.
Después de crear la directiva de sesión, vincúlela a un usuario, grupo o servidor virtual.
Nota:
Si el análisis de Endpoint Analysis falla y el usuario se coloca en el grupo de cuarentena, las directivas vinculadas al grupo de cuarentena solo son efectivas si no hay directivas vinculadas directamente al usuario que tengan un número de prioridad igual o inferior al de las directivas vinculadas al grupo de cuarentena.
Para configurar un grupo de cuarentena global
-
Expanda NetScaler Gateway y, a continuación, haga clic en Configuración global.
-
En el panel de detalles, en Configuración, haga clic en Cambiar configuración global.
-
En la ficha Seguridad, haga clic en Configuración avanzada.
-
En Seguridad del cliente, configure la expresión de comprobación del dispositivo cliente.
-
En Grupo de cuarentena, seleccione el grupo.
-
En Mensaje de error, escriba un mensaje que describa el problema a los usuarios y, a continuación, haga clic en Aceptar.