Siempre activo
La función Siempre activo de NetScaler Gateway garantiza que los usuarios estén siempre conectados a la red empresarial. Esta conectividad VPN persistente se logra mediante el establecimiento automático de un túnel VPN.
Nota
La función Siempre activo es compatible con portales cautivos para NetScaler 12.0 Build 51.24 y versiones posteriores.
Cuándo usar Siempre activo
Utilice Siempre activo cuando necesite proporcionar conectividad VPN sin interrupciones basada en la ubicación del usuario y deba evitar el acceso a la red por parte de un usuario que no esté conectado a una VPN.
Los siguientes escenarios ilustran el uso de Siempre activo.
-
Un empleado inicia el portátil fuera de la red empresarial y necesita ayuda para establecer la conectividad VPN.Solución: Cuando el portátil se inicia fuera de la red empresarial, Siempre activo establece un túnel sin interrupciones y proporciona conectividad VPN.
-
Un empleado que utiliza conectividad VPN se traslada a la red empresarial. El empleado se conecta a una red empresarial, pero permanece conectado al túnel VPN, lo cual no es un estado deseable.Solución: Cuando el empleado se traslada a la red empresarial, Siempre activo desactiva el túnel VPN y conecta al empleado a la red empresarial sin interrupciones.
-
Un empleado se mueve fuera de la red empresarial y cierra el portátil (no lo apaga). El empleado necesita ayuda para establecer la conectividad VPN al reanudar el trabajo en el portátil.Solución: Cuando el empleado se mueve fuera de la red empresarial, Siempre activo establece un túnel sin interrupciones y proporciona conectividad VPN.
-
Una empresa quiere regular el acceso a la red que se proporciona a sus usuarios cuando no están conectados a un túnel VPN.Solución: Dependiendo de la configuración, Siempre activo restringe el acceso, permitiendo a los usuarios acceder solo a la red de la puerta de enlace.
Descripción del marco de Siempre activo
Siempre activo conecta automáticamente a un usuario a un túnel VPN que el cliente ha establecido previamente. La primera vez que el usuario necesita un túnel VPN, debe conectarse a la URL de NetScaler Gateway y establecer el túnel. Una vez que la configuración de Siempre activo se descarga en el cliente, esta configuración impulsa el establecimiento posterior del túnel.
El ejecutable del cliente Citrix Secure Access™ siempre se está ejecutando en la máquina cliente. Cuando el usuario inicia sesión o la red cambia, el cliente Citrix Secure Access determina si el portátil del usuario está en la red empresarial. Dependiendo de la ubicación y la configuración, el cliente Citrix Secure Access establece un túnel o desactiva un túnel existente.
El establecimiento del túnel se inicia solo después de que el usuario inicia sesión en el equipo. El cliente Citrix Secure Access utiliza las credenciales de la máquina cliente para autenticarse con el servidor de puerta de enlace e intenta establecer un túnel.
Restablecimiento automático de un túnel
El restablecimiento automático de un túnel se activa cuando NetScaler Gateway interrumpe un túnel VPN.
Nota
Si el análisis de puntos finales falla, el cliente de NetScaler Gateway no vuelve a intentar establecer el túnel, pero muestra un mensaje de error. Si hay un error de autenticación, el cliente de NetScaler Gateway solicita al usuario las credenciales.
Métodos de autenticación de usuario compatibles para el establecimiento de túneles sin interrupciones
Los métodos de autenticación de usuario compatibles son los siguientes:
-
Nombre de usuario + contraseña de AD: Si se utilizan el nombre de usuario y la contraseña de Windows para la autenticación, el cliente de Citrix Secure Access establece el túnel sin problemas mediante estas credenciales.
-
Certificado de usuario: Si se utiliza un certificado de usuario para la autenticación y solo hay un certificado en la máquina cliente, el cliente de Citrix Secure Access establece un túnel sin problemas mediante este certificado. Si se instalan varios certificados de cliente, el túnel se establece después de que el usuario haya seleccionado el certificado preferido. El cliente de Citrix Secure Access utiliza este certificado preferido para túneles posteriores.Si las tarjetas inteligentes comparten un certificado de usuario, no se puede lograr el inicio de sesión automático si los certificados se instalan dinámicamente en el almacén en comparación con los certificados que ya están presentes en el almacén.
-
Certificado de usuario y nombre de usuario + contraseña de AD: Este método de autenticación es la combinación de los métodos de autenticación descritos anteriormente.
Nota
Todos los demás mecanismos de autenticación son compatibles, pero el establecimiento del túnel no es transparente para ningún otro método de autenticación.
Requisitos de configuración para Always On
El administrador de la empresa debe aplicar lo siguiente para los dispositivos administrados:
-
El usuario no debe poder finalizar el proceso/servicio para una configuración específica
-
El usuario no debe poder desinstalar el paquete para una configuración específica
-
El usuario no debe poder cambiar entradas de registro específicas
Nota
Es posible que la función no funcione como se espera si el usuario tiene privilegios de administración, como en el caso de dispositivos no administrados.
Consideraciones al habilitar la función Always On
Revise la siguiente sección antes de habilitar la función Always On.
Acceso a la red principal: Cuando se establece el túnel, el tráfico a la red empresarial se decide en función de la configuración de túnel dividido. No se proporcionan otras configuraciones para anular este comportamiento.
Configuración de proxy de la máquina cliente: La configuración de proxy de la máquina cliente se ignora para la conexión al servidor de puerta de enlace.
Nota
La configuración de proxy del dispositivo NetScaler no se ignora. Solo se ignoran las configuraciones de proxy de la máquina cliente. Los usuarios que tienen un proxy configurado en sus sistemas son notificados de que el complemento VPN ha ignorado su configuración de proxy.
Configuración de Always On
Para configurar Always On, cree un perfil Always On en el dispositivo NetScaler Gateway y aplique el perfil.
Para crear un perfil Always On:
-
En la GUI de NetScaler, vaya a Configuration > NetScaler Gateway > Policies > AlwaysON.
-
En la página AlwaysON Profiles, haga clic en Add.
-
En la página Crear perfil AlwaysON, introduzca los siguientes detalles:
-
Nombre – El nombre de su perfil.
-
**VPN basada en la ubicación (nombre de registro del lado del cliente: LocationDetection) – Seleccione una de las siguientes opciones:
-
Remoto para permitir que un cliente detecte si está en la red empresarial y establezca el túnel si no lo está. Remoto es la configuración predeterminada.
-
En todas partes para permitir que un cliente omita la detección de ubicación y establezca el túnel independientemente de la ubicación del cliente.
-
-
Control de cliente – Seleccione una de las siguientes opciones:
-
Denegar para evitar que el usuario cierre la sesión y se conecte a otra puerta de enlace. Denegar es la configuración predeterminada.
-
Permitir para que el usuario pueda cerrar la sesión y conectarse a otra puerta de enlace.
-
-
Acceso a la red en caso de fallo de VPN (nombre de registro del lado del cliente: AlwaysOn) – Seleccione una de las siguientes opciones:
-
Acceso completo para permitir que el tráfico de red fluya hacia y desde el cliente cuando el túnel no está establecido. Acceso completo es la configuración predeterminada.
-
Solo a la puerta de enlace para evitar que el tráfico de red fluya hacia o desde el cliente cuando el túnel no está establecido. Sin embargo, se permite el tráfico hacia o desde la dirección IP de la puerta de enlace.Nota: En el modo Solo a la puerta de enlace, solo se desbloquea el tráfico del servidor virtual, DNS y DHCP. Para desbloquear otros sitios web, rangos de direcciones IP o direcciones IP, debe configurar el registro AlwaysOnAllowlist con una lista de FQDN, rangos de direcciones IP o direcciones IP separados por punto y coma. Por ejemplo, mycompany.com,mycdn.com,10.120.67.0-10.120.67.255,67.67.67.67
-
-
-
Haga clic en Crear para terminar de crear su perfil.
Para aplicar el perfil Always On:
-
En la interfaz de NetScaler, seleccione Configuración > NetScaler Gateway > Configuración global.
-
En la página Configuración global, haga clic en el enlace Cambiar configuración global y, a continuación, seleccione la pestaña Experiencia del cliente.
-
En el menú desplegable Nombre de perfil AlwaysON, seleccione el perfil recién creado y haga clic en Aceptar.
Nota: Se puede realizar una configuración similar en el perfil de sesión para aplicar las directivas a nivel de grupo, nivel de servidor o nivel de usuario.
Nota sobre las IIP
El túnel a nivel de máquina utiliza autenticación basada en certificados y la sesión que se crea tiene el nombre común del certificado como nombre de usuario. Por lo tanto, si los certificados de dispositivo tienen nombres comunes únicos, las sesiones de diferentes máquinas tienen nombres de usuario diferentes y, por lo tanto, IIP diferentes. Asegúrese de generar un certificado de dispositivo con nombres únicos. Idealmente, debe usar los nombres de las máquinas como nombre común del certificado de dispositivo.
Resumen del comportamiento de las diferentes configuraciones para usuarios administradores y no administradores
La siguiente tabla resume el comportamiento de las diferentes configuraciones. También detalla la posibilidad de ciertas acciones del usuario, que pueden afectar la funcionalidad de Always On.
| networkAccessONVPNFailure | Control del cliente | Usuario no administrador | Usuario administrador |
|---|---|---|---|
fullaccess |
Permitir | El túnel se establece automáticamente. El usuario puede cerrar sesión y permanecer fuera de la red. El usuario también puede apuntar a otro NetScaler Gateway. | El túnel se establece automáticamente. El usuario puede cerrar sesión y permanecer fuera de la red empresarial. El usuario también puede apuntar a otro NetScaler Gateway. |
fullaccess |
Denegar | El túnel se establece automáticamente. El usuario no puede cerrar sesión ni apuntar a otra NetScaler Gateway. | El túnel se establece automáticamente. El usuario puede desinstalar el cliente Citrix Secure Access o moverse a otra NetScaler Gateway. |
| onlyToGateway | Permitir | El túnel se establece automáticamente. El usuario puede cerrar sesión (sin acceso a la red). El usuario también puede apuntar a otra NetScaler Gateway, en cuyo caso, el acceso se concede únicamente a la NetScaler Gateway recién apuntada. | El túnel se establece automáticamente. El usuario puede desinstalar el cliente Citrix Secure Access o moverse a otra NetScaler Gateway. |
| onlyToGateway | Denegar | El túnel se establece automáticamente. El usuario no puede cerrar sesión ni apuntar a otra NetScaler Gateway. | El túnel se establece automáticamente. El usuario puede desinstalar el cliente Citrix Secure Access o moverse a otra NetScaler Gateway. |
Permitir URL seleccionadas cuando Always On está inactivo
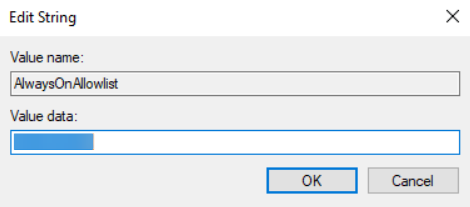
Los usuarios pueden acceder a algunos sitios web incluso cuando Always On está inactivo y la red está bloqueada. Los administradores pueden usar el registro AlwaysOnAllowlist para añadir los sitios web a los que desea habilitar el acceso cuando Always On está inactivo.
Nota:
-
El registro AlwaysOnAllowlist es compatible a partir de la versión 13.0 compilación 47.x y posteriores.
-
La ubicación del registro AlwaysOnAllowlist es Computer\HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\Secure Access Client.
-
Las URL/FQDN con comodines no son compatibles en el registro AlwaysOnAllowlist.
Para configurar el registro AlwaysOnAllowlist
Configure el registro AlwaysOnAllowlist con una lista de FQDN, rangos de direcciones IP o direcciones IP separadas por punto y coma a las que desea permitir el acceso.
Ejemplo: example.citrix.com;192.0.2.0;192.0.2.100-192.0.2.255
La siguiente figura muestra un registro AlwaysOnAllowlist de ejemplo.