
Cómo se conectan los usuarios con el cliente Citrix Secure Access™
NetScaler Gateway funciona de la siguiente manera:
-
Cuando los usuarios intentan acceder a los recursos de red a través del túnel VPN, el cliente Citrix Secure Access cifra todo el tráfico de red destinado a la red interna de la organización y reenvía los paquetes a NetScaler Gateway.
-
NetScaler Gateway finaliza el túnel SSL, acepta cualquier tráfico entrante destinado a la red privada y reenvía el tráfico a la red privada. NetScaler Gateway envía el tráfico de vuelta al equipo remoto a través de un túnel seguro.
Cuando los usuarios escriben la dirección web, reciben una página de inicio de sesión donde introducen sus credenciales e inician sesión. Si las credenciales son correctas, NetScaler Gateway finaliza el protocolo de enlace con el dispositivo del usuario.
Si el usuario está detrás de un servidor proxy, puede especificar el servidor proxy y las credenciales de autenticación. Para obtener más información, consulte (/es-es/netscaler-gateway/current-release/vpn-user-config/configure-plugin-connections/enable-proxy-support-for-user-connections.html).
El cliente Citrix Secure Access se instala en el dispositivo del usuario. Después de la primera conexión, si los usuarios inician sesión con un equipo basado en Windows, pueden usar el icono del área de notificación para establecer la conexión.
Establecer el túnel seguro
Cuando los usuarios se conectan con el cliente Citrix Secure Access, Secure Hub o la aplicación Citrix Workspace, el software cliente establece un túnel seguro a través del puerto 443 (o cualquier puerto configurado en NetScaler Gateway) y envía información de autenticación. Cuando se establece el túnel, NetScaler Gateway envía información de configuración al cliente Citrix Secure Access, Secure Hub o la aplicación Citrix Workspace, describiendo las redes que se van a proteger y conteniendo una dirección IP si habilita los grupos de direcciones.
Tunelizar el tráfico de red privada a través de conexiones seguras
Cuando se inicia el cliente Citrix Secure Access y el usuario se autentica, todo el tráfico de red destinado a redes privadas específicas se captura y se redirige a través del túnel seguro a NetScaler Gateway. La aplicación Citrix Workspace debe ser compatible con el cliente Citrix Secure Access para establecer la conexión a través del túnel seguro cuando los usuarios inician sesión.
Secure Hub, Secure Mail y WorxWeb utilizan Micro VPN para establecer el túnel seguro para dispositivos móviles iOS y Android.
NetScaler Gateway intercepta todas las conexiones de red que realiza el dispositivo del usuario y las multiplexa a través de Secure Sockets Layer (SSL) a NetScaler Gateway, donde el tráfico se desmultiplexa y las conexiones se reenvían a la combinación correcta de host y puerto.
Las conexiones están sujetas a políticas de seguridad administrativas que se aplican a una sola aplicación, a un subconjunto de aplicaciones o a una intranet completa. Usted especifica los recursos (rangos de pares de direcciones IP/subred) a los que los usuarios remotos pueden acceder a través de la conexión VPN.
El cliente Citrix Secure Access intercepta y tuneliza los siguientes protocolos para las aplicaciones de intranet definidas:
-
TCP (todos los puertos)
-
UDP (todos los puertos)
-
ICMP (tipos 8 y 0 - solicitud/respuesta de eco)
Las conexiones de las aplicaciones locales en el dispositivo del usuario se tunelizan de forma segura a NetScaler Gateway, que restablece las conexiones al servidor de destino. Los servidores de destino ven las conexiones como si se originaran en el NetScaler Gateway local de la red privada, ocultando así el dispositivo del usuario. Esto también se denomina Traducción de Direcciones de Red (NAT) inversa. Ocultar las direcciones IP añade seguridad a las ubicaciones de origen.
Localmente, en el dispositivo del usuario, todo el tráfico relacionado con la conexión, como los paquetes SYN-ACK, PUSH, ACK y FIN, es recreado por el cliente Citrix Secure Access para que parezca provenir del servidor privado.
Conectarse a través de firewalls y proxies
Los usuarios del cliente Citrix Secure Access a veces se encuentran dentro del firewall de otra organización, como se muestra en la siguiente figura:
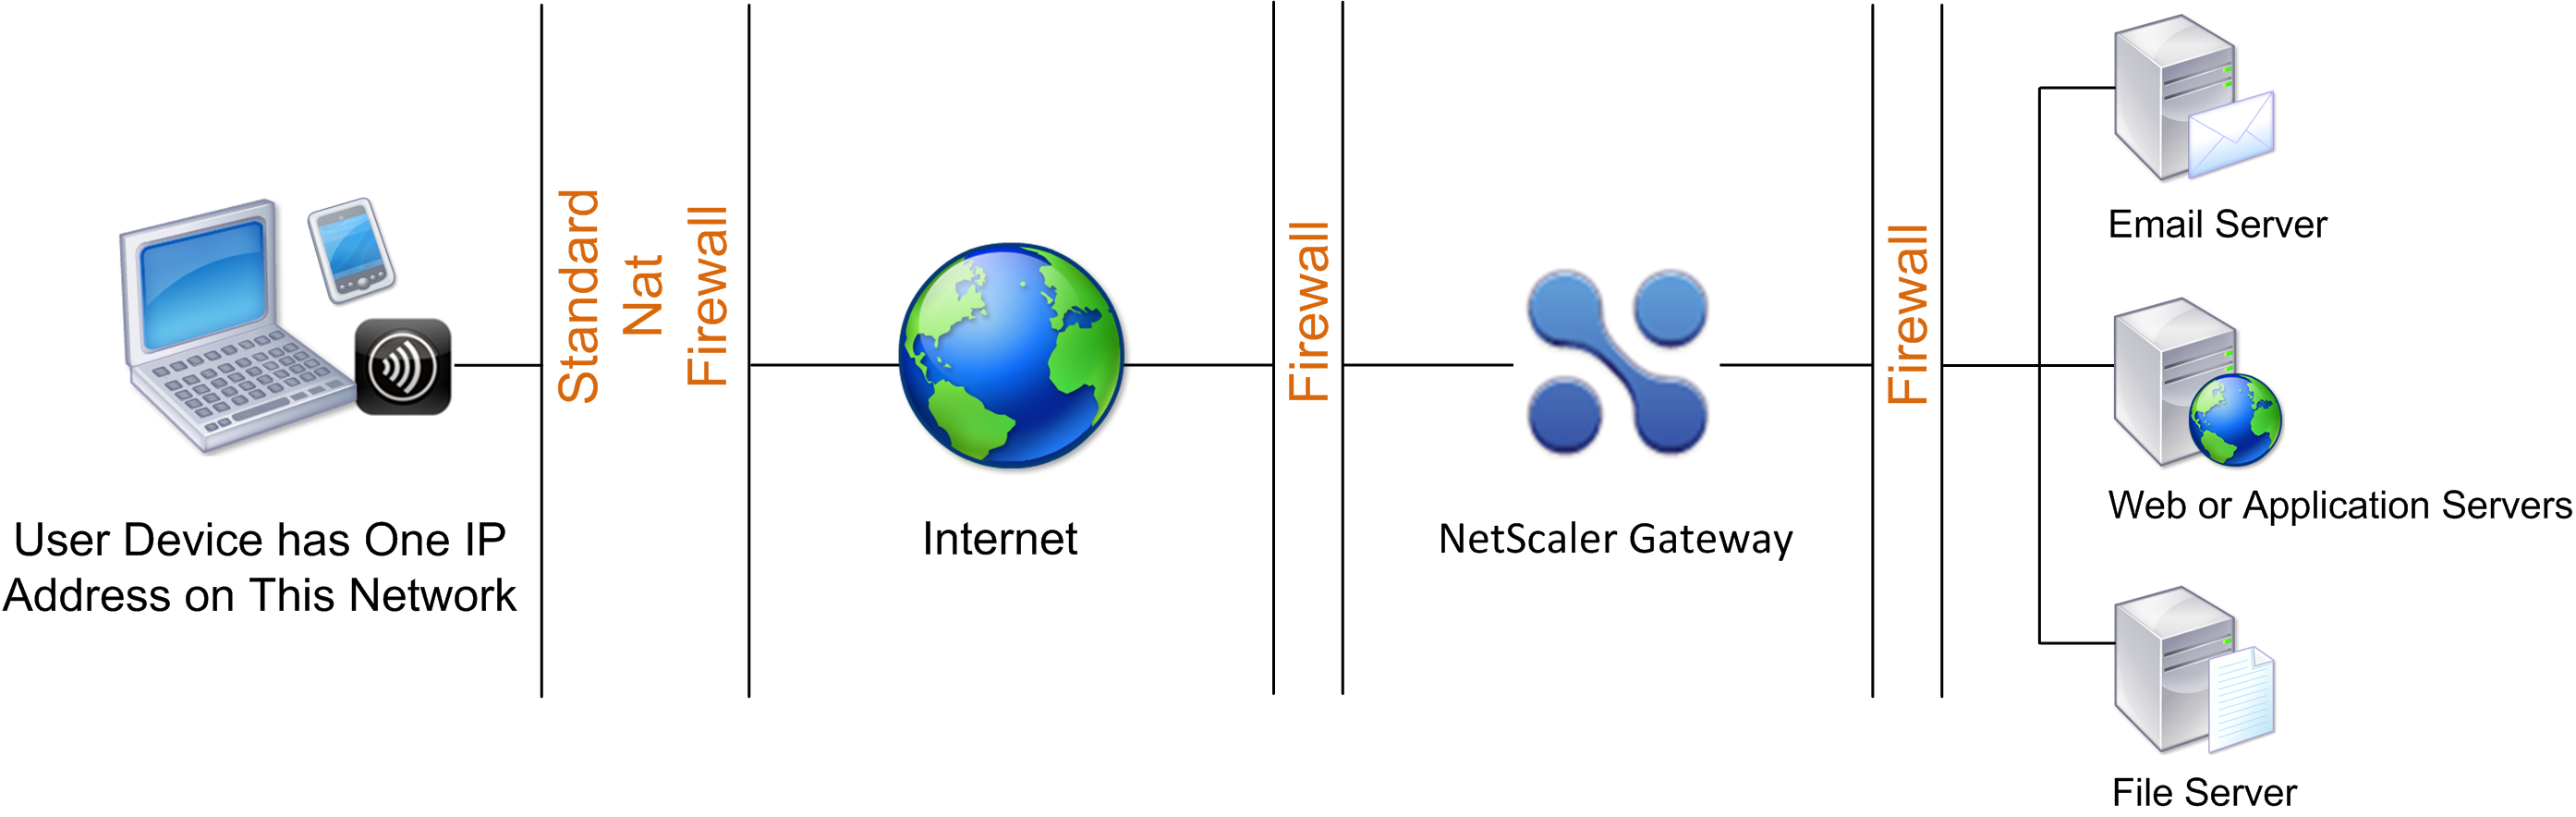
Los firewalls NAT mantienen una tabla que les permite enrutar paquetes seguros desde NetScaler Gateway de vuelta al dispositivo del usuario. Para las conexiones orientadas a circuitos, NetScaler Gateway mantiene una tabla de traducción NAT inversa mapeada por puertos. La tabla de traducción NAT inversa permite a NetScaler Gateway hacer coincidir las conexiones y enviar paquetes de vuelta a través del túnel al dispositivo del usuario con los números de puerto correctos para que los paquetes regresen a la aplicación correcta.
Controlar la actualización de los clientes Citrix Secure Access
Los administradores del sistema controlan cómo se comporta el plug-in de NetScaler cuando su versión no coincide con la revisión de NetScaler Gateway. Las nuevas opciones controlan el comportamiento de actualización del plug-in para Mac y Windows u otros sistemas operativos.
Para los plug-ins VPN, la opción de actualización se puede configurar en dos lugares de la interfaz de usuario del dispositivo NetScaler:
-
En la configuración global
-
En el nivel de perfil de sesión
Requisitos
-
La versión del complemento EPA y VPN de Windows debe ser superior a 11.0.0.0.
-
La versión del complemento EPA de Mac debe ser superior a 3.0.0.31.
-
La versión del complemento VPN de Mac debe ser superior a 3.1.4 (357).
Nota:
Si el dispositivo NetScaler se actualiza a la versión 11.0, todos los complementos VPN (y EPA) anteriores se actualizan a la última versión, independientemente de la configuración de control de actualización. Para las actualizaciones posteriores, respetan la configuración de control de actualización anterior.
Comportamientos del complemento
Nota:
A partir del cliente EPA para Windows versión 25.2.x.x, el cliente EPA evita las solicitudes de degradación a una versión inferior cuando se detecta una versión superior del cliente EPA en el dispositivo del usuario final. Esta funcionalidad es aplicable independientemente de la configuración de Actualización del complemento EPA de Windows (Siempre, Esencial o Nunca) en NetScaler Gateway. Esta mejora garantiza que el dispositivo del usuario final siempre ejecute la última versión del cliente EPA, manteniendo la seguridad y la estabilidad.
Para cada tipo de cliente, NetScaler Gateway permite las siguientes tres opciones para controlar el comportamiento de actualización del complemento:
-
SiempreEl complemento siempre se actualiza cuando la versión del complemento del usuario final no coincide con el complemento enviado con NetScaler. Este es el comportamiento predeterminado. Elija esta opción si no desea que se ejecuten varias versiones de complementos en su empresa.
-
EsencialEl complemento solo se actualiza cuando se considera necesario. Las actualizaciones se consideran necesarias en las dos circunstancias siguientes:
-
El complemento instalado es incompatible con la versión actual de NetScaler.
-
El complemento instalado debe actualizarse para la corrección de seguridad necesaria.
Elija esta opción si desea minimizar el número de actualizaciones del plug-in, pero no quiere perderse ninguna actualización de seguridad del plug-in.Nota:La opción de actualización del plug-in Essential no es compatible con el cliente Citrix Secure Access para Linux.Para garantizar el correcto funcionamiento de la opción Essential del parámetro Windows Plugin Upgrade, siga estos pasos:-
Descargue la versión requerida de
win-vpn.tgzdesde la página Citrix Downloads. -
Extraiga el archivo
win-vpn.tgz. Esta extracción incluye tres archivos:AGEE-setup.exe,nsepa_setup.exeypackage.json. -
Edite el archivo
package.jsonpara agregar los parámetroscompatibleFromycompatibleTill. Puede obtener los valorescompatibleFromdel archivopluginList.xmlen "https://<vserv_url>/vpn/pluginList.xml".A continuación, se muestra un ejemplo del archivopackage.jsonmodificado:{
"Description": "This zip file contains VPN and EPA Plugins for Windows",
"packages": [
{
"metadata": {
"version": "25.5.1.15"
"compatibleFrom": "25.5.1.15",
"compatibleTill": ""
},
"type": "WIN-VPN"
},
{
"metadata": {
"version": "25.5.1.15"
"compatibleFrom": "25.5.1.15",
"compatibleTill": ""
},
"type": "WIN-EPA"
},
{
"metadata": {
"version": "25.5.1.15"
"compatibleFrom": "25.5.1.15",
"compatibleTill": ""
},
"type": "WIN-EPA64"
}
]
} -
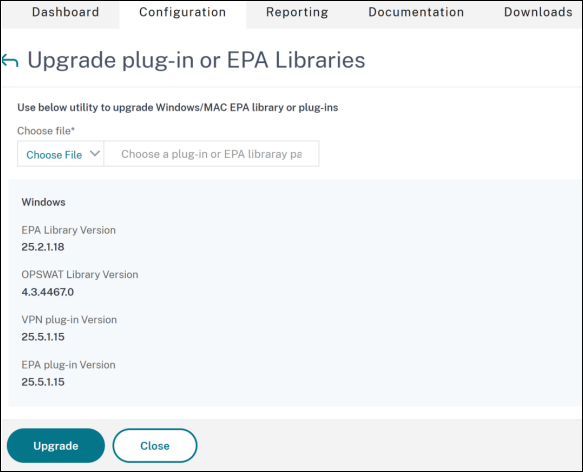
Comprima los tres archivos de nuevo en formato .tgz y, a continuación, cargue este nuevo archivo .tgz en NetScaler. Para obtener más información, consulte Actualizar el cliente Citrix Secure Access y el cliente EPA para Windows en NetScaler Gateway.
-
Después de la carga, valide que el archivo
pluginList.xmlen NetScaler se haya actualizado con los valorescompatibleFromcorrectos.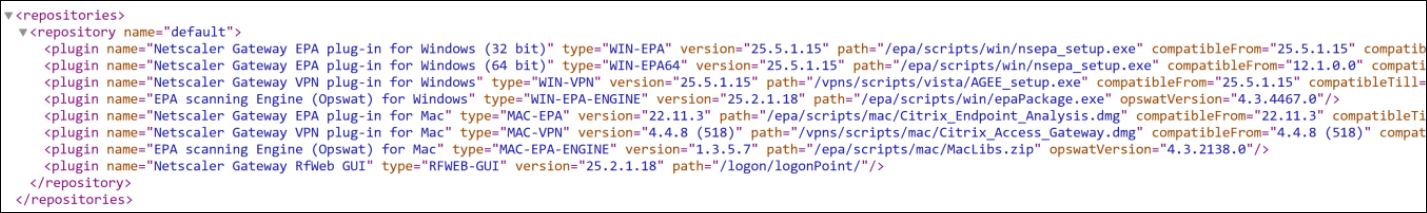
-
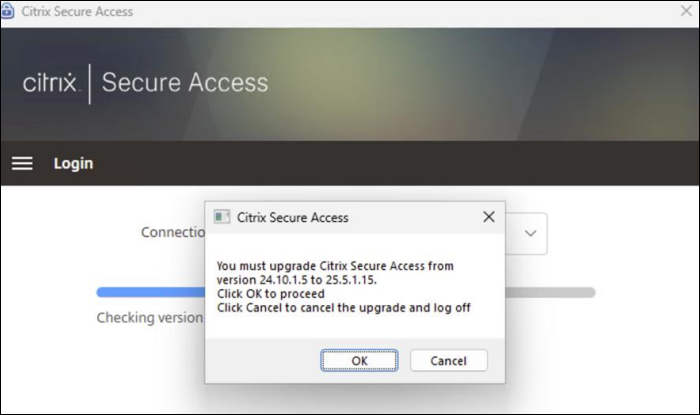
Conéctese a la URL del servidor virtual desde el cliente Citrix Secure Access para Windows. Se le pedirá al usuario que continúe con la actualización del plug-in.
-
-
NuncaEl complemento no se actualiza.Nota:Para eLux® e IGEL OS, la opción Actualización de plugin de Linux en la pestaña Experiencia del cliente siempre debe establecerse en Nunca.
Parámetros de CLI para controlar la actualización del complemento VPN
NetScaler Gateway admite dos tipos de complementos (EPA y VPN) para los sistemas operativos Windows y Mac. Para admitir el control de actualización del complemento VPN a nivel de sesión, NetScaler Gateway admite dos parámetros de perfil de sesión denominados WindowsinPluginUpgrade y MacPluginUpgrade.
Estos parámetros están disponibles a nivel global, de servidor virtual, de grupo y de usuario. Cada parámetro puede tener un valor de Siempre, Esencial o Nunca. Para obtener una descripción de estos parámetros, consulte Comportamientos del complemento.
Parámetros de CLI para controlar la actualización del complemento EPA
NetScaler Gateway admite complementos EPA para los sistemas operativos Windows y Mac. Para admitir el control de actualización del complemento EPA a nivel de servidor virtual, NetScaler Gateway admite dos parámetros de servidor virtual denominados windowsEPAPluginUpgrade y macEPAPluginUpgrade.
Los parámetros están disponibles a nivel de servidor virtual. Cada parámetro puede tener un valor de Siempre, Esencial o Nunca. Para obtener una descripción de estos parámetros, consulte Comportamientos del complemento
Configuración de VPN
Siga estos pasos para la configuración de VPN de los complementos de Windows, Linux y Mac.
-
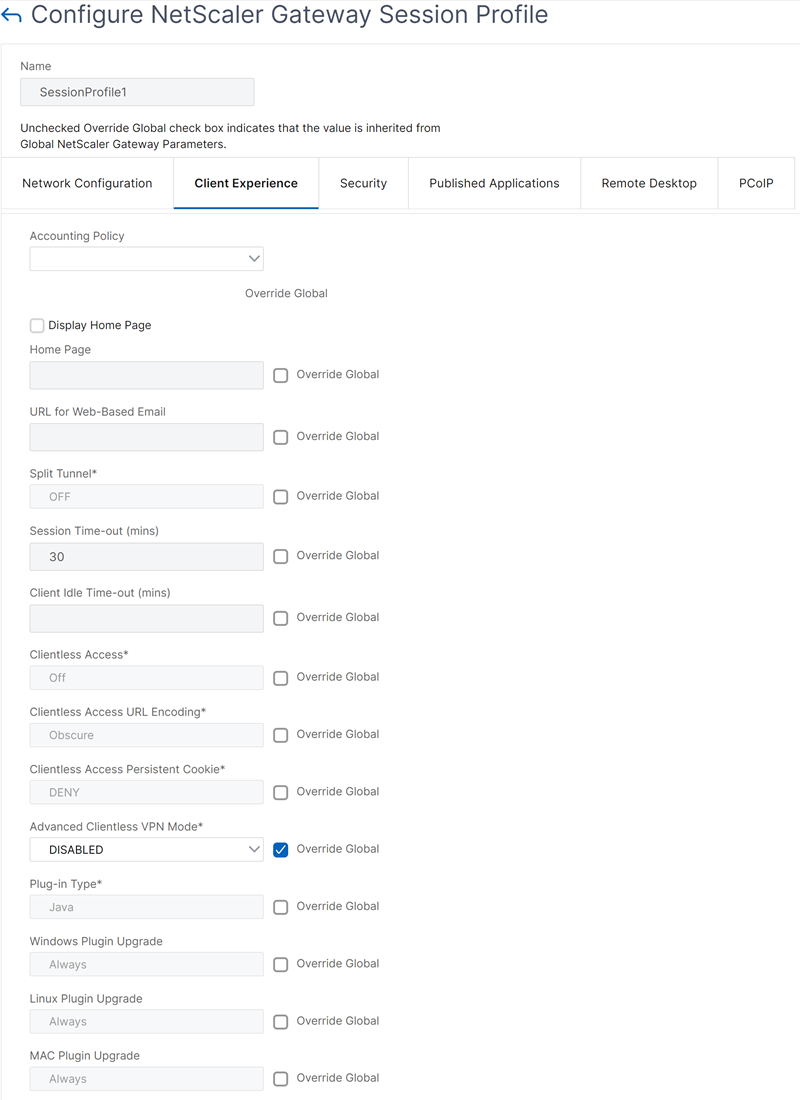
Vaya a NetScaler > Directivas > Sesión.
-
Seleccione la directiva de sesión deseada y, a continuación, haga clic en Editar.
-
Seleccione la pestaña Experiencia del cliente.
-
Estas opciones de cuadros de diálogo afectan el comportamiento de actualización.
-
Siempre
-
Esencial
-
Nunca
El valor predeterminado es Siempre. -
-
Seleccione la casilla de verificación a la derecha de cada opción. Seleccione la frecuencia para aplicar el comportamiento de actualización.
Configuración de EPA
Siga estos pasos para la configuración de EPA de los plug-ins de Windows, Linux y Apple.
-
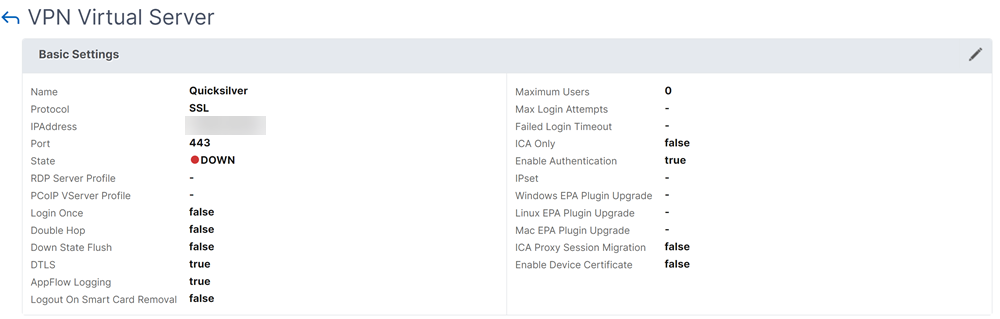
Vaya a NetScaler Gateway > Servidores virtuales.
-
Seleccione un servidor y haga clic en el botón Editar.
-
Haga clic en el icono del lápiz.
-
Haga clic en Más
-
Los cuadros de diálogo que aparecen afectan al comportamiento de actualización. Las opciones disponibles son:
-
Siempre
-
Esencial
-
Nunca
-