Instalar un operador de OpenShift del agente de NetScaler Console para la implementación local de NetScaler Console
Si utiliza NetScaler Console local, el agente de contenedor se utiliza por varias razones estratégicas y técnicas específicas. Algunas de las razones importantes son:
-
Administración fluida de cargas de trabajo nativas de la nube - La razón principal para usar el agente de contenedor es administrar NetScaler CPX (la versión en contenedor de NetScaler).
-
Control localizado - El agente actúa como un proxy de licencias entre su NetScaler Console local y las instancias de NetScaler CPX que se ejecutan dentro de un clúster de Kubernetes.
-
Conectividad simplificada (arquitectura de microservicios) - Si su NetScaler Console y su clúster de Kubernetes están en redes diferentes, el agente de contenedor actúa como una puerta de enlace segura "dentro del clúster".
Nota:
El agente de NetScaler Console es compatible con las implementaciones locales de NetScaler Console a partir de NetScaler Console local 14.1.60.x.
Un operador es un kit de herramientas de código abierto que le permite implementar y administrar las aplicaciones de Kubernetes de una manera eficaz, automatizada y escalable. Como administrador, puede implementar un agente en el clúster de OpenShift mediante el NetScaler® ADM Agent Operator.
Nota:
Un agente configurado en el clúster de OpenShift no se actualiza automáticamente de forma predeterminada.
Requisitos previos
Antes de implementar, asegúrese de que:
-
Tiene las restricciones de contexto de seguridad privilegiadas para controlar los permisos de los pods. Para el agente, ejecute el siguiente comando para obtener las restricciones de contexto de seguridad de privilegio para la cuenta de servicio:
oc adm policy add-scc-to-user privileged -z adm-agent-serviceaccount -
Ejecute el siguiente comando para crear un secreto de inicio de sesión del agente (
loginsecret):oc create secret generic admlogin --from-literal=username=nsroot --from-literal=password=<NetScaler Console-agent-password> -n <namespace> -
Ejecute el siguiente comando para crear un secreto para el servidor de NetScaler Console (
accessSecret):oc create secret generic testonprem--from-literal=username=nsroot --from-literal=password=< NetScaler Console password> -n <namespace>
Instalar el operador del agente
-
Inicie sesión en la consola del clúster de OpenShift.
-
Vaya a Operadores > OperatorHub.
-
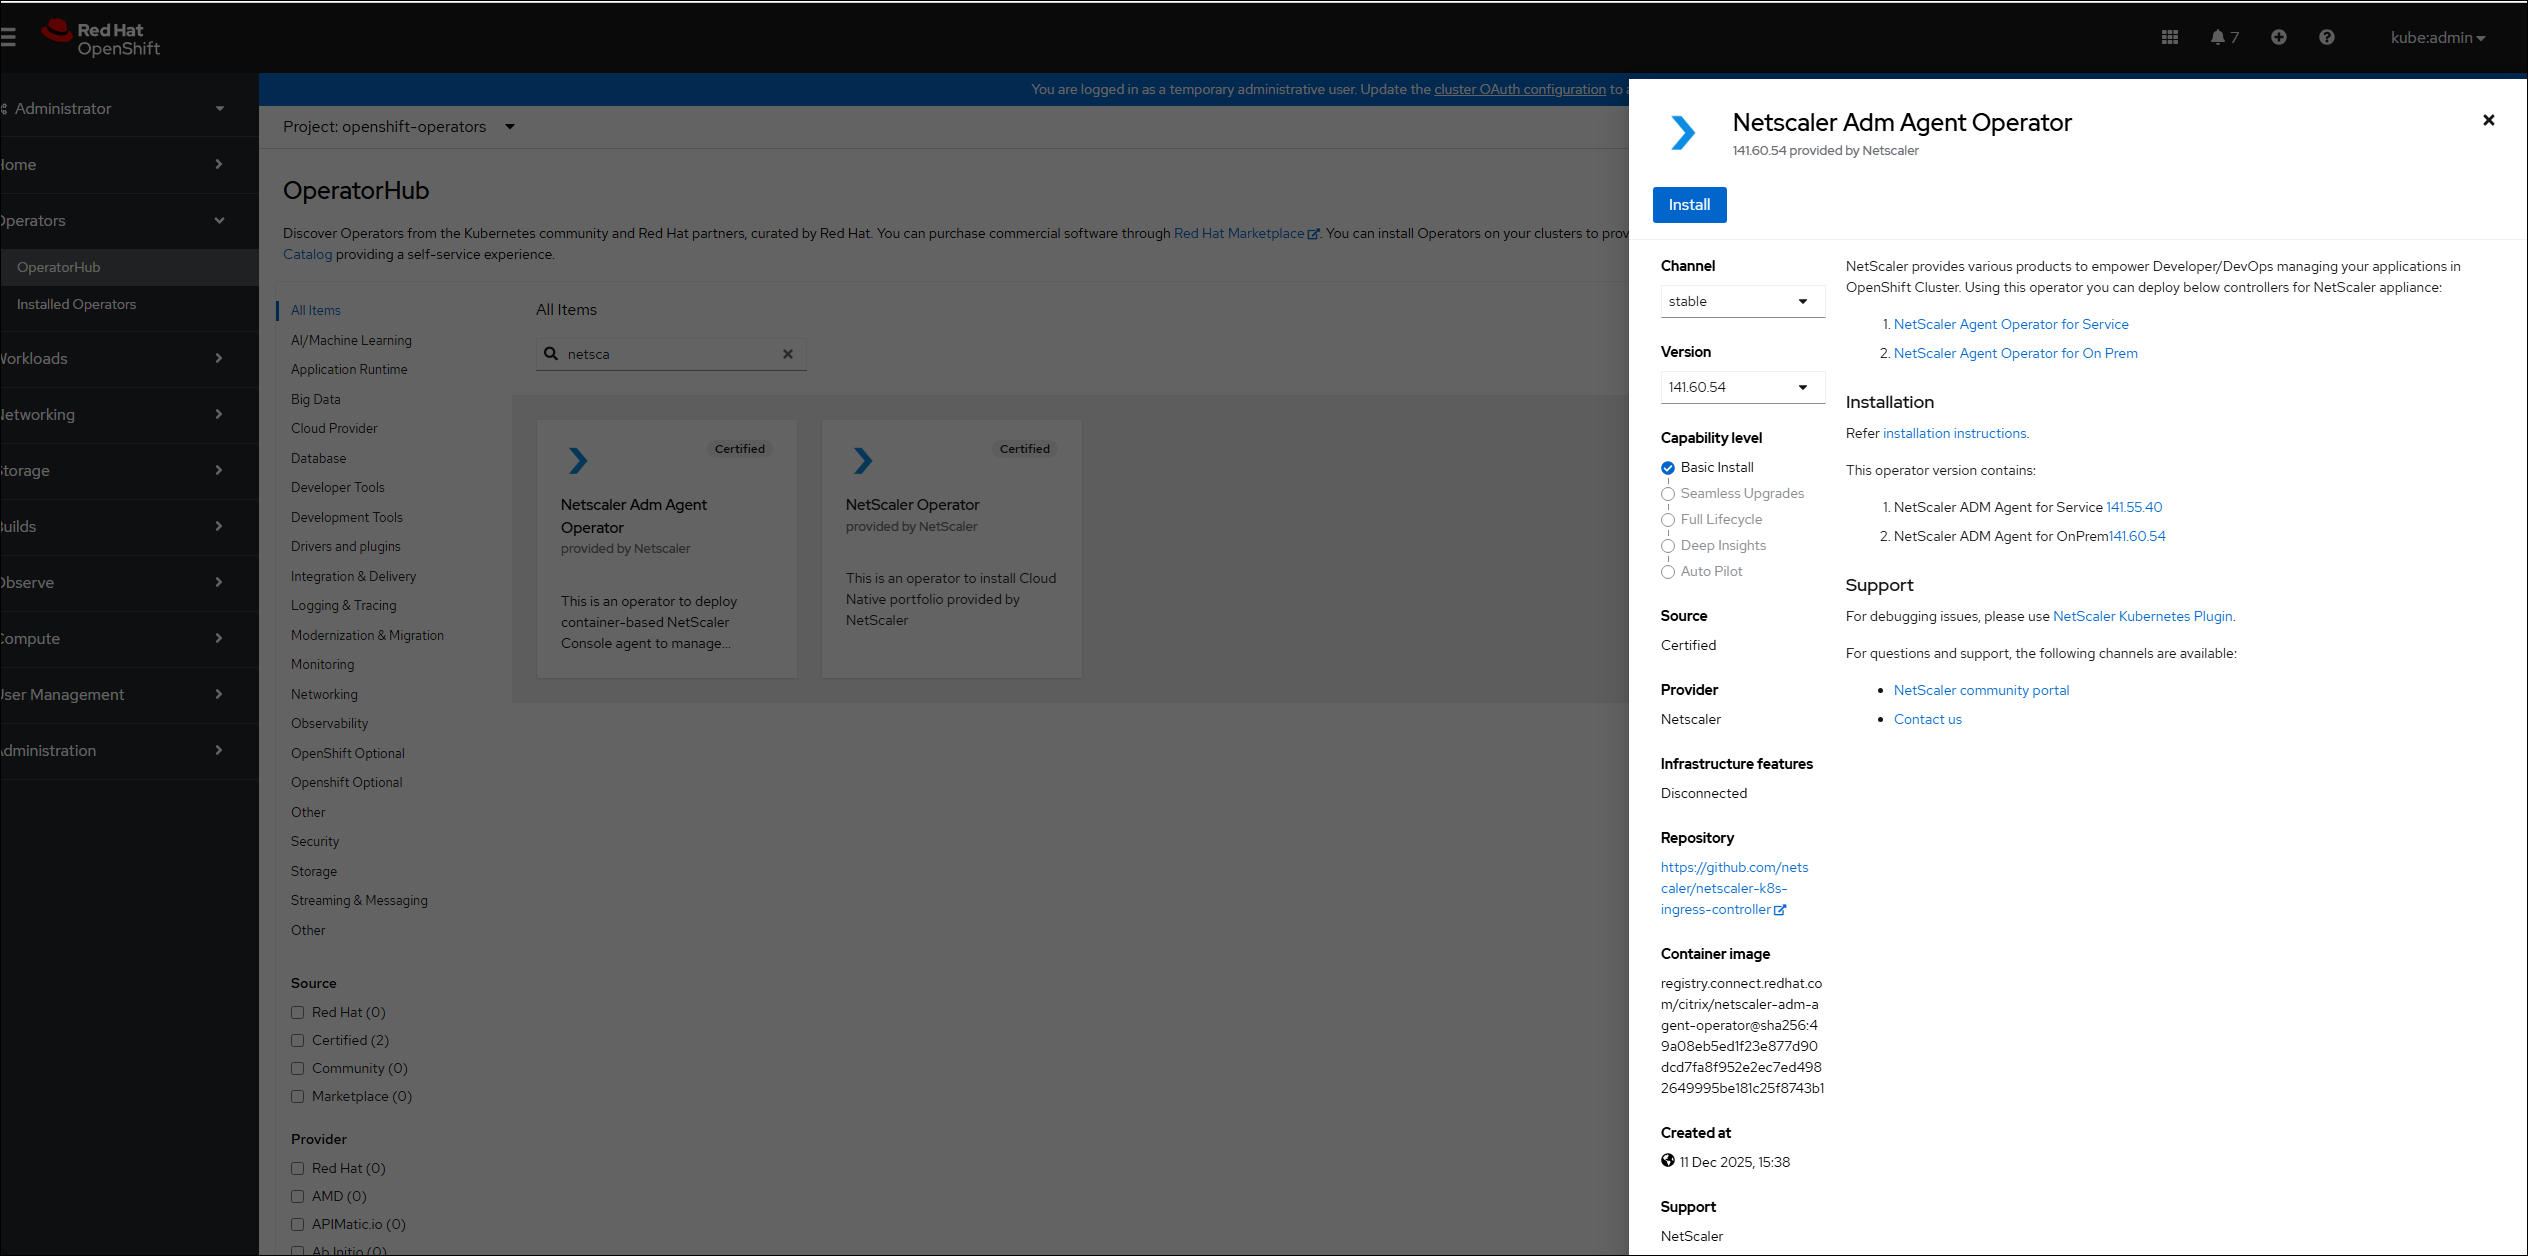
En la barra de búsqueda, proporcione el nombre del agente y seleccione el Operador de agente de NetScaler ADM y, a continuación, haga clic en Instalar.
-
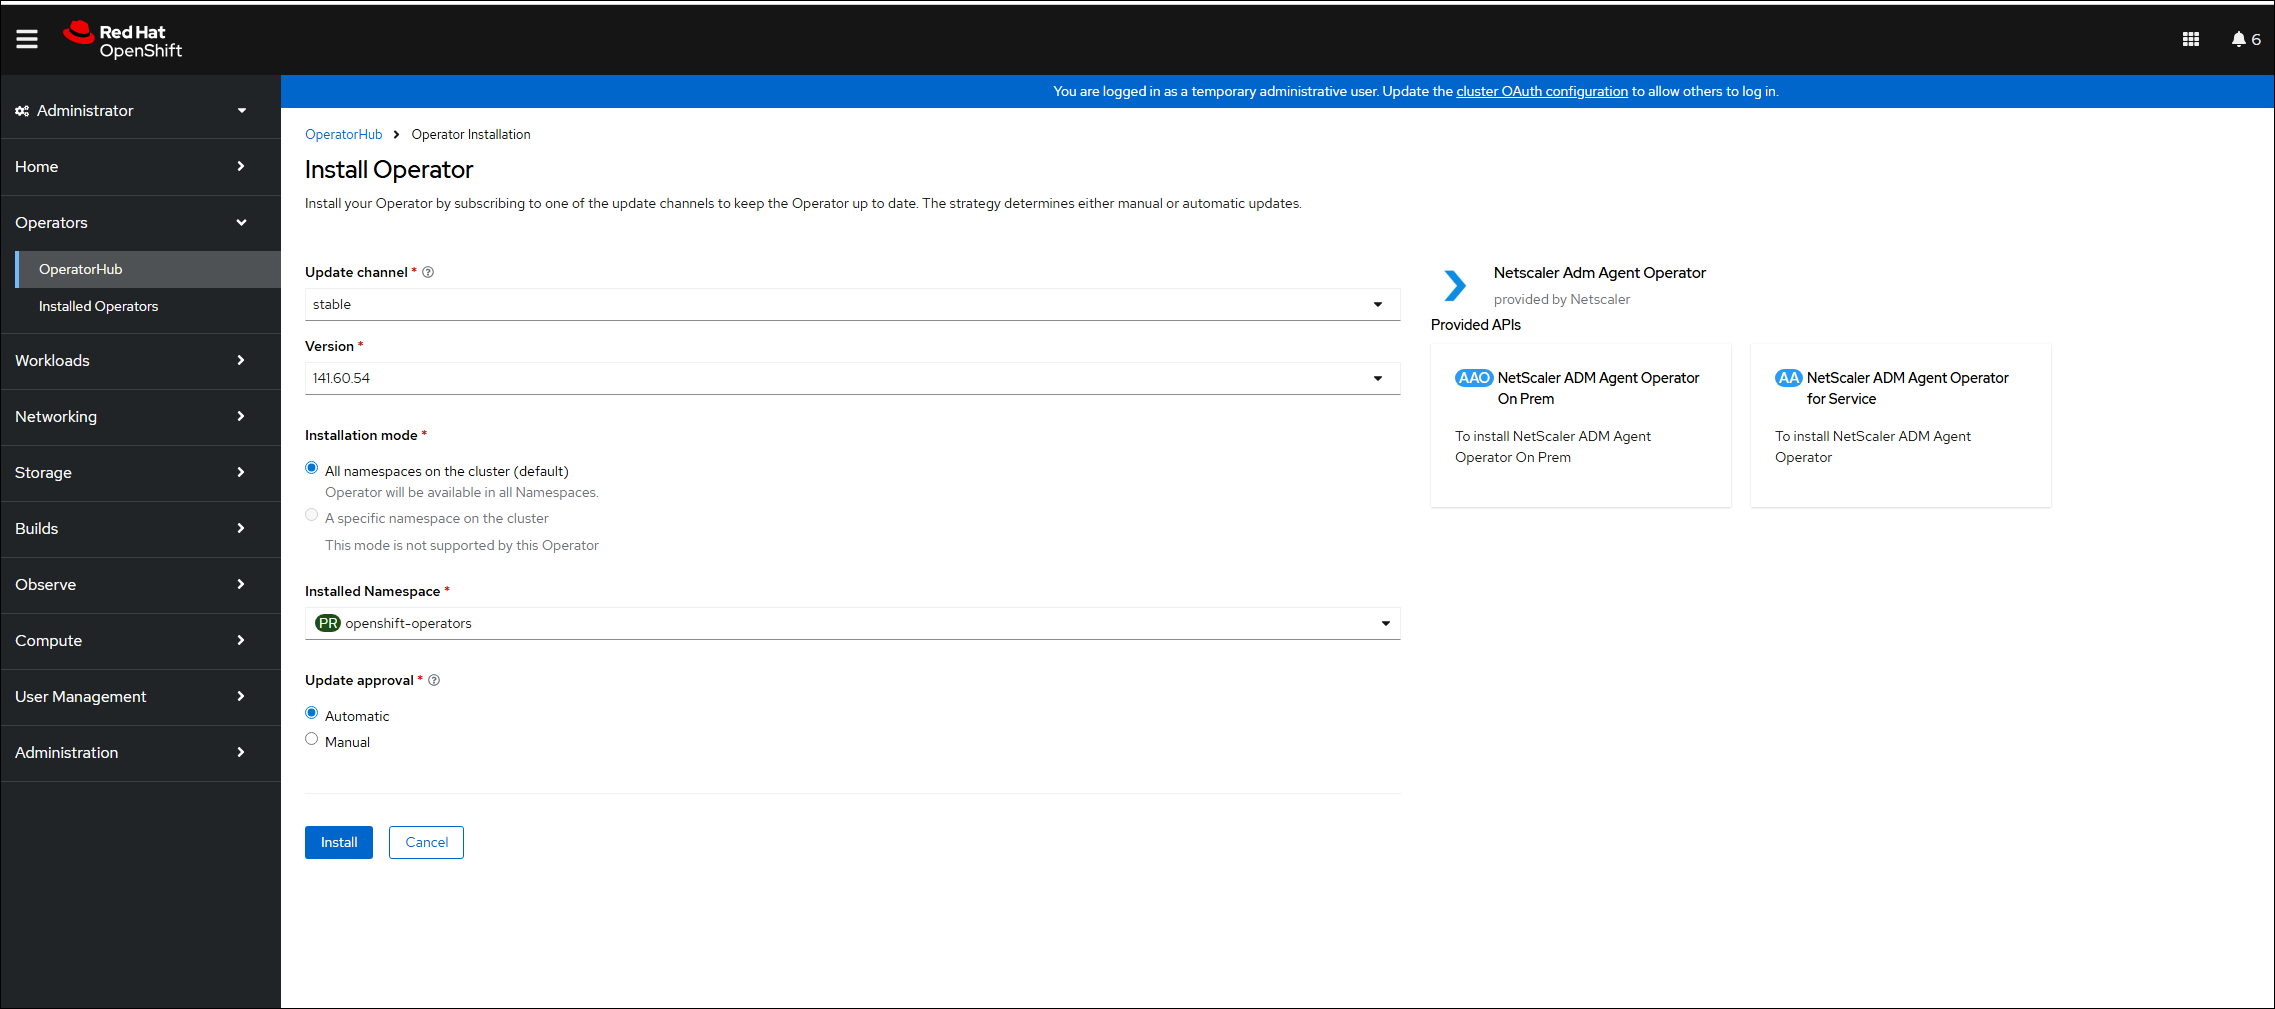
En la página Instalar operador, tiene dos opciones:
-
Todos los espacios de nombres del clúster (predeterminado): permite que el operador del agente se suscriba a todos los espacios de nombres disponibles en el clúster y le permite iniciar la instancia del operador del agente desde cualquier espacio de nombres del clúster.
-
Un espacio de nombres específico en el clúster: permite que el operador del agente se suscriba a un espacio de nombres seleccionado en el clúster y puede iniciar la instancia del operador del agente solo desde el espacio de nombres seleccionado.En este ejemplo, el operador del agente se asigna a un espacio de nombres llamado Default. Seleccione Automático en Aprobación de actualización y haga clic en Instalar.
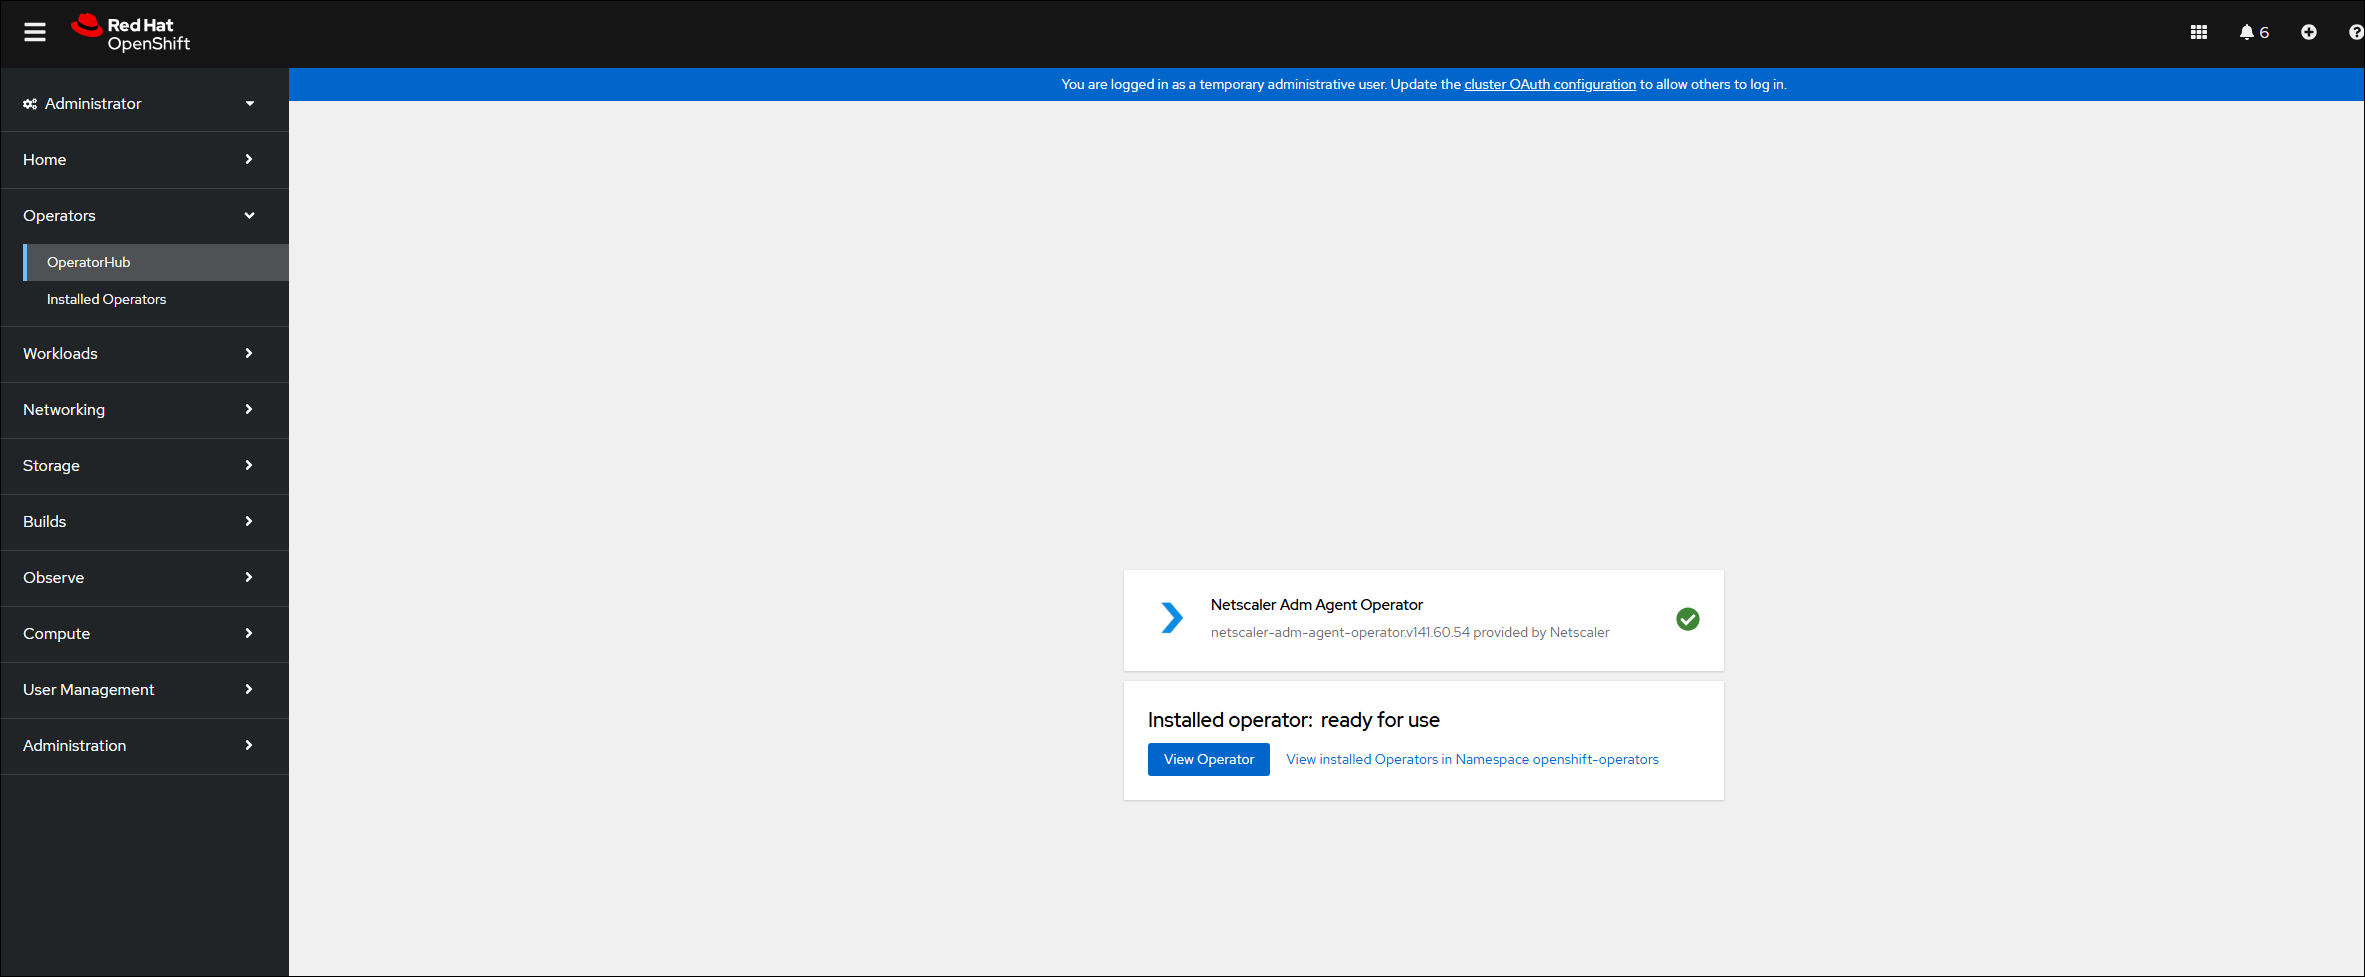
 Espere hasta que el operador del agente se haya suscrito correctamente.
-
-
Vaya a Cargas de trabajo > Pods y verificar que el pod
netscaler-adm-agent-operator-controlleresté en funcionamiento. -
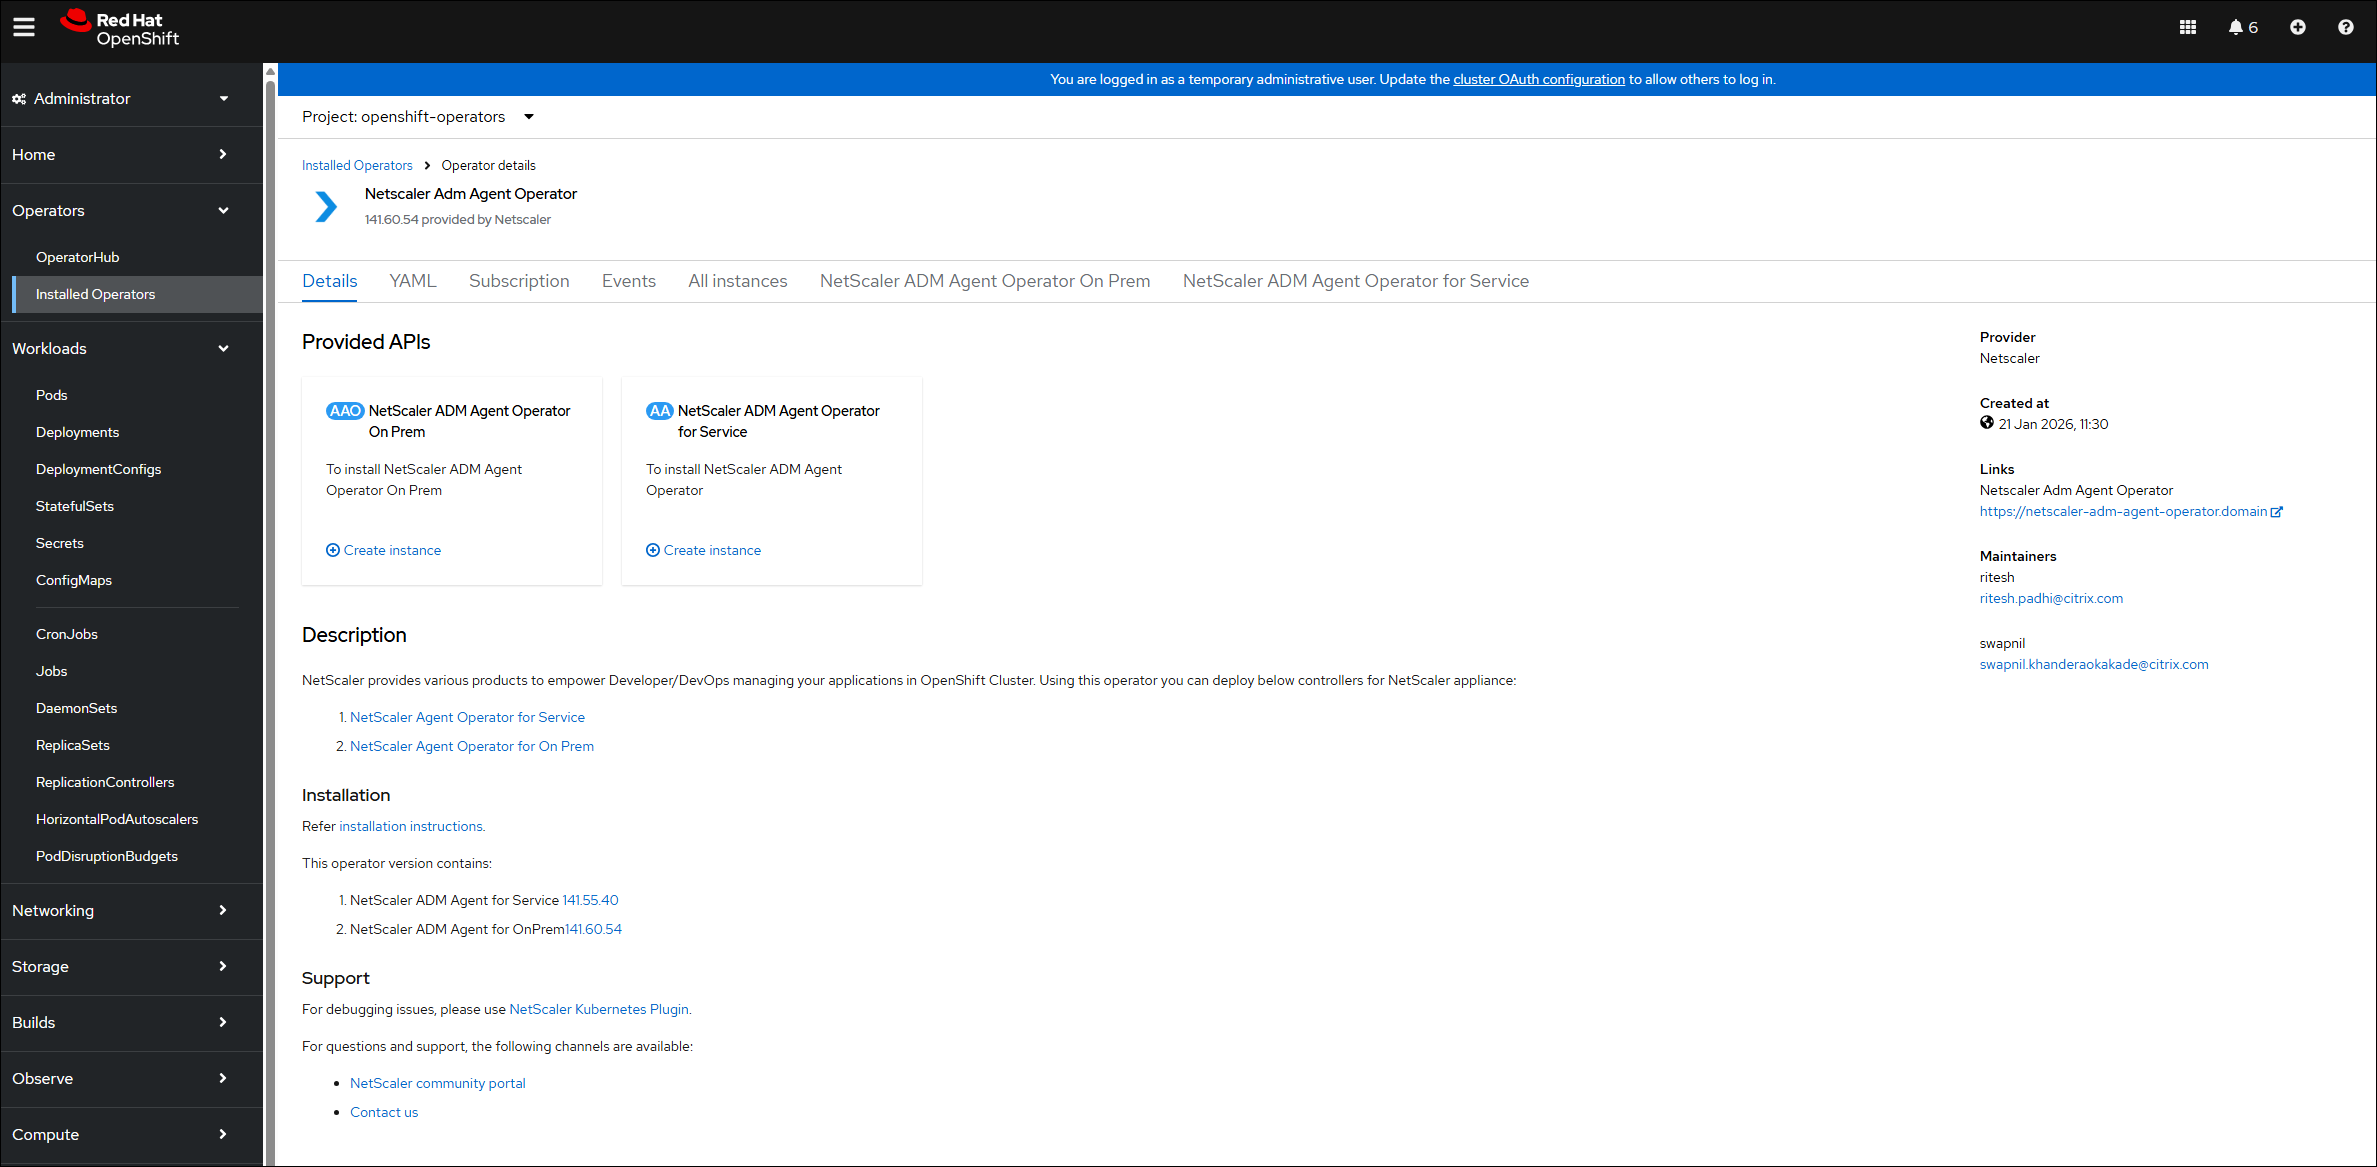
Una vez que el pod esté en funcionamiento, debe ver dos instancias para el agente de la consola en el Operador de agente de NetScaler ADM. Haga clic en NetScaler ADM Agent Operator On Prem para implementar el agente.
-
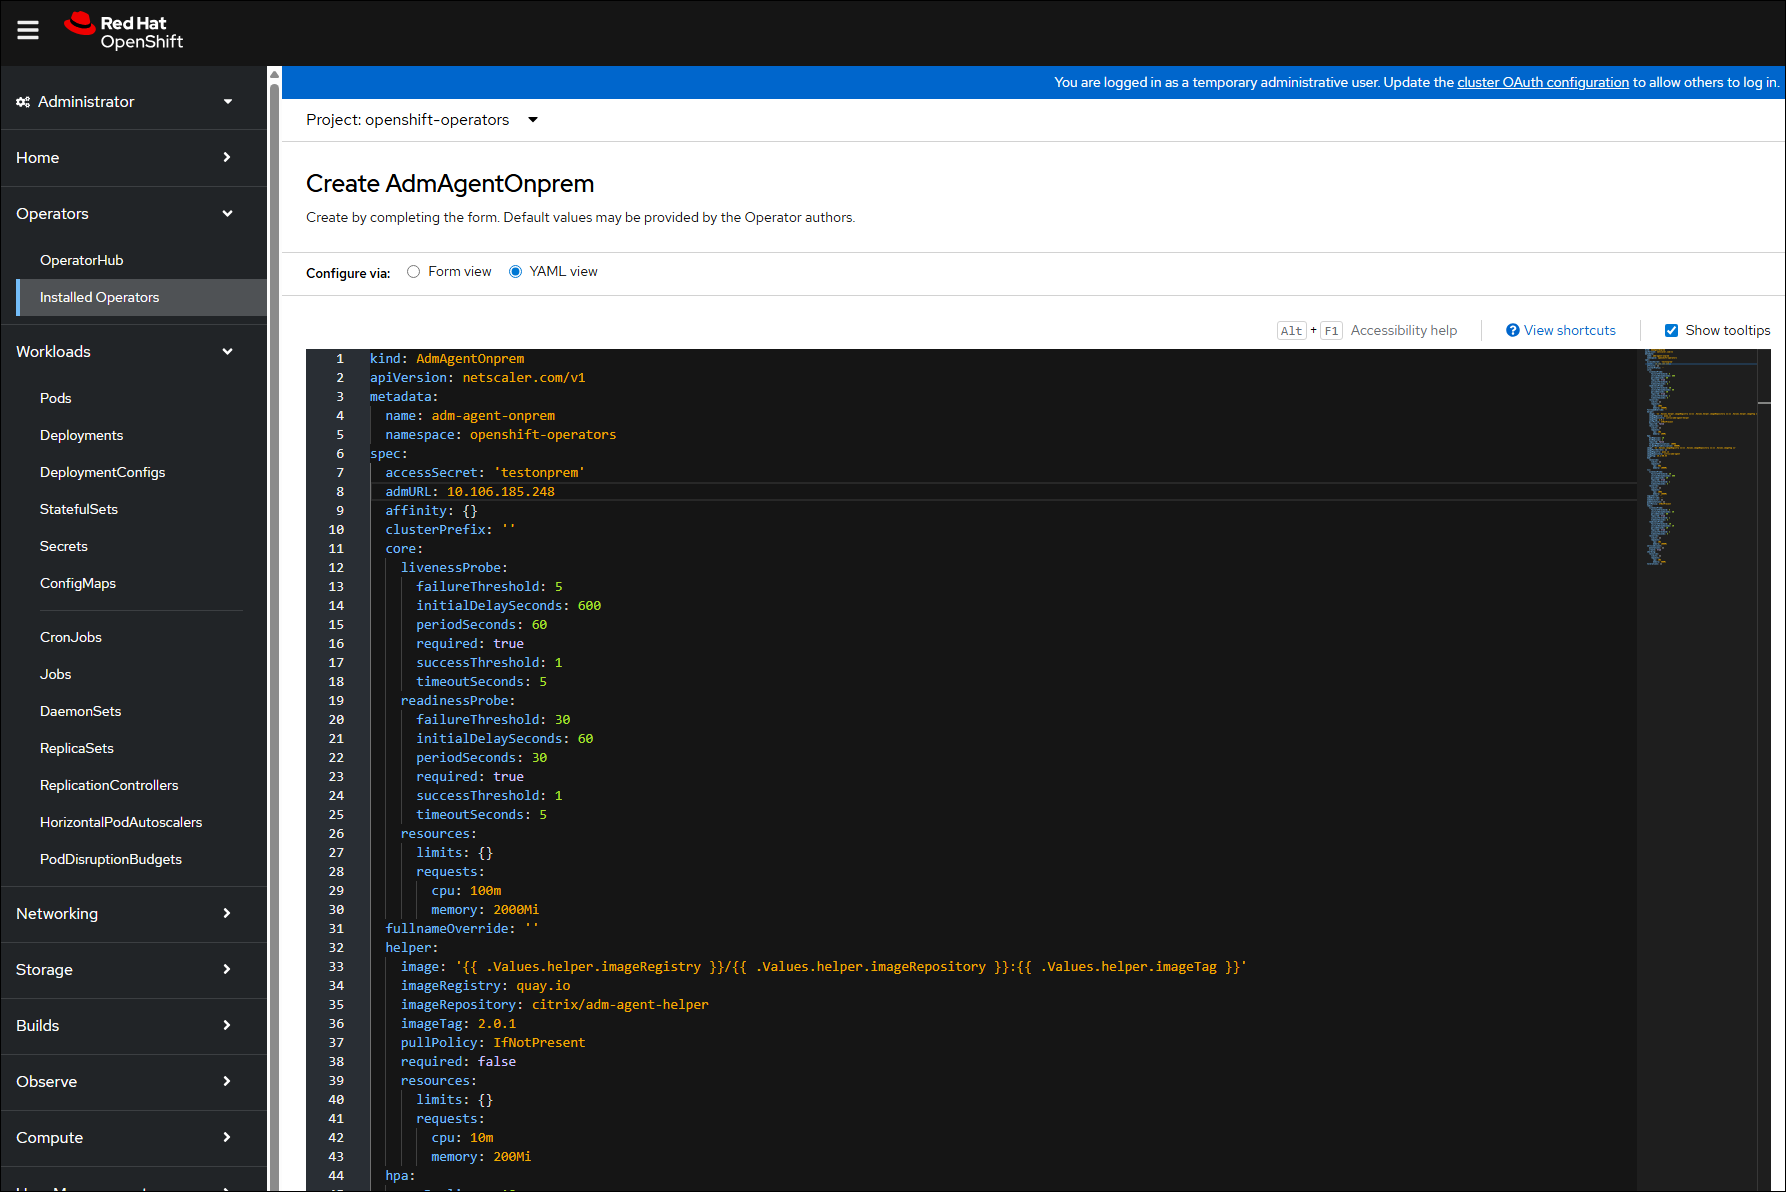
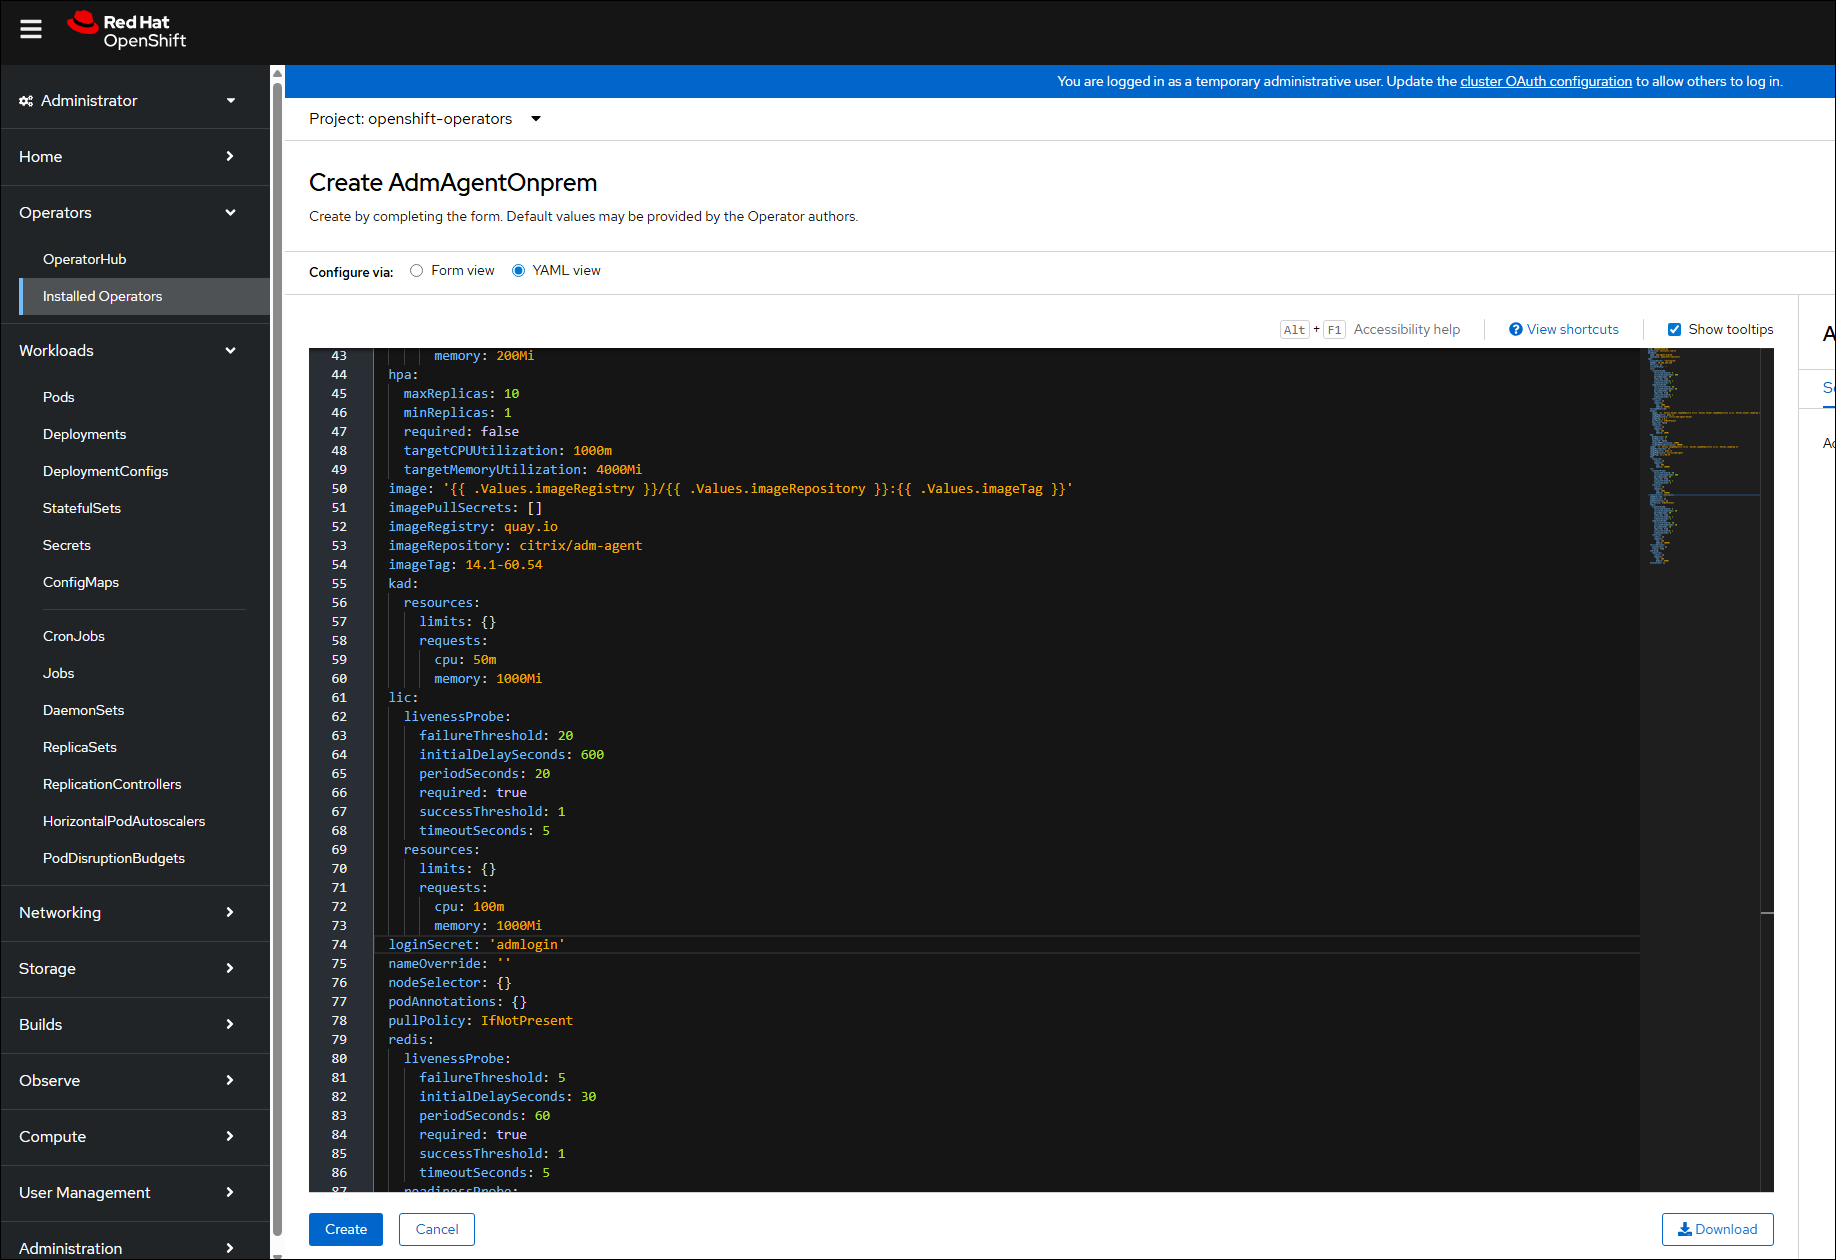
Seleccione la vista YAML para actualizar cualquier parámetro y, a continuación, haga clic en Crear.Nota:Asegúrese de que solo haya una instancia de agente por clúster de OpenShift.Los tres parámetros siguientes son obligatorios:
-
accessSecret: Se crea el secreto denominadotestonprem. -
AdmURL: La dirección IP de NetScaler Console. -
loginsecret: Se crea el secreto denominadoadmlogin.
-
-
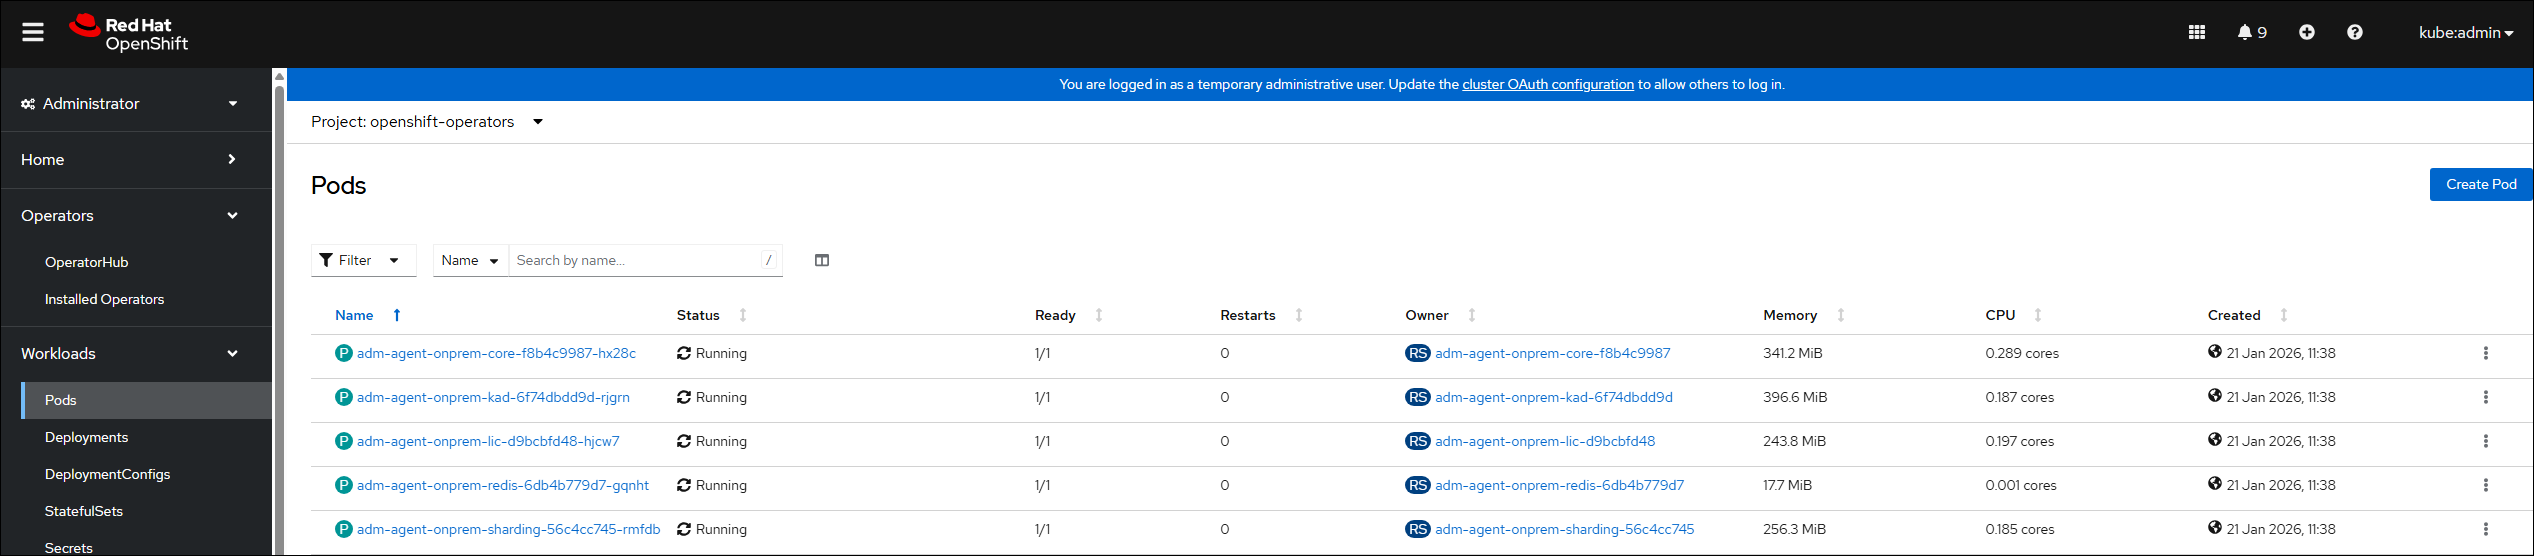
Vaya a Cargas de trabajo > Pods y asegúrese de que los pods del agente estén en funcionamiento.
Eliminar una instancia de agente
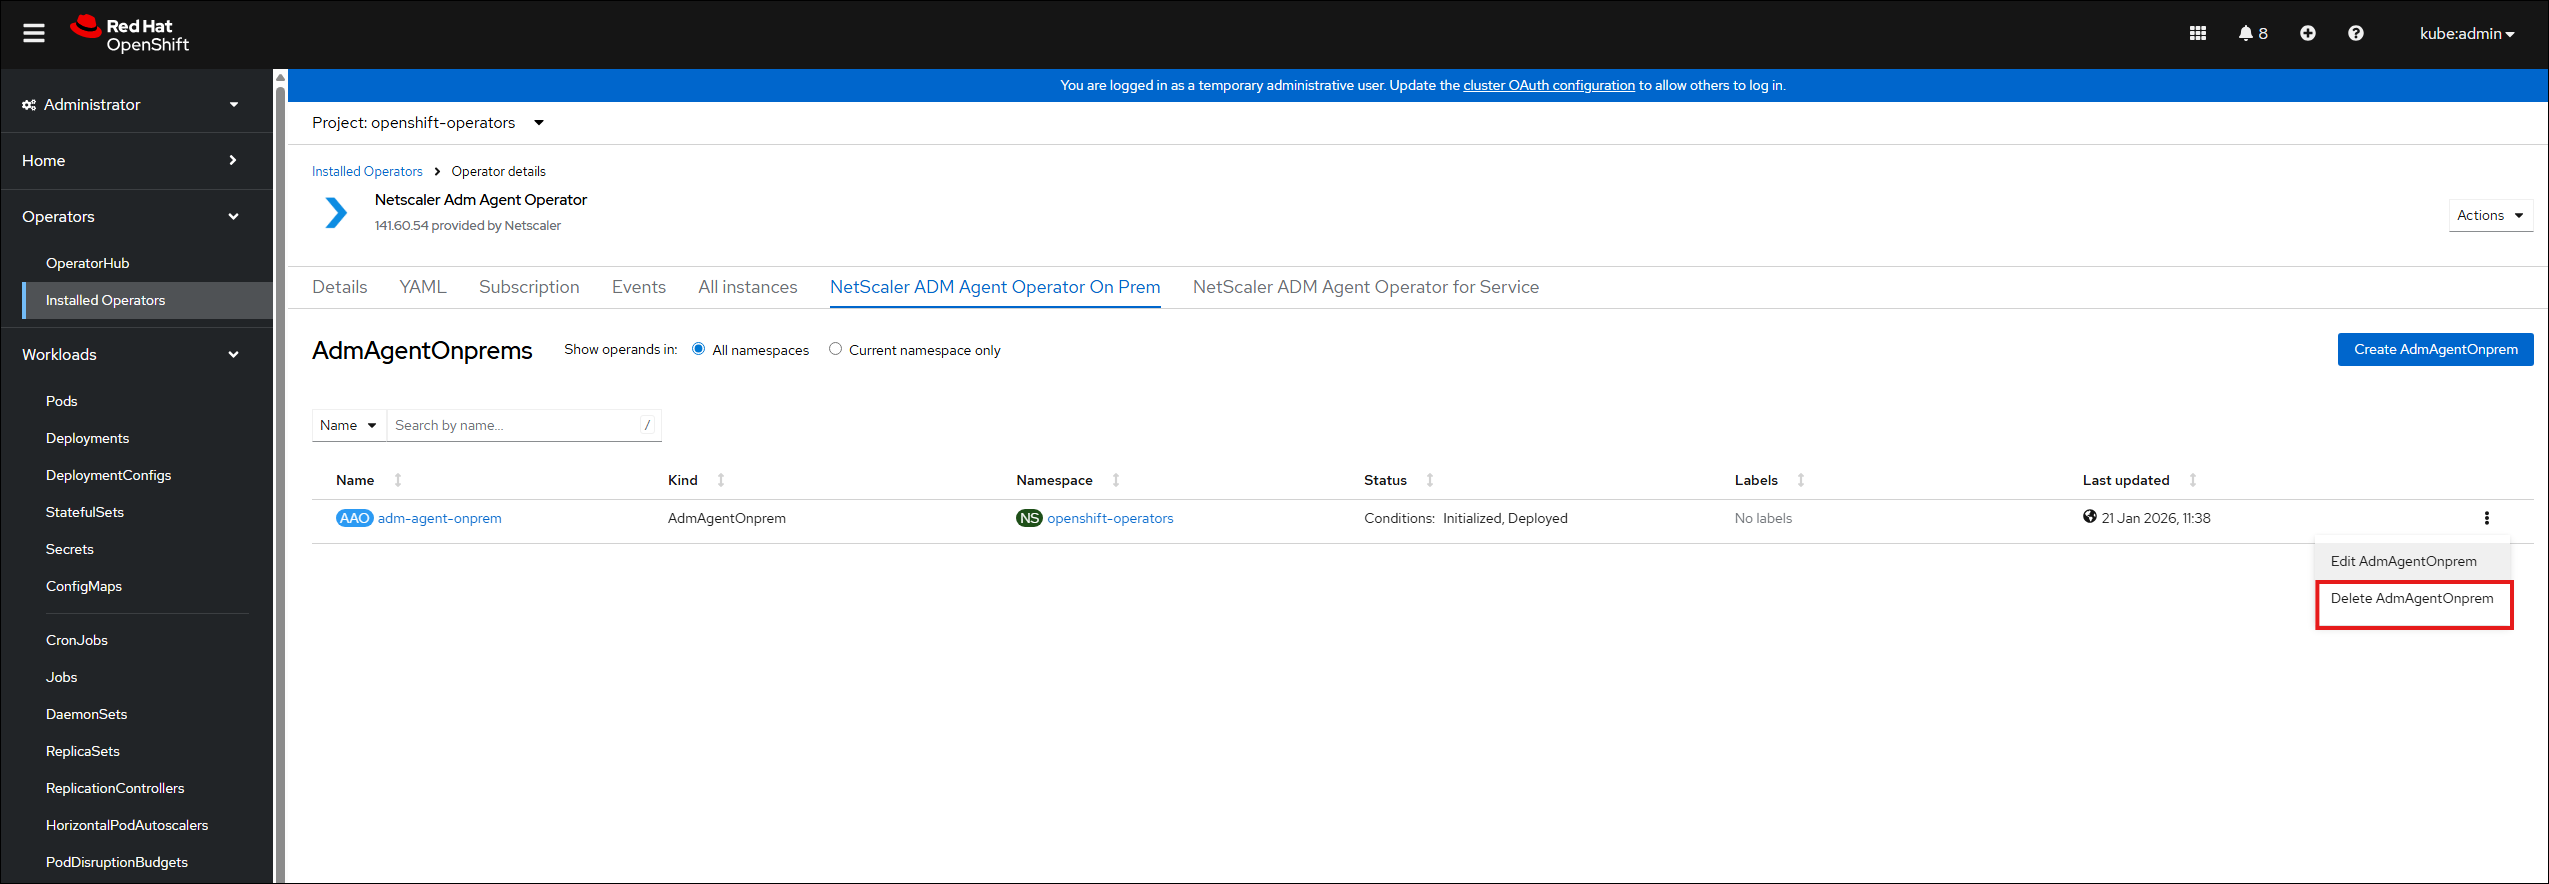
Puede eliminar la instancia del agente del clúster navegando a Operadores > Operadores instalados. En la ficha Operador de agente de NetScaler ADM, seleccione la instancia y, a continuación, seleccione Eliminar AdmAgentOnPrems de la lista.
Desinstalar el operador de agente
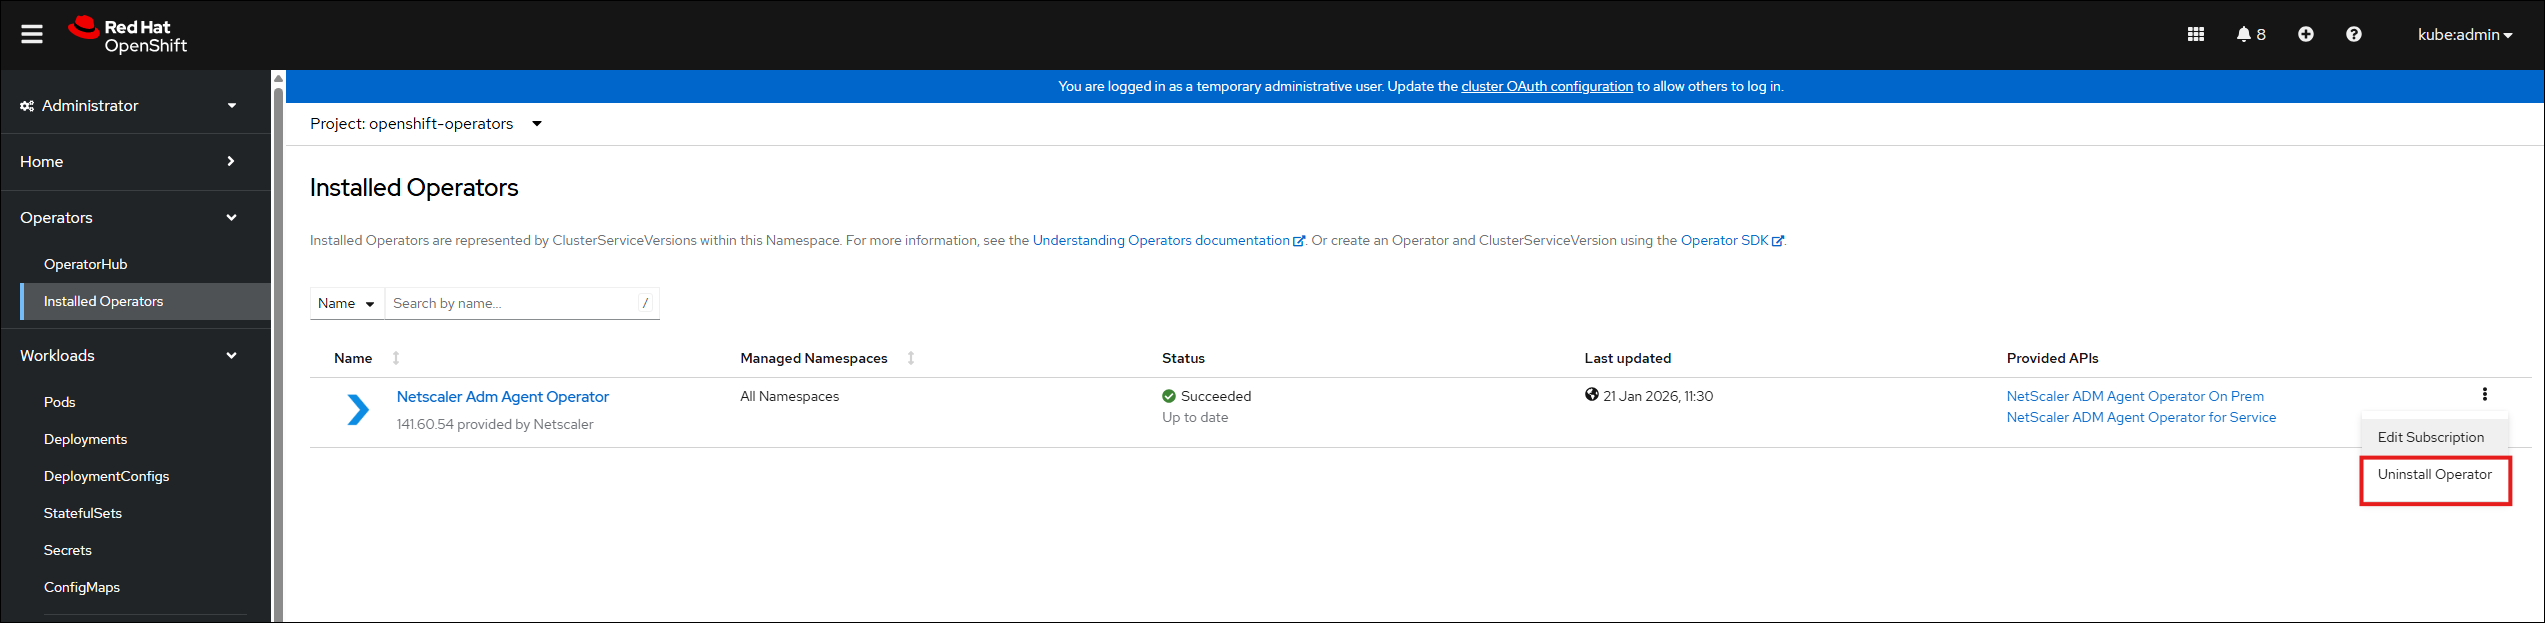
Si desea desinstalar el pod del operador de agente del clúster, vaya a Operators > Installed Operators y, a continuación, seleccione Uninstall Operator de la lista.