
Detección de indicadores de compromiso en NetScaler Console
La función de detección de indicadores de compromiso (IoC) en NetScaler Console está diseñada para detectar si sus dispositivos NetScaler se han visto potencialmente afectados debido a una vulnerabilidad.
Si hay eventos CVE, una de las primeras preocupaciones es que los actores maliciosos hayan podido explotar la vulnerabilidad. Una explotación causa daños catastróficos al negocio de un cliente y, por lo tanto, es fundamental detectar tales incidentes de inmediato. Los indicadores de compromiso se han distribuido para NetScaler en el pasado a través de canales de soporte, lo que satisface la necesidad del cliente, pero implica un esfuerzo adicional al pasar por el proceso de soporte de abrir un ticket, hablar con un profesional de soporte, lo que a veces podría no ser ideal. La función de detección de indicadores de compromiso en NetScaler Console está diseñada para acortar el proceso actual orientado al soporte y ayudar al cliente a realizar una evaluación rápida de su infraestructura NetScaler.
Requisitos previos
Esta función requiere que envíe telemetría de uso del producto. Para obtener más información sobre la telemetría de NetScaler, consulte
<https://docs.netscaler.com/es-es/netscaler-application-delivery-management-software/current-release/ns-telemetry.html>.
Ventajas
-
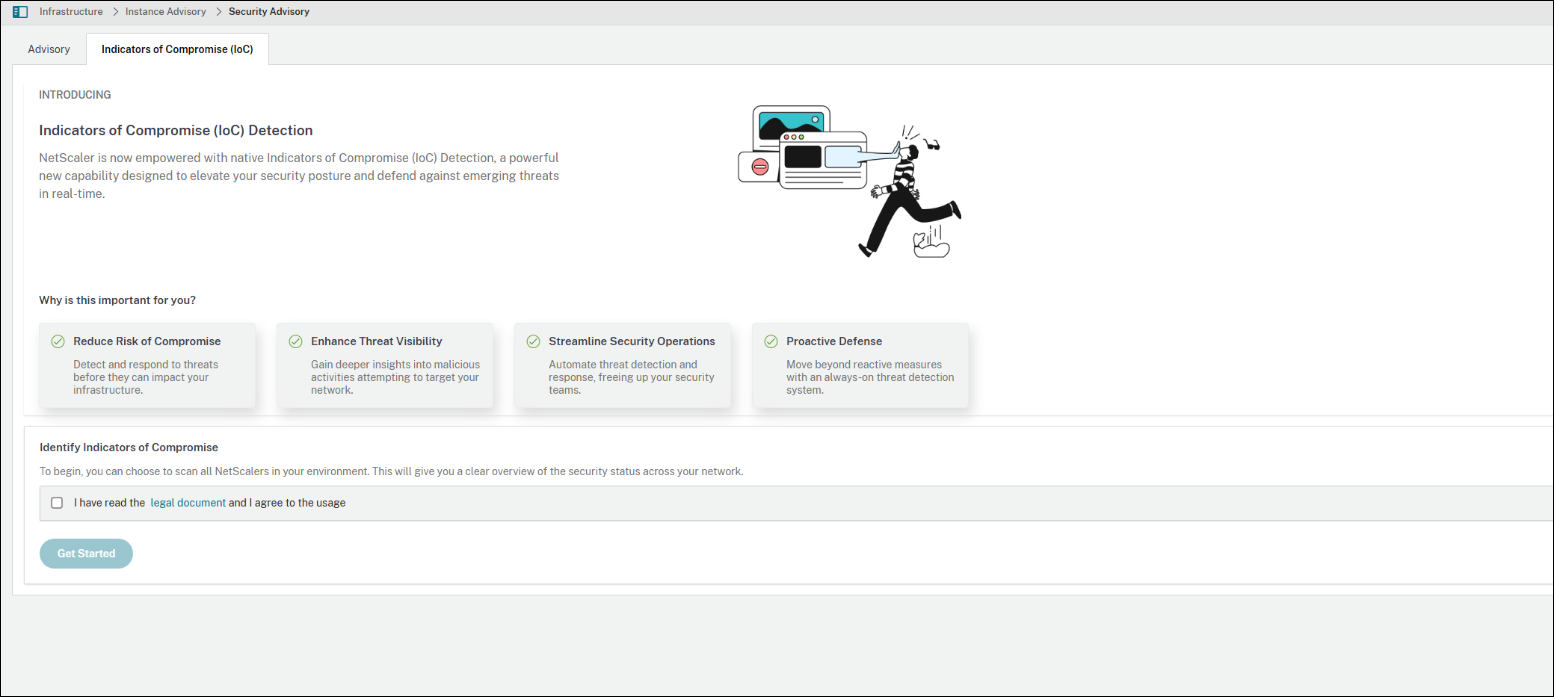
Puede ejecutar análisis de detección de compromiso desde la página Security Advisory de NetScaler Console.
-
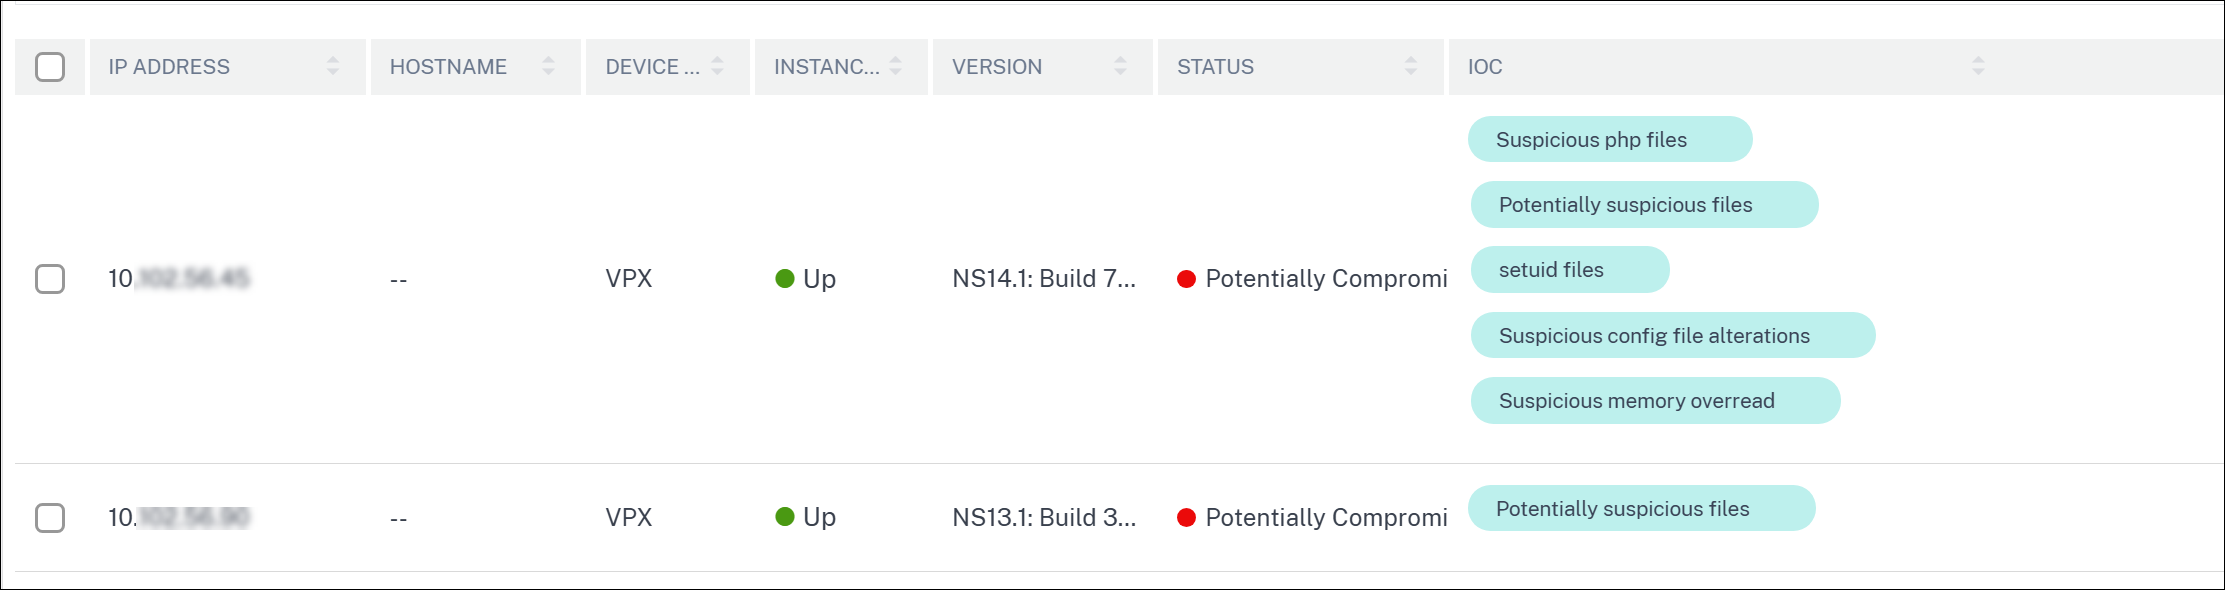
El análisis proporciona uno de los siguientes resultados:
-
Potencialmente comprometido – Si la lógica de detección ha detectado un posible compromiso para una CVE.
-
No se detectó compromiso – Si la lógica de detección no ha detectado ningún compromiso.
-
Omitido – Si el análisis se ha omitido manualmente para una instancia de NetScaler en particular.
-
Error al ejecutar – Si el análisis no se ejecutó correctamente.
-
Ejecución en curso – Si el análisis está en curso.
-
-
La lógica de IoC se actualiza a medida que se descubren más IoC. En tal caso, la página de inicio muestra que hay una actualización disponible.
-
Siempre que haya una actualización disponible para la lógica de detección de IoC, puede verla en la página de inicio.
-
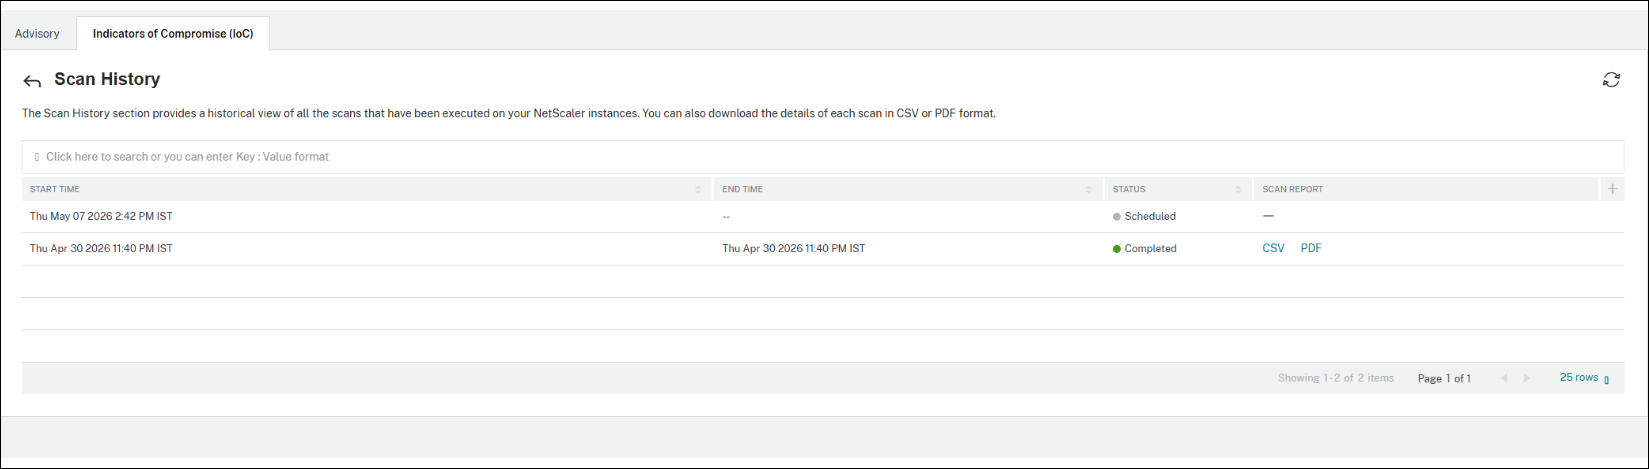
Los resultados de los análisis anteriores se guardan y se pueden ver en cualquier momento.
-
La solución utiliza una arquitectura de concentrador y radio en la que un servicio central en la nube ingiere activos desde una ubicación segura en la nube y los instala en los dispositivos de destino.
Nota:
La información de IoC no abarca todas las técnicas, tácticas o procedimientos («TTP») que los actores de amenazas podrían usar al atacar entornos relevantes. Además, los actores de amenazas cambian con frecuencia los TTP y la infraestructura. Por estas y otras razones, la información de IoC podría tener un valor forense limitado y podría no identificar compromisos reales. Se le aconseja que contrate los servicios de investigadores forenses experimentados para evaluar su entorno.