
Configurar LBaaS V2 mediante la línea de comandos
LBaaS V2 admite la descarga SSL con certificados administrados por Barbican, paquetes de certificados (incluidas las autoridades de certificación intermedias), compatibilidad con SNI junto con las funciones habituales de equilibrio de carga. LBaaS V2 solo admite la interfaz de línea de comandos para ejecutar tareas de configuración. Las implementaciones de la API de LBaaS V2 se realizan mediante comandos de Neutron LBaaS.
Nota
Cargue el certificado y la clave en el servicio Barbican cuando necesite la función de descarga SSL. Realice los pasos 1, 2 y 3 si se admite la descarga SSL; de lo contrario, continúe desde el paso 4 para crear un equilibrador de carga, un agente de escucha, un grupo y un miembro.
-
Cargue el certificado en el servicio Barbican mediante el siguiente comando:
barbican secret store --payload-content-type <content_type> --name <certificate_name> --payload<certificate_location>Ejemplo:barbican secret store --payload-content-type='text/plain' --name='hp_server_certificate' --payload=" hp_server/tmp/server_certificate"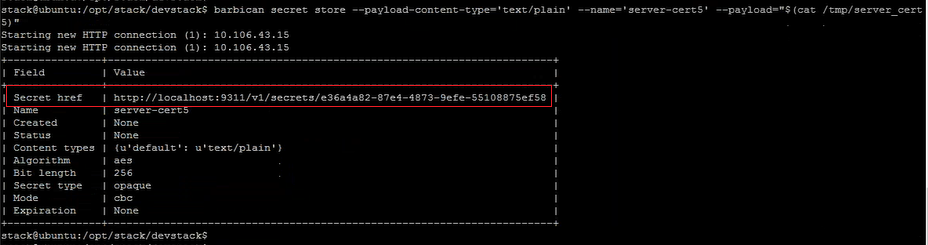
-
Cargue la clave en el servicio Barbican mediante el siguiente comando:
barbican secret store --payload-content-type <content_type> --name <key_name> --payload<key_location>Ejemplo:barbican secret store -- payload-content-type='text/plain' --name='shp_server_key' --payload="hp-server/tmp/server_key"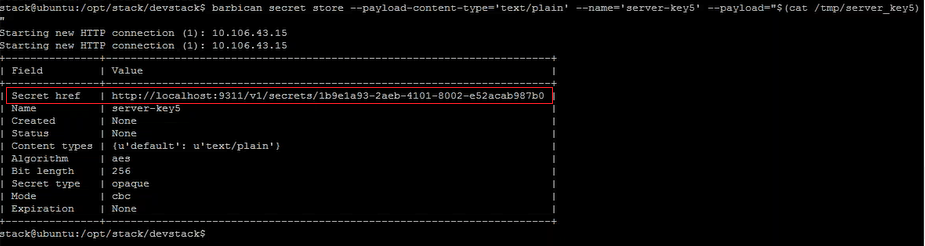 NotaCuando ejecute estos dos comandos de Barbican para cargar el certificado y la clave, los campos Secret href proporcionan una ubicación o URL. Aquí es donde se almacenan el certificado y la clave en el sistema donde está instalado OpenStack. Copie estos enlaces y proporciónelos como parámetros cuando cree el contenedor en el servicio Barbican en el paso 3.
-
Cree un contenedor en el servicio Barbican para almacenar el certificado y la clave mediante el siguiente comando:En el comando, reemplace <certificate_url> por la URL que obtuvo del campo Secret href cuando cargó el certificado. Del mismo modo, reemplace <key_url> por la URL que obtuvo del campo Secret href cuando cargó la clave.
barbican secret container create --name<container_name> --type<container_type> --secret<certificate_url> --secret<key_url>Ejemplo:barbican secret container create --name='hp_container' --type='certificate' --secret="`certificate=http://localhost:9311/v1/secrets/e36a4a82-87e4-4873-9efe-55108875ef58 --secret="private_key=http://localhost:9311/v1/secrets/1b9e1a93-2aeb-4101-8002-e52acab987b0`"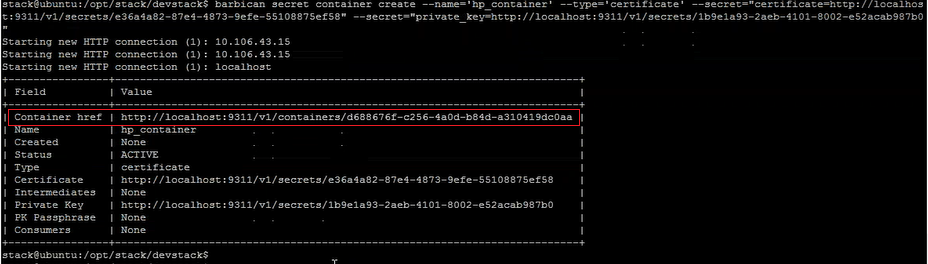 Copie el valor href del contenedor. Debe proporcionar el enlace al contenedor al crear el listener en el paso 6.
-
Establezca las variables de entorno en OpenStack. Las variables permiten que los comandos del cliente de OpenStack se comuniquen con los servicios de OpenStack.Ejemplo:exportar OS_PASSWORD-hpexportar OS_AUTH_URL=
http://10.106.43.15:35357/v2.0/exportar OS_USERNAME=hp_userexportar OS_TENANT_NAME=hpexportar OS_IDENTITY_API_VERSION=2.0exportar BARBICAN_ENDPOINT="http://10.106.43.15:9311/"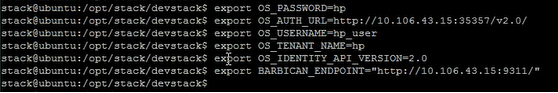 NotaEstablezca estas variables para cada sesión SSH antes de ejecutar otros comandos. Para obtener más información sobre las variables de entorno de OpenStack, consulte Variables de entorno de OpenStack.
-
Cree un equilibrador de carga mediante el siguiente comando:
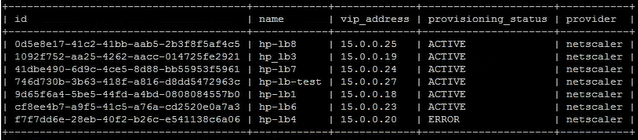
neutron lbaas-loadbalancer-create --name <loadbalancer-name> <subnet-name> --provider <netscaler>Ejemplo:neutron lbaas-loadbalancer-create --name hp-lb-test hp-sub1 --provider netscaler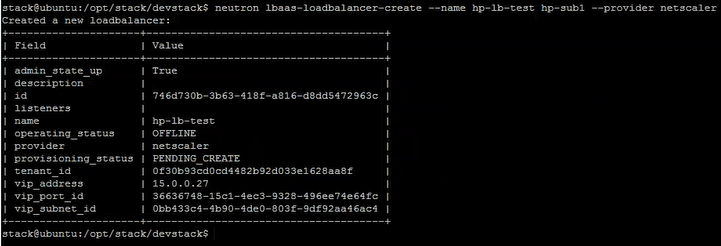 El estado cambia de PENDING_CREATE a ACTIVE después de que el equilibrador de carga se haya creado correctamente.
-
Cree un agente de escucha mediante el siguiente comando:
neutron lbaas-listener-create --loadbalancer <loadbalancer-name> --name <listener-name> --protocol <protocol_type> --protocol-port <port_number> --default-tls-container-id<container_url>Ejemplo:neutron lbaas-listener-create --name hp-lb-test-list --loadbalancer hp-lb-test --protocol TERMINATED_HTTPS --protocol-port 443 --default-tls-container-id `http://10.106.43.15:9311/v1/containers/d688676f-c256-4a0d-b84d-a310419dc0aa`NotaSi va a crear un agente de escucha sin compatibilidad con la descarga SSL, ejecute el siguiente comando sin proporcionar ubicaciones al contenedor:neutron lbaas-listener-create --loadbalancer <loadbalancer-name> --name <listener-name> --protocol <protocol_type> --protocol-port <port_number>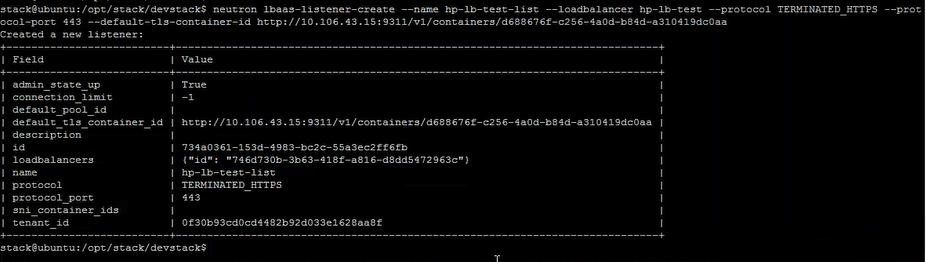
-
Cree un grupo mediante el siguiente comando:
neutron lbaas-pool-create --lb-algorithm <algorithm_type> --listener <listener-name> --protocol <protocol_type> --name <pool-name>Ejemplo:neutron lbaas-pool-create --lb-algorithm LEAST_CONNECTIONS --listener demolistener --protocol http --name demopool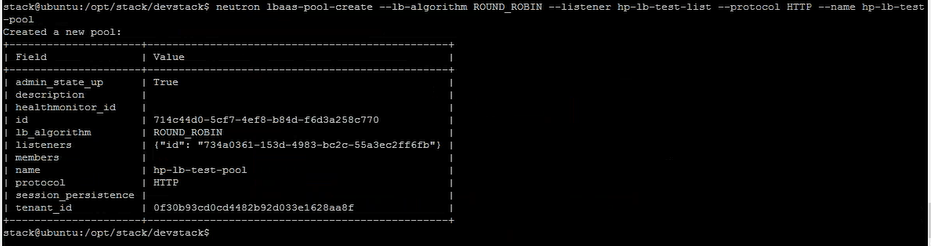
-
Cree un miembro mediante el siguiente comando:
neutron lbaas-member-create --subnet <subnet-name> --address <ip-address of the web server> --protocol-port <port_number> <pool-name>Ejemplo:neutron lbaas-member-create --subnet hp-sub1 --address 15.0.0.15 --protocol-port 80 hp-lb-test-pool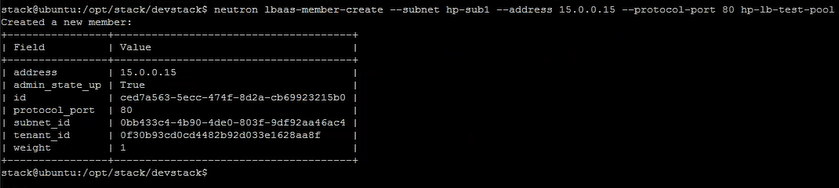
Supervisión de aplicaciones OpenStack en NetScaler Console
Sus inquilinos pueden iniciar sesión en NetScaler Console utilizando sus credenciales de OpenStack para supervisar los VIP y los grupos creados desde OpenStack desde cualquier navegador. La URL debe tener el siguiente formato:
http://<mas_ip>/<admin_ui>/mas/ent/html/cc_tenant_main.html
Donde,
mas-ip-address, es la dirección IP de NetScaler Console que está registrada con OpenStack.
Nota
-
Los VIP de OpenStack corresponden a servidores virtuales en NetScaler Console.
-
Los grupos de OpenStack corresponden a grupos de servicios en NetScaler Console.
-
Los miembros del grupo de OpenStack corresponden a miembros del grupo de servicios en NetScaler Console.