
Añadir servidor de autenticación RADIUS
-
Vaya a Configuración > Autenticación.
-
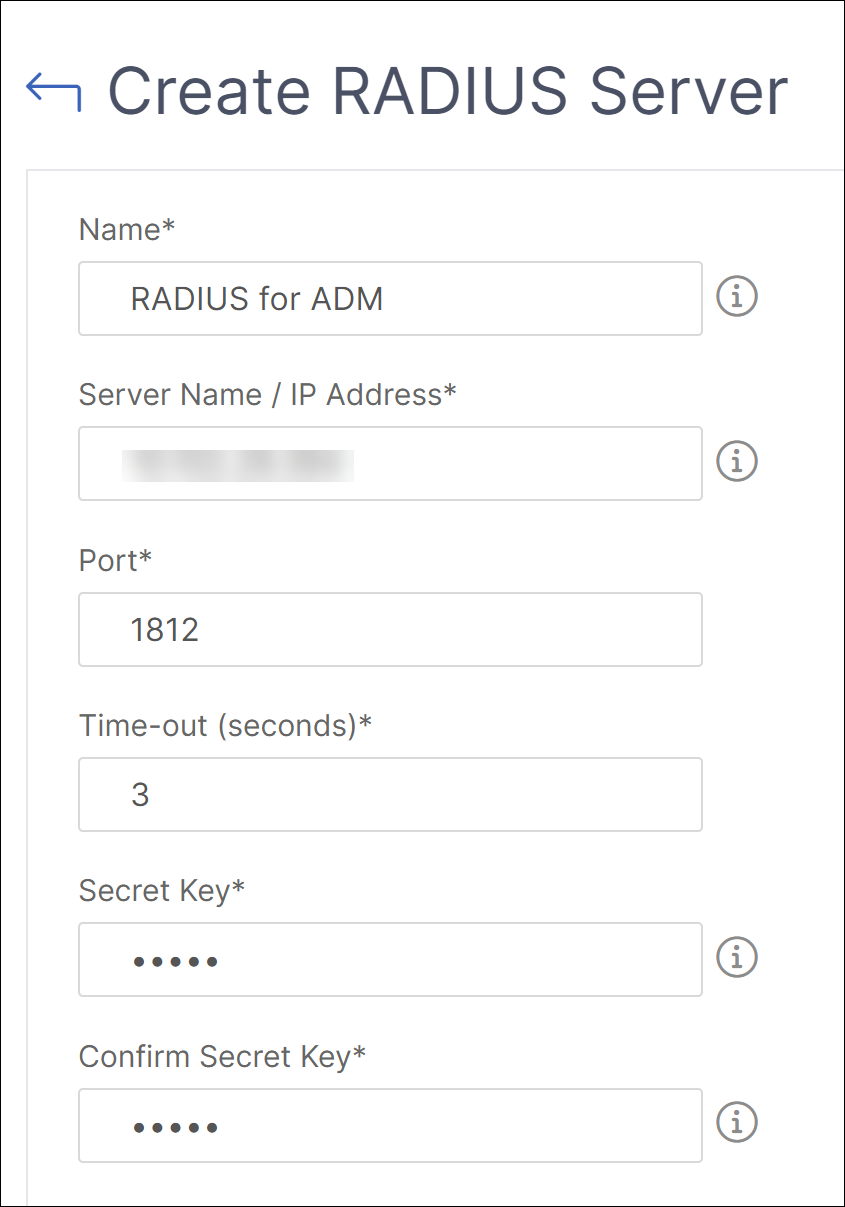
Seleccione la ficha RADIUS y, a continuación, haga clic en Agregar.En la página Crear servidor RADIUS, especifique los siguientes parámetros:
-
Nombre – Especifique un nombre de servidor RADIUS
-
Nombre del servidor/dirección IP – Especifique la dirección IP del servidor RADIUS
-
Puerto – Especifique el número de puerto en el que está alojado el servidor RADIUS. El puerto predeterminado es 1812
-
Tiempo de espera (segundos) – Tiempo en segundos que el sistema NetScaler Console espera una respuesta del servidor RADIUS
-
Clave secreta – Especifique la clave secreta de RADIUS para la autenticación
-
Confirmar clave secreta – Especifique la clave de nuevo para confirmarla
 En Detalles, especifique los siguientes parámetros:
-
ID de NAS – Especifique el ID para enviar el identificador al servidor RADIUS
-
Identificador de proveedor de grupo – Especifique el ID de proveedor para usar la extracción de grupos RADIUS
-
Prefijo de grupo - Una cadena que precede a los nombres de grupo dentro de un atributo RADIUS para la extracción de grupos RADIUS
-
Tipo de atributo de grupo – Especifique el tipo de atributo para la extracción de grupos RADIUS
-
Separador de grupo – Una cadena que delimita los nombres de grupo dentro de un atributo RADIUS para la extracción de grupos RADIUS
-
Identificador de proveedor de dirección IP – El ID de proveedor en RADIUS denota la IP de la intranet. Un valor de 0 indica que el atributo no está codificado por el proveedor
-
Identificador de proveedor de contraseña – Contraseña de ID de proveedor en la respuesta RADIUS para extraer la contraseña de usuario
-
Tipo de atributo de dirección IP – Atributo de dirección IP remota para que RADIUS responda
-
Tipo de atributo de contraseña – El atributo de contraseña para que RADIUS responda
-
Codificación de contraseña – Seleccione pap, chap, mschapv1 o mschapv2 de la lista. Esto indica cómo deben codificarse las contraseñas en los paquetes RADIUS que viajan del sistema al servidor RADIUS.
-
Grupo de autenticación predeterminado – Grupo predeterminado a elegir cuando la autenticación se realiza correctamente, además de los grupos extraídosSeleccione Contabilidad si desea que el dispositivo registre información de auditoría con el servidor RADIUS.
-
-
-
Haga clic en Crear.El servidor RADIUS ya está configurado.
-
Habilite los servidores de autenticación externos.Para obtener más información sobre cómo habilitar los servidores de autenticación externos, consulte Habilitar servidores de autenticación externos y opciones de reserva.