Identificar y corregir vulnerabilidades para CVE-2022-27509
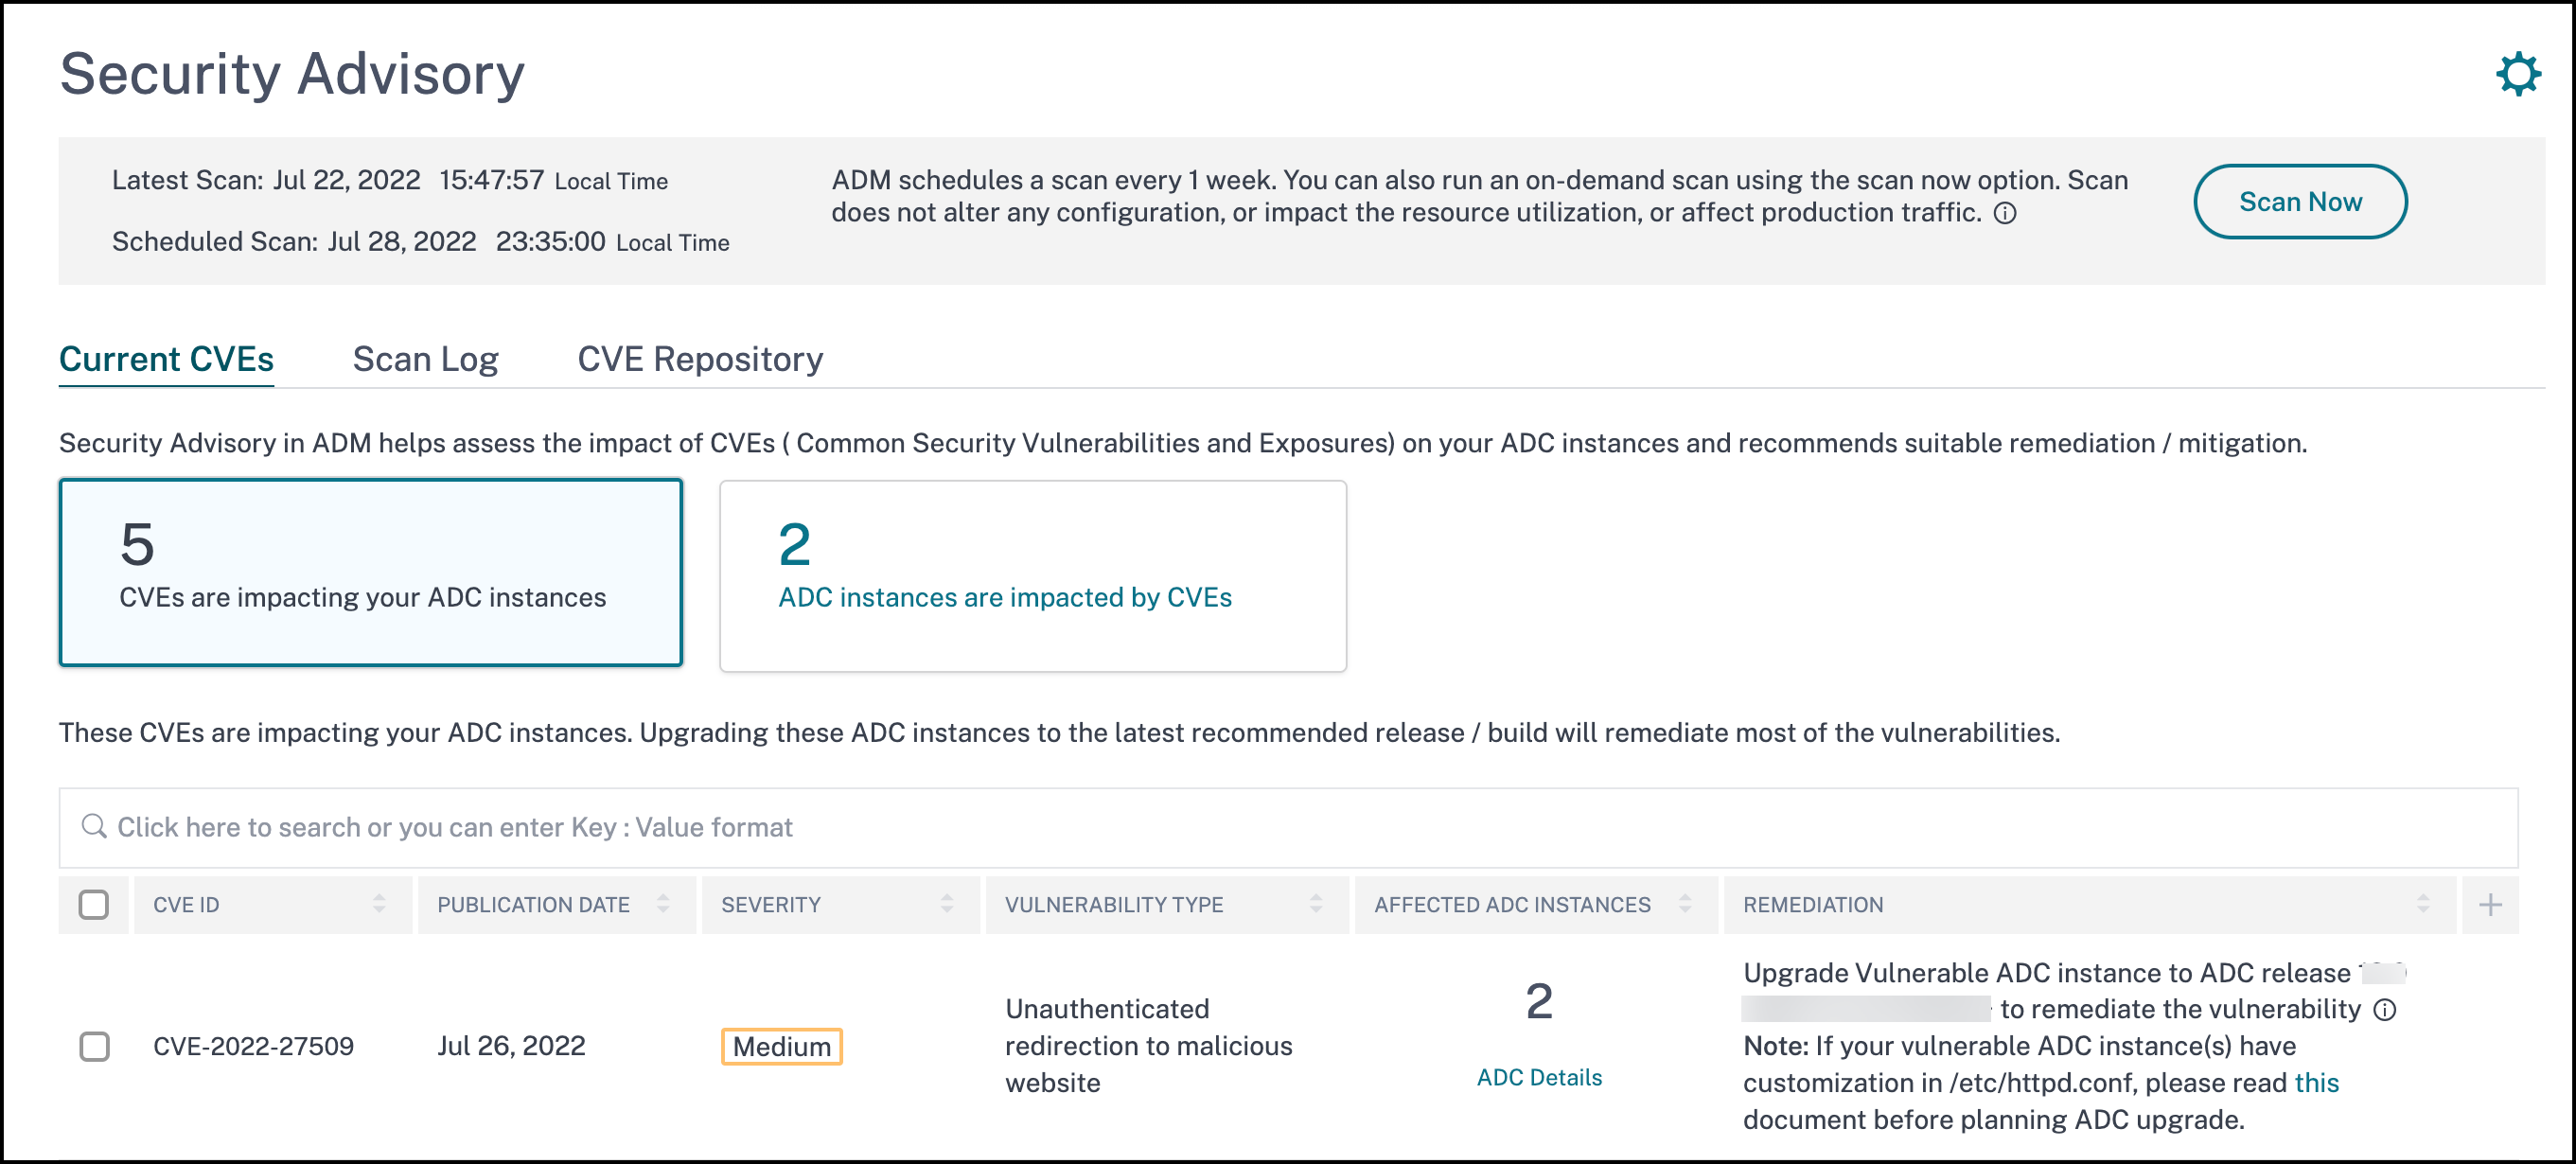
En el panel de avisos de seguridad de NetScaler Console, en CVE actuales
<number of> las instancias de NetScaler se ven afectadas por CVE, puede ver todas las instancias vulnerables debido a CVE-2022-27509. Para comprobar los detalles de las instancias afectadas por los CVE, seleccione CVE-2022-27509 y haga clic en Ver instancias afectadas.
Nota
Para comprender el motivo de la vulnerabilidad de NetScaler, descargue el informe CSV en la pestaña Registros de análisis en Aviso de seguridad.
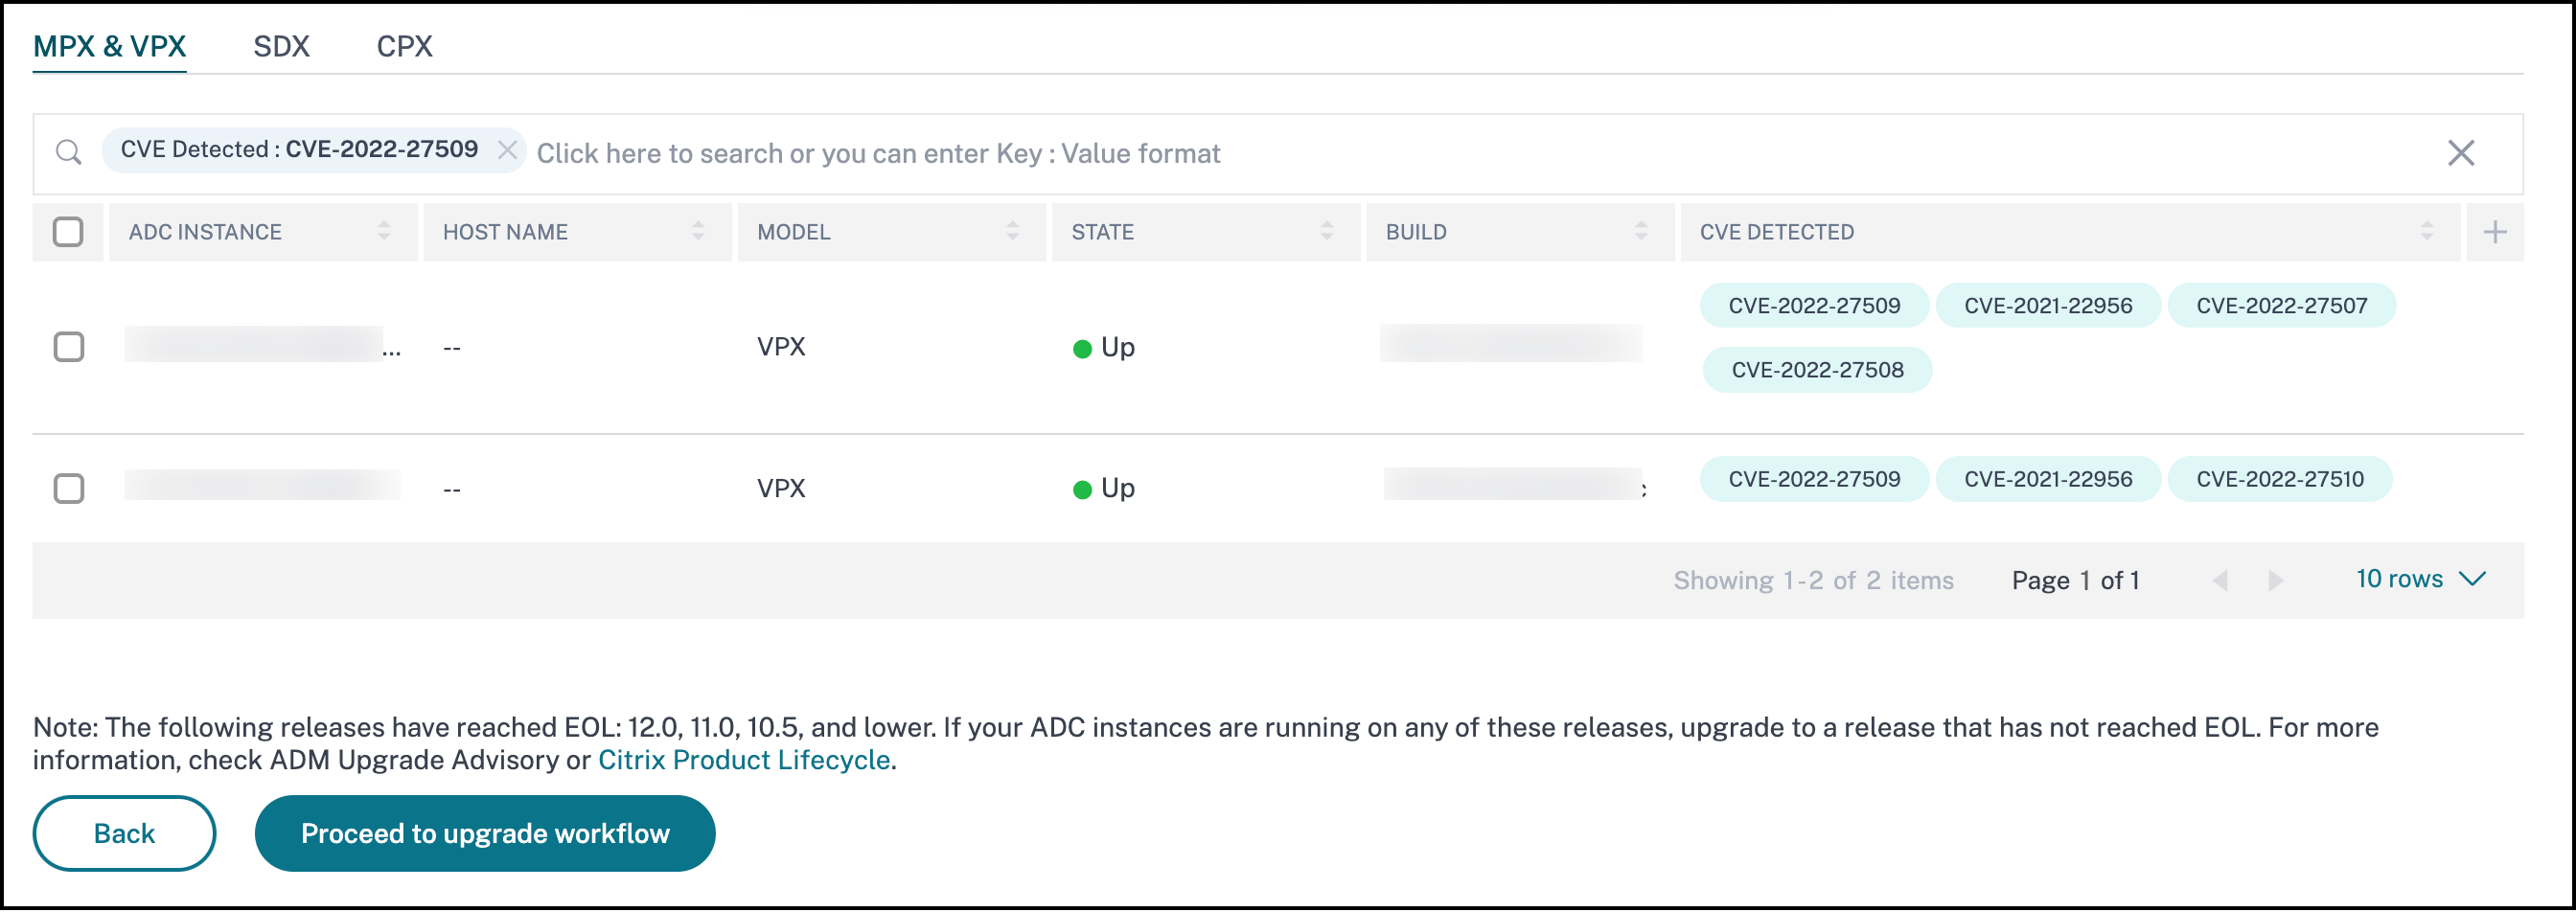
Aparece la ventana
<number of> Instancias de NetScaler afectadas por CVE. En la siguiente captura de pantalla, puede ver el recuento y los detalles de las instancias de NetScaler afectadas por CVE-2022-27509.
Para obtener más información sobre el panel de avisos de seguridad, consulte Aviso de seguridad.
Nota
El análisis del sistema de avisos de seguridad puede tardar un par de horas en concluir y reflejar el impacto de CVE-2022-27509 en el módulo de avisos de seguridad. Para ver el impacto antes, inicie un análisis a petición haciendo clic en Analizar ahora.
Identificar instancias afectadas por CVE-2022-27509
CVE-2022-27509 requiere una combinación de análisis personalizado y análisis de versiones. Como parte del análisis personalizado, el servicio NetScaler Console se conecta con la instancia de NetScaler administrada e inserta un script en la instancia. El script se ejecuta en la instancia de NetScaler y determina si la instancia es vulnerable. Este script se ejecuta cada vez que se ejecuta el análisis programado o a petición.
Una vez completado el análisis, el script se elimina de la instancia de NetScaler.
También puede optar por no participar en estos análisis personalizados de avisos de seguridad. Para obtener más información sobre la configuración de análisis personalizados y cómo optar por no participar en ellos, consulte la sección Configurar la configuración de análisis personalizados en la página Aviso de seguridad.
Corregir CVE-2022-27509
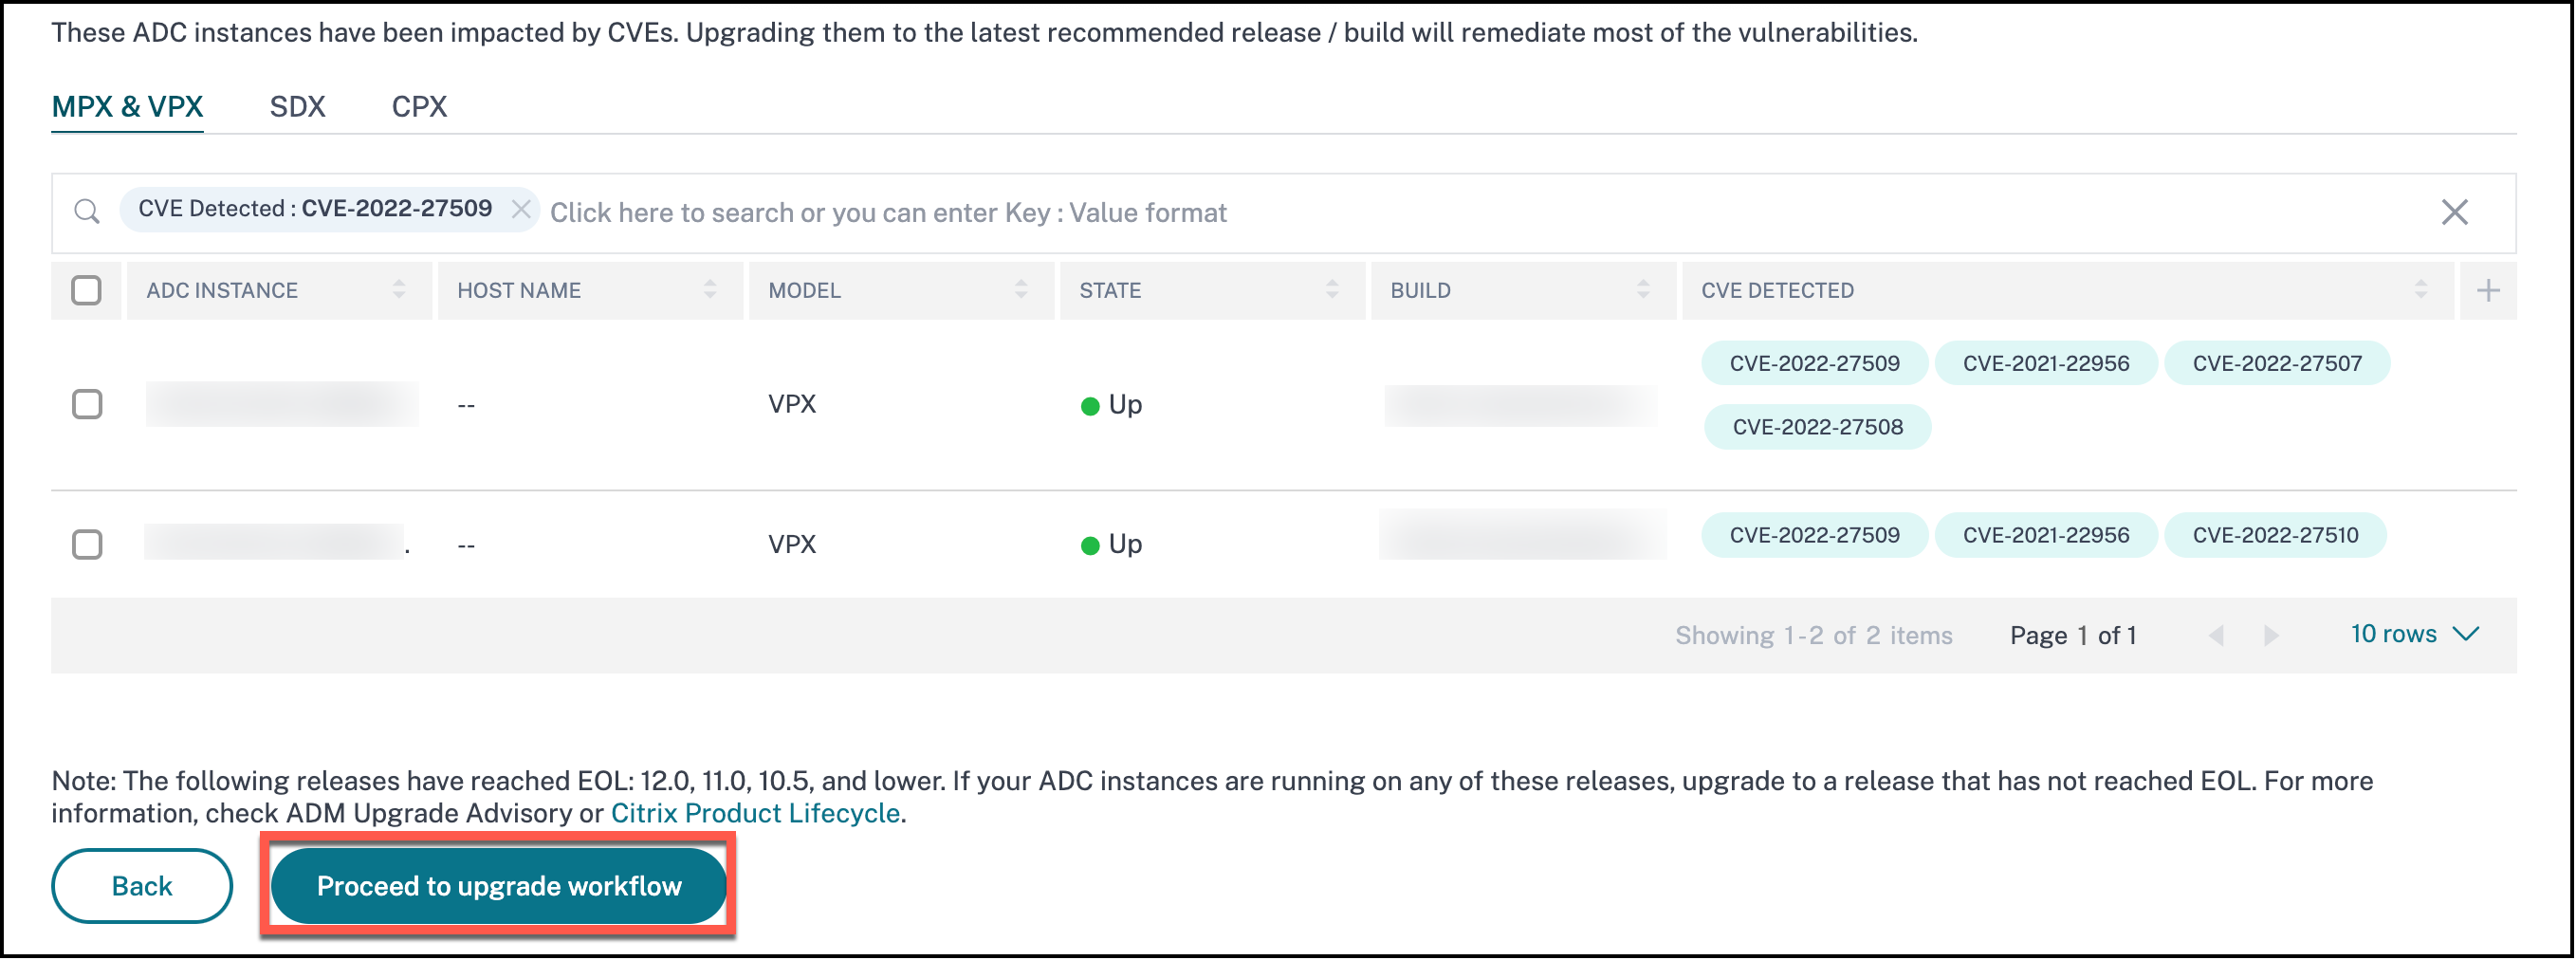
Para las instancias de NetScaler afectadas por CVE-2022-27509, la remediación es un proceso de un solo paso y debe actualizar las instancias de NetScaler vulnerables a una versión y compilación que contenga la corrección. En la GUI, en CVE actuales > Instancias de NetScaler afectadas por CVE, puede ver el paso para remediar.
En CVE actuales > Instancias de NetScaler afectadas por CVE, verá el siguiente flujo de trabajo para este proceso de remediación de un solo paso, que es Continuar con el flujo de trabajo de actualización.
Para actualizar las instancias vulnerables, seleccione las instancias y haga clic en Continuar con el flujo de trabajo de actualización. El flujo de trabajo de actualización se abre con las instancias de NetScaler vulnerables ya rellenadas.
IMPORTANTE
Si sus instancias de NetScaler vulnerables tienen el archivo /etc/httpd.conf copiado en el directorio /nsconfig, consulte Consideraciones de actualización para configuraciones personalizadas de NetScaler antes de planificar la actualización de NetScaler.
Para obtener más información sobre cómo usar NetScaler Console para actualizar instancias de NetScaler, consulte Crear un trabajo de actualización de NetScaler.