
Identificar y corregir vulnerabilidades para CVE-2026-88772
En el panel de avisos de seguridad de NetScaler Console®, haga clic en Detección de CVE. En la pestaña Instancias afectadas, busque CVE-2026-88772. Se muestra la lista de instancias de NetScaler afectadas por CVE-2026-88772.
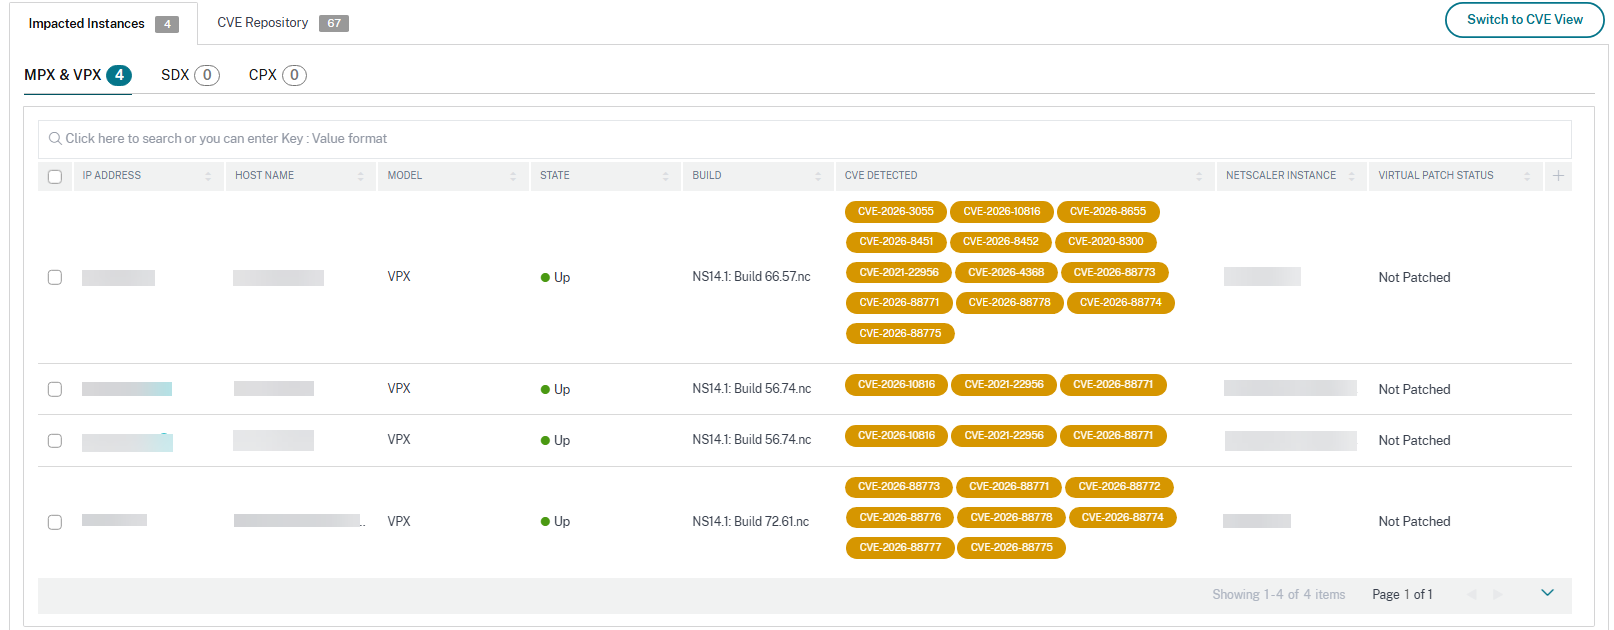
Para obtener más información sobre el panel de avisos de seguridad, consulte Aviso de seguridad.
Nota:
El análisis del sistema de avisos de seguridad puede tardar un par de horas en finalizar y reflejar el impacto de CVE-2026-88772 en el módulo de avisos de seguridad. Para ver el impacto antes, inicie un análisis a petición haciendo clic en Analizar ahora.
Corregir CVE-2026-88772
Para las instancias de NetScaler afectadas por CVE-2026-88772, la corrección es un proceso de un solo paso y debe actualizar las instancias vulnerables de NetScaler a una versión y compilación que contenga la corrección.
En la GUI, en Detección de CVE > Instancias afectadas, seleccione las instancias y haga clic en Continuar con el flujo de trabajo de actualización. El flujo de trabajo de actualización se abre con las instancias vulnerables de NetScaler ya rellenadas.
Para obtener más información sobre cómo usar NetScaler Console para actualizar instancias de NetScaler, consulte Crear un trabajo de actualización de NetScaler.
Este paso se puede realizar de una sola vez para todas las instancias vulnerables de NetScaler. Para obtener más información, consulte Detección de CVE.