-
Junto a Server (Servidor), haga clic en Add (Agregar).
-
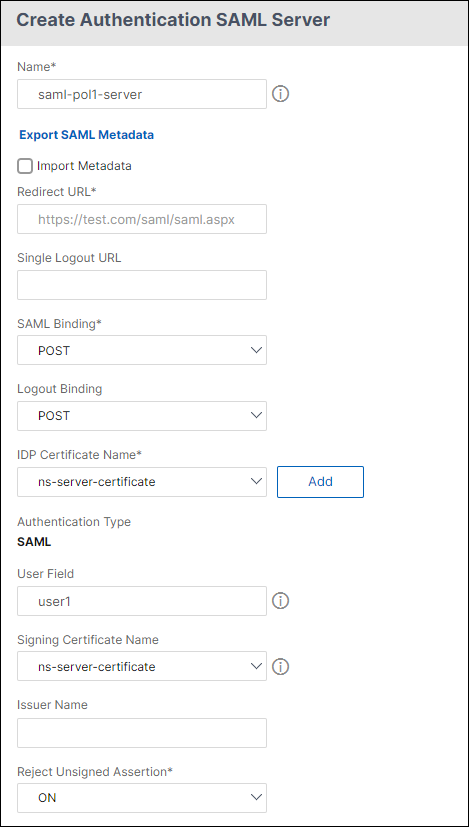
En Name (Nombre), escriba un nombre para el perfil del servidor.
-
En IdP Certificate Name (Nombre del certificado IdP), seleccione un certificado o haga clic en Install (Instalar). Este es el certificado instalado en el servidor SAML o IdP.
-
En Redirect URL (URL de redirección), introduzca la URL del proveedor de identidades (IdP) de autenticación.
Esta es la URL para el inicio de sesión de usuario en el servidor SAML. Este es el servidor al que NetScaler Gateway redirige la solicitud inicial.
-
En Single Logout URL (URL de cierre de sesión único), especifique la URL para que el dispositivo pueda reconocer cuándo enviar el cliente de vuelta al IdP para completar el proceso de cierre de sesión.
-
En SAML Binding (Enlace SAML), seleccione el método que se utilizará para mover el cliente del SP al IdP. Esto debe ser lo mismo en el IdP para que entienda cómo se conecta el cliente a él. Cuando el dispositivo actúa como SP, admite enlaces POST, REDIRECT y ARTIFACT.
-
En Enlace de cierre de sesión, seleccione REDIRECCIÓN.
-
En Nombre del certificado de IdP, seleccione el certificado IdPCert (Base64) presente en el certificado de firma SAML.
También puede hacer clic en Importar metadatos y seleccionar la URL donde se almacena la configuración de metadatos.
-
En Campo de usuario, introduzca el nombre de usuario que se va a extraer.
-
En Nombre del certificado de firma, seleccione el certificado SAML SP (con clave privada) que el dispositivo utiliza para firmar las solicitudes de autenticación al IdP. El mismo certificado (sin clave privada) debe importarse al IdP, para que el IdP pueda verificar la firma de la solicitud de autenticación. La mayoría de los IdP no necesitan este campo.
Este es el certificado que está vinculado a la dirección IP virtual de NetScaler Gateway. El nombre del emisor SAML es el nombre de dominio completo (FQDN) al que inician sesión los usuarios, como lb.example.com o ng.example.com.
-
En Nombre del emisor, introduzca el FQDN de la dirección IP virtual de equilibrio de carga o de NetScaler Gateway a la que el dispositivo envía la solicitud de autenticación inicial (GET).
-
En Rechazar aserción sin firmar, especifique si requiere que las aserciones del IdP estén firmadas. Puede asegurarse de que solo la aserción debe estar firmada (ON) o de que tanto la aserción como la respuesta del IdP deben estar firmadas (STRICT).
-
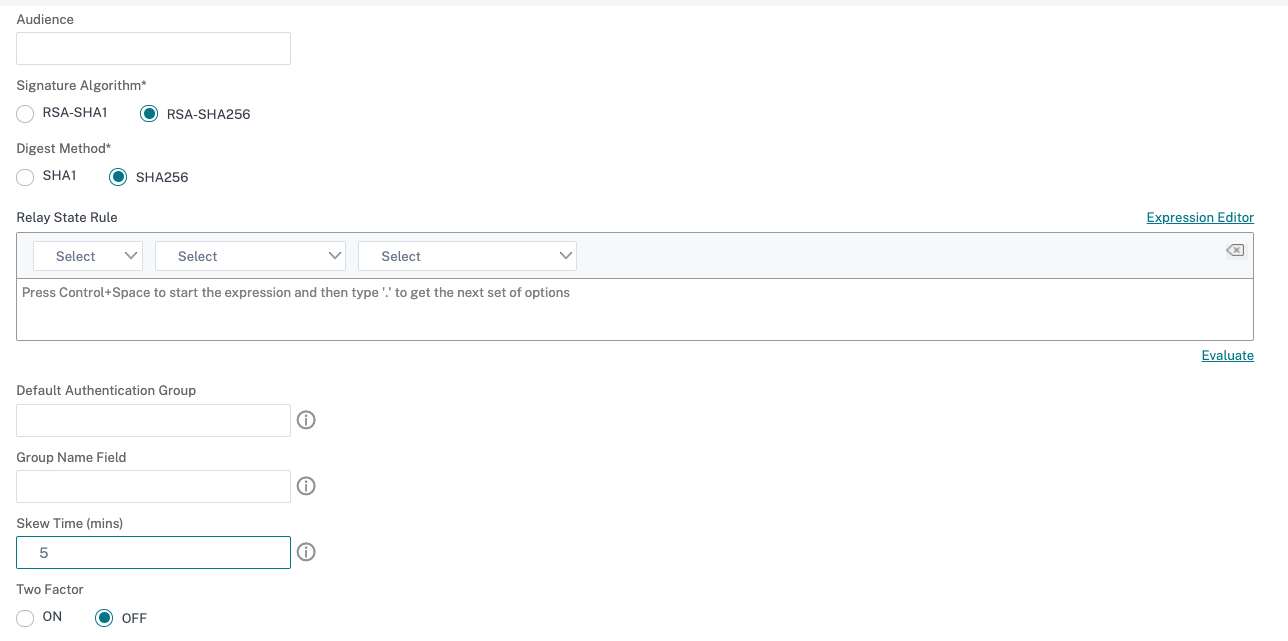
En Audiencia, introduzca la audiencia a la que se aplica la aserción enviada por el IdP. Normalmente, se trata de un nombre de entidad o una URL que representa al proveedor de servicios.
-
En Algoritmo de firma, seleccione RSA-SHA256
-
En Método de resumen, seleccione SHA256
-
En Grupo de autenticación predeterminado, introduzca el grupo predeterminado que se elige cuando la autenticación se realiza correctamente, además de los grupos extraídos.
-
En Nombre de grupo, introduzca el nombre de la etiqueta en la aserción que contiene los grupos de usuarios.
-
En Tiempo de desviación (min), especifique la desviación de reloj permitida en minutos que el proveedor de servicios permite en una aserción entrante.
-
Haga clic en Crear y, a continuación, haga clic en Cerrar.
-
En el cuadro de diálogo Crear directiva de autenticación, junto a Expresiones con nombre, seleccione General, seleccione Valor verdadero, haga clic en Agregar expresión, haga clic en Crear y, a continuación, haga clic en Cerrar.