
Configuración de una aplicación de NetScaler Gateway en el portal de Azure
La siguiente sección enumera los pasos para configurar una aplicación de NetScaler Gateway en el portal de Azure.
Requisitos previos
-
Credenciales de administrador global de Azure
-
La licencia de Intune está habilitada
-
Para la integración de Intune, debe crear una aplicación de NetScaler Gateway en el portal de Azure.
-
Una vez creada la aplicación de NetScaler Gateway, configure la política de OAuth en NetScaler Gateway utilizando la siguiente información específica de la aplicación:
-
ID de cliente / ID de aplicación
-
Secreto de cliente / Clave de aplicación
-
ID de inquilino de Microsoft Entra
-
-
NetScaler Gateway utiliza el ID de cliente de la aplicación y el secreto de cliente para comunicarse con Azure y comprobar la conformidad con NAC.
Para crear una aplicación de NetScaler Gateway en Azure
-
Inicie sesión en portal.azure.com
-
Haga clic en Microsoft Entra ID.
-
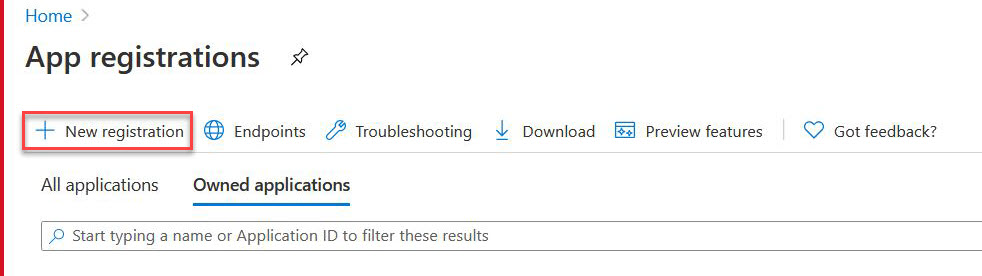
Haga clic en Registros de aplicaciones y haga clic en Nuevo registro.
-
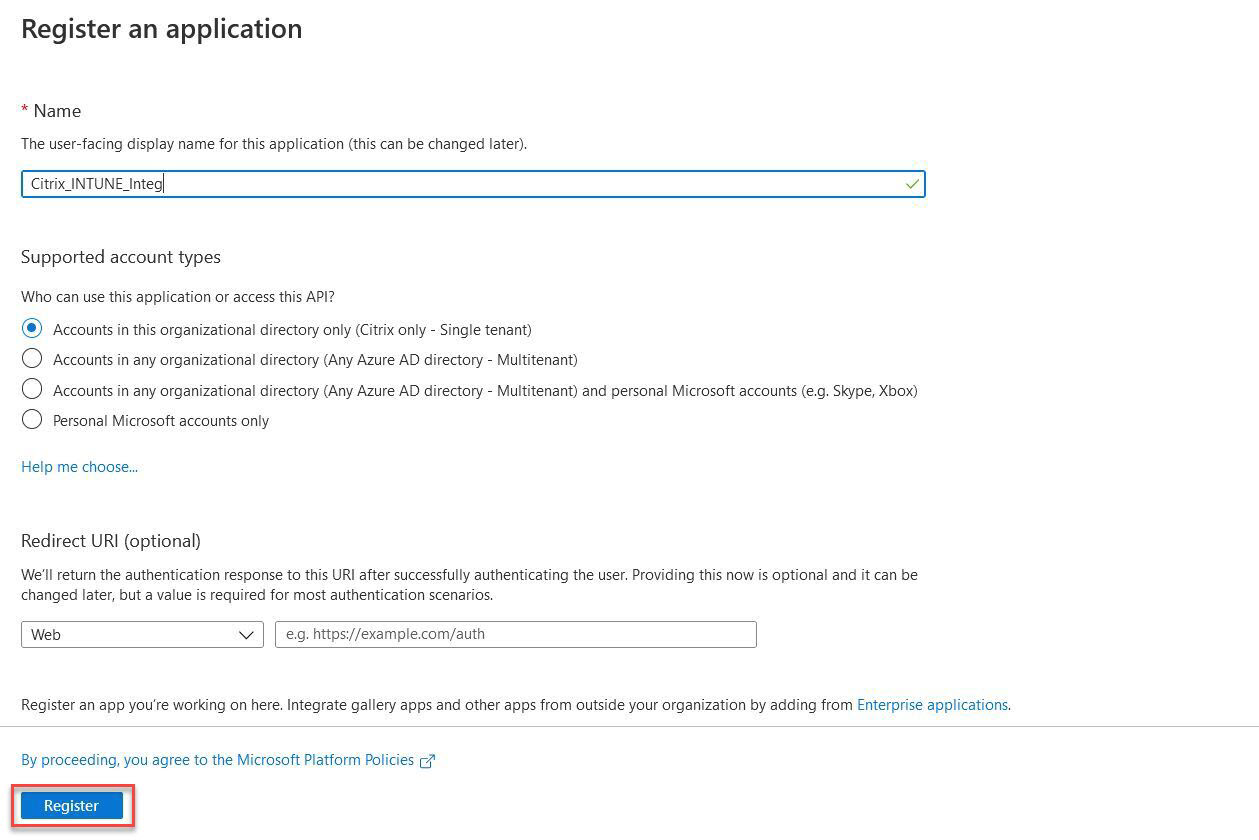
En la página Registrar una aplicación, introduzca un nombre de aplicación y haga clic en Registrar.
-
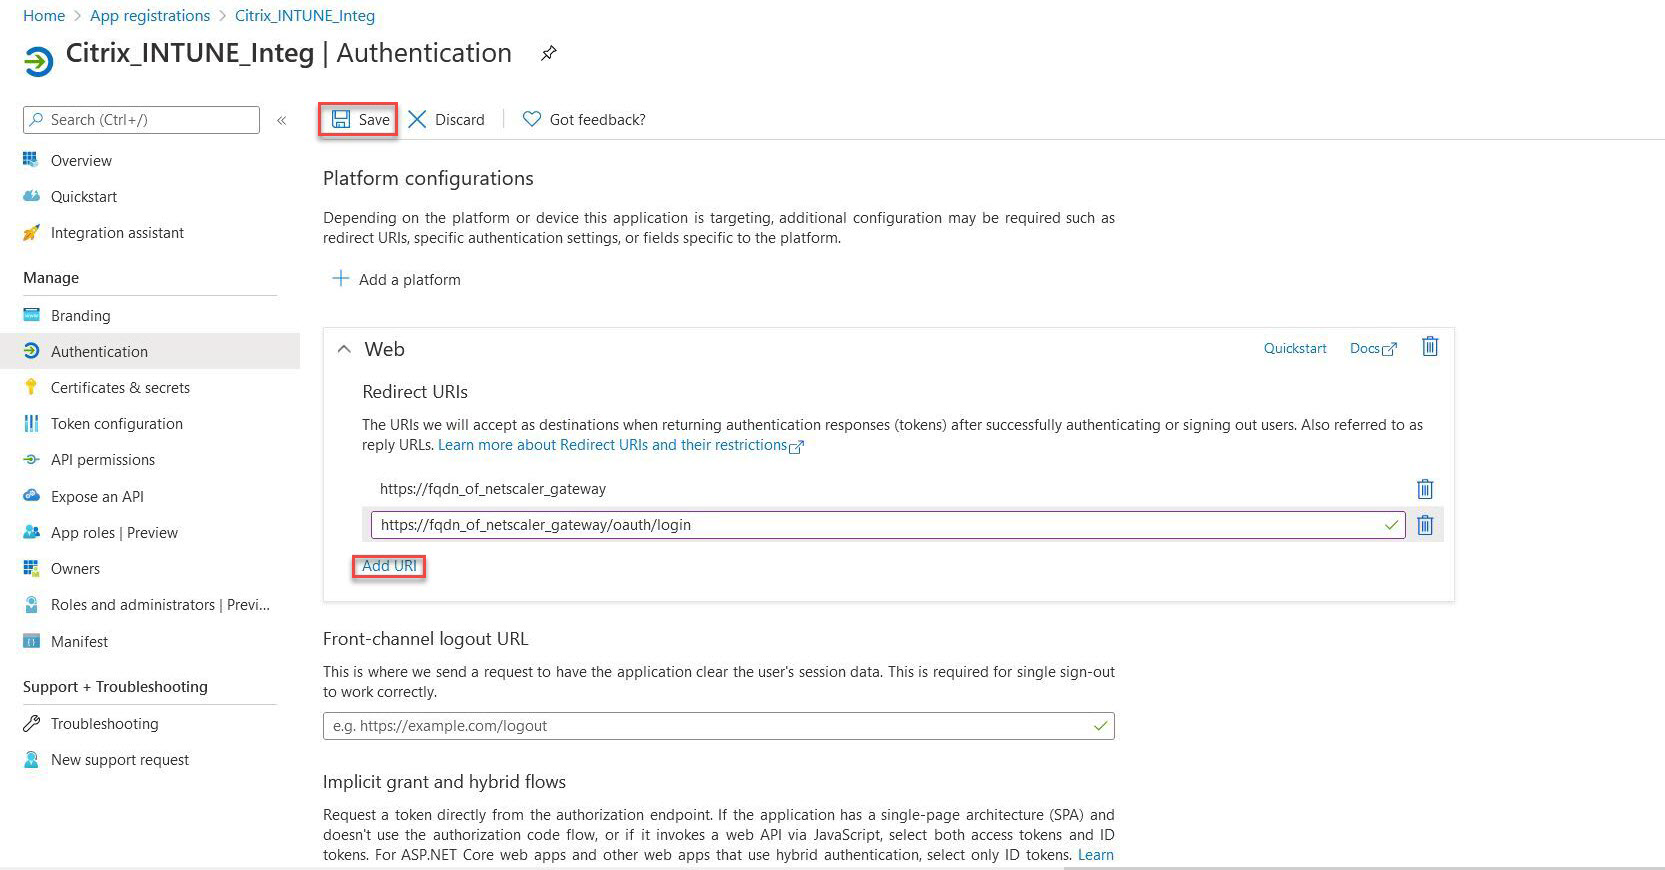
Vaya a Autenticación, haga clic en Agregar URI, introduzca el FDQN para NetScaler Gateway y haga clic en Guardar.
-
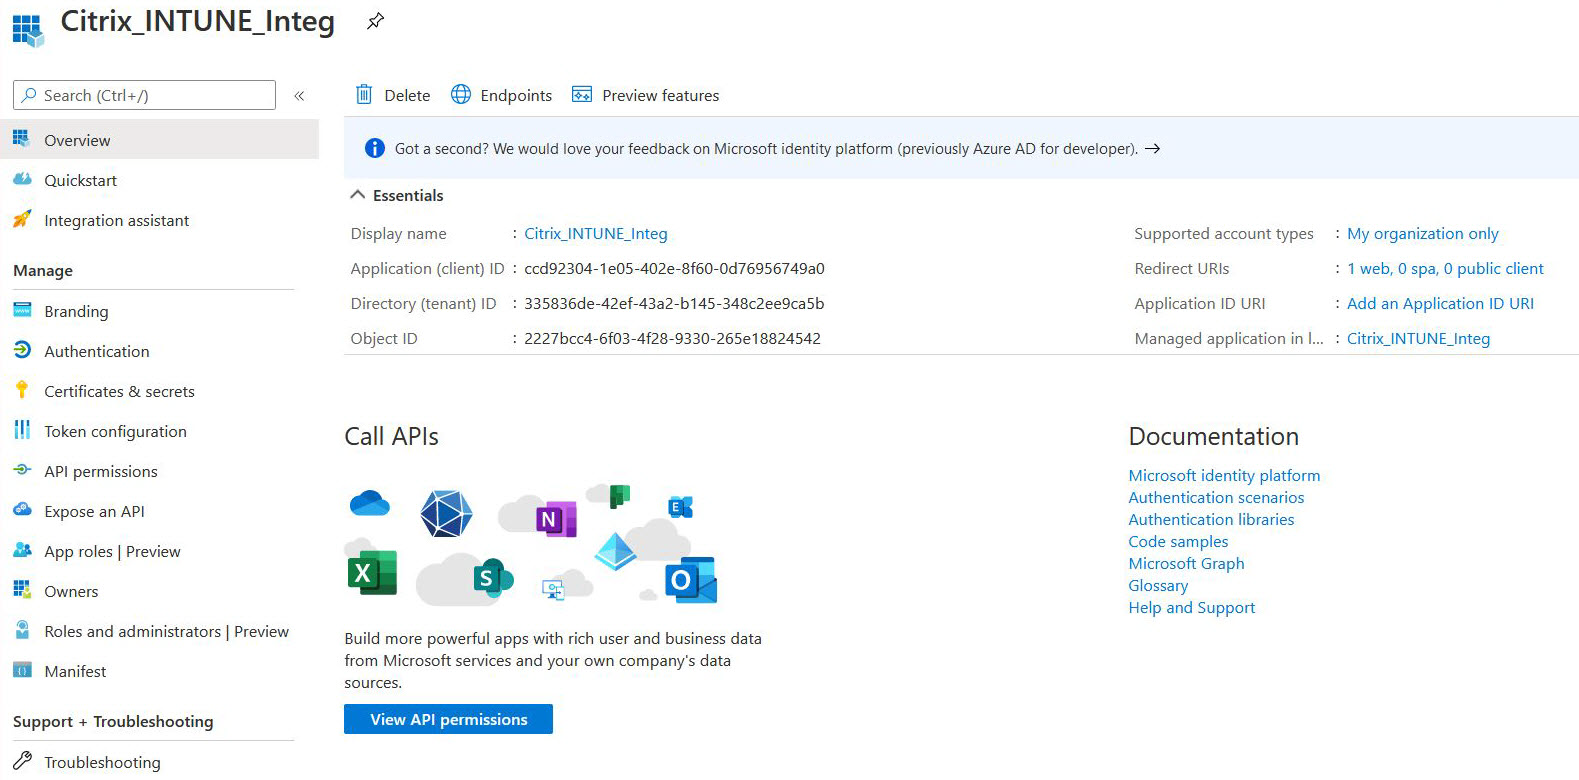
Vaya a la página Información general para obtener el ID de cliente, el ID de inquilino y el ID de objeto.
-
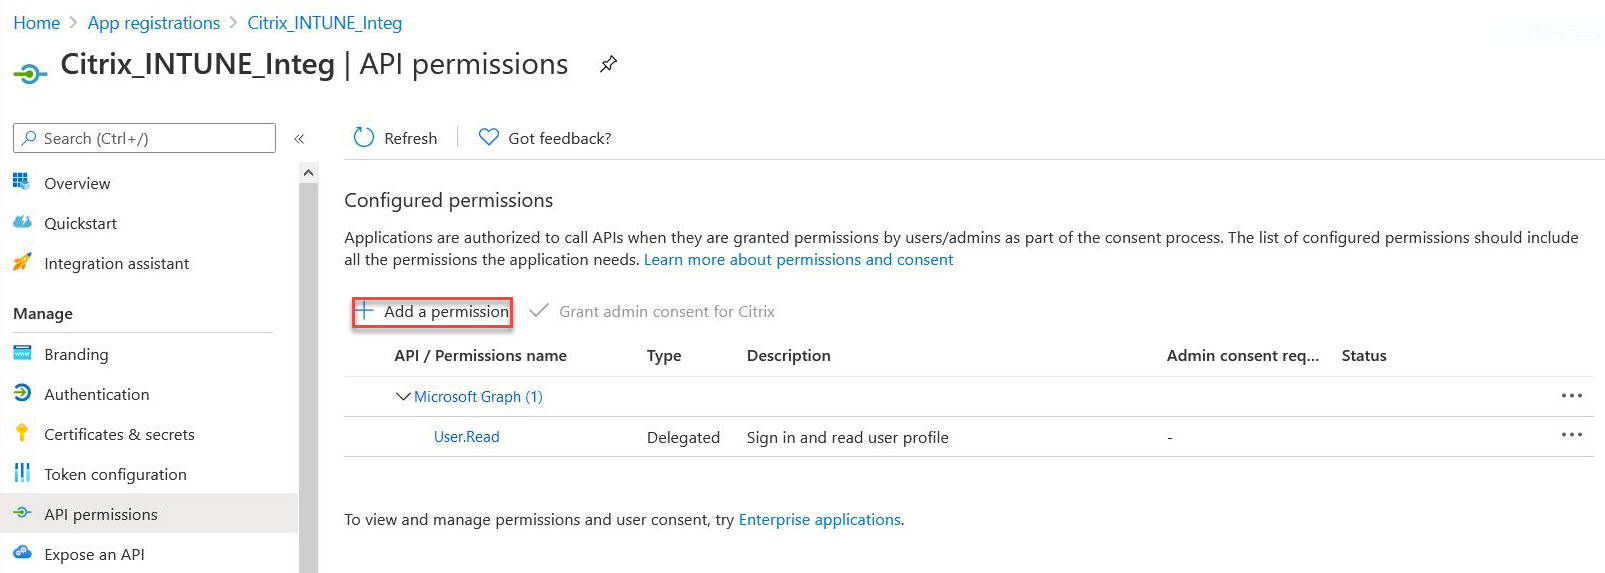
Vaya a Permisos de API y haga clic en Agregar un permiso.
 Nota:Todas las aplicaciones de Microsoft Entra ID que llaman a los puntos finales de servicio
https://login.microsoftonline.com,https://graph.microsoft.comohttps://graph.windows.netrequieren que se asigne el permiso de API para que el gateway pueda llamar a la API de NAC. Los permisos de API disponibles son:-
Application.Read.All
-
Application.ReadWrite.All
-
Application.OwnedBy
-
Directory.Read.All
El permiso preferido es Application.Read.All.Para obtener más detalles, consulte<https://techcommunity.microsoft.com/t5/intune-customer-success/support-tip-intune-service-discovery-api-endpoint-will-require/ba-p/2428040> -
-
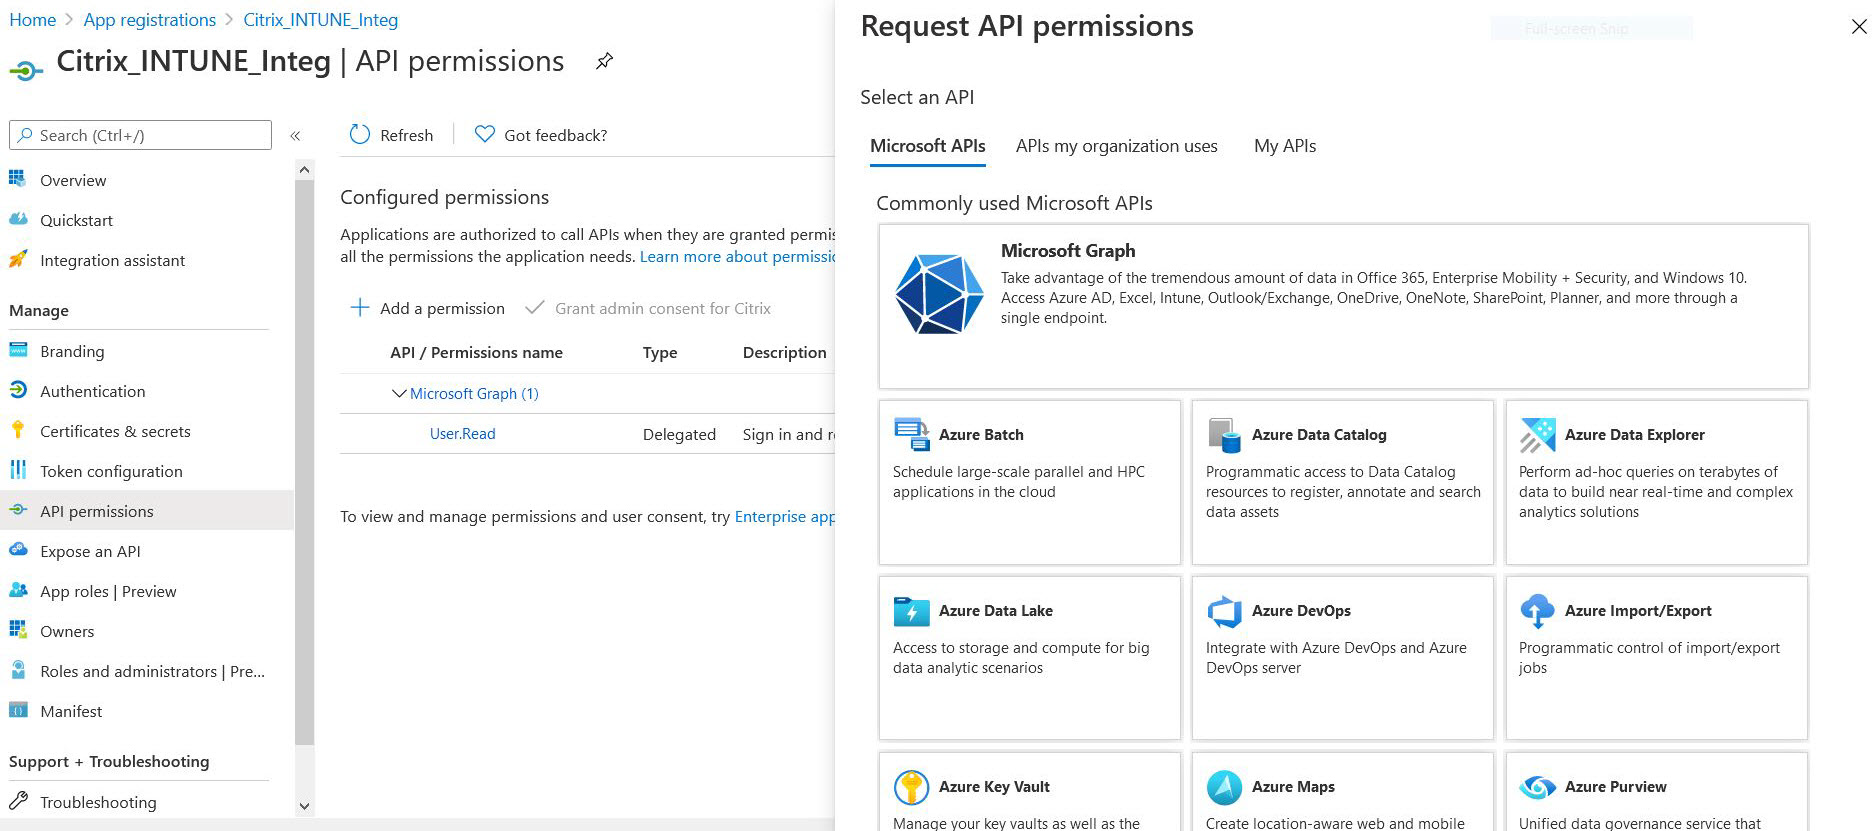
Haga clic en el mosaico Microsoft Graph para configurar los permisos de API para Microsoft Graph.
-
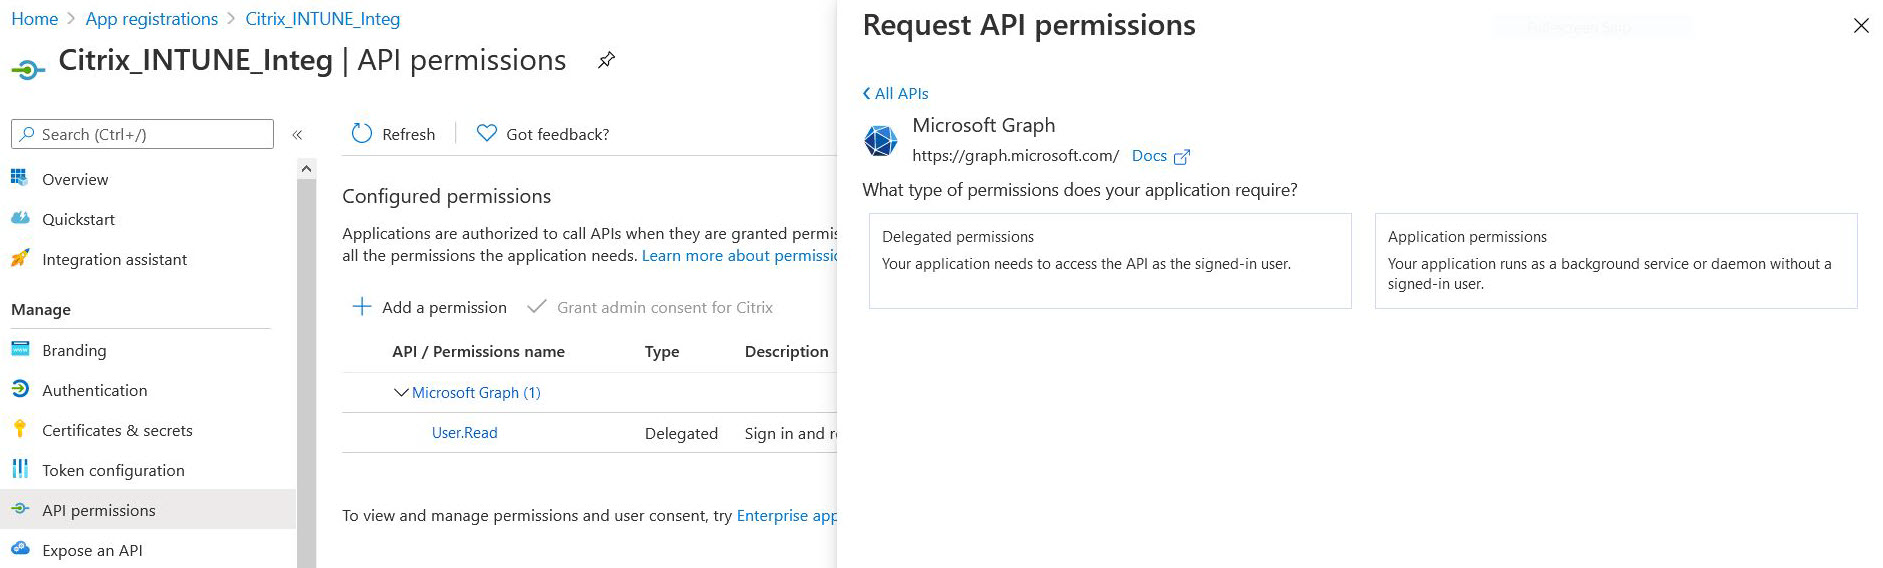
Haga clic en el mosaico Permisos delegados.
-
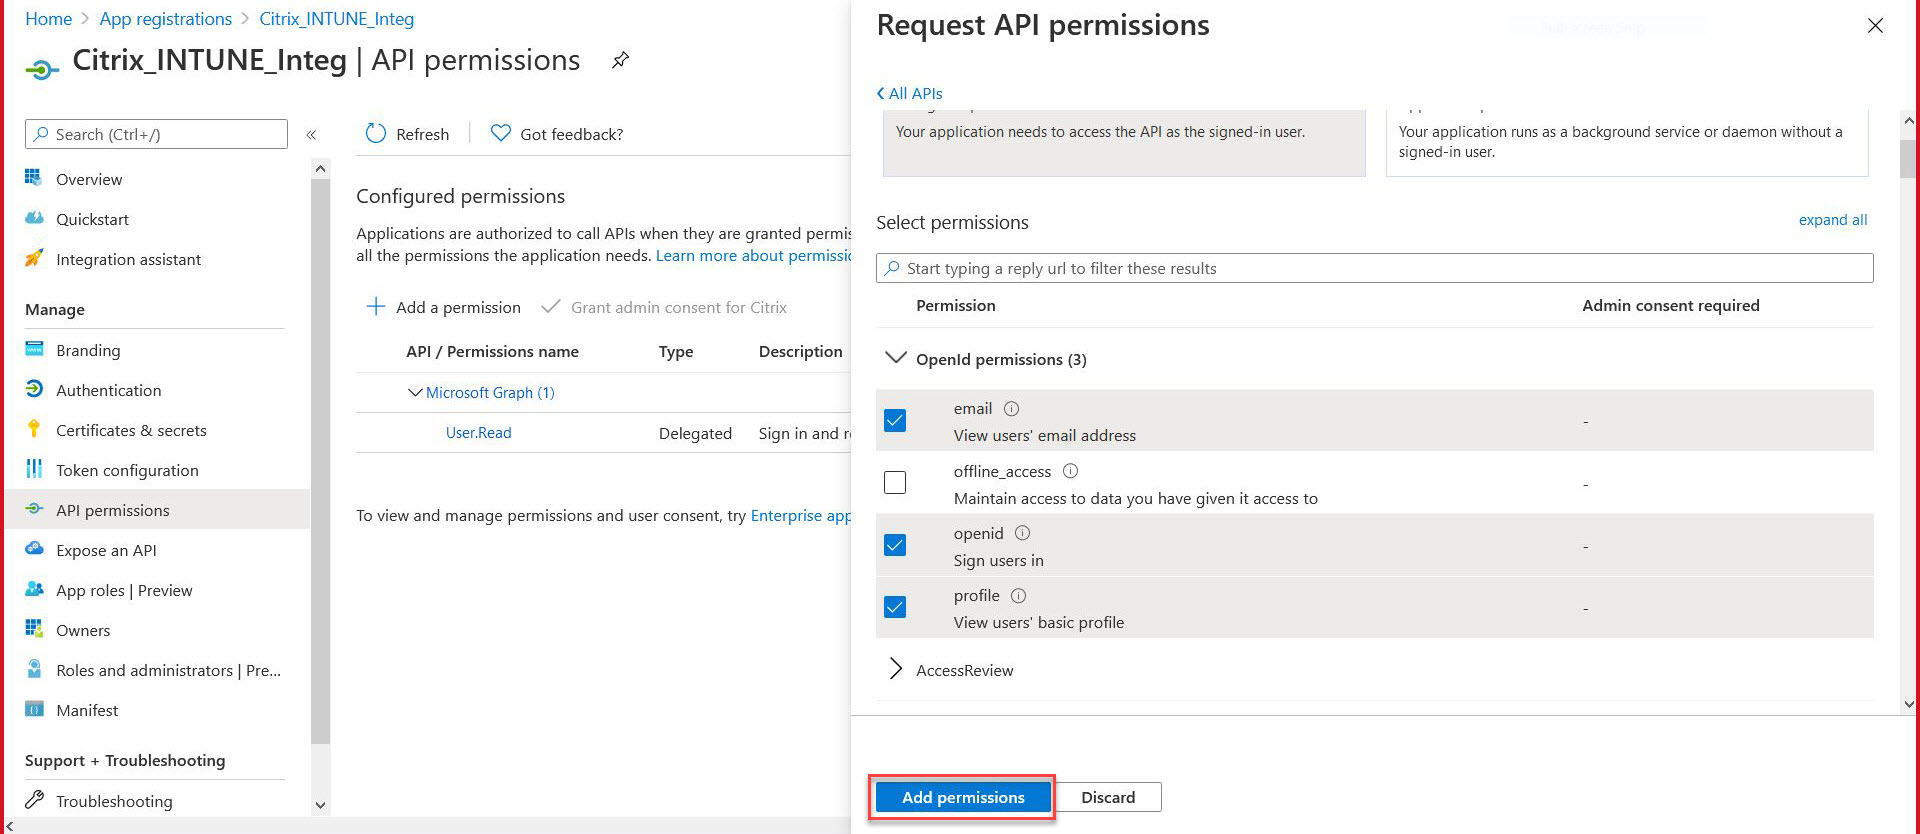
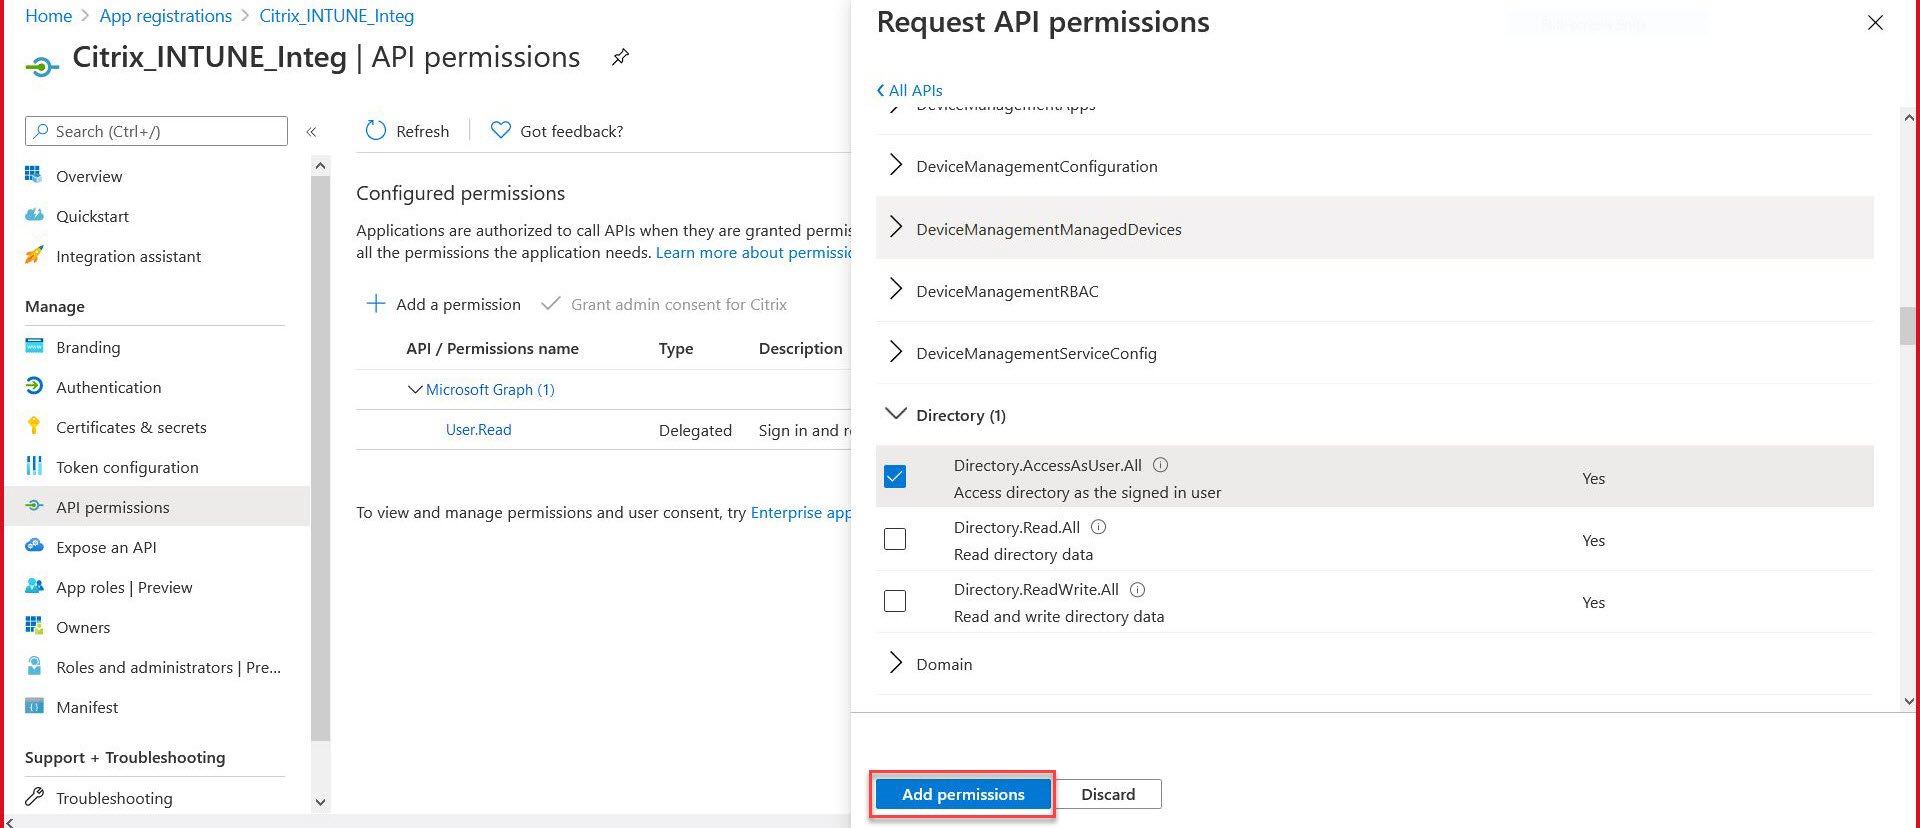
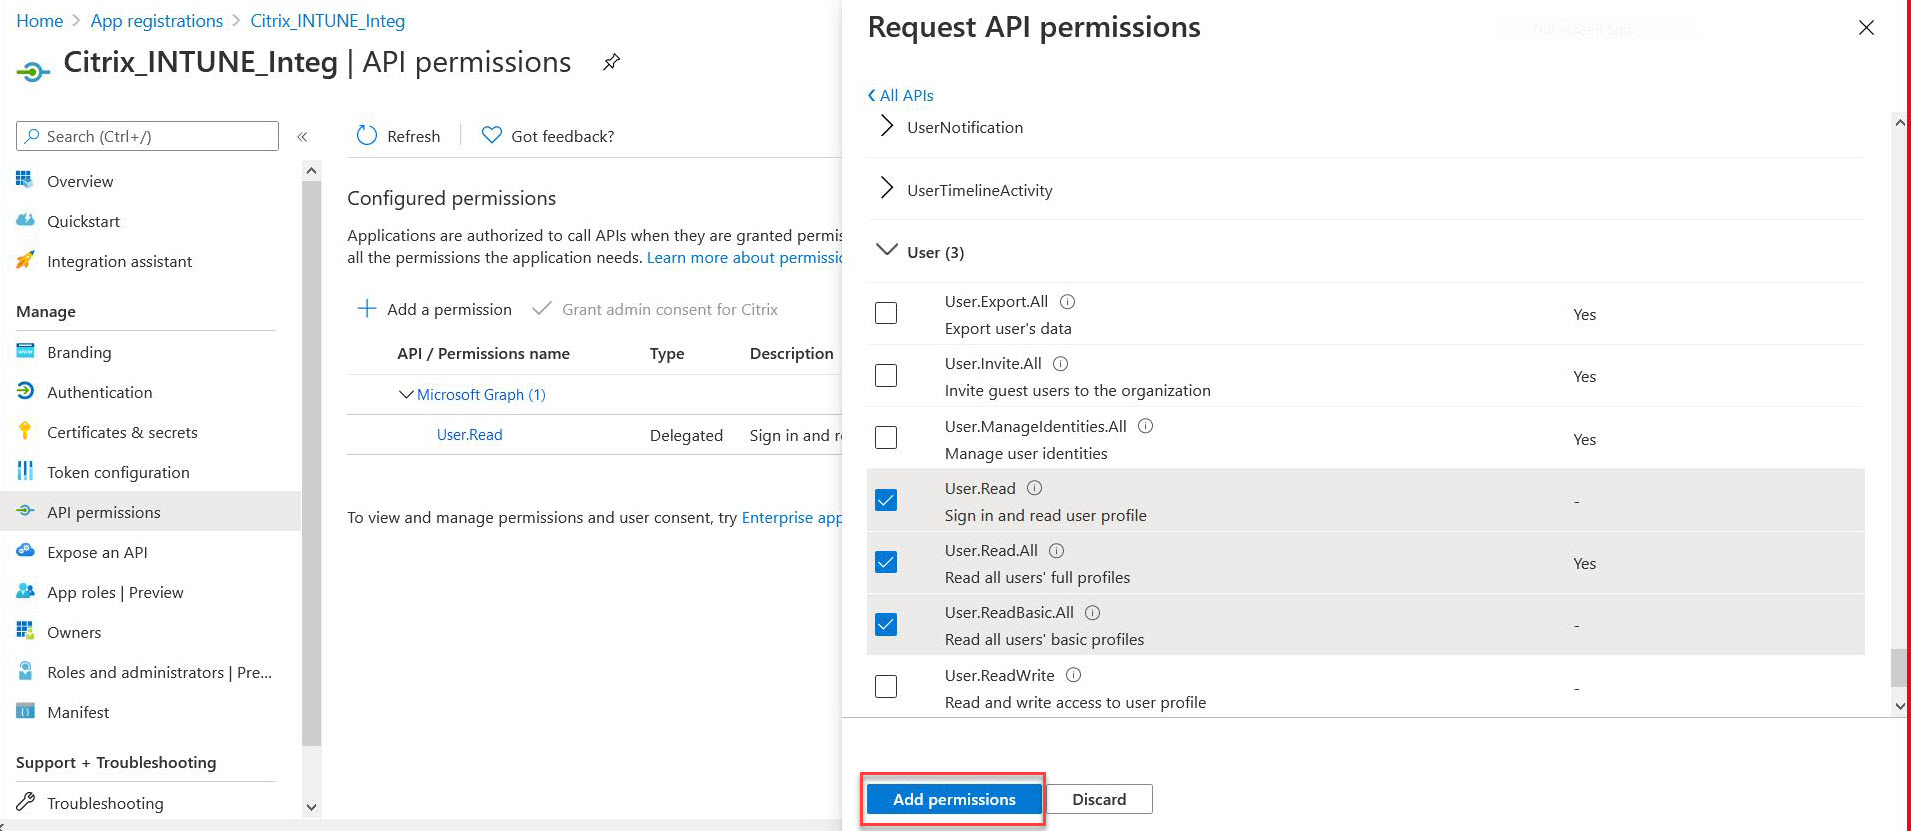
Seleccione los siguientes permisos y haga clic en Agregar permisos.
-
Correo electrónico
-
openid -
Perfil
-
Directory.AccessAsUser.All
-
User.Read
-
User.Read.All
-
User.ReadBasic.All
 Permisos para la comprobación NAC de Intune:Todas las aplicaciones de Microsoft Entra ID que llaman a los puntos de conexión de servicio
https://login.microsoftonline.com,https://graph.microsoft.comohttps://graph.windows.netrequieren que se asigne el permiso de API para que el gateway pueda llamar a la API de NAC. Los permisos de API disponibles son:-
Application.Read.All
-
Application.ReadWrite.All
-
Application.OwnedBy
-
Directory.Read.All
El permiso preferido es Application.Read.All.Para obtener más detalles, consulte<https://techcommunity.microsoft.com/t5/intune-customer-success/support-tip-intune-service-discovery-api-endpoint-will-require/ba-p/2428040>Nota:Si un cliente solo utiliza la acción de Intune para la comprobación NAC, el único permiso requerido es Application.Read.All en Microsoft Graph. -
-
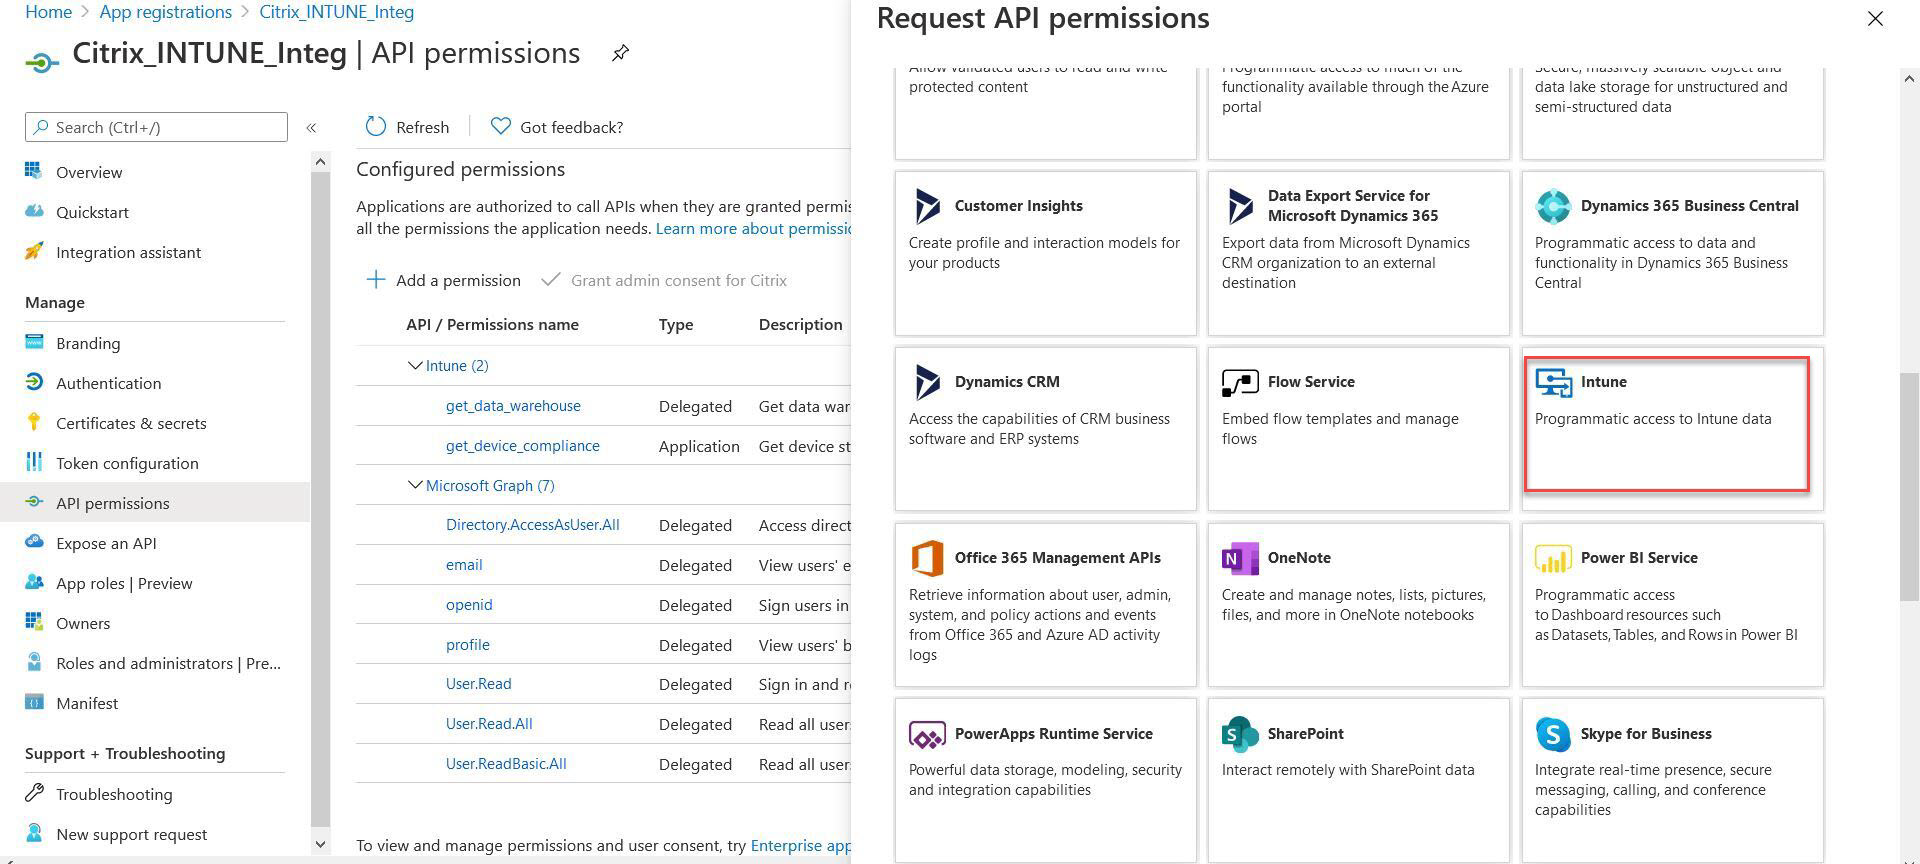
Haga clic en el mosaico Intune para configurar los permisos de API para Intune.
-
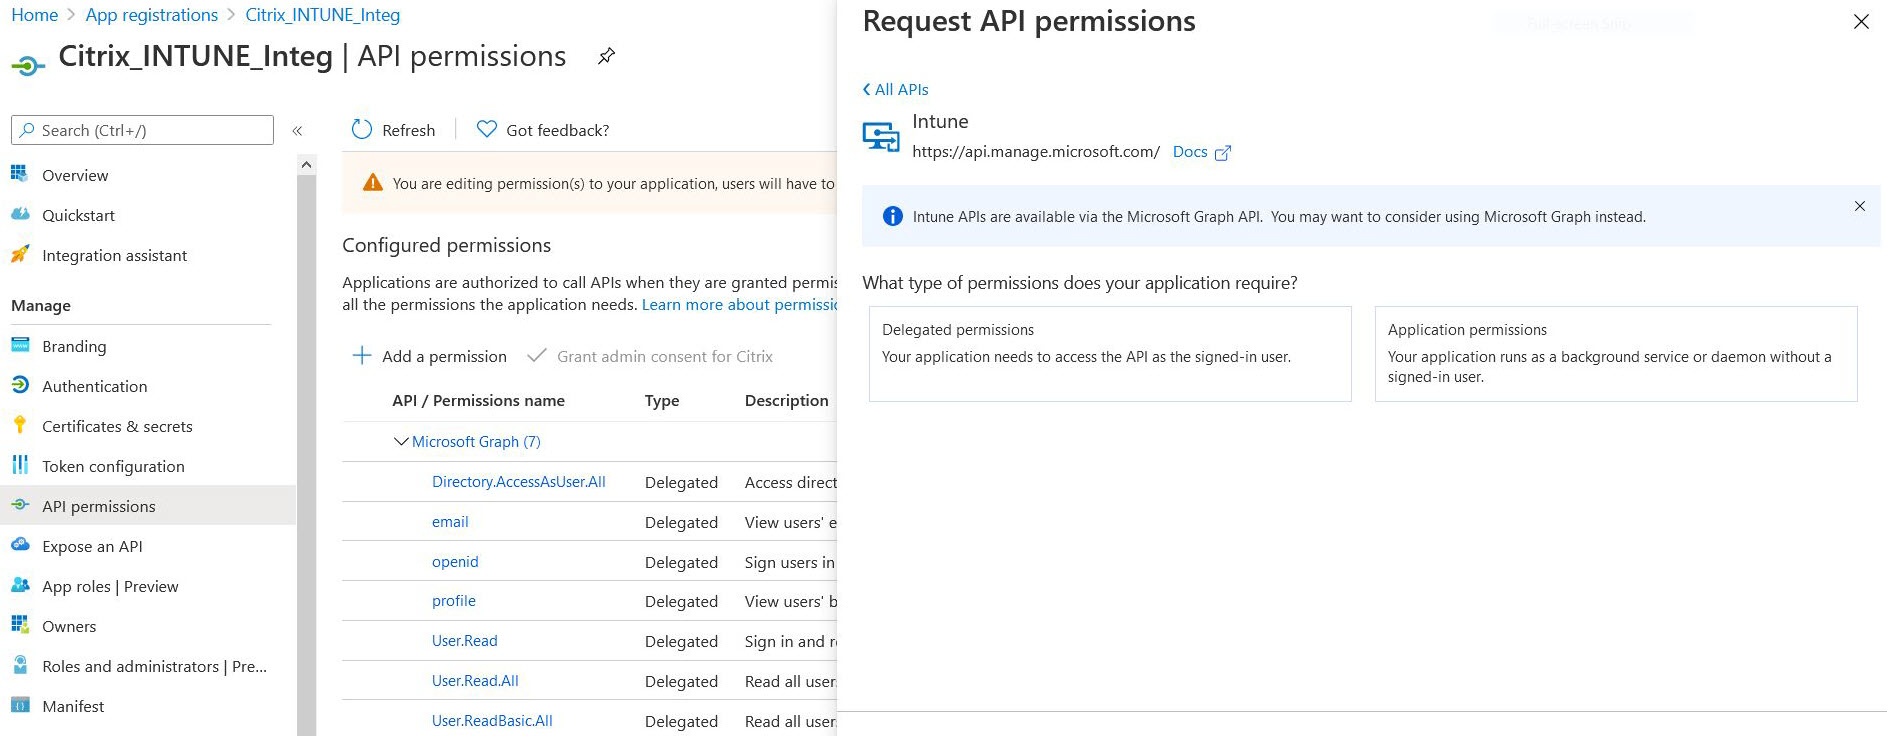
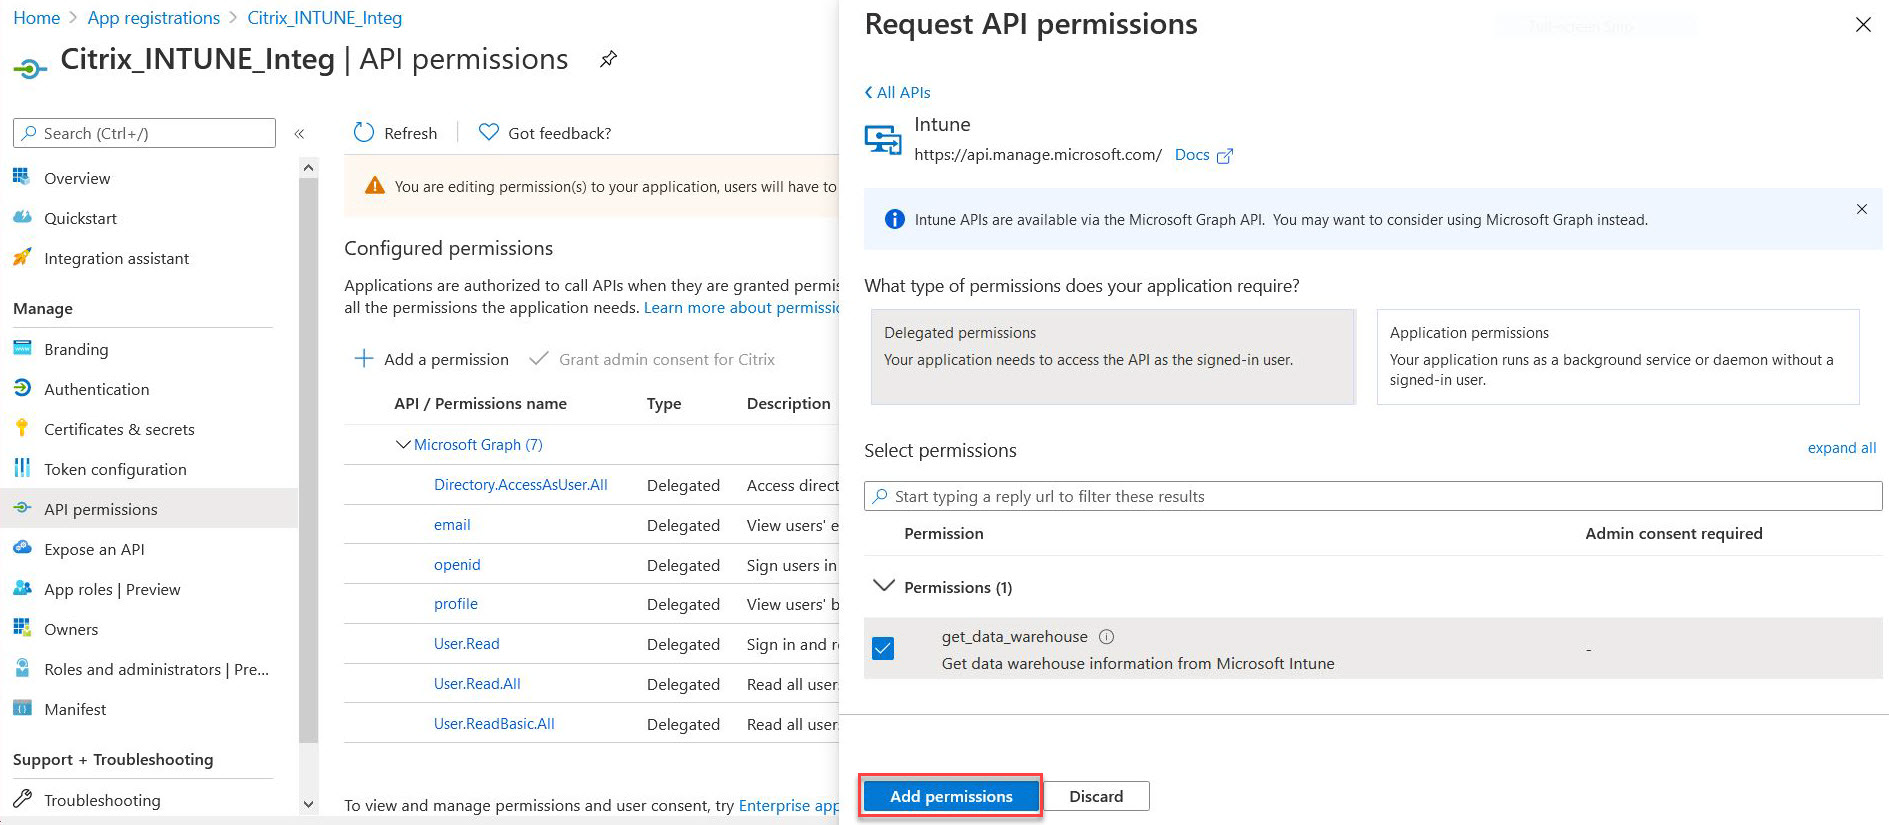
Haga clic en el mosaico Permisos de aplicación y en el mosaico Permisos delegados para añadir permisos para Get_device_compliance y Get_data_warehouse, respectivamente.
-
Seleccione los siguientes permisos y haga clic en Agregar permisos.
-
Get_device_compliance - Permisos de aplicación
-
Get_data_warehouse - Permisos delegados
Nota:Para la comprobación de NAC de Intune, el único permiso requerido es Get_device_compliance.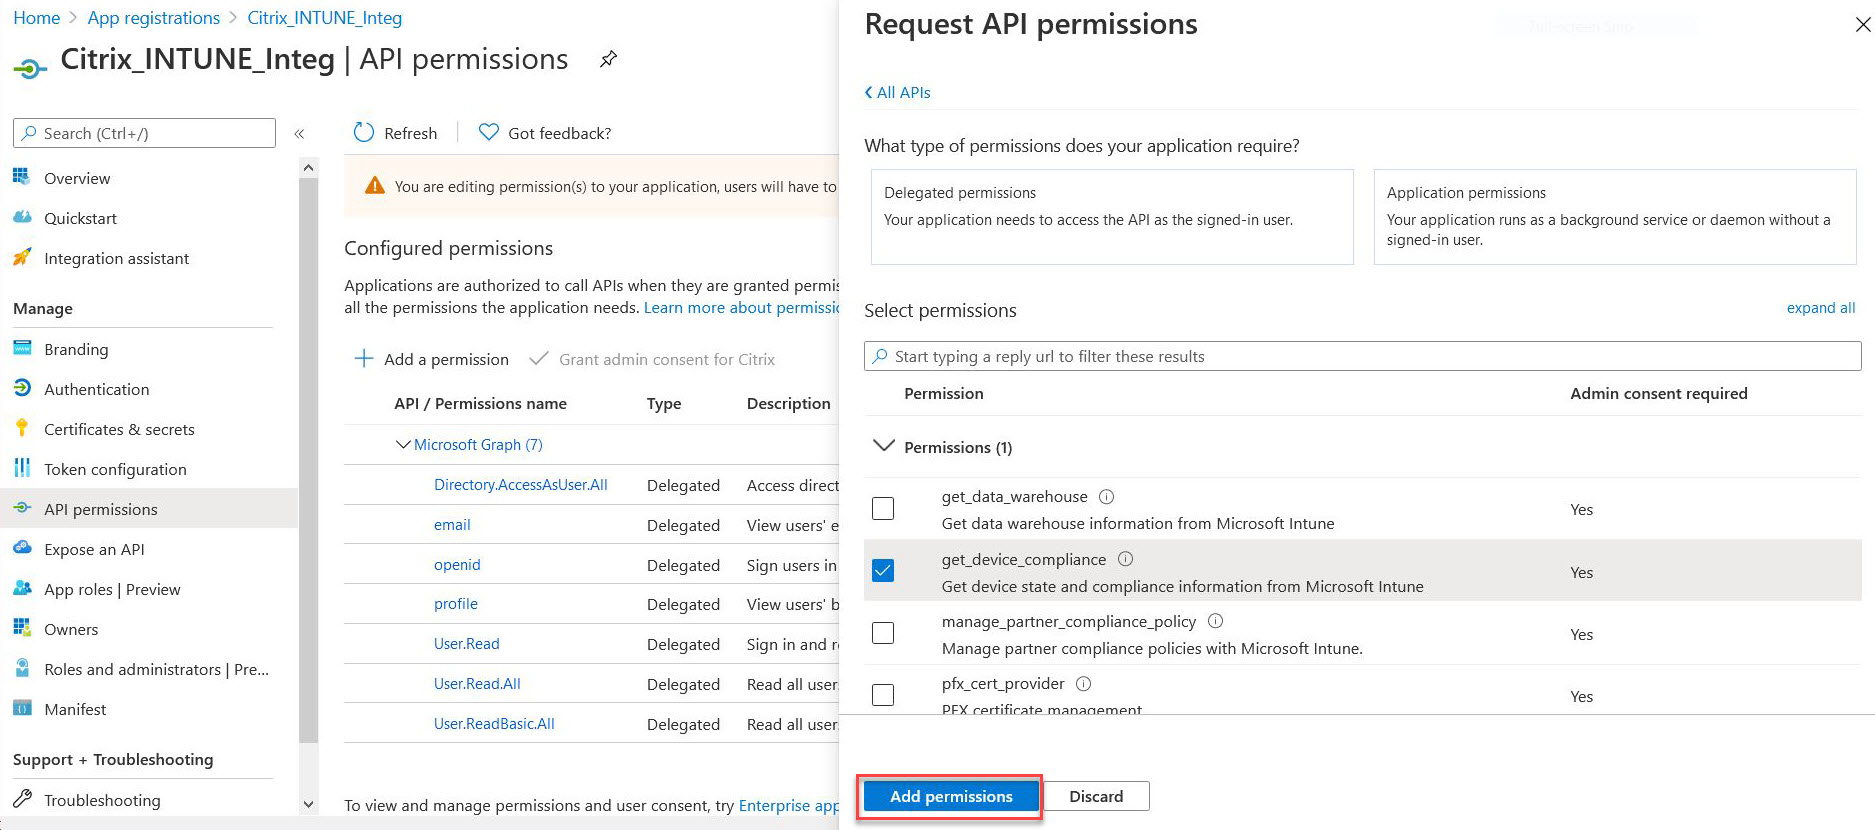
-
-
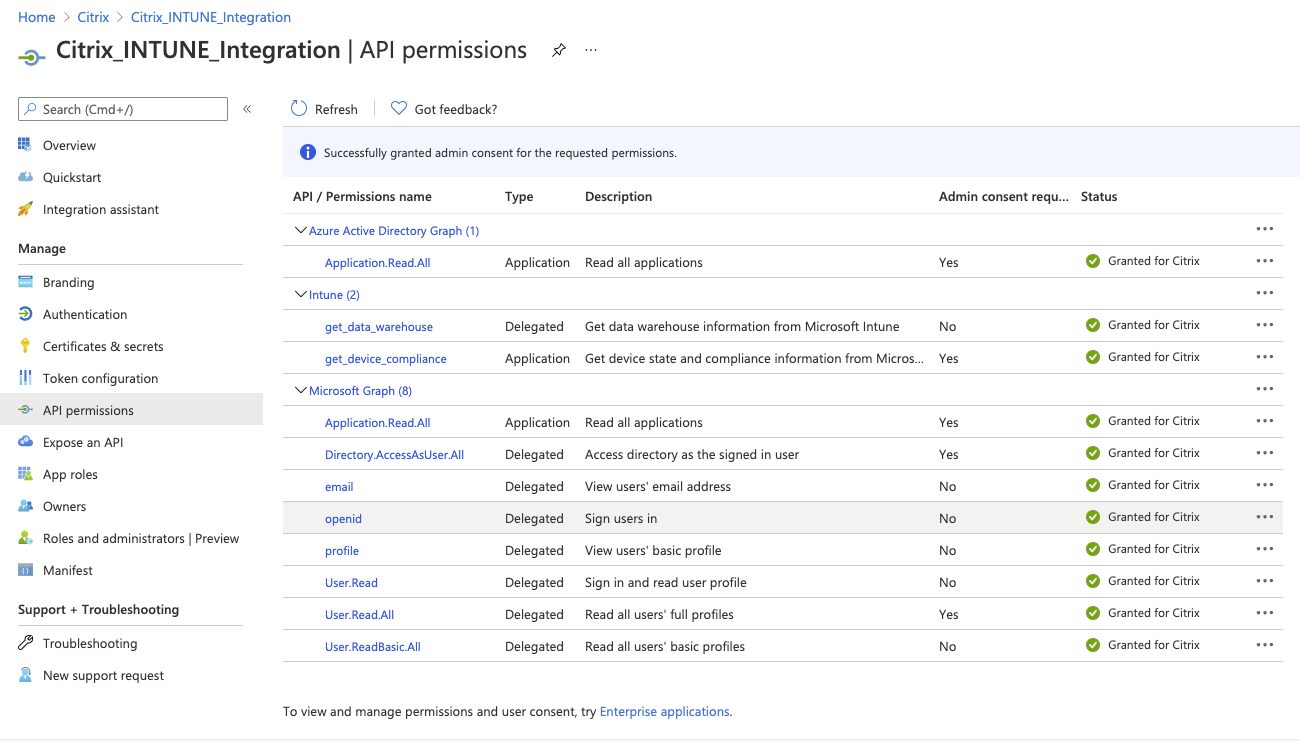
La siguiente página enumera los permisos de API configurados.
-
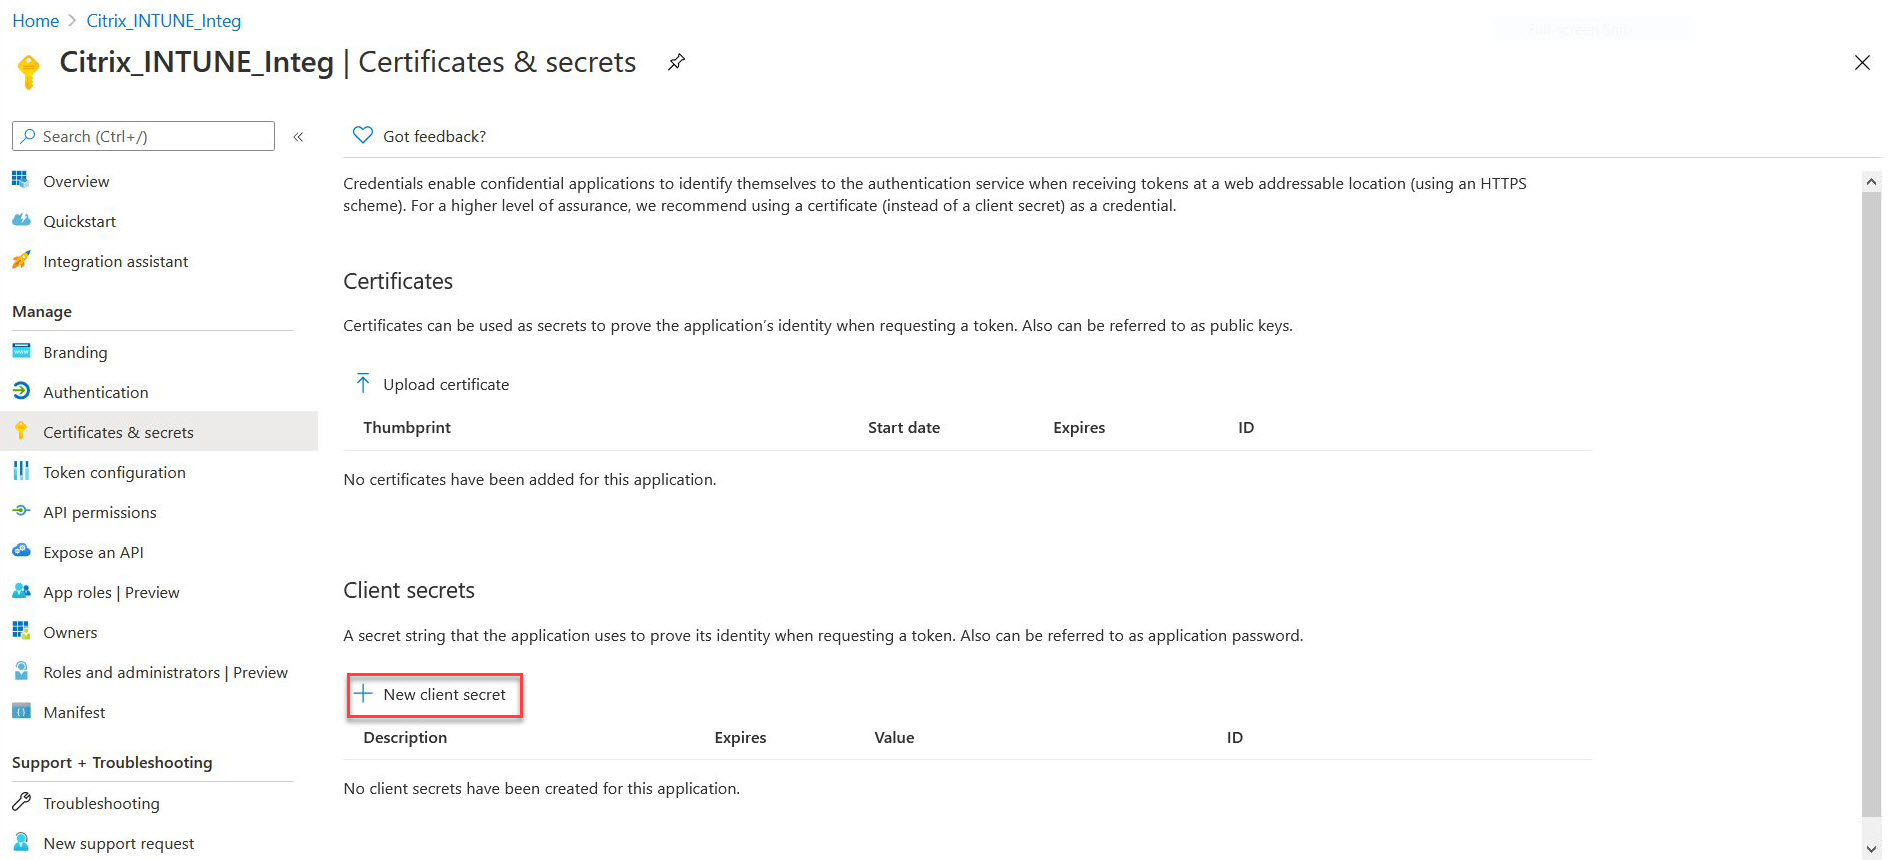
Vaya a Certificados y secretos y haga clic en Nuevo secreto de cliente.
-
En la página Agregar un secreto de cliente, introduzca una descripción, seleccione la caducidad y haga clic en Agregar.
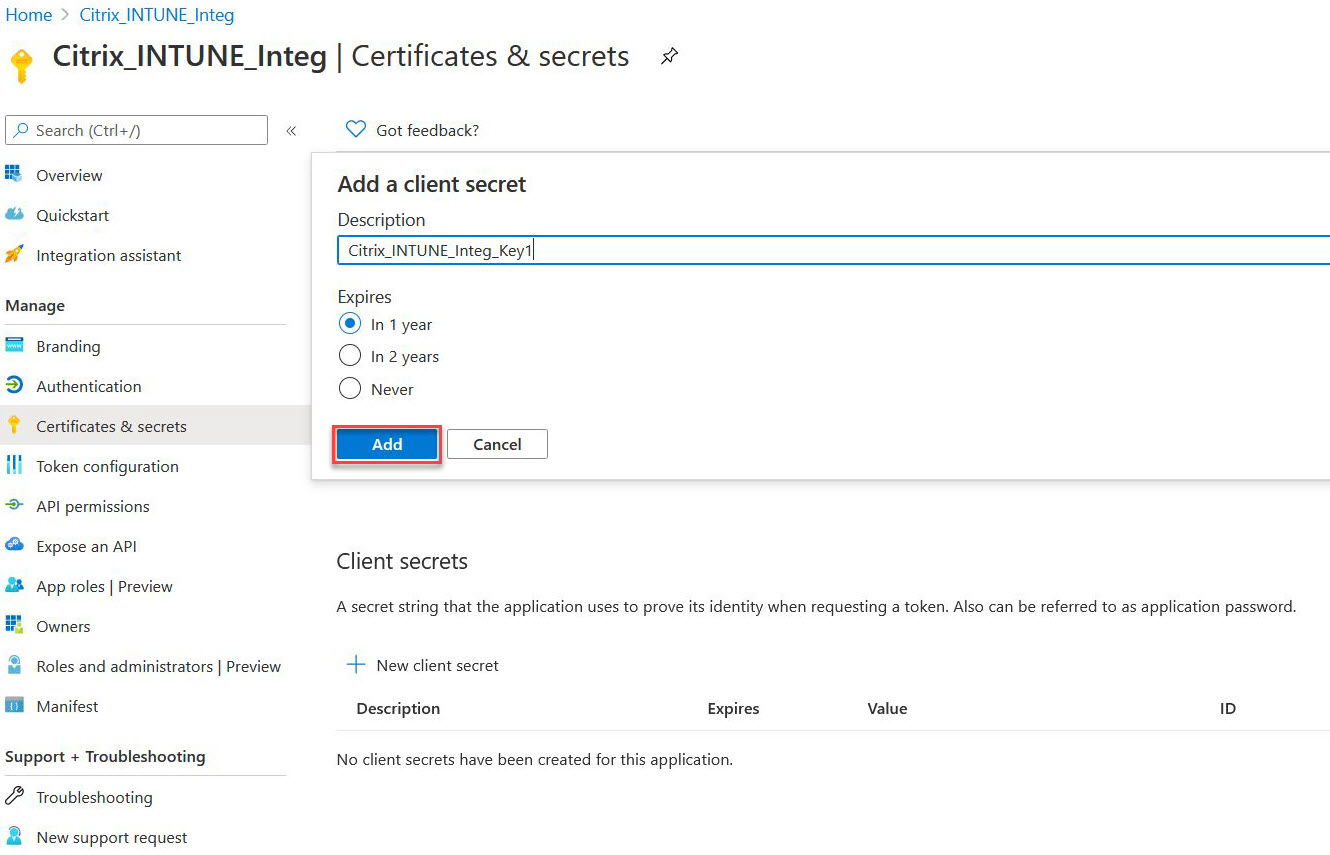
-
La siguiente pantalla muestra el secreto de cliente configurado.NotaEl secreto de cliente se muestra solo una vez cuando se genera. Copie el secreto de cliente mostrado localmente. Utilice el mismo secreto de cliente junto con el ID de cliente asociado a la aplicación recién registrada al configurar la acción OAuth en el dispositivo NetScaler Gateway para Intune.
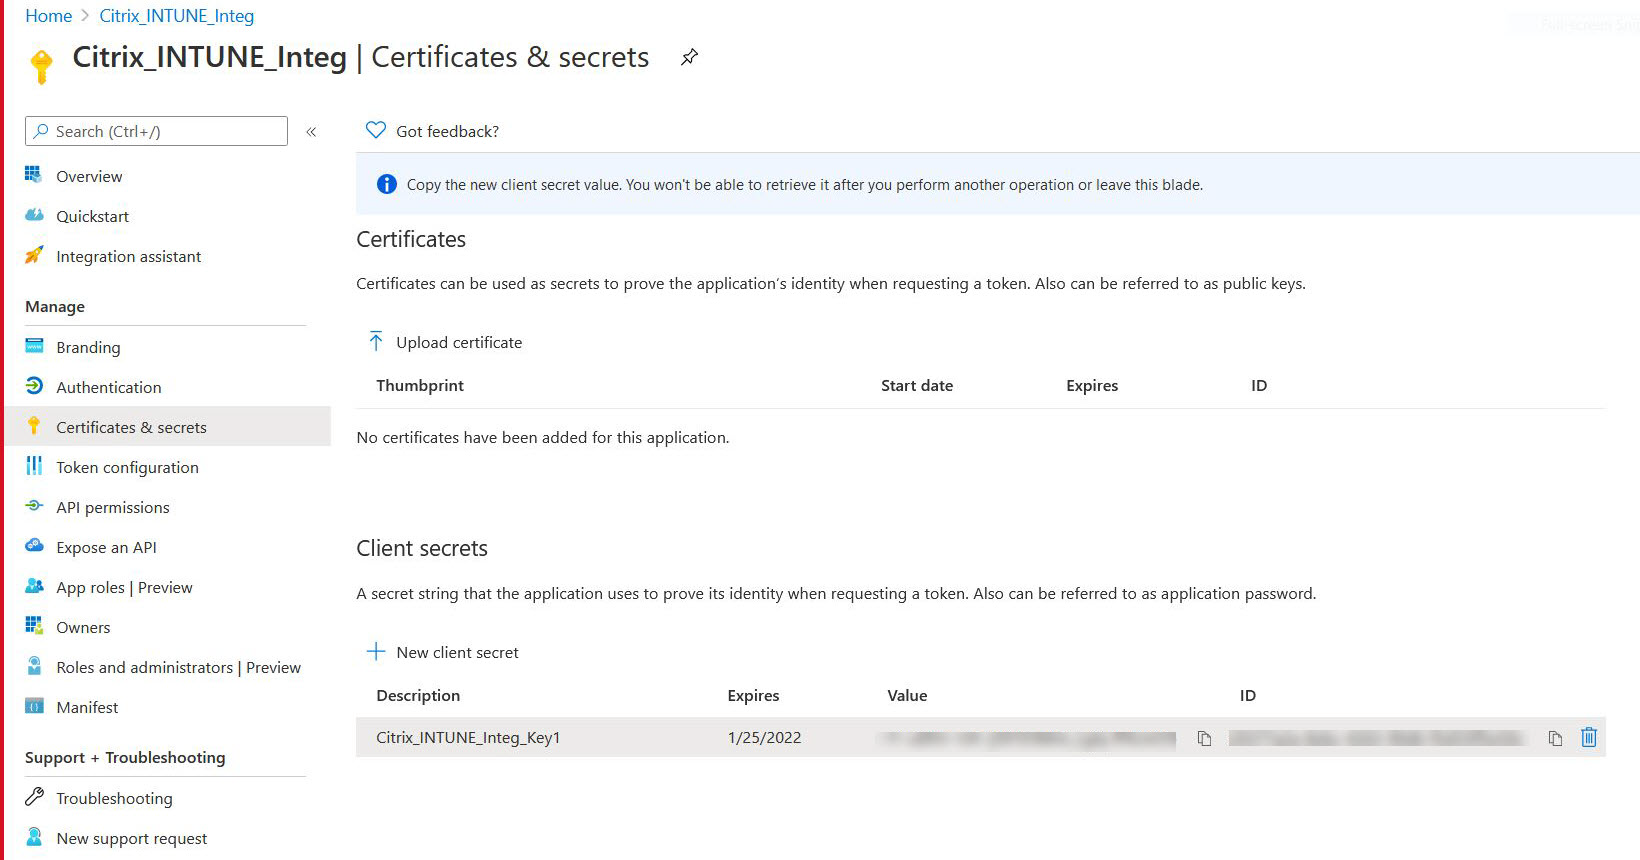
La configuración de la aplicación en el portal de Azure ya está completa.