
Habilitar el protocolo DTLS 1.2 en NetScaler Gateway
NetScaler Gateway ahora es compatible con el protocolo DTLS 1.2, el estándar de seguridad más reciente, para mejorar la seguridad y la protección de las conexiones de back-end. A partir de la versión 14.1 compilación 47.46, puede configurar NetScaler Gateway para usar DTLS 1.2 para proteger la conexión entre NetScaler Gateway y VDA.
Configurar DTLS 1.2 mediante la GUI
-
Vaya a NetScaler Gateway -> Global Settings -> Change Global Settings.
-
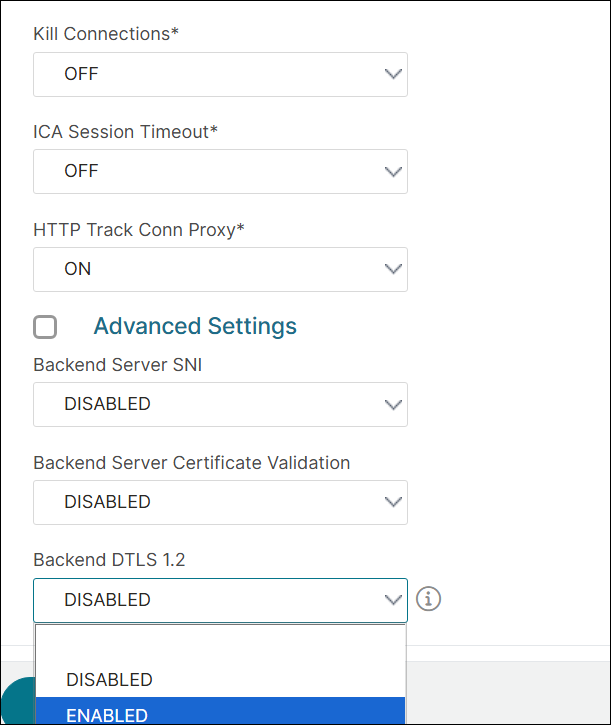
En la página Global NetScaler Gateway Settings, seleccione ENABLED en el menú Backend DTLS 1.2 y haga clic en OK.
Configurar DTLS 1.2 mediante la CLI
Para habilitar DTLS 1.2 para las conexiones de back-end, en el símbolo del sistema, escriba:
set vpn parameter -backenddtls12 ENABLED
Para inhabilitar DTLS 1.2 para las conexiones de back-end, en el símbolo del sistema, escriba:
set vpn parameter -backenddtls12 DISABLED
 unset vpn parameter -backendDtls12
verificar el estado de cifrado de DTLS 1.2
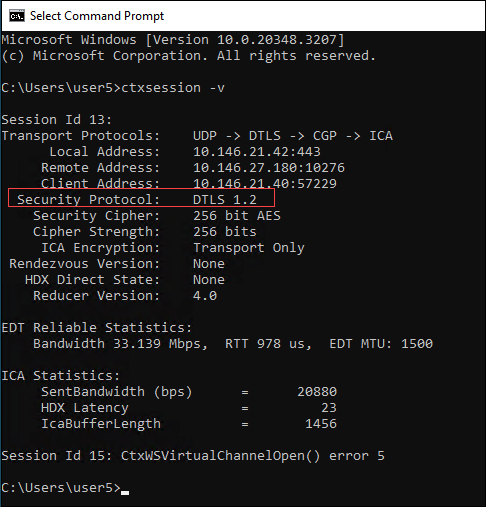
Compruebe el estado del cifrado DTLS 1.2 mediante el siguiente comando:
sh vpn parameter - Backend DTLS 1.2: DISABLED
Matriz de compatibilidad
La siguiente tabla proporciona una matriz de compatibilidad para las plataformas VDA que admiten DTLS 1.2 y DTLS 1.2 con HDX Insight, lo que garantiza conexiones seguras de extremo a extremo entre NetScaler Gateway y VDA.
| Plataformas compatibles | DTLS 1.2 | DTLS 1.2 con HDX Insight |
|---|---|---|
| Windows | 2407 y posteriores | 2503 y posteriores |
| Linux | 2411 y posteriores | 2411 y posteriores |
| macOS | 2507 y posteriores | 2507 y posteriores |
A partir de la versión 14.1 compilación 56.x de NetScaler Gateway, VDA para macOS admite DTLS 1.2 y DTLS 1.2 con HDX Insight, siempre que Secure HDX esté configurado en Delivery Controller o Citrix Studio. Para obtener más información sobre la configuración de Secure HDX, consulte Secure HDX™.
Limitaciones
DTLS 1.2 no es compatible con una topología de doble salto.