
NetScaler Consoleにおける侵害の痕跡の検出
NetScaler Consoleの侵害の痕跡 (IoC) 検出機能は、NetScalerアプライアンスが脆弱性によって潜在的に影響を受けているかどうかを検出するように設計されています。
CVEイベントが発生した場合、最初の懸念事項の1つは、悪意のあるアクターがその脆弱性を悪用できたかどうかです。エクスプロイトは顧客のビジネスに壊滅的な損害をもたらすため、そのようなインシデントを直ちに検出することが重要です。侵害の痕跡は、これまでサポートチャネルを通じてNetScaler向けに配布されてきました。これは顧客のニーズを満たしますが、チケットの発行、サポート担当者との会話といったサポートプロセスを経る追加の労力が必要となり、場合によっては理想的ではないことがあります。NetScaler Consoleの侵害の痕跡検出機能は、現在のサポート中心のプロセスを短絡させ、顧客がNetScalerインフラストラクチャを迅速に評価するのに役立つように設計されています。
前提条件
この機能を使用するには、製品使用状況テレメトリを送信する必要があります。NetScalerテレメトリの詳細については、
<https://docs.netscaler.com/ja-jp/netscaler-application-delivery-management-software/current-release/ns-telemetry.html>を参照してください。
利点
-
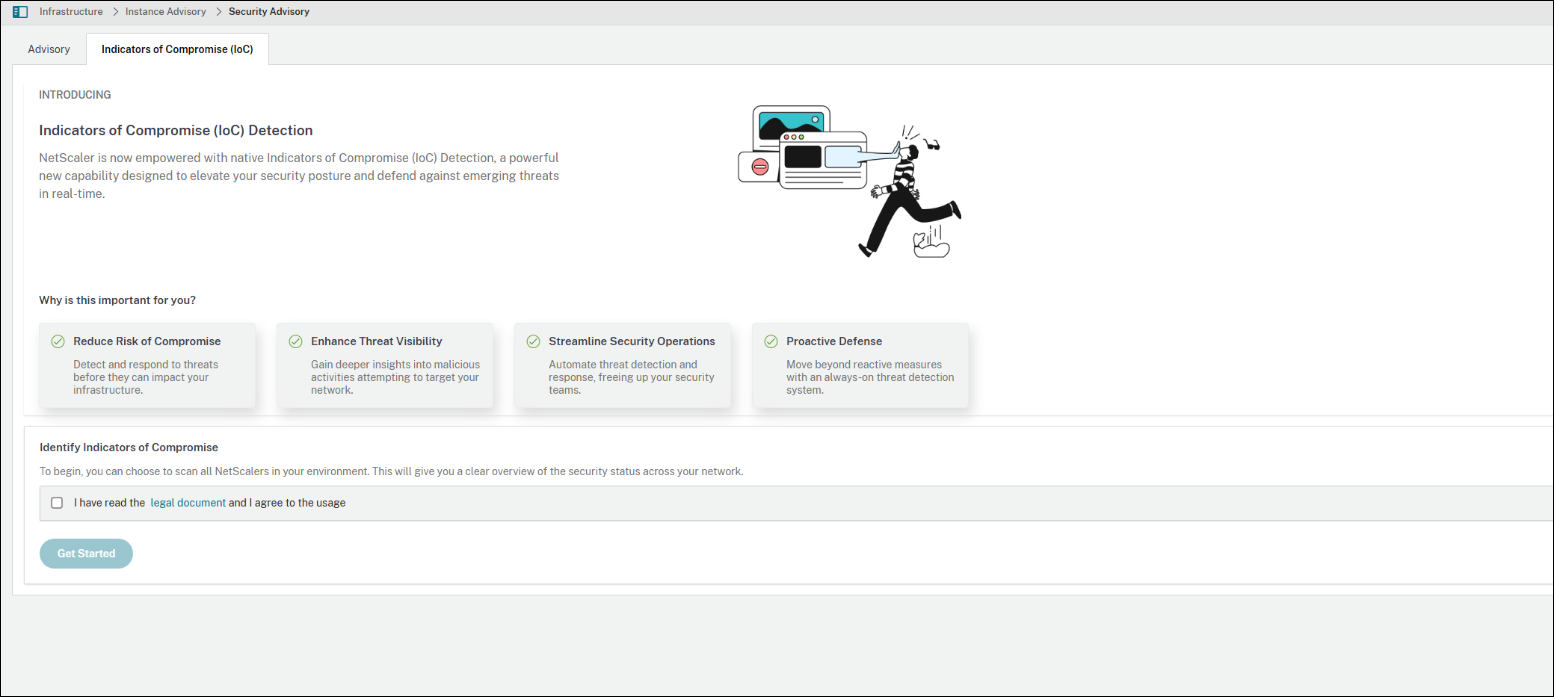
NetScaler Consoleのセキュリティアドバイザリページから侵害検出スキャンを実行できます。
-
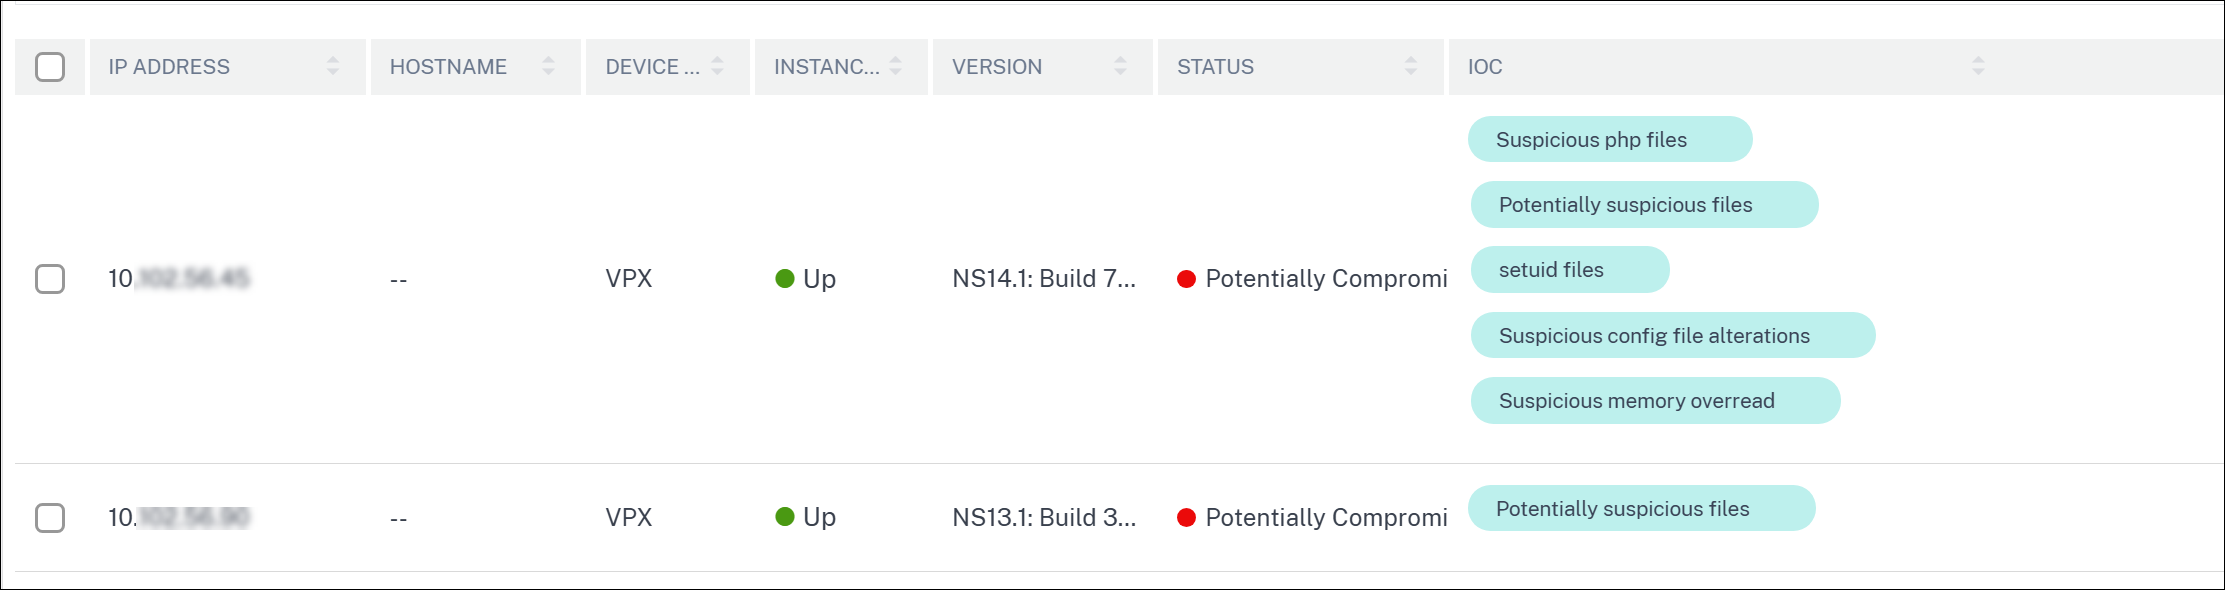
スキャンは以下のいずれかの結果を提供します。
-
侵害の可能性あり – 検出ロジックがCVEに対する潜在的な侵害を検出した場合。
-
侵害は検出されませんでした – 検出ロジックが侵害を検出していない場合。
-
スキップ済み – 特定のNetScalerインスタンスに対してスキャンが手動でスキップされた場合。
-
実行に失敗しました – スキャンが正常に実行されなかった場合。
-
実行中 – スキャンが進行中の場合。
-
-
より多くのIoCが発見されるにつれて、IoCロジックは常に更新されます。そのような場合、ホームページには更新が利用可能であることが表示されます。
-
IoC検出ロジックのアップデートが利用可能になると、ランディングページで確認できます。
-
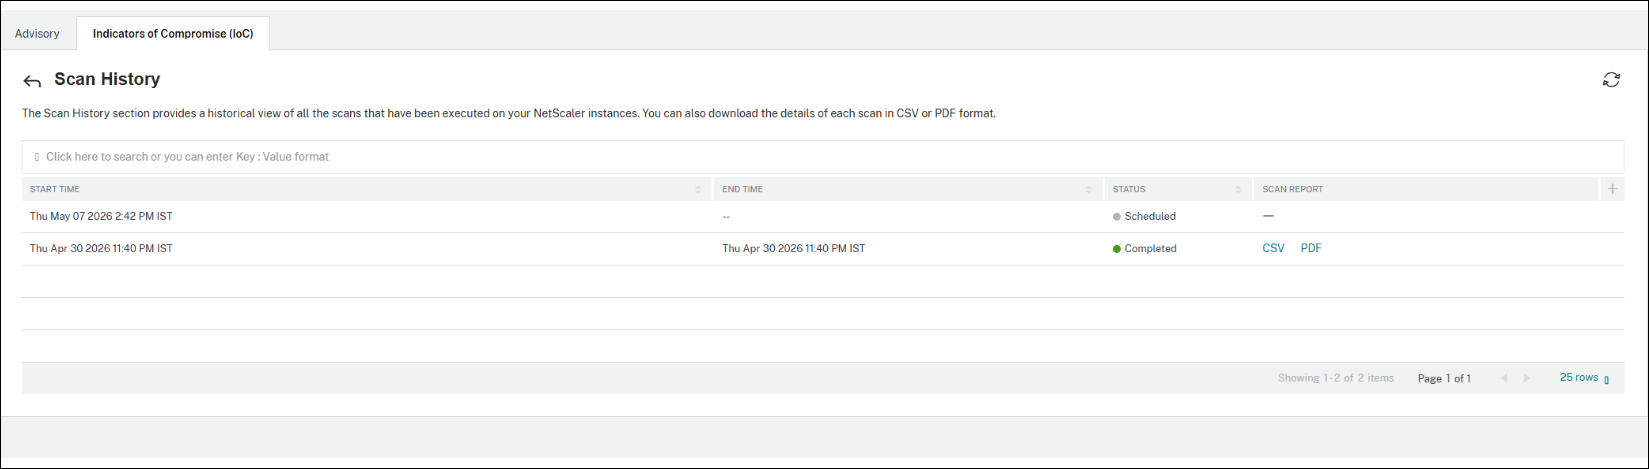
以前のスキャンの結果は保存され、いつでも表示できます。
-
このソリューションは、ハブアンドスポークアーキテクチャを使用しており、中央のクラウドサービスが安全なクラウドロケーションからアセットを取り込み、それらをターゲットデバイスにインストールします。
注:
IoC情報には、脅威アクターが関連環境を標的とする際に使用する可能性のあるすべての手法、戦術、または手順(「TTP」)が含まれているわけではありません。また、脅威アクターはTTPやインフラストラクチャを頻繁に変更します。これらの理由やその他の理由により、IoC情報は法医学的価値が限られている可能性があり、実際の侵害を特定できない場合があります。環境を評価するために、経験豊富な法医学調査員のサービスを利用することをお勧めします。