-
在“服务器”旁边,单击 添加。
-
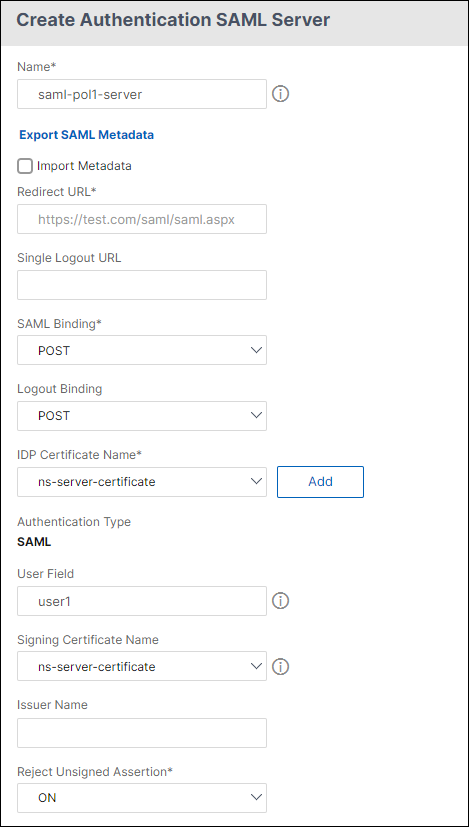
在“名称”中,键入服务器配置文件的名称。
-
在“IdP 证书名称”中,选择证书或单击 安装。这是安装在 SAML 或 IdP 服务器上的证书。
如果单击“安装”,请添加证书和私钥。有关详细信息,请参阅
安装和管理证书。
-
在“重定向 URL”中,输入身份验证身份提供程序 (IdP) 的 URL。
这是用户登录 SAML 服务器的 URL。这是 NetScaler Gateway 将初始请求重定向到的服务器。
-
在“单一注销 URL”中,指定 URL,以便设备可以识别何时将客户端发送回 IdP 以完成注销过程。
-
在“SAML 绑定”中,选择用于将客户端从 SP 移动到 IdP 的方法。这需要在 IdP 上保持一致,以便 IdP 了解客户端如何连接到它。当设备充当 SP 时,它支持 POST、REDIRECT 和 ARTIFACT 绑定。
-
在 注销绑定 中,选择 重定向。
-
在 IDP 证书名称 中,选择 SAML 签名证书下的 IdPCert 证书 (Base64)。
您还可以单击 导入元数据 并选择存储元数据配置的 URL。
-
在 用户字段 中,输入要提取的用户名。
-
在 签名证书名称 中,选择设备用于向 IdP 签署身份验证请求的 SAML SP 证书(带私钥)。必须将相同的证书(不带私钥)导入到 IdP,以便 IdP 可以验证身份验证请求签名。大多数 IdP 不需要此字段。
这是绑定到 NetScaler Gateway 虚拟 IP 地址的证书。SAML 颁发者名称是用户登录的完全限定域名 (FQDN),例如 lb.example.com 或 ng.example.com。
-
在 颁发者名称 中,输入设备发送初始身份验证 (GET) 请求的负载平衡或 NetScaler Gateway 虚拟 IP 地址的 FQDN。
-
在 拒绝未签名断言 中,指定是否要求 IdP 的断言必须签名。您可以确保只有断言必须签名 (ON),或者断言和 IdP 的响应都必须签名 (STRICT)。
-
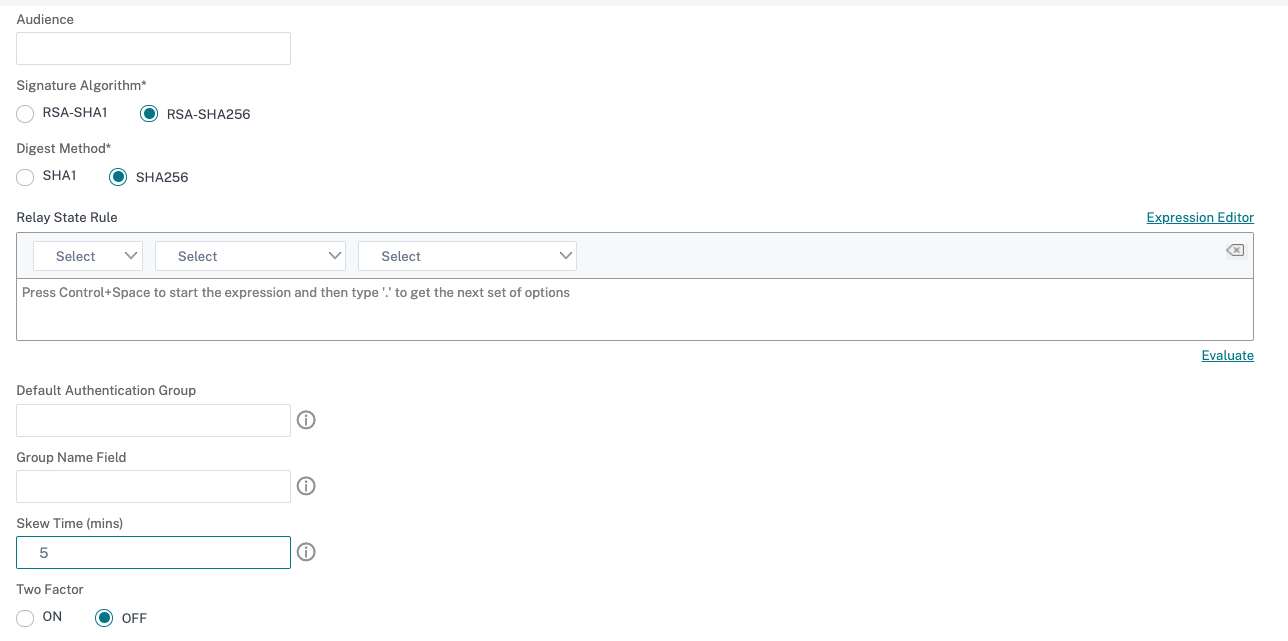
在 受众 中,输入 IdP 发送的断言适用的受众。这通常是代表服务提供商的实体名称或 URL。
-
在 签名算法 中,选择 RSA-SHA256。
-
在 摘要方法 中,选择 SHA256。
-
在 默认身份验证组 中,输入除提取的组之外,身份验证成功时选择的默认组。
-
在 组名称 中,输入断言中包含用户组的标签名称。
-
在 偏差时间(分钟) 中,指定服务提供商允许传入断言的时钟偏差(以分钟为单位)。
-
单击创建,然后单击关闭。
-
在“创建身份验证策略”对话框中,在“命名表达式”旁边,选择“常规”,选择“真值”,单击添加表达式,单击创建,然后单击关闭。