
在 NetScaler Gateway 上启用 DTLS 1.2 协议
NetScaler Gateway 现在支持最新的安全标准 DTLS 1.2 协议,以提高后端连接的安全性和保护。从版本 14.1 build 47.46 开始,您可以配置 NetScaler Gateway 使用 DTLS 1.2 来保护 NetScaler Gateway 和 VDA 之间的连接。
使用 GUI 配置 DTLS 1.2
-
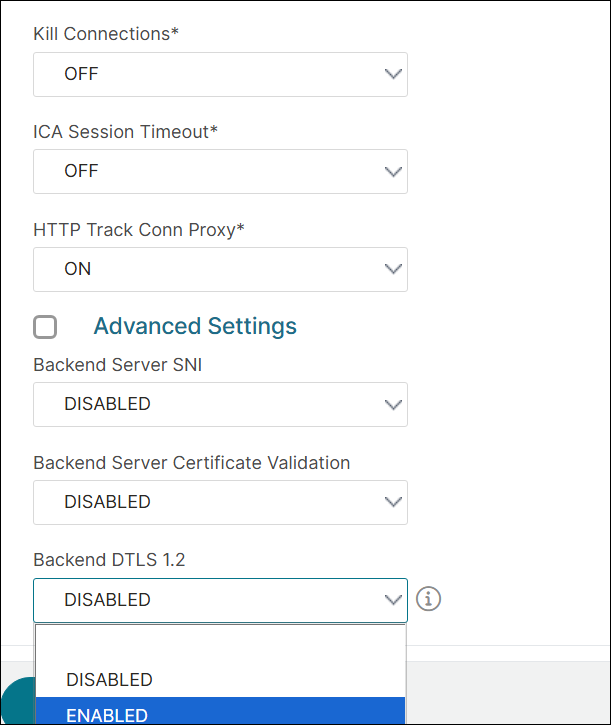
导航到 NetScaler Gateway -> 全局设置 -> 更改全局设置。
-
在“全局 NetScaler Gateway 设置”页面上,在“后端 DTLS 1.2”菜单中选择“已启用”,然后单击“确定”。
使用 CLI 配置 DTLS 1.2
要为后端连接启用 DTLS 1.2,请在命令提示符下键入:
set vpn parameter -backenddtls12 ENABLED
要为后端连接禁用 DTLS 1.2,请在命令提示符下键入:
set vpn parameter -backenddtls12 DISABLED
 unset vpn parameter -backendDtls12
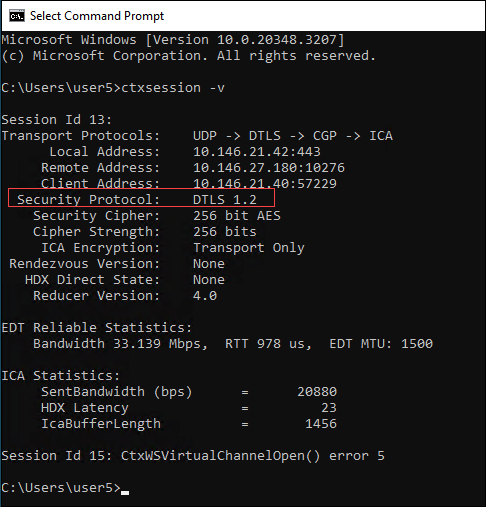
验证 DTLS 1.2 加密状态
使用以下命令检查 DTLS 1.2 加密的状态:
sh vpn parameter - Backend DTLS 1.2: DISABLED
兼容性矩阵
下表提供了支持 DTLS 1.2 以及支持 DTLS 1.2 和 HDX Insight 的 VDA 平台的兼容性矩阵,可确保 NetScaler Gateway 和 VDA 之间安全的端到端连接。
| 支持的平台 | DTLS 1.2 | 带 HDX Insight 的 DTLS 1.2 |
|---|---|---|
| 视窗 | 2407 及更高版本 | 2503 及更高版本 |
| 琳琅克斯 | 2411 及更高版本 | 2411 及更高版本 |
| macOS | 2507 及更高版本 | 2507 及更高版本 |
从 NetScaler Gateway 14.1 版本 build 56.x 开始,适用于 macOS 的 VDA 支持 DTLS 1.2 和带 HDX Insight 的 DTLS 1.2,前提是在 Delivery Controller 或 Citrix Studio 上配置了 Secure HDX。有关配置 Secure HDX 的详细信息,请参阅 Secure HDX™。
限制
双跳拓扑不支持 DTLS 1.2。