
Instalar un agente de NetScaler® como microservicio en un clúster de Kubernetes
Si utiliza NetScaler Console localmente, el agente de contenedor se utiliza por varias razones estratégicas y técnicas específicas. Algunas de las razones importantes son:
-
Administración fluida de cargas de trabajo nativas de la nube: la razón principal para usar el agente de contenedor es administrar NetScaler CPX (la versión en contenedor de NetScaler).
-
Control localizado: el agente actúa como un proxy de licencias entre su consola local y las instancias de NetScaler CPX que se ejecutan dentro de un clúster de Kubernetes.
-
Conectividad simplificada (arquitectura de microservicios): si su NetScaler Console y su clúster de Kubernetes están en redes diferentes, el agente de contenedor actúa como una puerta de enlace segura "dentro del clúster".
Notas:
-
También puede configurar un agente local y registrar el agente en la red donde está alojado el clúster de Kubernetes.
-
A partir de la versión 14.1 compilación 60.x de NetScaler Console, NetScaler Console admite el uso de un agente de consola en contenedor. El uso de un agente de consola en contenedor proporciona conectividad y supervisión optimizadas de las instancias administradas en plataformas Kubernetes u OpenShift.
Primeros pasos
-
En NetScaler Console, vaya a Infraestructura > Instancias > Agentes.
-
En la lista Seleccionar acción, seleccione la opción Descargar microservicio de agente.
-
En la página Descargar microservicio de agente, especifique los siguientes parámetros:
-
ID de aplicación: un ID de cadena para definir el servicio del agente en el clúster de Kubernetes y distinguir este agente de otros agentes del mismo clúster.
-
Contraseña: especifique una contraseña para que NetScaler CPX la use para incorporar NetScaler CPX a NetScaler Console a través del agente.
-
Confirmar contraseña: especifique la misma contraseña para la confirmación.Nota:
-
No debe usar la contraseña predeterminada (
nsroot).
-
-
-
Haga clic en Descargar archivo YAML.
Instalar el agente de NetScaler en el clúster de Kubernetes
Realice los siguientes pasos en el nodo principal de Kubernetes:
-
Guarde el archivo YAML descargado.
-
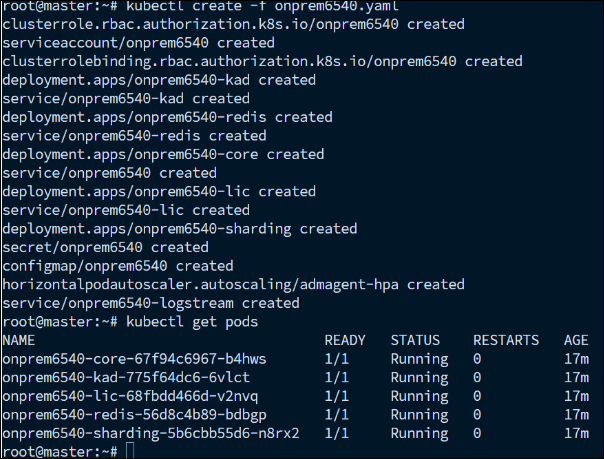
Ejecute el siguiente comando:
kubectl create -f <yaml file>Ejemplo:kubectl create -f onprem6540.yaml
El agente se ha creado correctamente.
En NetScaler Console, vaya a Infraestructura > Instancias > Agentes para ver el estado del agente.
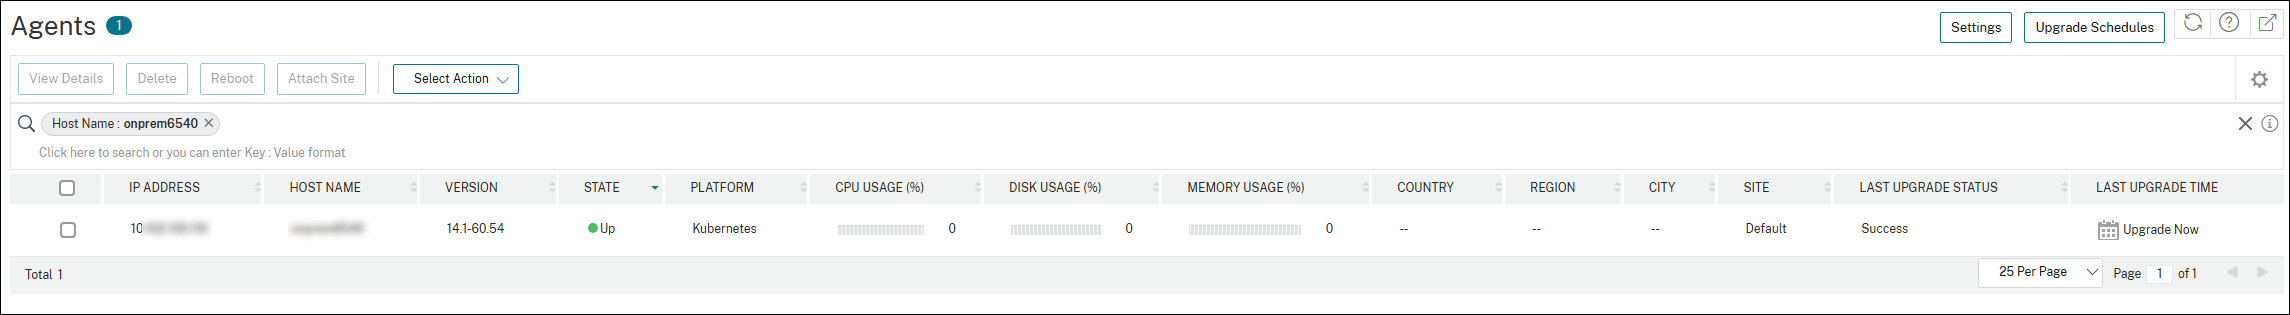
Después de configurar el agente, puede agregar las instancias de NetScaler CPX y ver los análisis en el gráfico de servicios. Para obtener más información, consulte: