
在 Kubernetes 集群上将 NetScaler® 代理安装为微服务
如果您正在使用本地部署的 NetScaler Console,则出于一些特定的战略和技术原因,会使用容器代理。其中一些重要原因包括:
-
云原生工作负载的无缝管理 - 使用容器代理的主要原因是管理 NetScaler CPX(NetScaler 的容器化版本)。
-
本地化控制:代理充当您的本地 Console 与在 Kubernetes 集群中运行的 NetScaler CPX 实例之间的许可代理。
-
简化连接(微服务架构) - 如果您的 NetScaler Console 和 Kubernetes 集群位于不同的网络上,则容器代理充当安全的“集群内”网关。
注意:
-
您还可以配置本地代理,并在托管 Kubernetes 集群的网络上注册该代理。
-
从 NetScaler Console 14.1 build 60.x 版本开始,NetScaler Console 支持使用容器化控制台代理。使用容器化控制台代理可简化 Kubernetes 或 OpenShift 平台上托管实例的连接和监控。
入门
-
在 NetScaler Console 中,导航到 基础架构 > 实例 > 代理。
-
从 选择操作 列表中,选择 下载代理微服务 选项。
-
在 下载代理微服务 页面中,指定以下参数:
-
应用程序 ID – 一个字符串 ID,用于定义 Kubernetes 集群中代理的服务,并将此代理与同一集群中的其他代理区分开来。
-
密码 – 为 NetScaler CPX 指定一个密码,以便 NetScaler CPX 使用此密码通过代理加入 NetScaler Console。
-
确认密码 – 指定相同的密码进行确认。注意:
-
您不得使用默认密码 (
nsroot)。
-
-
-
单击“下载 Yaml 文件”。
在 Kubernetes 集群中安装 NetScaler 代理
在 Kubernetes 主节点中执行以下步骤:
-
保存下载的 YAML 文件。
-
运行以下命令:
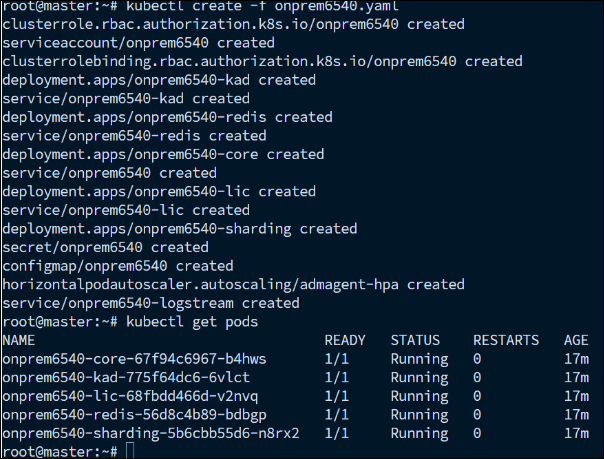
kubectl create -f <yaml file>示例:kubectl create -f onprem6540.yaml
代理已成功创建。
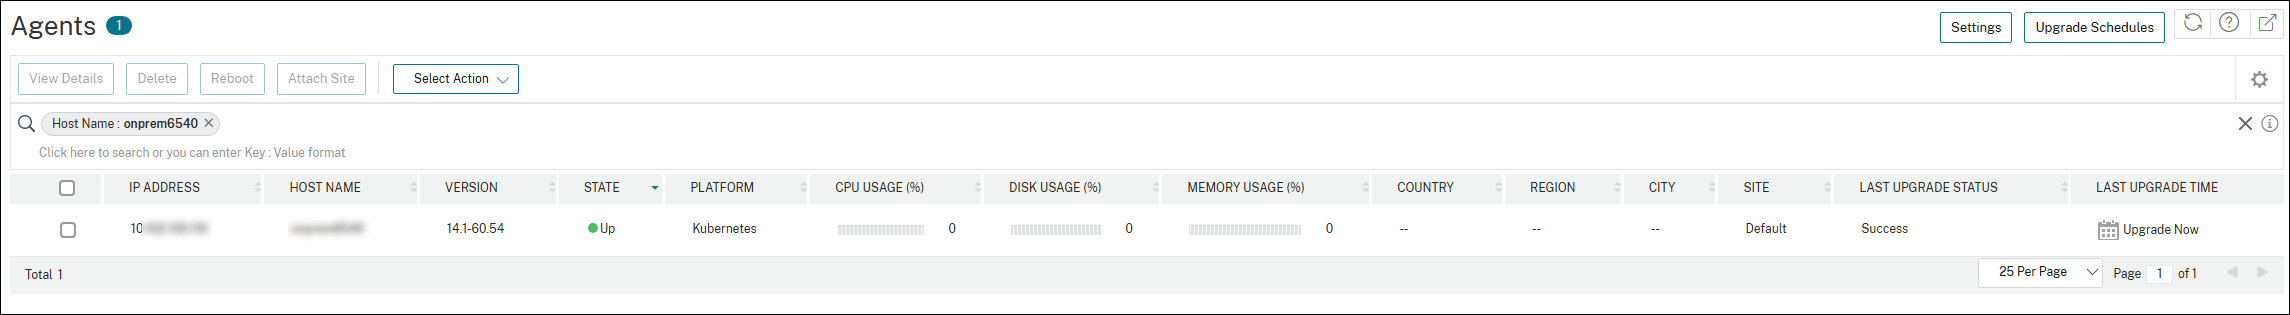
在 NetScaler Console 中,导航到“基础结构 > 实例 > 代理”以查看代理状态。
配置代理后,您可以添加 NetScaler CPX 实例并在服务图中查看分析。有关详细信息,请参阅: