识别并修复 CVE-2022-27509 漏洞
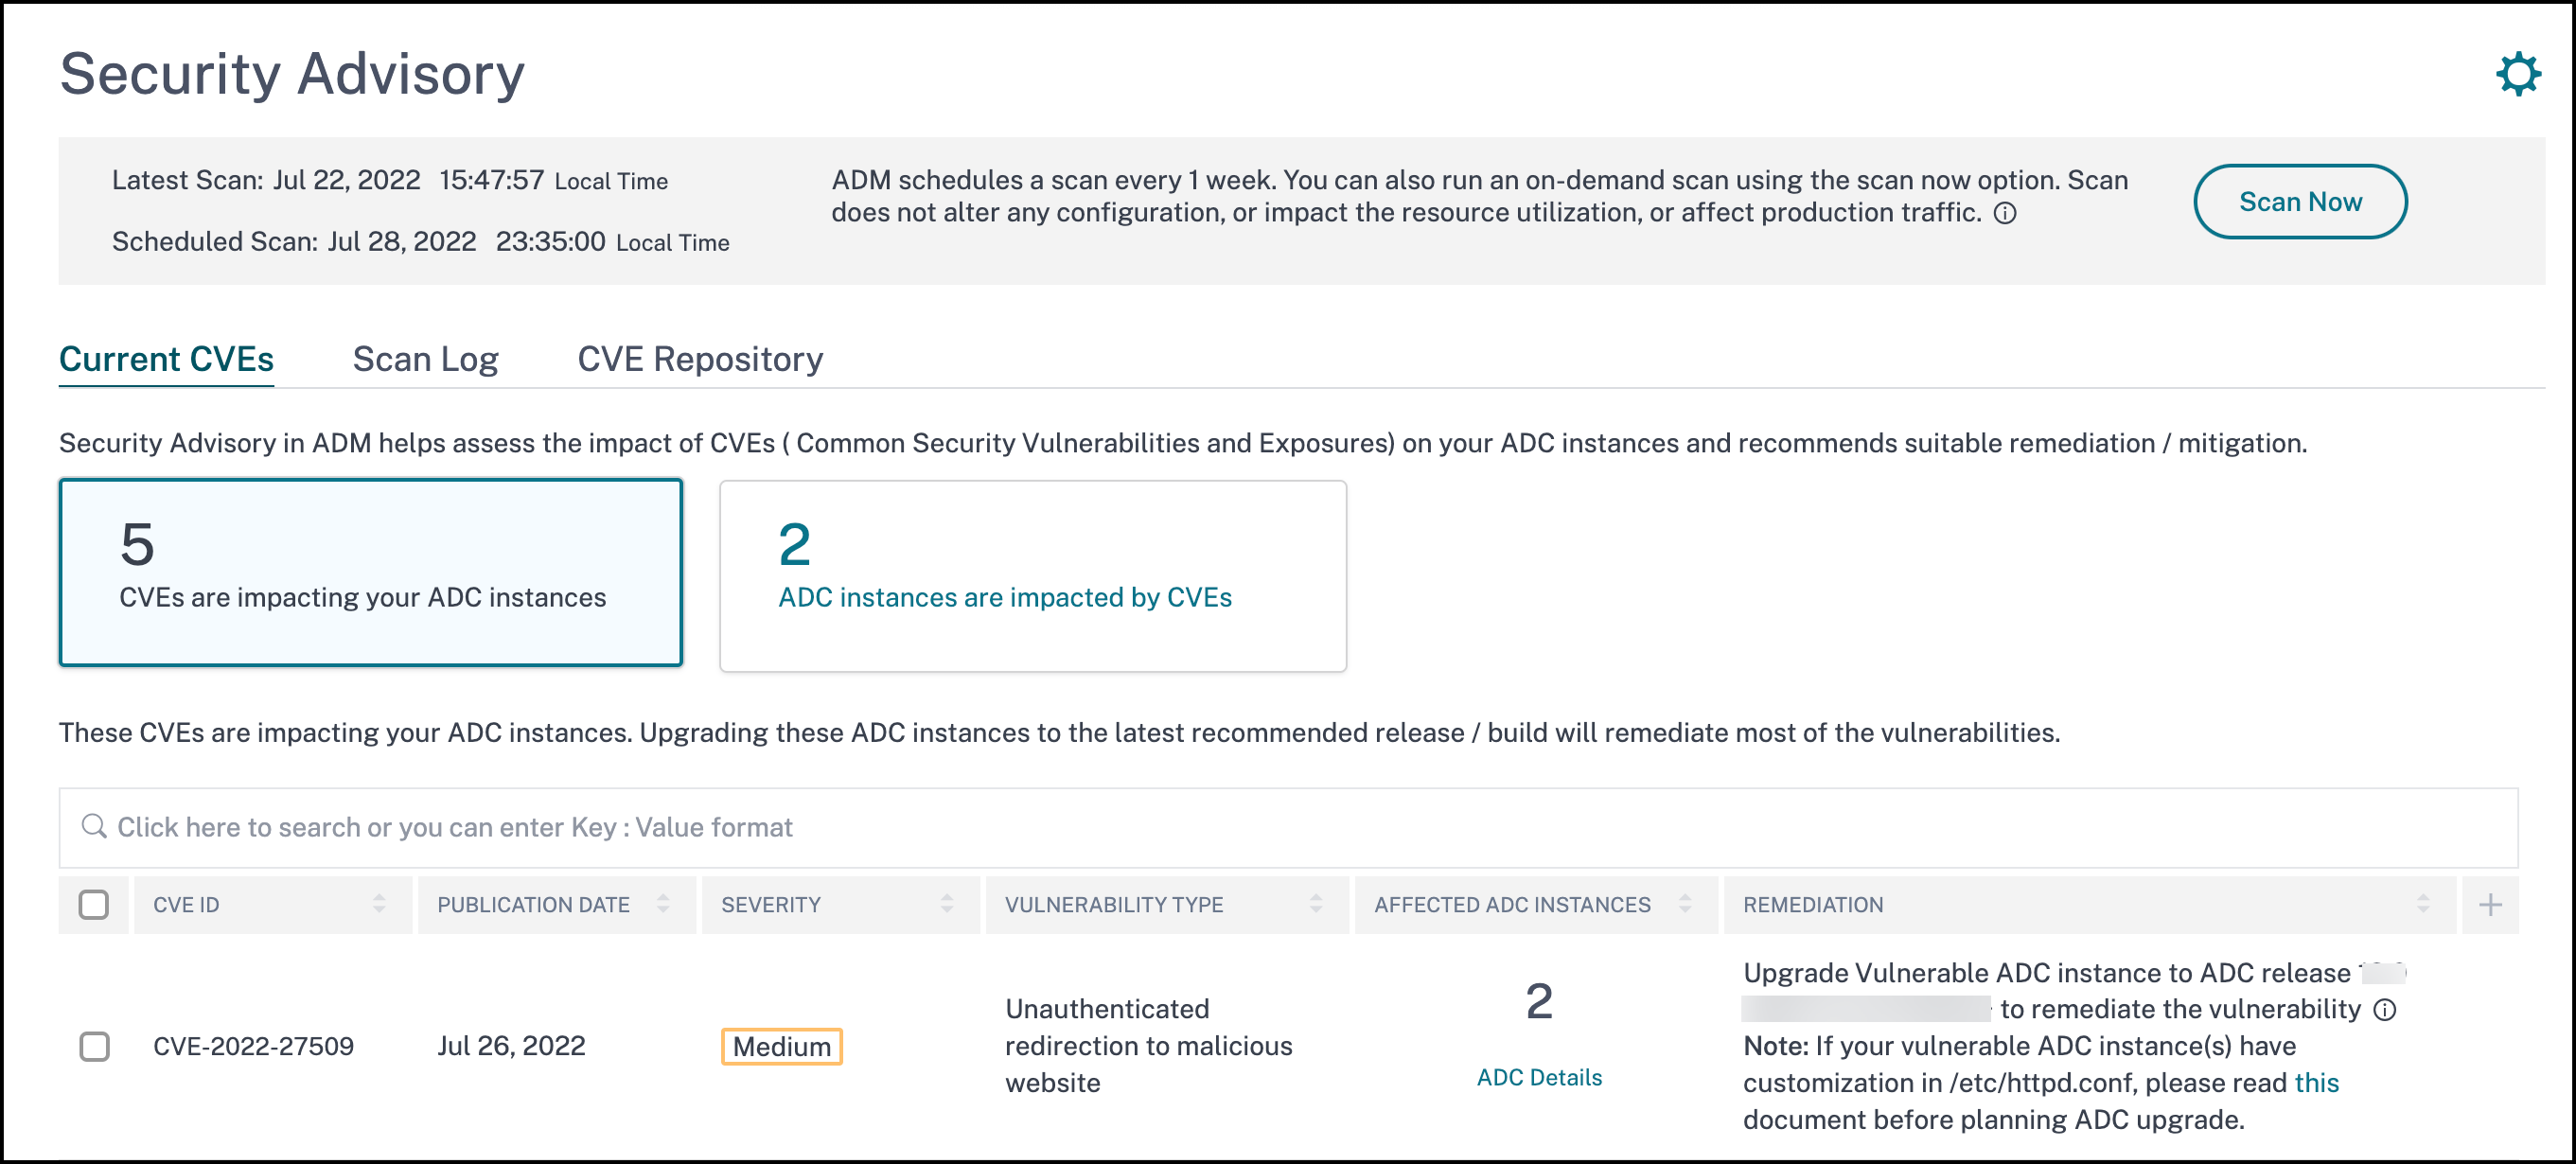
在 NetScaler Console 安全通告仪表板中,在“当前 CVE
<number of> 受 CVE 影响的 NetScaler 实例”下,您可以查看所有因 CVE-2022-27509 而易受攻击的实例。要查看受 CVE 影响的实例的详细信息,请选择 CVE-2022-27509,然后单击“查看受影响的实例”。
注意
要了解 NetScaler 漏洞的原因,请在安全通告的“扫描日志”选项卡中下载 CSV 报告。
出现“
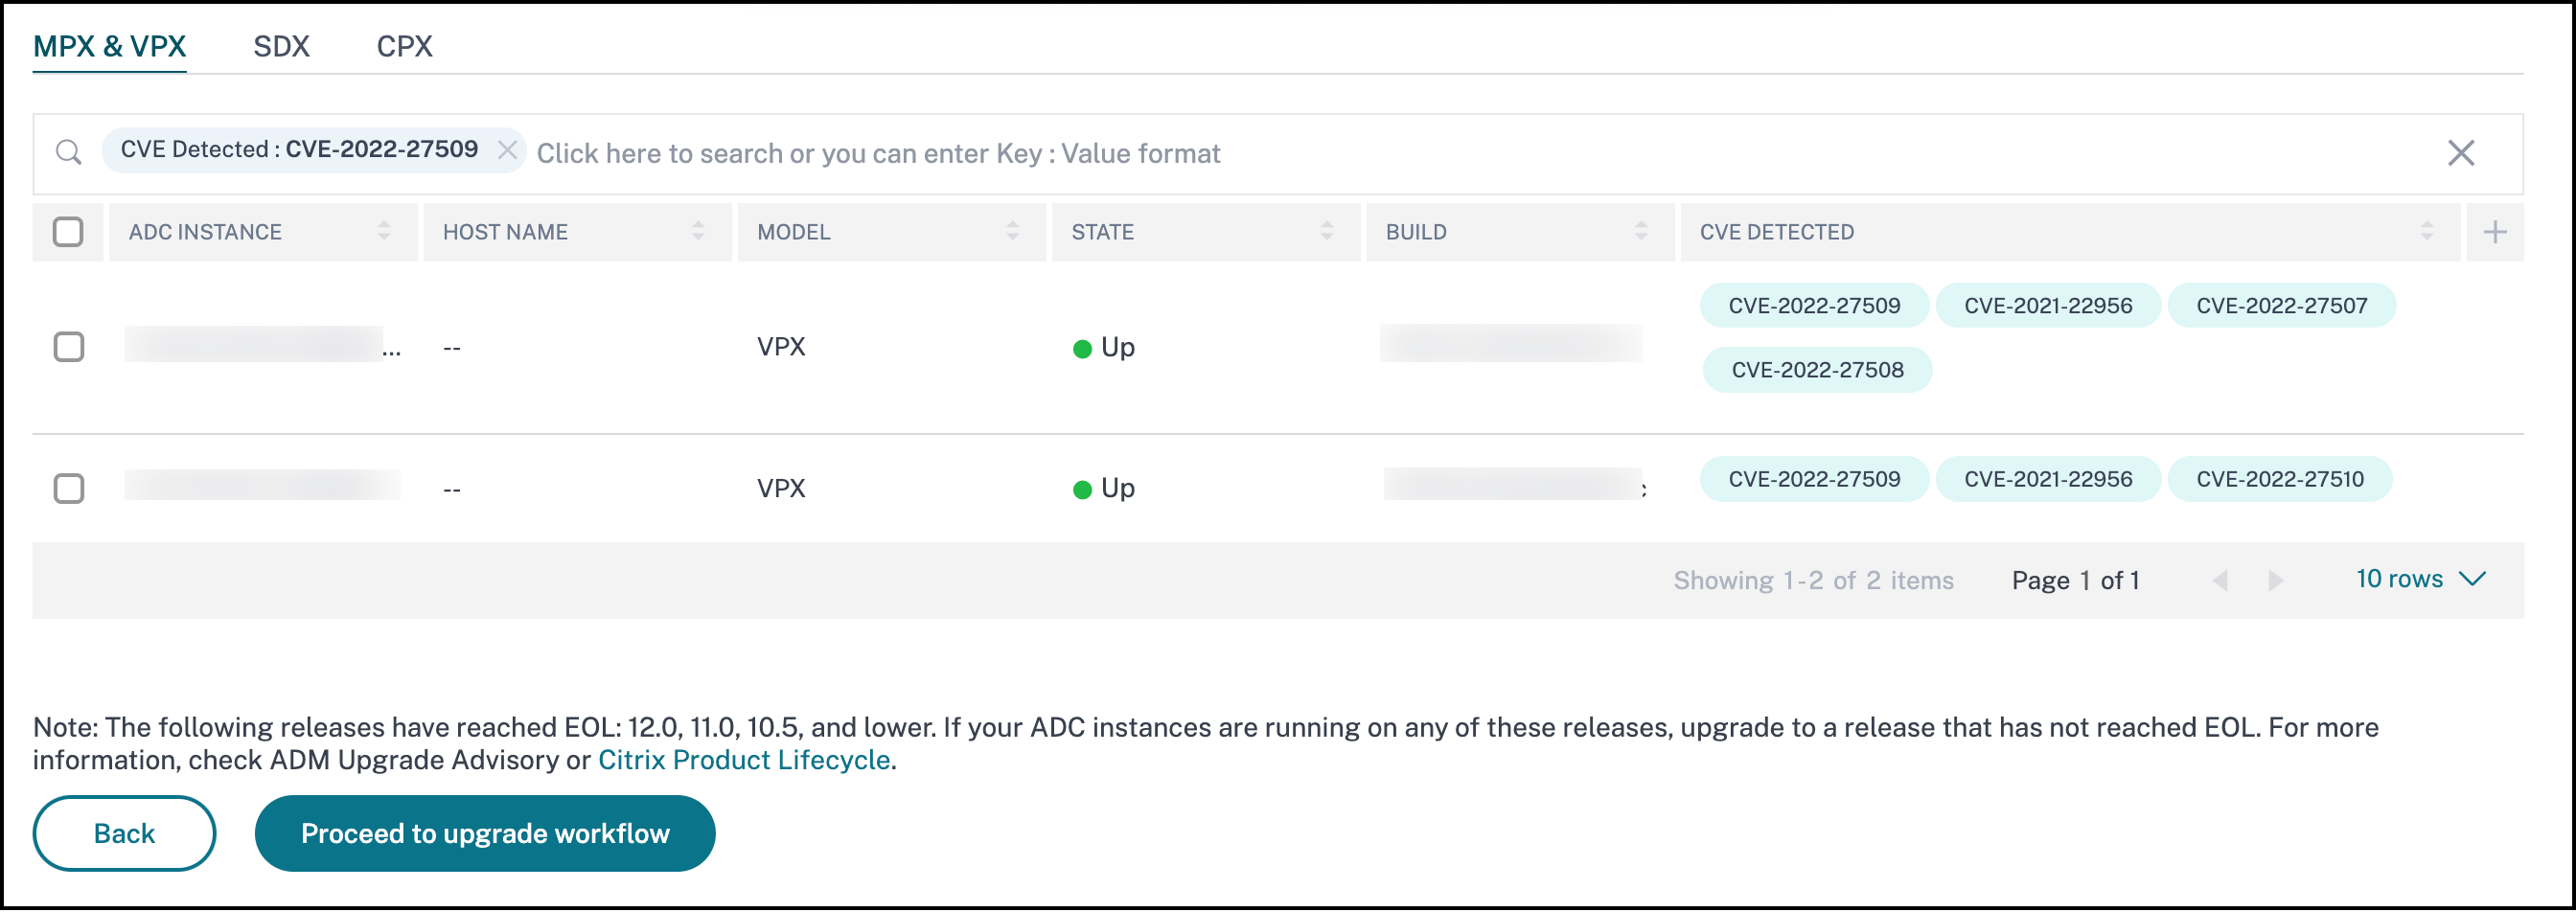
<number of> 受 CVE 影响的 NetScaler 实例”窗口。在以下屏幕截图中,您可以看到受 CVE-2022-27509 影响的 NetScaler 实例的数量和详细信息。
有关安全通告仪表板的更多信息,请参阅安全通告。
注意
安全通告系统扫描可能需要几个小时才能完成并在安全通告模块中反映 CVE-2022-27509 的影响。要更快地查看影响,请单击“立即扫描”启动按需扫描。
识别受 CVE-2022-27509 影响的实例
CVE-2022-27509 需要自定义扫描和版本扫描的组合。作为自定义扫描的一部分,NetScaler Console 服务连接到受管 NetScaler 实例并将脚本推送到该实例。该脚本在 NetScaler 实例上运行,并确定该实例是否易受攻击。此脚本在每次计划扫描或按需扫描运行时都会运行。
扫描完成后,脚本将从 NetScaler 实例中删除。
您也可以选择退出这些安全通告自定义扫描。有关自定义扫描设置以及如何选择退出自定义扫描的更多信息,请参阅“安全通告”页面上的“配置自定义扫描设置”部分。
修复 CVE-2022-27509
对于受 CVE-2022-27509 影响的 NetScaler 实例,补救措施是一个单步过程,您需要将易受攻击的 NetScaler 实例升级到包含修复程序的版本和内部版本。在 GUI 中,在 当前 CVE > 受 CVE 影响的 NetScaler 实例 下,您可以看到补救步骤。
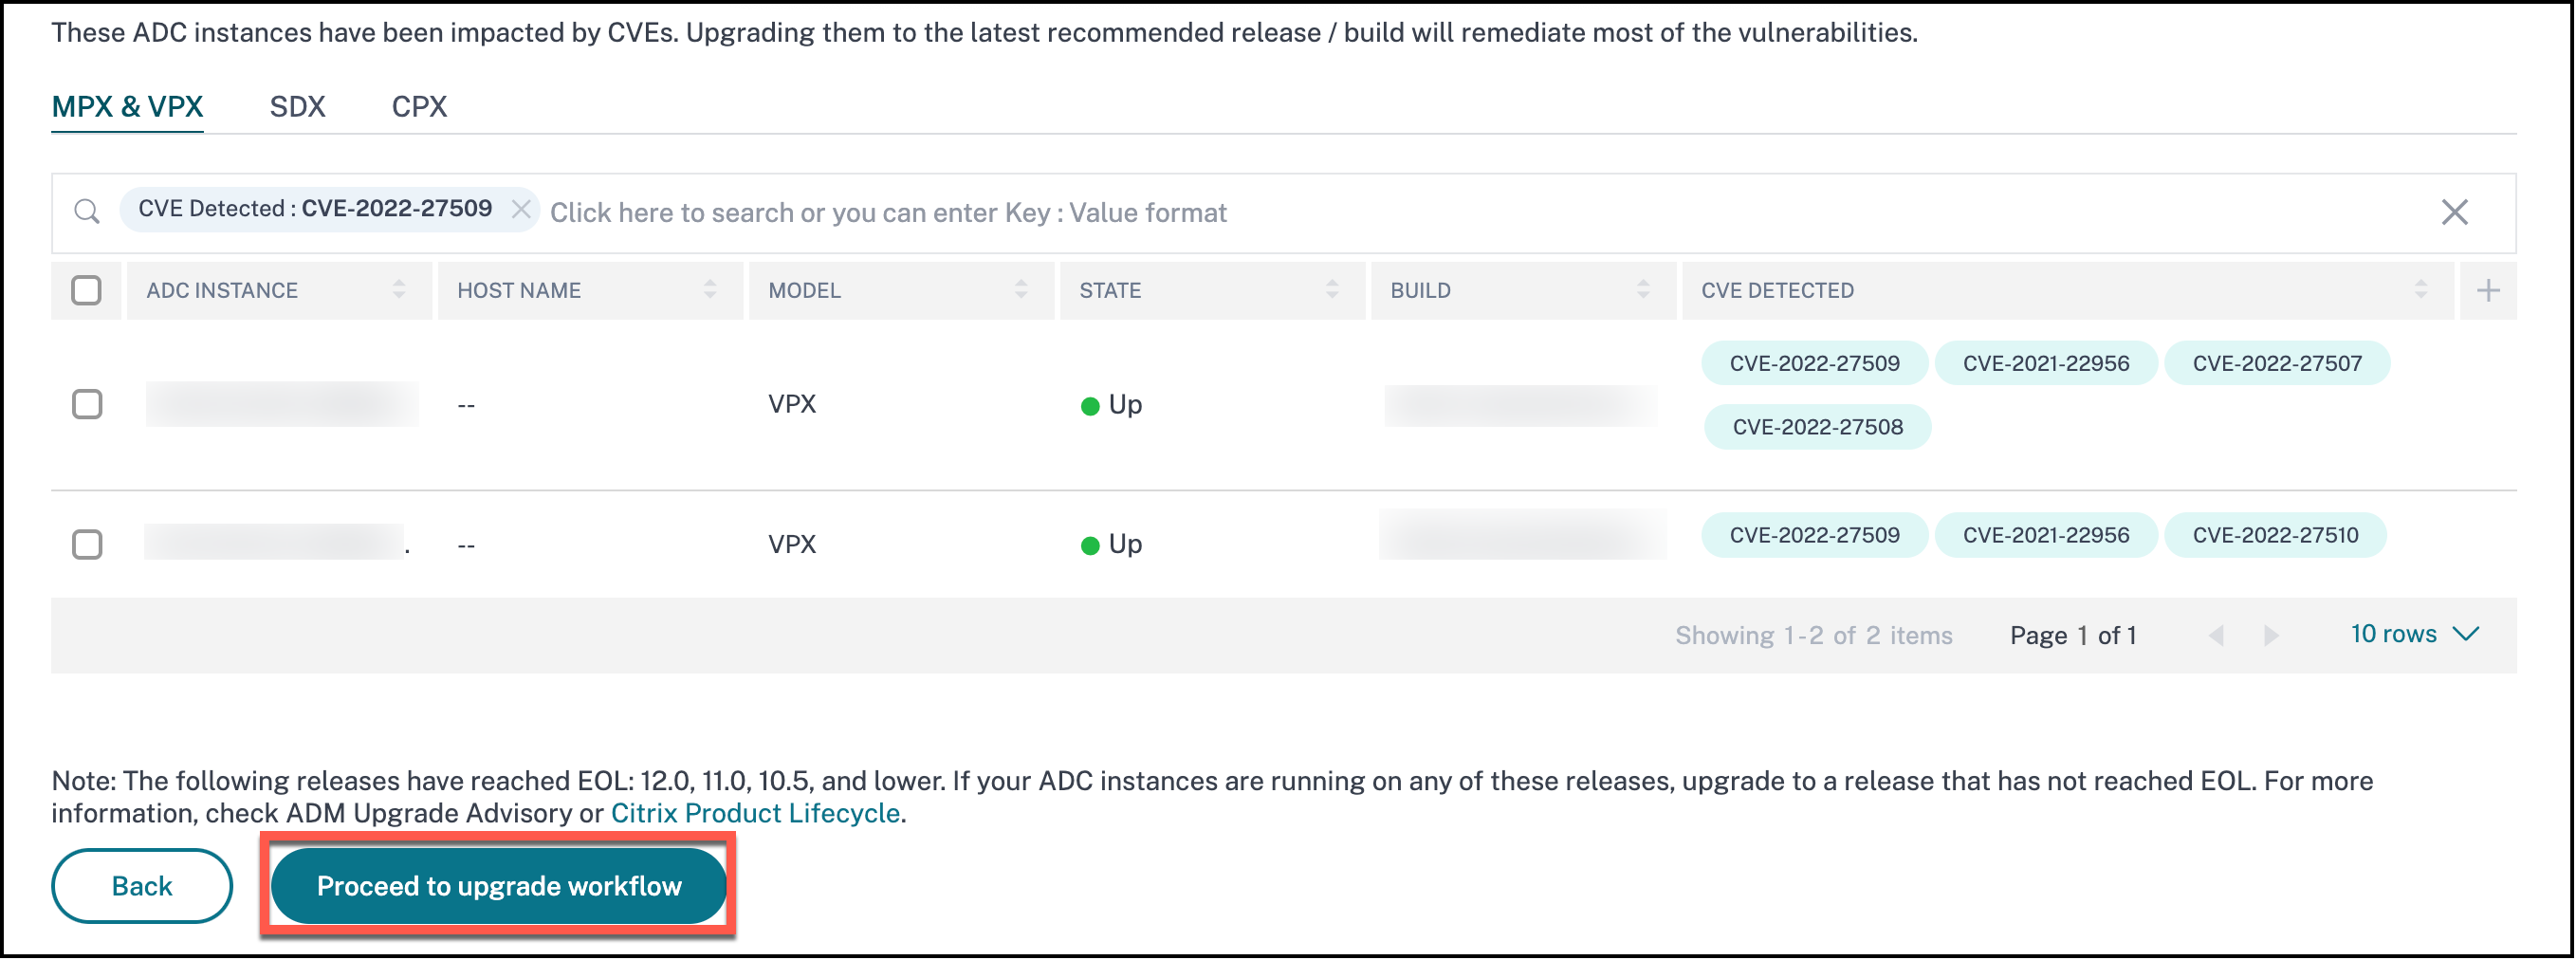
在 当前 CVE > 受 CVE 影响的 NetScaler 实例 下,您会看到此单步补救过程的以下工作流,即 继续升级工作流。
要升级易受攻击的实例,请选择实例并单击 继续升级工作流。升级工作流将打开,其中已填充了易受攻击的 NetScaler 实例。
重要
如果您的易受攻击的 NetScaler 实例已将 /etc/httpd.conf 文件复制到 /nsconfig 目录,请在计划 NetScaler 升级之前参阅 自定义 NetScaler 配置的升级注意事项。
有关如何使用 NetScaler Console 升级 NetScaler 实例的更多信息,请参阅 创建 NetScaler 升级作业。