Identifier et corriger les vulnérabilités pour CVE-2022-27509
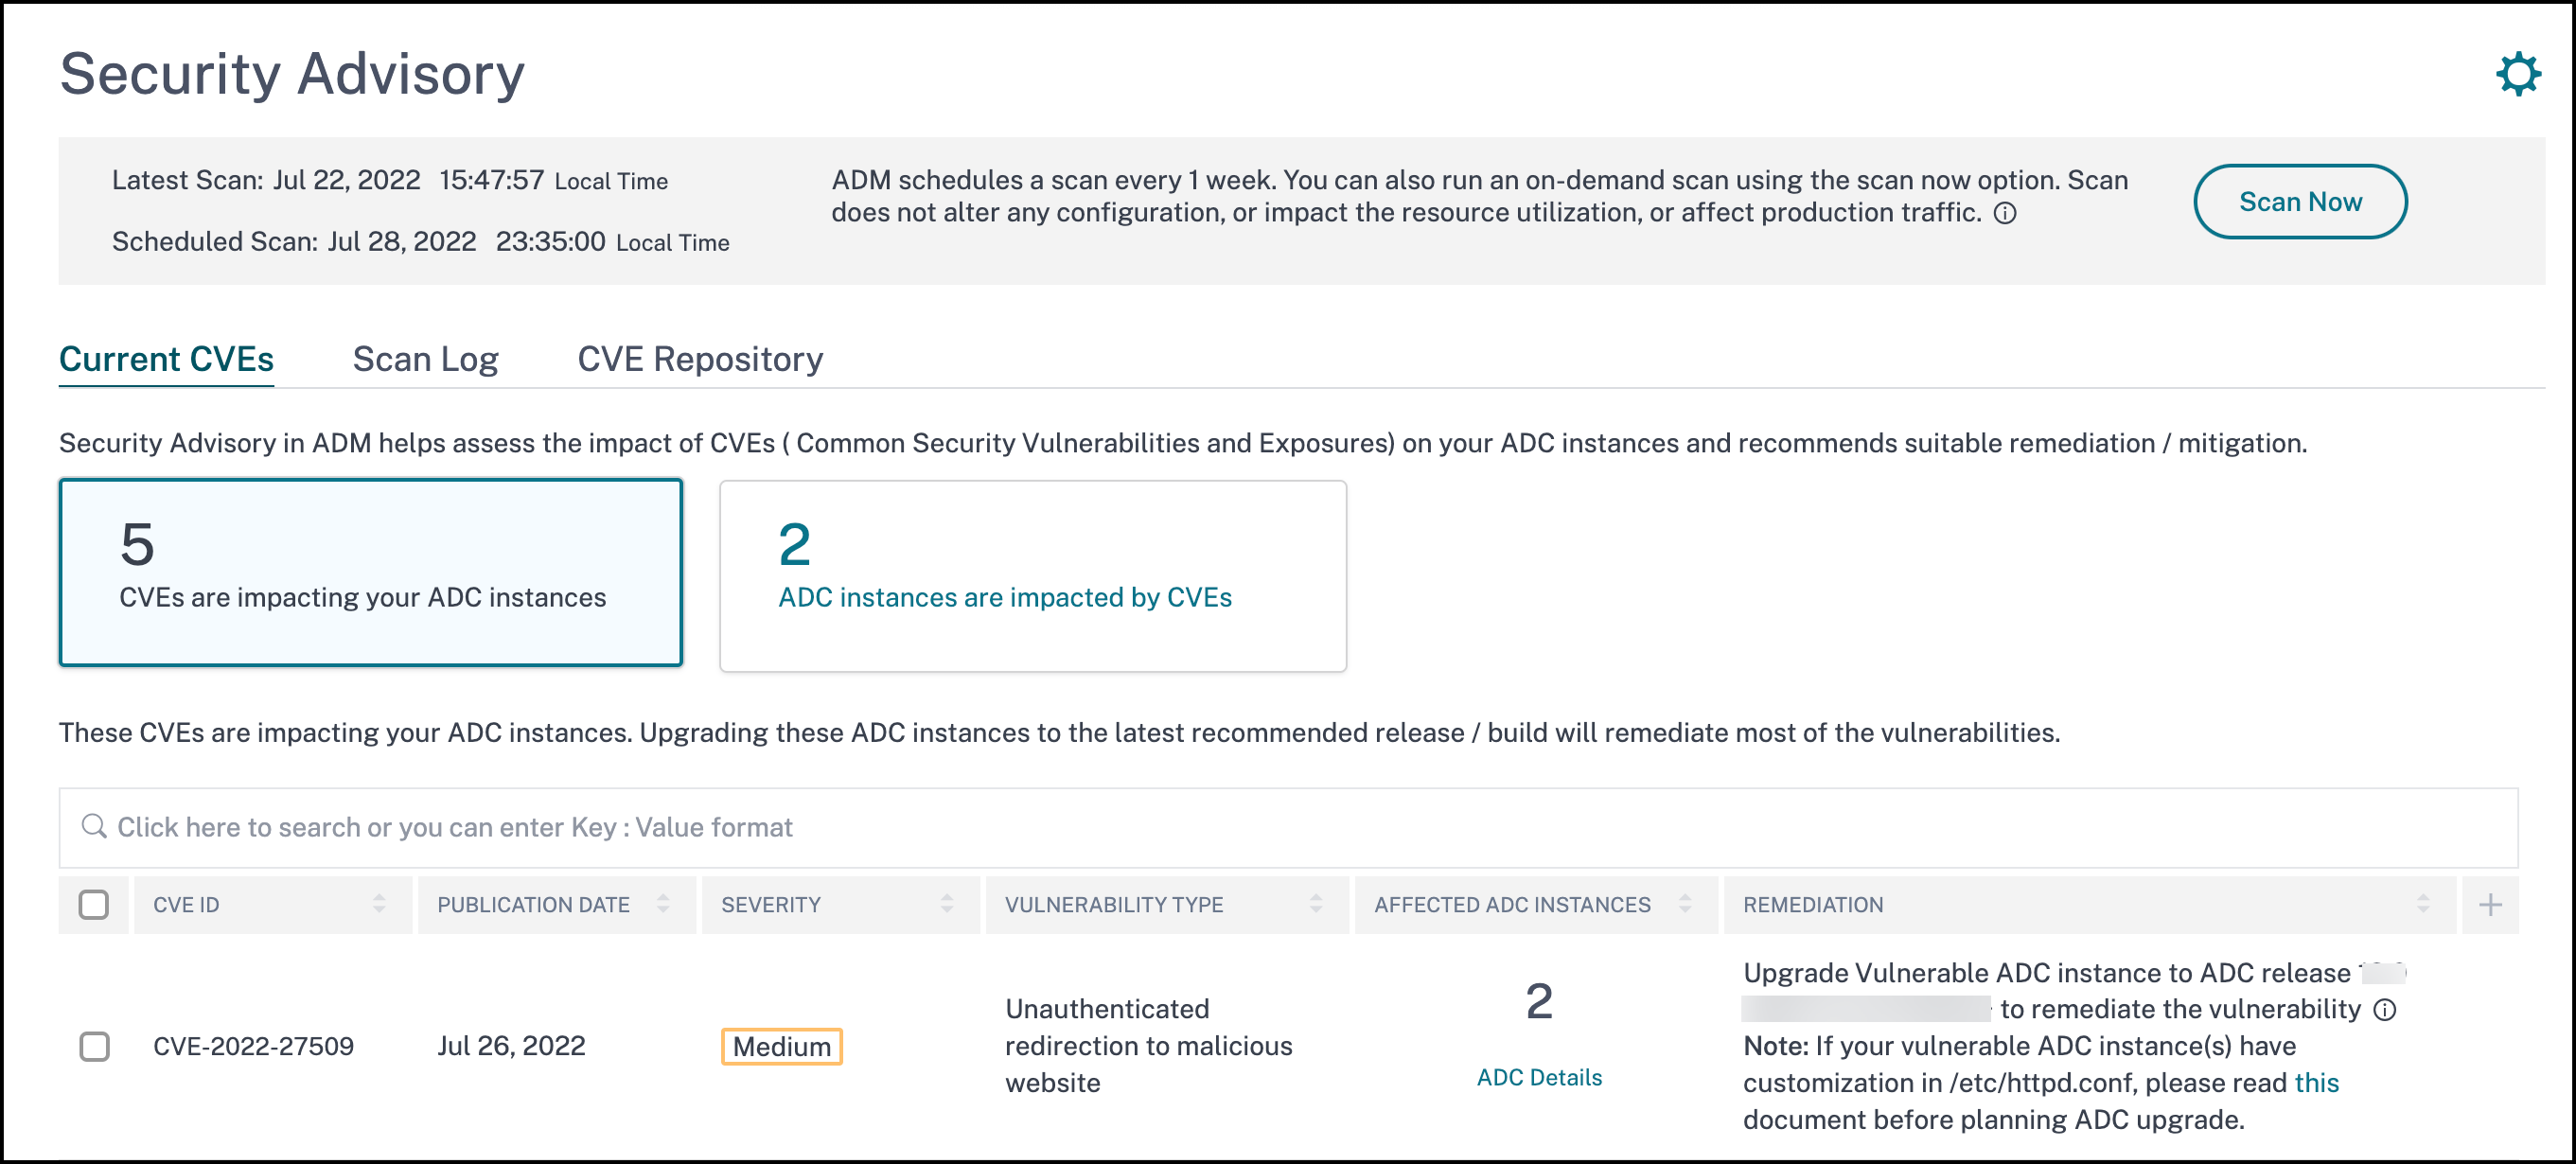
Dans le tableau de bord des avis de sécurité de NetScaler Console, sous CVEs actuelles
<number of> Instances NetScaler impactées par les CVEs, vous pouvez voir toutes les instances vulnérables en raison de CVE-2022-27509. Pour vérifier les détails des instances impactées par les CVEs, sélectionnez CVE-2022-27509 et cliquez sur Afficher les instances affectées.
Remarque
Pour comprendre la raison de la vulnérabilité de NetScaler, téléchargez le rapport CSV dans l'onglet Journaux d'analyse de l'avis de sécurité.
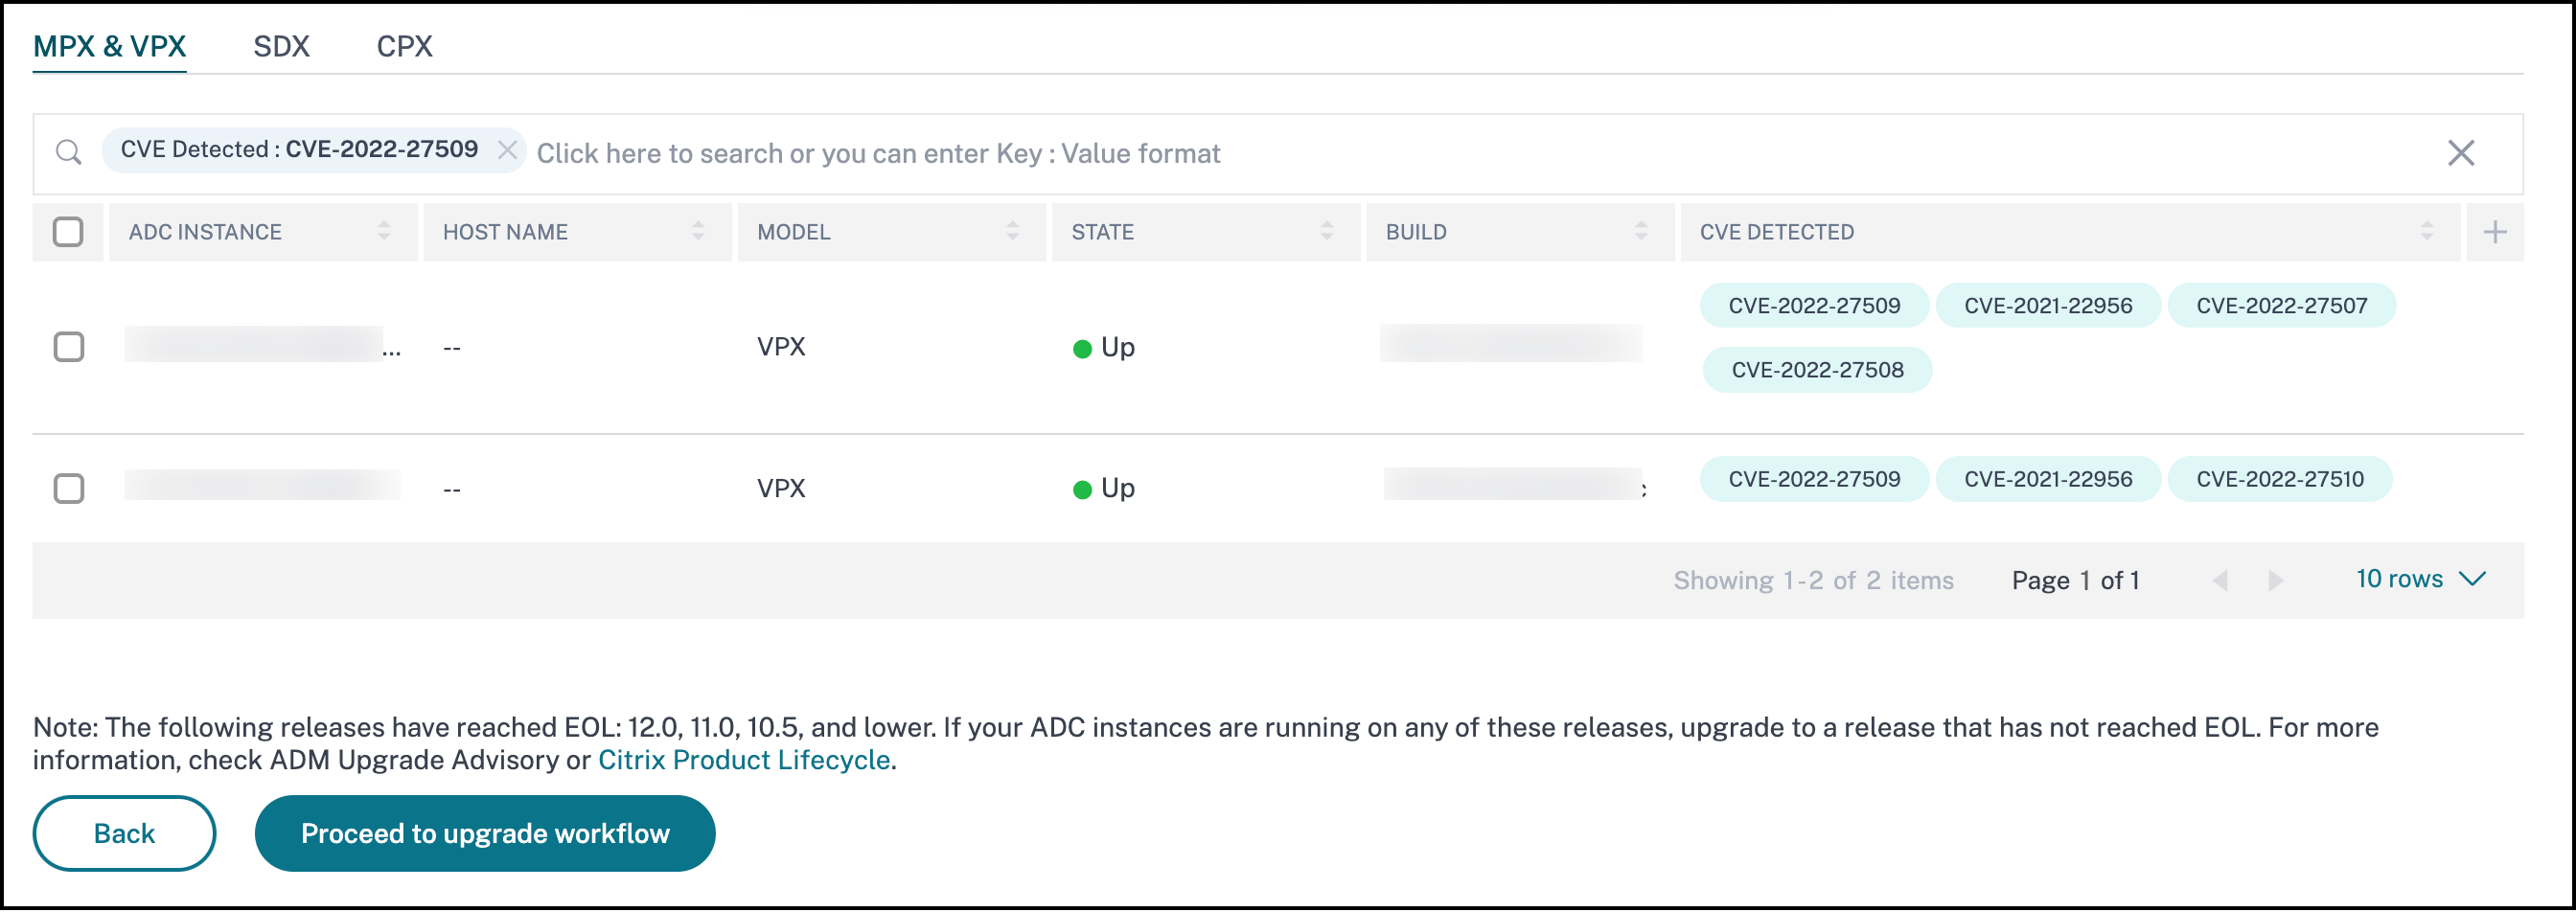
La fenêtre
<number of> Instances NetScaler impactées par les CVEs apparaît. Dans la capture d'écran suivante, vous pouvez voir le nombre et les détails des instances NetScaler impactées par CVE-2022-27509.
Pour plus d'informations sur le tableau de bord des avis de sécurité, consultez Avis de sécurité.
Remarque
Il peut falloir quelques heures pour que l'analyse du système d'avis de sécurité se termine et reflète l'impact de CVE-2022-27509 dans le module d'avis de sécurité. Pour voir l'impact plus tôt, lancez une analyse à la demande en cliquant sur Analyser maintenant.
Identifier les instances impactées par CVE-2022-27509
CVE-2022-27509 nécessite une combinaison d'analyse personnalisée et d'analyse de version. Dans le cadre de l'analyse personnalisée, le service NetScaler Console se connecte à l'instance NetScaler gérée et envoie un script à l'instance. Le script s'exécute sur l'instance NetScaler et détermine si l'instance est vulnérable. Ce script s'exécute chaque fois que votre analyse planifiée ou à la demande est exécutée.
Une fois l'analyse terminée, le script est supprimé de l'instance NetScaler.
Vous pouvez également désactiver ces analyses personnalisées d'avis de sécurité. Pour plus d'informations sur les paramètres d'analyse personnalisée et la désactivation des analyses personnalisées, consultez la section Configurer les paramètres d'analyse personnalisée sur la page Avis de sécurité.
Corriger CVE-2022-27509
Pour les instances NetScaler impactées par CVE-2022-27509, la correction est un processus en une seule étape et vous devez mettre à niveau les instances NetScaler vulnérables vers une version et une build qui contiennent le correctif. Dans l'interface graphique, sous CVEs actuelles > Instances NetScaler impactées par les CVEs, vous pouvez voir l'étape de correction.
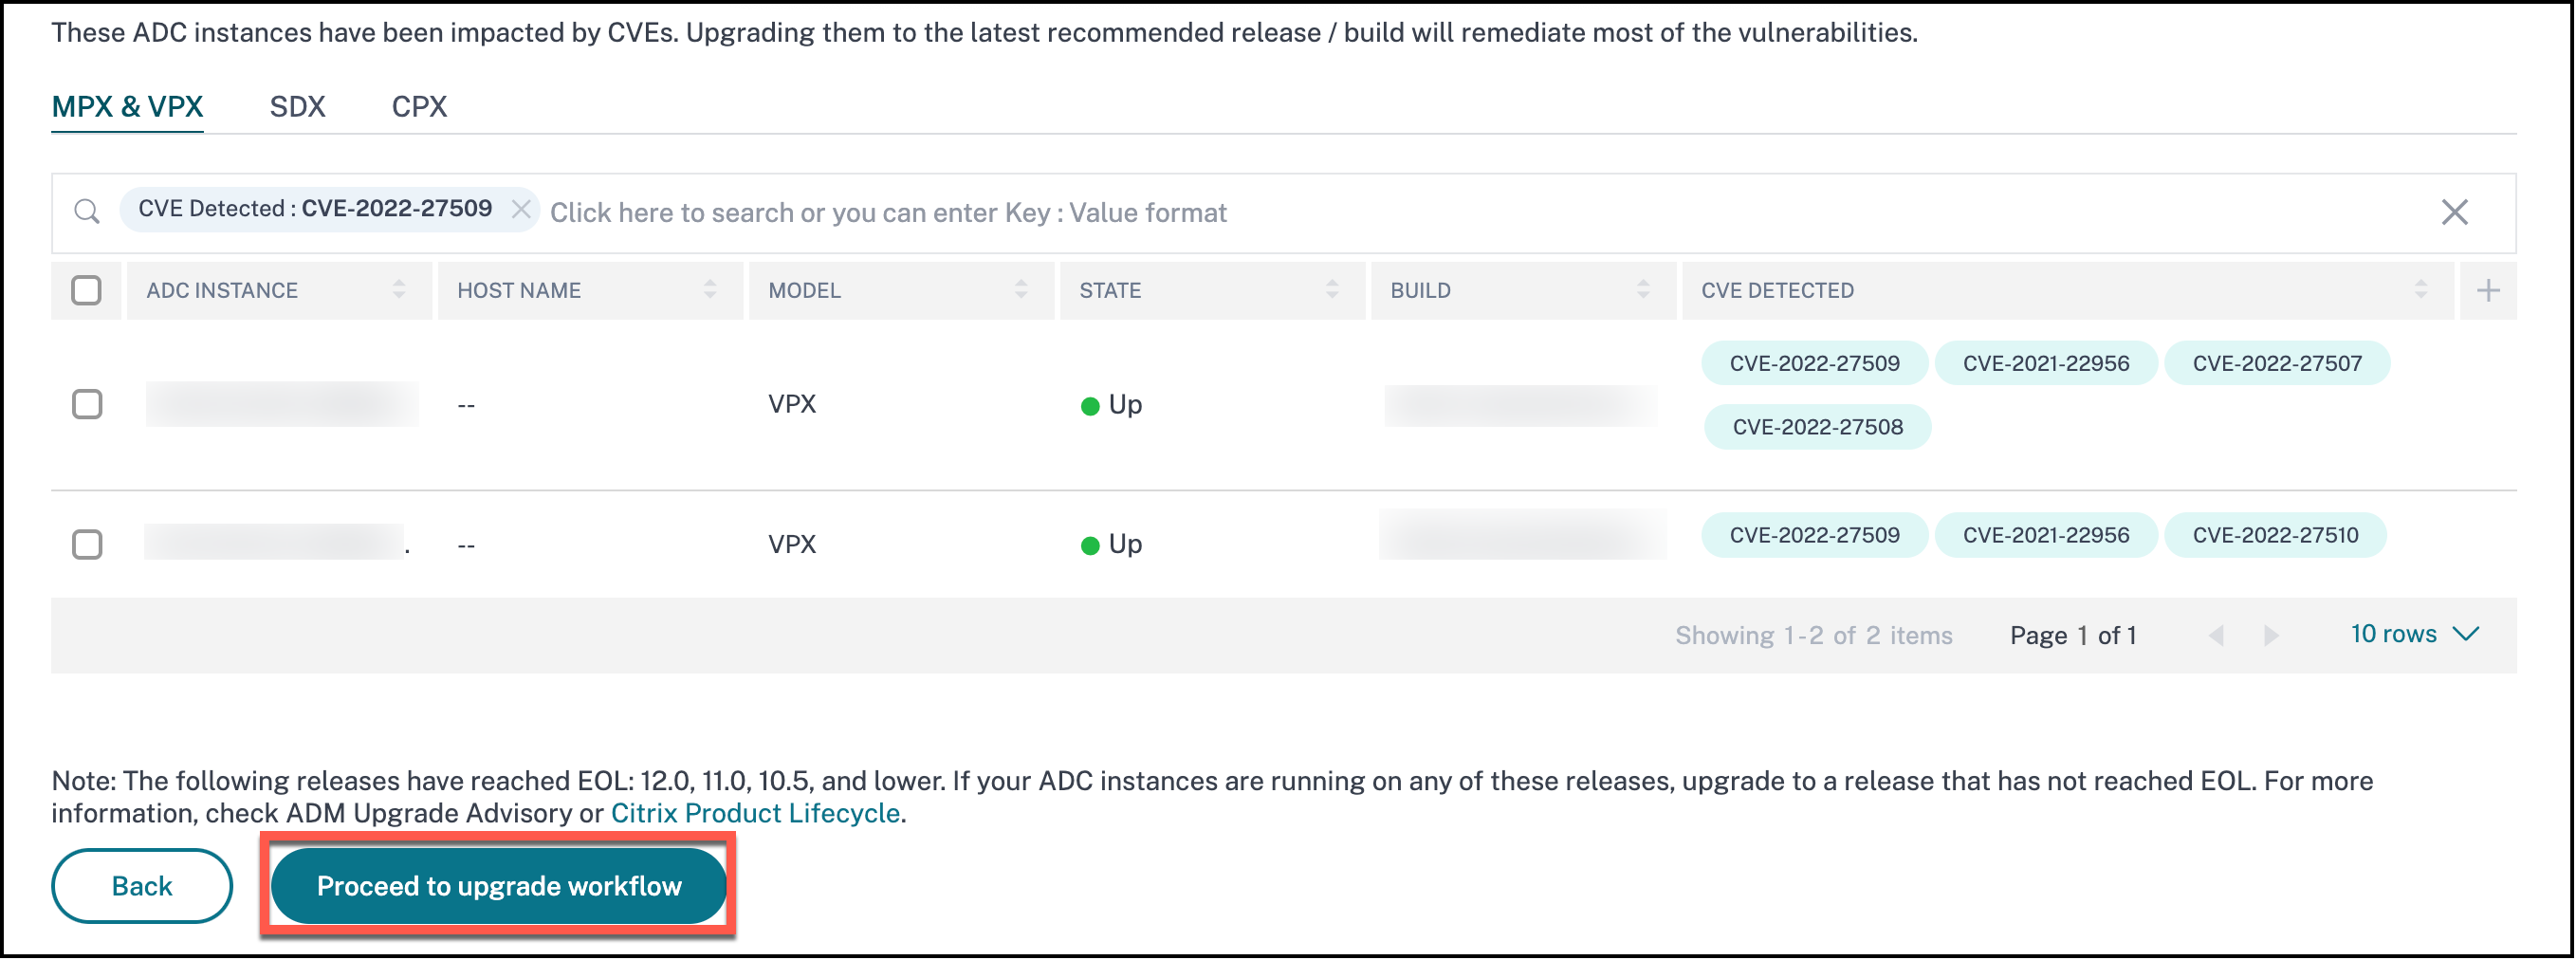
Sous CVEs actuelles > Instances NetScaler impactées par les CVEs, vous voyez le workflow suivant pour ce processus de correction en une seule étape, qui est Procéder au workflow de mise à niveau.
Pour mettre à niveau les instances vulnérables, sélectionnez les instances et cliquez sur Procéder au workflow de mise à niveau. Le workflow de mise à niveau s'ouvre avec les instances NetScaler vulnérables déjà renseignées.
IMPORTANT
Si votre ou vos instances NetScaler vulnérables ont le fichier /etc/httpd.conf copié dans le répertoire /nsconfig, consultez Considérations relatives à la mise à niveau pour les configurations NetScaler personnalisées avant de planifier la mise à niveau de NetScaler.
Pour plus d'informations sur l'utilisation de NetScaler Console pour mettre à niveau les instances NetScaler, consultez Créer une tâche de mise à niveau NetScaler.