
Corregir vulnerabilidades para CVE-2026-88778
En el panel de avisos de seguridad de NetScaler Console, en CVE actuales
<number of> Las instancias de NetScaler se ven afectadas por CVE, puede ver todas las instancias vulnerables debido a CVE-2026-88778. Para comprobar los detalles de las instancias afectadas por los CVE, seleccione CVE-2026-88778 y haga clic en Ver instancias afectadas.
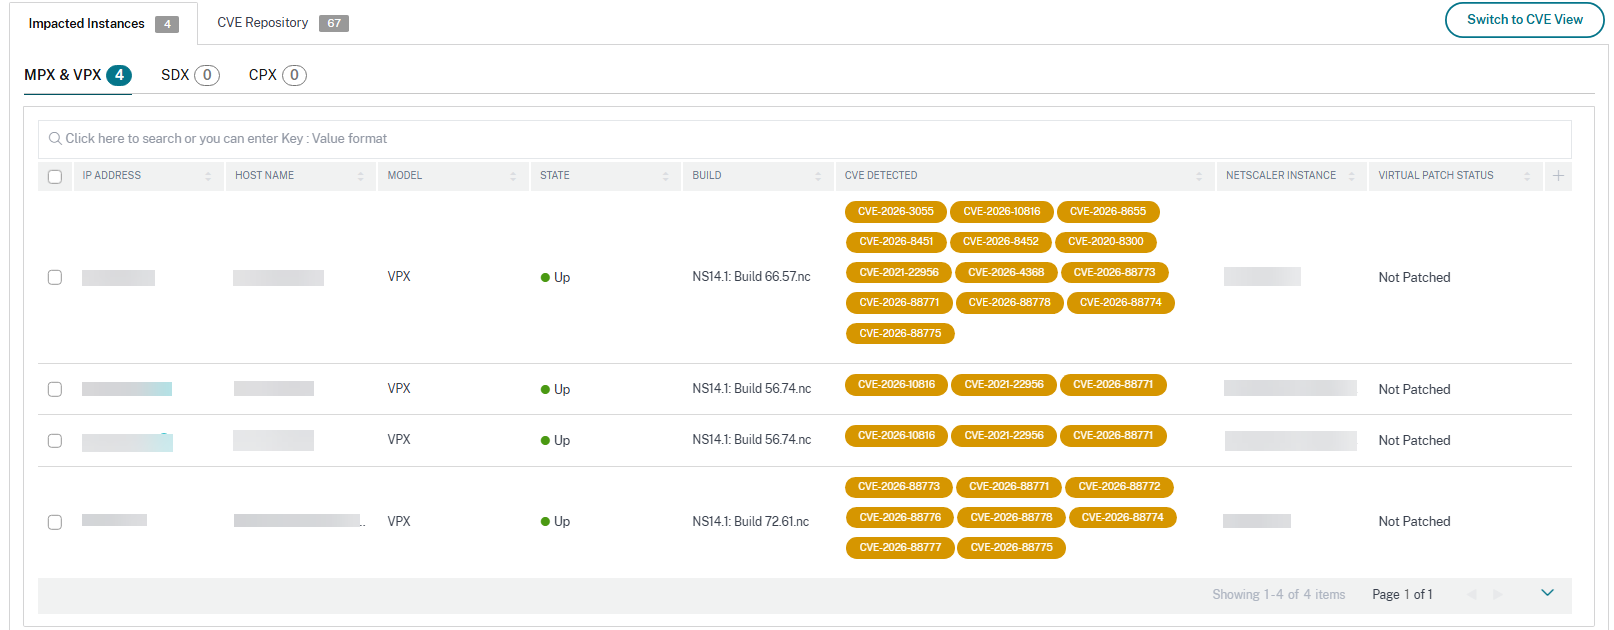
Corregir CVE-2026-88778
Para las instancias de NetScaler afectadas por CVE-2026-88778, la corrección es un proceso de dos pasos. En la GUI, en CVE actuales > Las instancias de NetScaler se ven afectadas por CVE, puede ver los pasos 1 y 2.
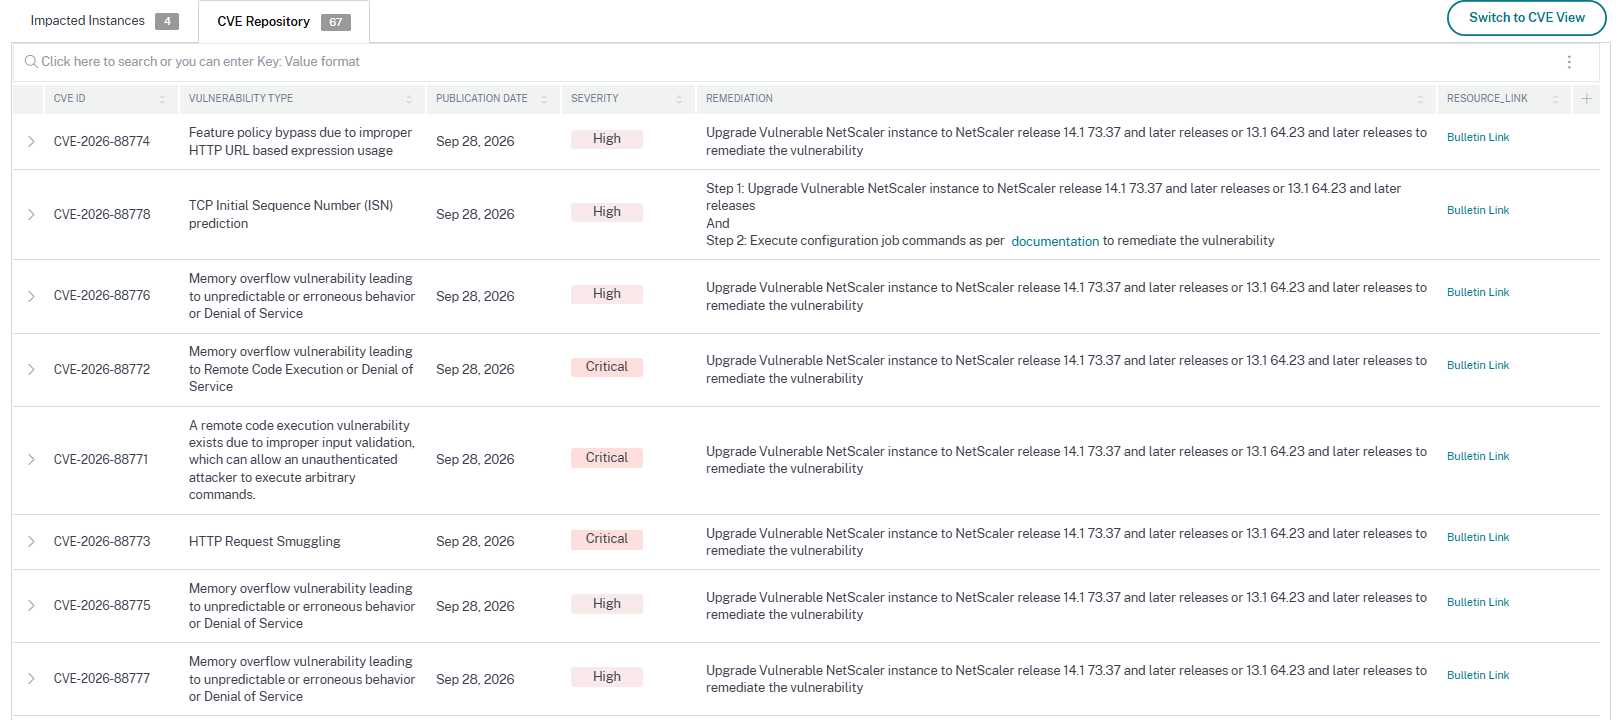
Los dos pasos incluyen:
-
Actualizar las instancias vulnerables de NetScaler a una versión y compilación que contenga la corrección.
-
Aplicar los comandos de configuración necesarios mediante la plantilla de configuración integrada personalizable en los trabajos de configuración.
En CVE actuales > Instancias de NetScaler afectadas por CVE, verá dos flujos de trabajo separados para este proceso de corrección de 2 pasos: Continuar con el flujo de trabajo de actualización y Continuar con el flujo de trabajo de trabajo de configuración.
Paso 1: Actualizar las instancias vulnerables de NetScaler
Para actualizar las instancias vulnerables, seleccione las instancias y haga clic en Continuar con el flujo de trabajo de actualización. El flujo de trabajo de actualización se abre con las instancias vulnerables de NetScaler ya rellenadas.
Para obtener más información sobre cómo usar NetScaler Console para actualizar instancias de NetScaler, consulte Crear un trabajo de actualización de NetScaler.
Nota:
Este paso se puede realizar de una sola vez para todas las instancias de NetScaler vulnerables.
Paso 2: Aplicar comandos de configuración
Después de haber actualizado las instancias afectadas, en la ventana
<number of> Instancias de NetScaler afectadas por CVE, seleccione la instancia afectada por CVE-2026-88778 y haga clic en Continuar con el flujo de trabajo del trabajo de configuración. El flujo de trabajo incluye los siguientes pasos.
-
Personalización de la configuración.
-
Revisión de las instancias afectadas rellenadas automáticamente.
-
Especificación de entradas para variables para el trabajo.
-
Revisión de la configuración final con las entradas de variables rellenadas.
-
Ejecución del trabajo.
Tenga en cuenta el siguiente punto antes de seleccionar una instancia y hacer clic en Continuar con el flujo de trabajo del trabajo de configuración:
-
Para varias instancias de NetScaler que solo están afectadas por CVE-2026-88778: puede ejecutar trabajos de configuración en todas las instancias a la vez. Por ejemplo, tiene NetScaler 1, NetScaler 2 y NetScaler 3, y todos ellos están afectados solo por CVE-2026-88778. Seleccione todas estas instancias y haga clic en Continuar con el flujo de trabajo del trabajo de configuración, y la plantilla de configuración integrada se rellena automáticamente en Seleccionar configuración.
Paso 1: Seleccionar configuración
En el flujo de trabajo del trabajo de configuración, la plantilla base de configuración integrada se rellena automáticamente en Seleccionar configuración.
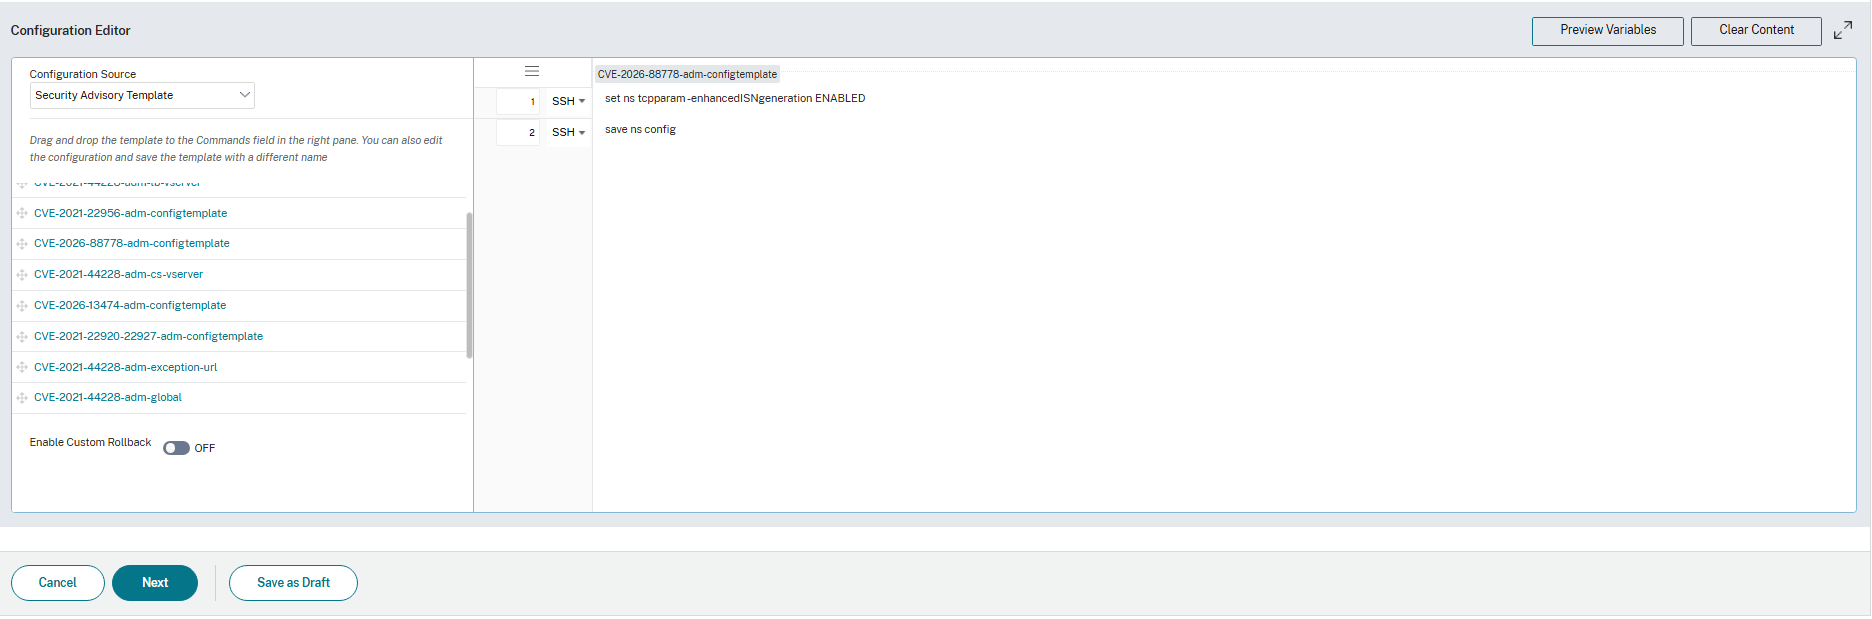
Paso 2: Seleccionar la instancia
La instancia afectada se rellena automáticamente en Seleccionar instancias. Seleccione la instancia. Haga clic en Siguiente. En el siguiente paso, previsualice las configuraciones. Haga clic en Siguiente.
Nota:
Para las instancias de NetScaler en modo clúster, al utilizar el aviso de seguridad, NetScaler Console admite la ejecución del trabajo de configuración solo en el nodo coordinador de configuración del clúster (CCO). Ejecute los comandos en los nodos que no son CCO por separado.
Paso 3: Ejecutar la configuración
Haga clic en Finalizar para ejecutar el trabajo de configuración.
Una vez ejecutado el trabajo, aparece en Infraestructura > Configuración > Trabajos de configuración.
Después de completar los dos pasos de remediación para todas las instancias de NetScaler vulnerables, puede ejecutar un análisis bajo demanda para ver la postura de seguridad revisada.