
Administrar el clúster de Kubernetes para Service Graph
Kubernetes (K8s) es una plataforma de orquestación de contenedores de código abierto que automatiza la implementación, el escalado y la administración de aplicaciones nativas de la nube.
Nota
-
NetScaler Console admite la visibilidad de los clústeres para Service Graph con la versión de Kubernetes 1.14–1.23.
Puede especificar los siguientes aspectos de la integración de Kubernetes en NetScaler Console:
-
Clúster – Puede registrar o anular el registro de clústeres de Kubernetes para los que NetScaler Console supervisa todos los microservicios y rellena el gráfico de servicios. Cuando registra un clúster en NetScaler Console, especifique la información del servidor API de Kubernetes. A continuación, seleccione un agente que pueda acceder al clúster de Kubernetes.
Antes de empezar
Para supervisar y visualizar sus microservicios en clústeres de Kubernetes y empezar a usar Service Graph, asegúrese de tener:
-
Clúster de Kubernetes implementado.
-
El agente instalado y configurado para permitir la comunicación entre NetScaler Console y el clúster de Kubernetes o las instancias administradas. Puede utilizar las instancias administradas que se encuentran en su centro de datos o en la nube.
-
Clúster de Kubernetes registrado en NetScaler Console.
Configurar el agente de NetScaler para registrarse en el clúster de Kubernetes
Para habilitar la comunicación entre el clúster de Kubernetes y NetScaler Console, debe instalar y configurar un agente. Puede implementar un agente en las siguientes plataformas:
-
Hipervisor (ESX, XenServer®, KVM, Hyper-V)
-
Servicios de nube pública (como Microsoft Azure, AWS)
Siga el (/es-es/netscaler-console-service/getting-started.html#select-custom-deployment) para configurar un agente.
Nota
También puede usar un agente existente si ya hay uno implementado.
Configure NetScaler Console con un token secreto para administrar un clúster de Kubernetes
Para que NetScaler Console pueda recibir eventos de Kubernetes, debe crear una cuenta de servicio en Kubernetes para NetScaler Console. Y, configure la cuenta de servicio con los permisos RBAC necesarios en el clúster.
-
Cree una cuenta de servicio para NetScaler Console. Por ejemplo, el nombre de la cuenta de servicio puede ser
citrixadm-sa. Para crear una cuenta de servicio, consulte Usar varias cuentas de servicio. -
Utilice el rol
cluster-adminpara vincular la cuenta de NetScaler Console. Esta vinculación concede unClusterRoleen todo el clúster a una cuenta de servicio. El siguiente es un comando de ejemplo para vincular un rolcluster-admina la cuenta de servicio.kubectl create clusterrolebinding citrixadm-sa-admin --clusterrole=cluster-admin --serviceaccount=default:citrixadm-saDespués de vincular la cuenta de NetScaler Console al rolcluster-admin, la cuenta de servicio tiene acceso a todo el clúster. Para obtener más información, consultekubectlcrearclusterrolebinding. -
Obtenga el token de la cuenta de servicio creada.Por ejemplo, ejecute el siguiente comando para ver el token de la cuenta de servicio
citrixadm-sa:kubectl describe sa citrixadm-sa -
Ejecute el siguiente comando para obtener la cadena secreta del token:
kubectl describe secret <token-name>
Agregue el clúster de Kubernetes en NetScaler Console
Después de configurar un agente y configurar rutas estáticas, debe registrar el clúster de Kubernetes en NetScaler Console.
Para registrar el clúster de Kubernetes:
-
Inicie sesión en NetScaler Console con credenciales de administrador.
-
Vaya a Orquestación > Kubernetes > Clúster. Se muestra la página Clústeres.
-
Haga clic en Agregar.
-
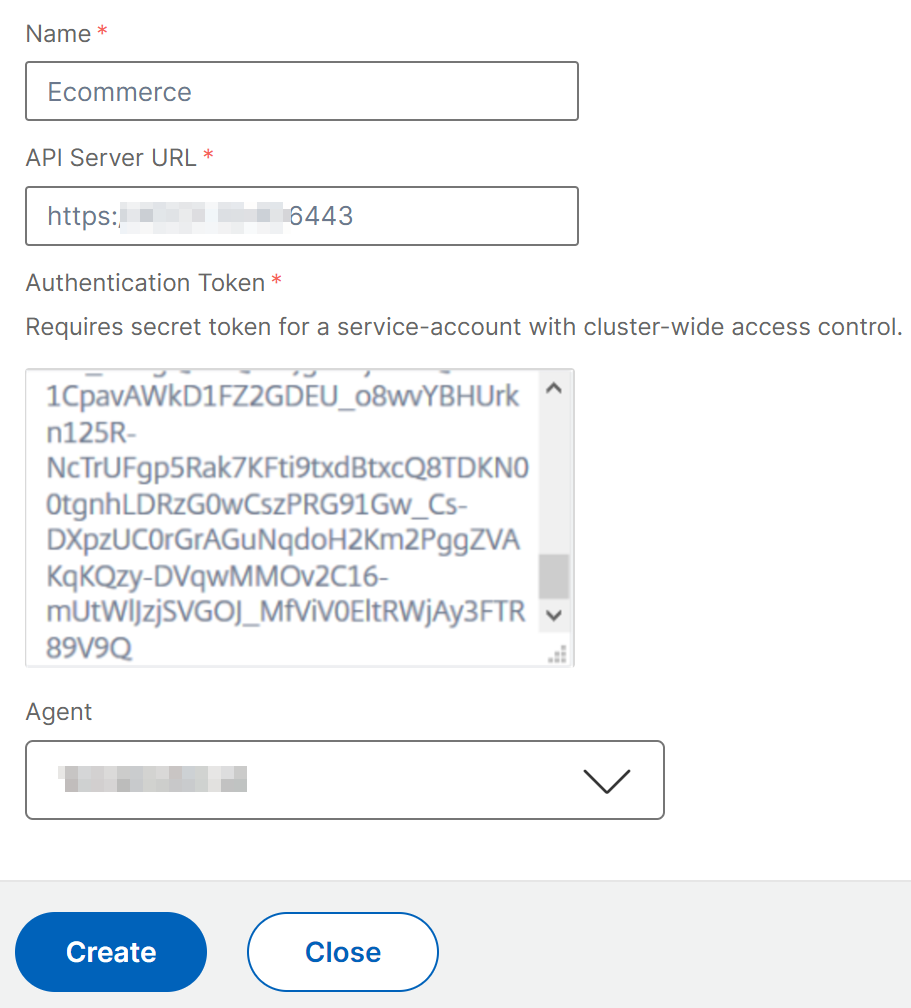
En la página Agregar clúster, especifique los siguientes parámetros:
-
Nombre - Especifique un nombre de su elección.
-
URL del servidor API - Puede obtener los detalles de la URL del servidor API desde el nodo maestro de Kubernetes.
-
En el nodo maestro de Kubernetes, ejecute el comando
kubectl cluster-info.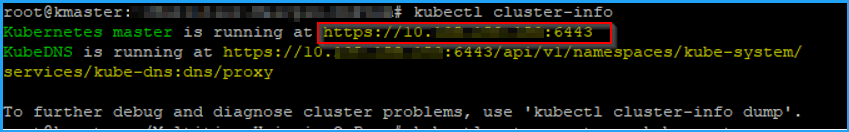
-
Introduzca la URL que se muestra para "Kubernetes master is running at."
-
-
Token de autenticación - Especifique la cadena del token de autenticación obtenida al configurar NetScaler Console para administrar un clúster de Kubernetes. El token de autenticación es necesario para validar el acceso para la comunicación entre el clúster de Kubernetes y NetScaler Console. Para generar un token de autenticación:
-
En el nodo maestro de Kubernetes, ejecute los siguientes comandos:
kubectl describe secret <token-name> -
Copie el token generado y péguelo como Token de autenticaciónPara obtener más información, consulte la documentación de Kubernetes.
-
-
Seleccione el agente de la lista.
-
Haga clic en Crear.
-