
管理用于服务图的 Kubernetes 集群
Kubernetes (K8s) 是一个开源容器编排平台,可自动部署、扩展和管理云原生应用程序。
注意
-
NetScaler Console 支持 Kubernetes 1.14–1.23 版本的集群服务图可见性。
您可以在 NetScaler Console 中指定 Kubernetes 集成的以下方面:
-
集群 – 您可以注册或注销 Kubernetes 集群,NetScaler Console 将监控这些集群的所有微服务并填充服务图。在 NetScaler Console 中注册集群时,请指定 Kubernetes API 服务器信息。然后,选择一个可以访问 Kubernetes 集群的代理。
开始之前
要在 Kubernetes 集群上监控和可视化您的微服务并开始使用服务图,请确保您已具备以下条件:
-
已部署 Kubernetes 集群。
-
已安装并配置代理,以实现 NetScaler Console 与 Kubernetes 集群或托管实例之间的通信。您可以使用数据中心或云中存在的托管实例。
-
已在 NetScaler Console 中注册 Kubernetes 集群。
配置 NetScaler 代理以注册到 Kubernetes 集群
为了实现 Kubernetes 集群与 NetScaler Console 之间的通信,您必须安装并配置一个代理。您可以在以下平台部署代理:
-
虚拟机管理程序 (ESX, XenServer®, KVM, Hyper-V)
-
公共云服务(例如 Microsoft Azure、AWS)
按照 步骤 配置代理。
注意
如果已部署现有代理,您也可以使用它。
使用秘密令牌配置 NetScaler Console 以管理 Kubernetes 集群
为了使 NetScaler Console 能够从 Kubernetes 接收事件,您需要在 Kubernetes 中为 NetScaler Console 创建一个服务帐户。并且,在集群中为该服务帐户配置必要的 RBAC 权限。
-
为 NetScaler Console 创建一个服务帐户。例如,服务帐户名称可以是
citrixadm-sa。要创建服务帐户,请参阅 使用多个服务帐户。 -
使用
cluster-admin角色绑定 NetScaler Console 帐户。此绑定将ClusterRole授予集群中的服务帐户。以下是将cluster-admin角色绑定到服务帐户的示例命令。kubectl create clusterrolebinding citrixadm-sa-admin --clusterrole=cluster-admin --serviceaccount=default:citrixadm-sa将 NetScaler Console 帐户绑定到cluster-admin角色后,服务帐户将拥有集群范围的访问权限。有关更多信息,请参阅kubectlcreateclusterrolebinding。 -
从创建的服务帐户中获取令牌。例如,运行以下命令以查看
citrixadm-sa服务帐户的令牌:kubectl describe sa citrixadm-sa -
运行以下命令以获取令牌的秘密字符串:
kubectl describe secret <token-name>
在 NetScaler Console 中添加 Kubernetes 集群
配置代理并配置静态路由后,您必须在 NetScaler Console 中注册 Kubernetes 集群。
要注册 Kubernetes 集群:
-
使用管理员凭据登录 NetScaler Console。
-
导航到 编排 > Kubernetes > 集群。 此时将显示“集群”页面。
-
单击 添加。
-
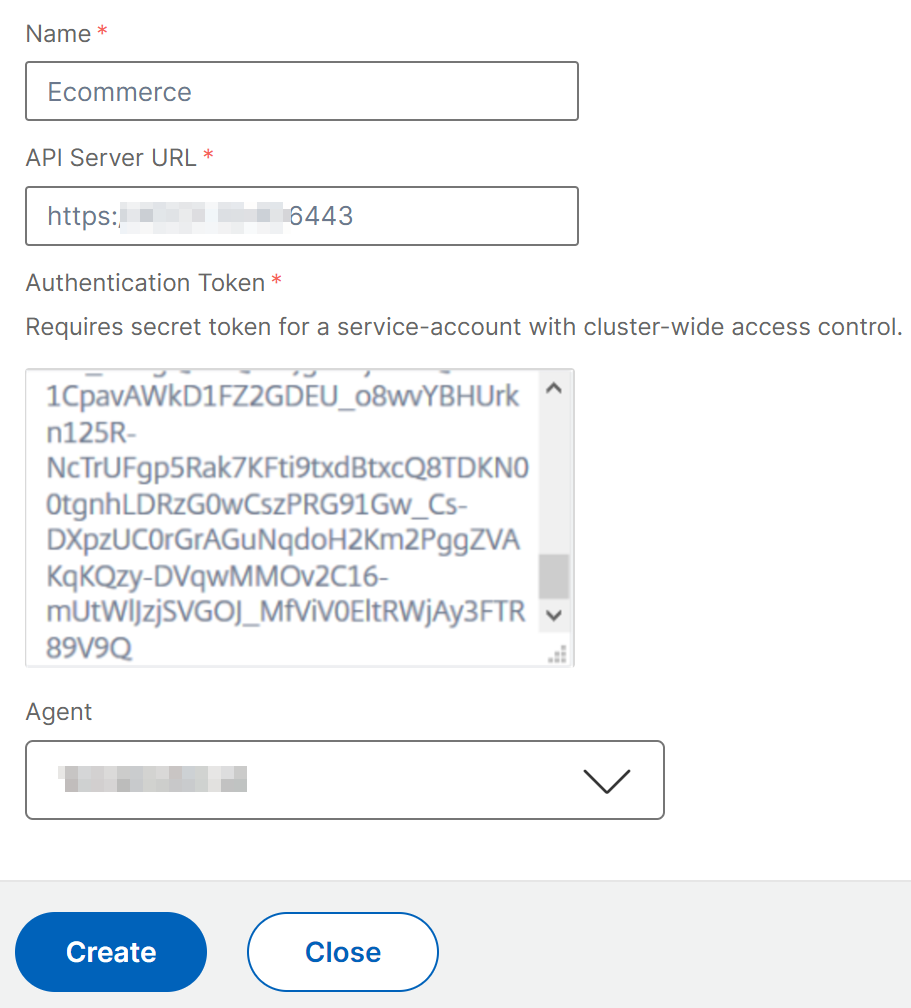
在 添加集群 页面中,指定以下参数:
-
名称 - 指定一个您选择的名称。
-
API 服务器 URL - 您可以从 Kubernetes 主节点获取 API 服务器 URL 详细信息。
-
在 Kubernetes 主节点上,运行命令
kubectl cluster-info。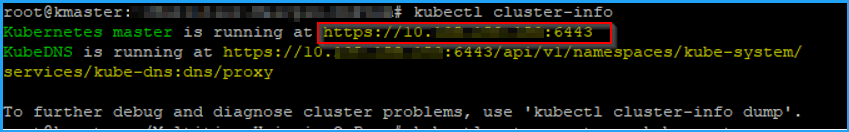
-
输入显示的 URL,该 URL 指示 “Kubernetes 主节点正在运行于。”
-
-
身份验证令牌 - 指定在您配置 NetScaler Console 以管理 Kubernetes 集群 时获得的身份验证令牌字符串。身份验证令牌是验证 Kubernetes 集群与 NetScaler Console 之间通信访问所需的。要生成身份验证令牌:
-
在 Kubernetes 主节点上,运行以下命令:
kubectl describe secret <token-name> -
复制生成的令牌并将其粘贴为身份验证令牌有关详细信息,请参阅 Kubernetes 文档。
-
-
从列表中选择代理。
-
单击 创建。
-