
使用 NetScaler® 高可用性模板和 Azure ILB 配置 HA-INC 节点
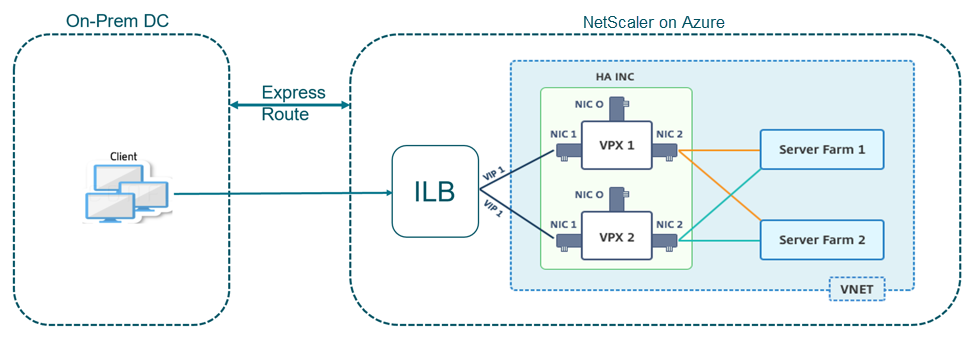
您可以使用内网应用程序的标准模板,快速高效地以 HA-INC 模式部署一对 VPX 实例。Azure 内部负载均衡器 (ILB) 使用内部或私有 IP 地址作为前端,如图 1 所示。该模板创建两个节点,具有三个子网和六个 NIC。这些子网分别用于管理、客户端和服务器端流量,每个子网都属于每个设备上的不同 NIC。
图 1:内部网络中客户端的 NetScaler HA 对
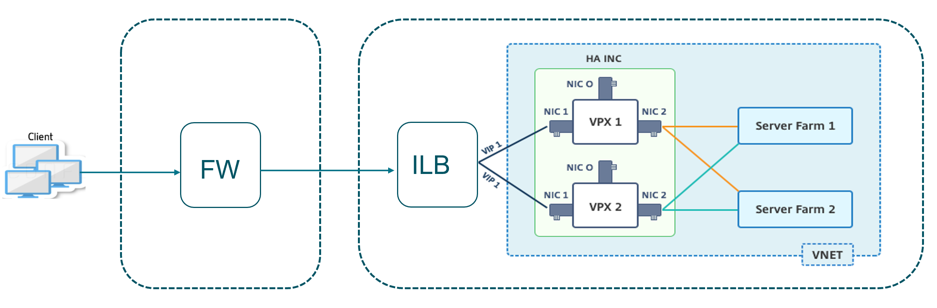
当 NetScaler HA 对位于防火墙后面时,您也可以使用此部署,如图 2 所示。公共 IP 地址属于防火墙,并 NAT 到 ILB 的前端 IP 地址。
图 2:具有公共 IP 地址的防火墙的 NetScaler HA 对
您可以在 Azure 门户 获取用于内网应用程序的 NetScaler HA 对模板
完成以下步骤以启动模板并使用 Azure 可用性集部署高可用性 VPX 对。
-
在 Azure 门户中,导航到“自定义部署”页面。
-
出现“基本信息”页面。创建资源组。在“参数”选项卡下,输入区域、管理员用户名、管理员密码、许可证类型 (
VM sku) 和其他字段的详细信息。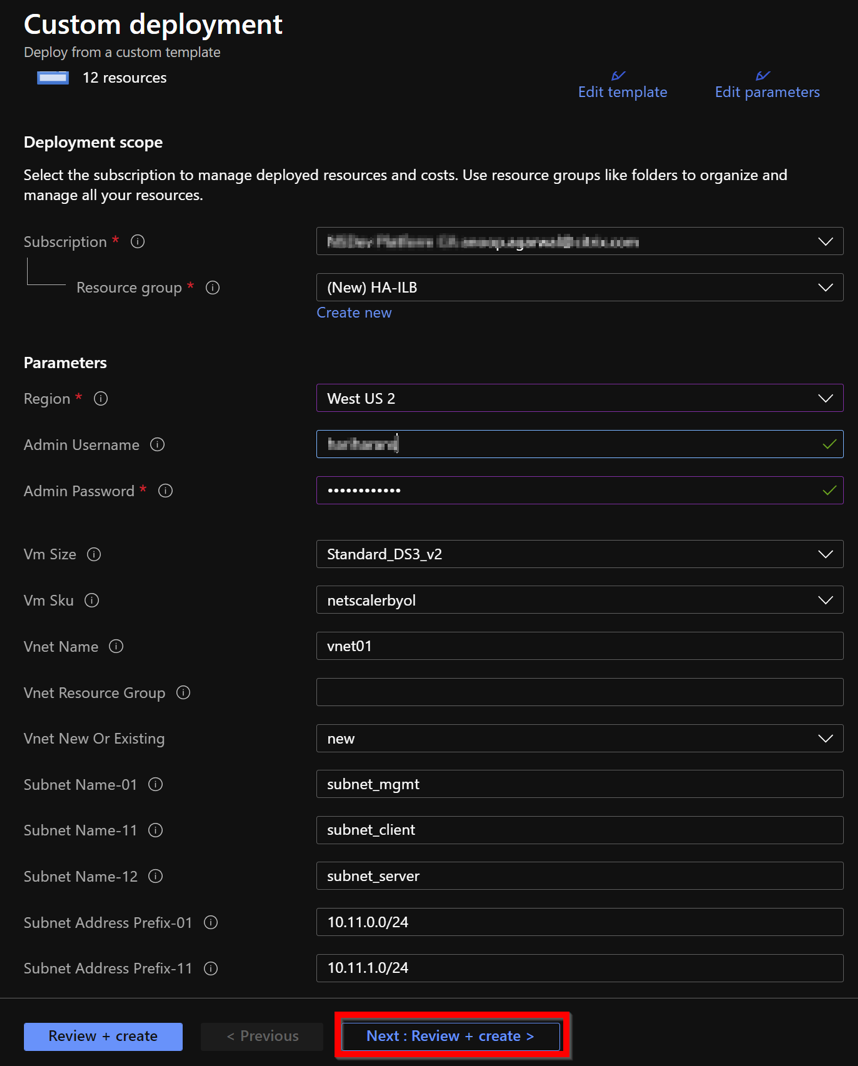
-
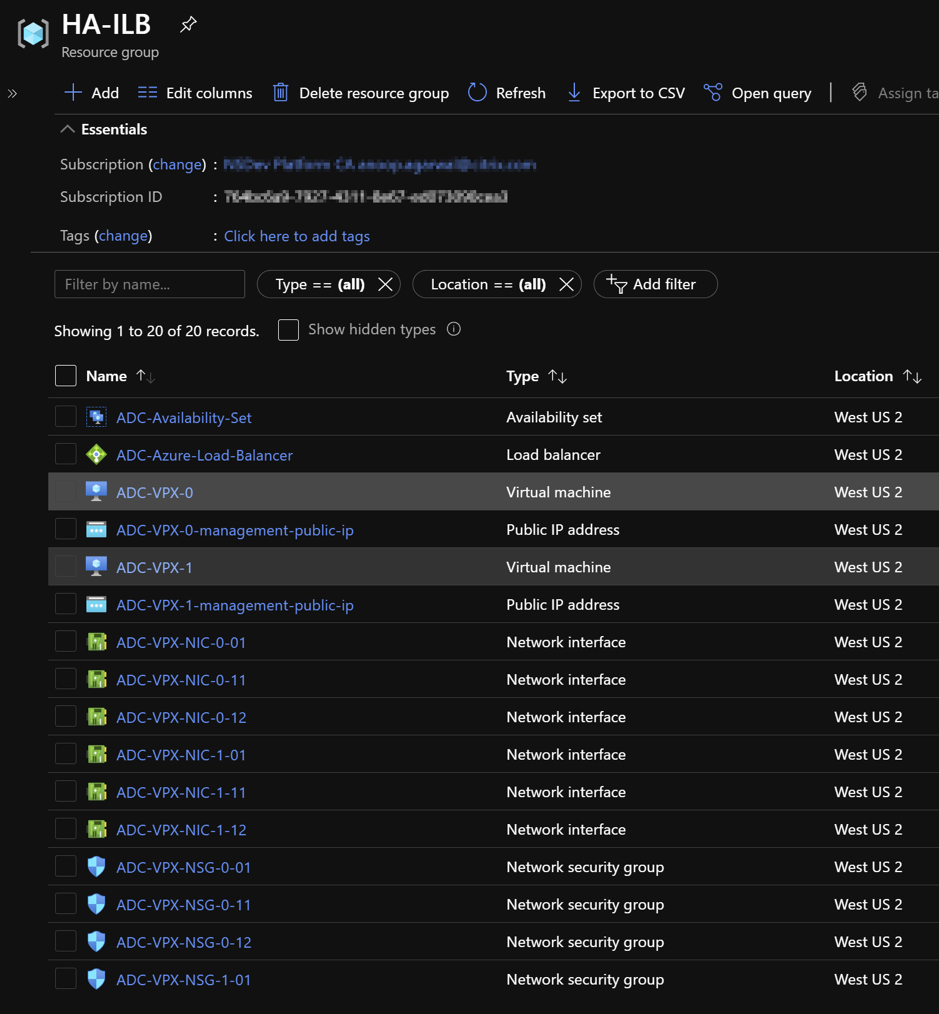
单击“下一步 : 审查 + 创建 >”。Azure 资源组可能需要一些时间才能使用所需的配置创建完成。完成后,在 Azure 门户中选择资源组以查看配置详细信息,例如 LB 规则、后端池、运行状况探测。高可用性对显示为 ADC-VPX-0 和 ADC-VPX-1。如果您的 HA 设置需要进一步修改,例如创建更多安全规则和端口,您可以从 Azure 门户进行操作。一旦所需配置完成,将创建以下资源。
-
登录到 ADC-VPX-0 和 ADC-VPX-1 节点以验证以下配置:
-
两个节点的 NSIP 地址必须位于管理子网中。
-
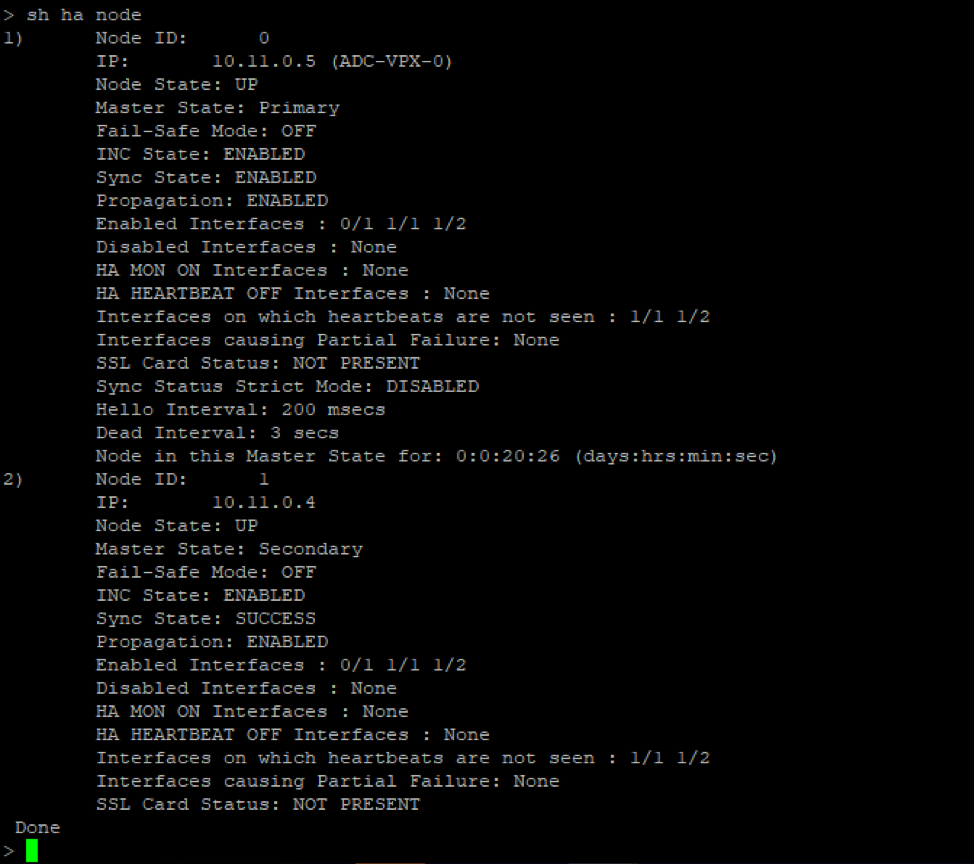
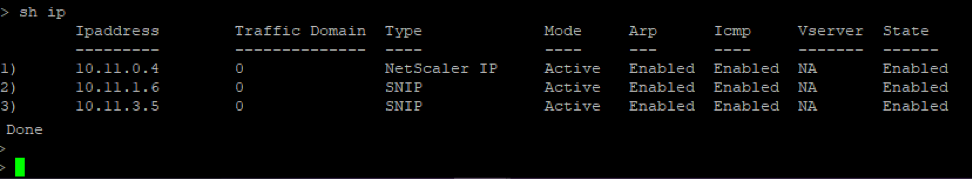
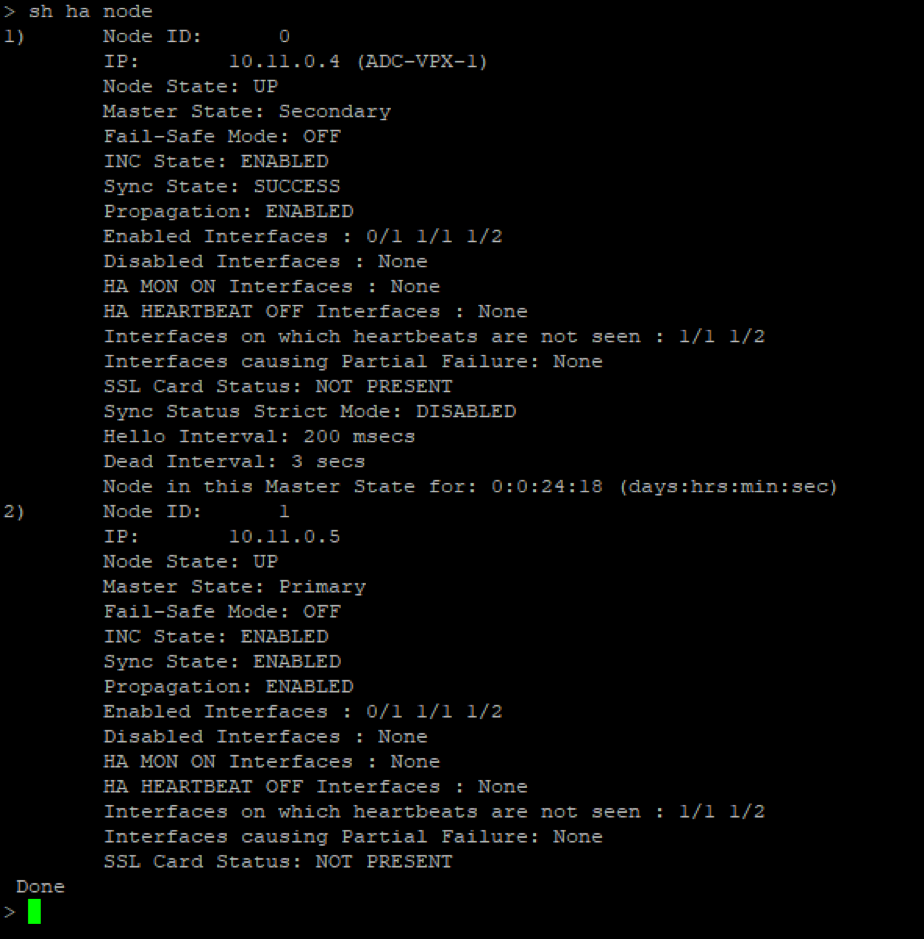
在主节点 (ADC-VPX-0) 和辅助节点 (ADC-VPX-1) 上,您必须看到两个 SNIP 地址。一个 SNIP(客户端子网)用于响应 ILB 探测,另一个 SNIP(服务器子网)用于后端服务器通信。
注意:在 HA-INC 模式下,ADC-VPX-0 和 ADC-VPX-1 VM 的 SNIP 地址在同一子网中是不同的,这与经典的本地 ADC HA 部署中两者相同的情况不同。 为了支持 VPX 对 SNIP 位于不同子网中,或 VIP 不与 SNIP 位于同一子网中的任何部署,您必须启用基于 Mac 的转发 (MBF),或为每个 VIP 向每个 VPX 节点添加静态主机路由。在主节点 (ADC-VPX-0) 上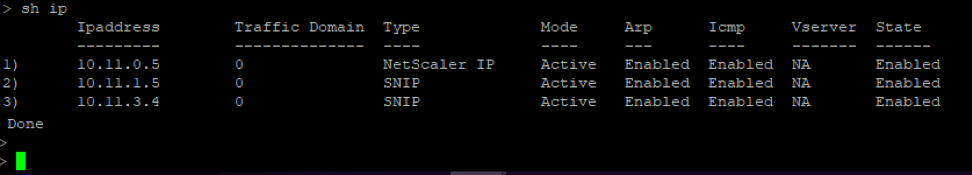
 在辅助节点 (ADC-VPX-1) 上
-
-
在主节点和辅助节点启动且同步状态为 SUCCESS 后,您必须使用 ADC Azure 负载均衡器的私有浮动 IP (FIP) 地址在主节点 (ADC-VPX-0) 上配置负载均衡虚拟服务器或网关虚拟服务器。有关更多信息,请参阅示例配置部分。
-
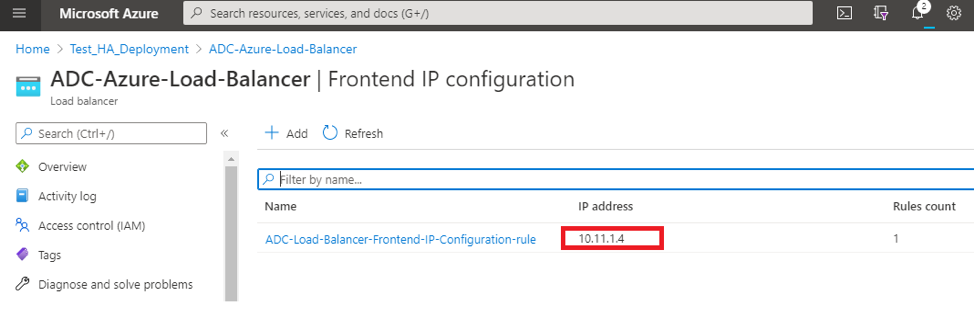
要查找 ADC Azure 负载均衡器的私有 IP 地址,请导航到 Azure 门户 > ADC Azure 负载均衡器 > 前端 IP 配置。
-
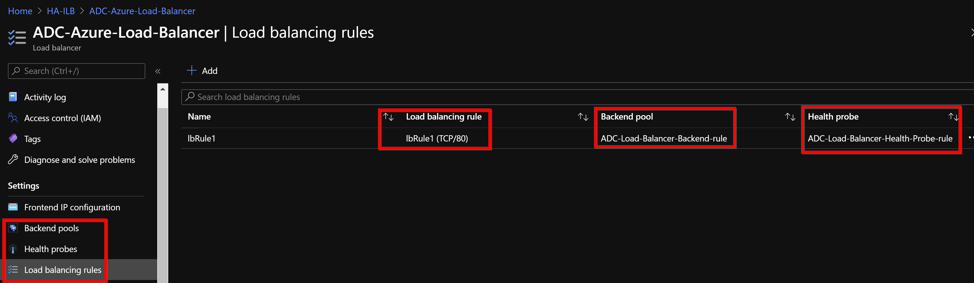
在 Azure 负载均衡器 配置页面中,ARM 模板部署有助于创建 LB 规则、后端池和运行状况探测。
-
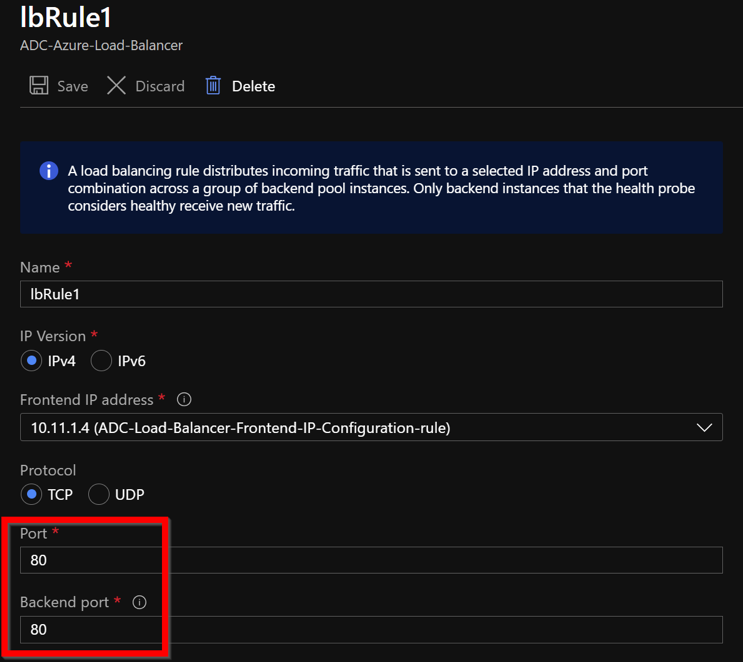
LB 规则 (LbRule1) 默认使用端口 80。
-
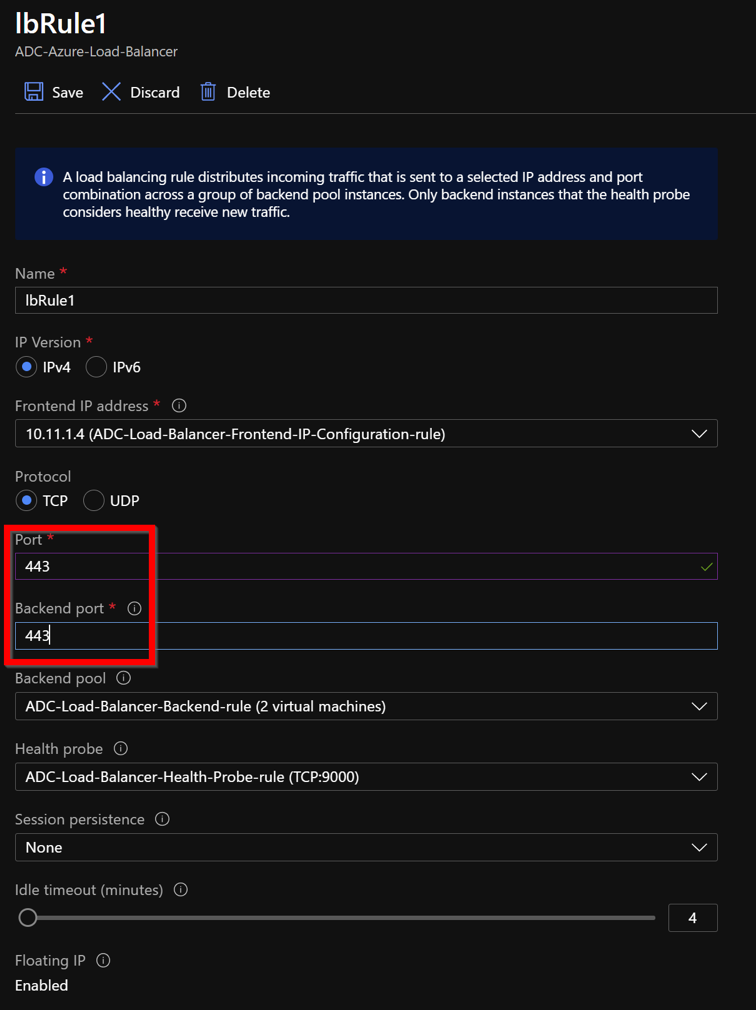
编辑规则以使用端口 443,并保存更改。注意:为了增强安全性,Citrix® 建议您对 LB 虚拟服务器或网关虚拟服务器使用 SSL 端口 443。
-
要在 ADC 上添加更多 VIP 地址,请执行以下步骤:
-
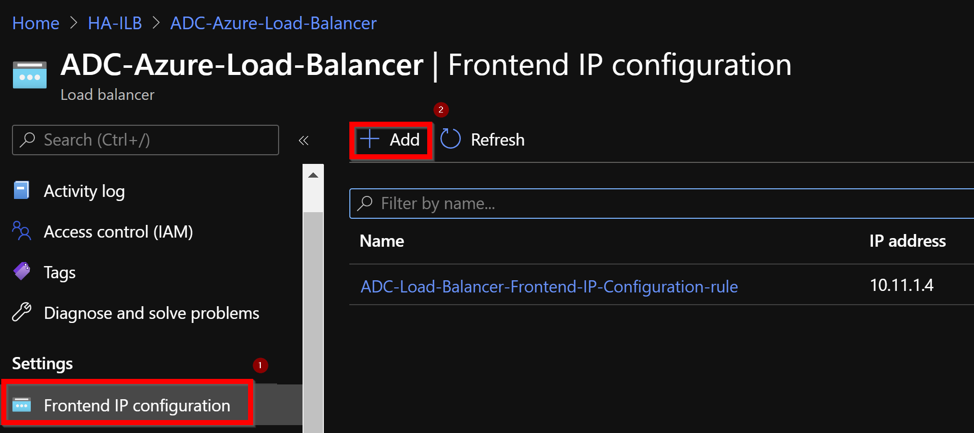
导航到 Azure 负载均衡器 > 前端 IP 配置,然后单击“添加”以创建新的内部负载均衡器 IP 地址。
-
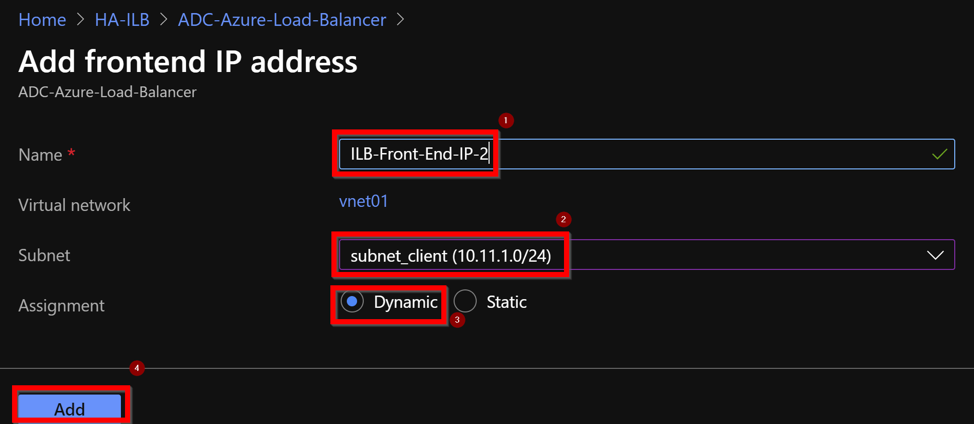
在“添加前端 IP 地址”页面中,输入名称,选择客户端子网,分配动态或静态 IP 地址,然后单击“添加”。
-
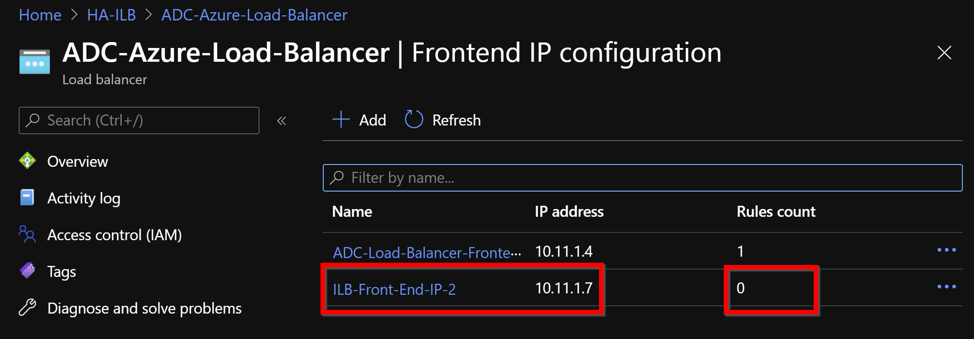
前端 IP 地址已创建,但未关联 LB 规则。创建新的负载均衡规则,并将其与前端 IP 地址关联。
-
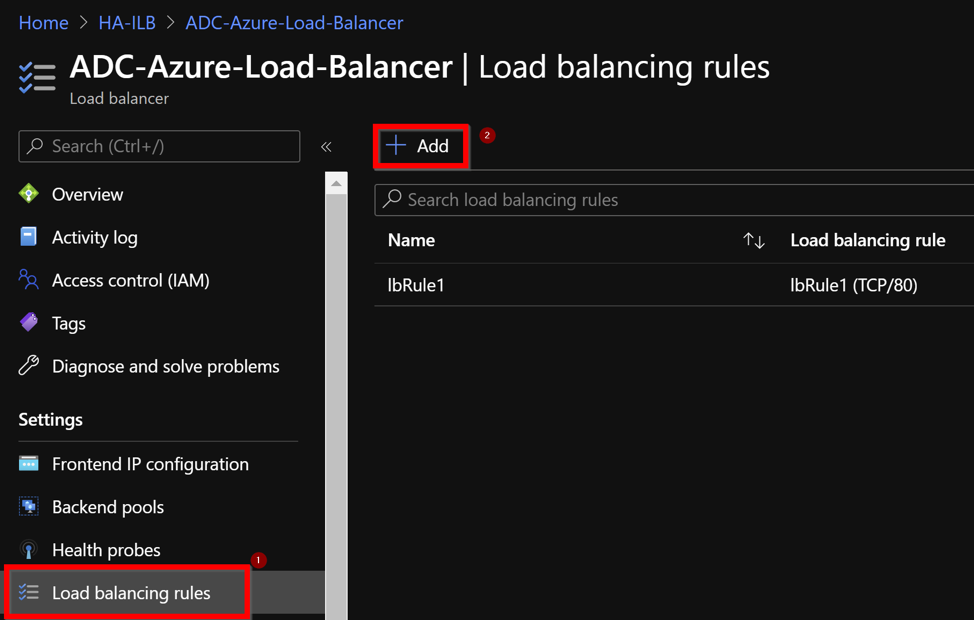
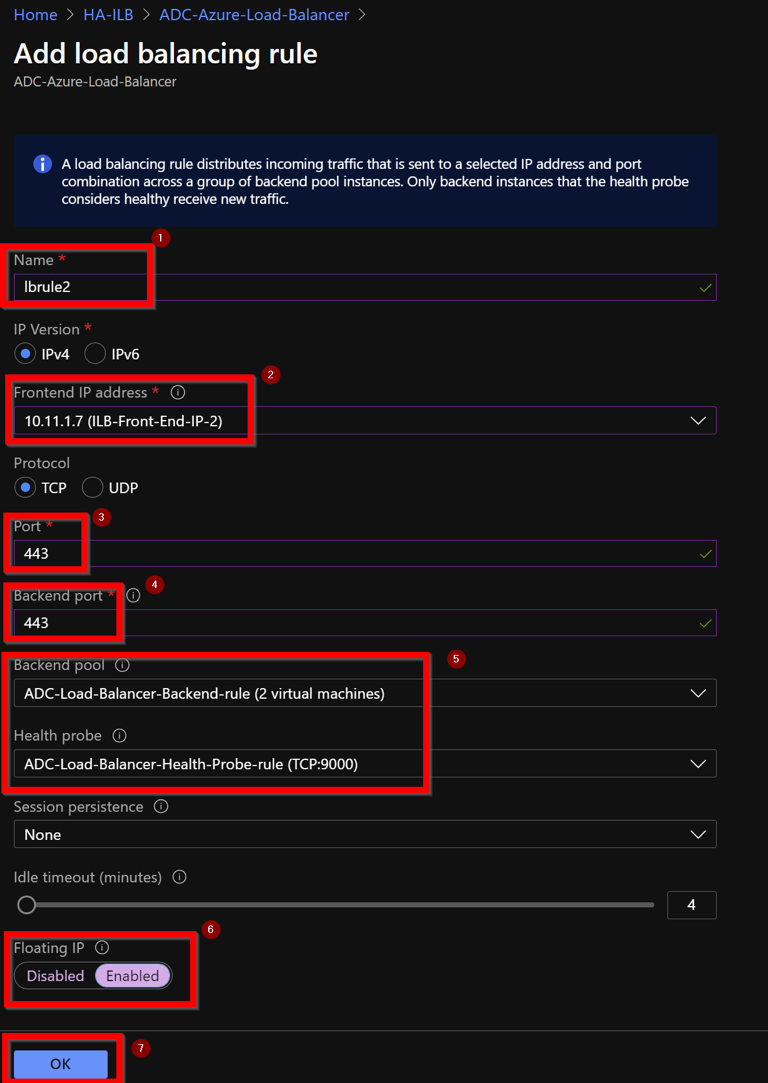
在 Azure 负载均衡器 页面中,选择 负载均衡规则,然后单击 添加。
-
通过选择新的前端 IP 地址和端口来创建新的 LB 规则。浮动 IP 字段必须设置为 已启用。
-
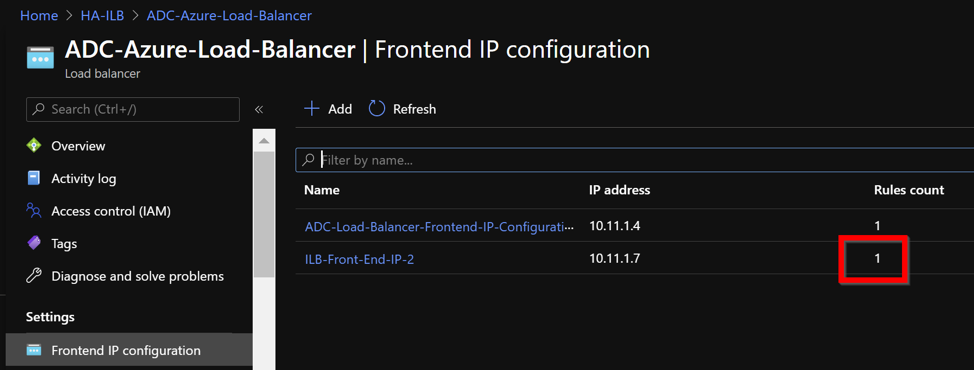
现在,前端 IP 配置 显示了已应用的 LB 规则。
示例配置
要配置网关 VPN 虚拟服务器和负载均衡虚拟服务器,请在主节点 (ADC-VPX-0) 上运行以下命令。配置会自动同步到辅助节点 (ADC-VPX-1)。
网关示例配置
enable feature aaa LB SSL SSLVPN
 enable ns mode MBF
 add vpn vserver vpn_ssl SSL 10.11.1.4 443
 add ssl certKey ckp -cert wild-cgwsanity.cer -key wild-cgwsanity.key
 bind ssl vserver vpn_ssl -certkeyName ckp
负载均衡示例配置
enable feature LB SSL
 enable ns mode MBF
 add lb vserver lb_vs1 SSL 10.11.1.7 443
 bind ssl vserver lb_vs1 -certkeyName ckp
您现在可以使用与 ILB 内部 IP 地址关联的完全限定域名 (FQDN) 访问负载均衡或 VPN 虚拟服务器。
有关如何配置负载均衡虚拟服务器的更多信息,请参阅资源部分。
资源:
以下链接提供了有关 HA 部署和虚拟服务器配置的更多信息:
-
设置基本负载均衡
相关资源: