
Corriger les vulnérabilités pour CVE-2025-5777
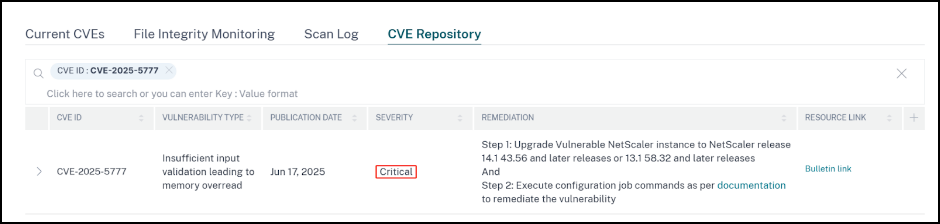
Dans le tableau de bord des avis de sécurité de NetScaler Console, sous CVE actuelles
<number of> Les instances NetScaler sont affectées par des CVE, vous pouvez voir toutes les instances vulnérables en raison de CVE-2025-5777. Pour vérifier les détails des instances affectées par les CVE, sélectionnez CVE-2025-5777 et cliquez sur Afficher les instances affectées.
Remarque :
Pour comprendre la raison de la vulnérabilité de NetScaler, téléchargez le rapport CSV dans l'onglet Journaux d'analyse de l'avis de sécurité.
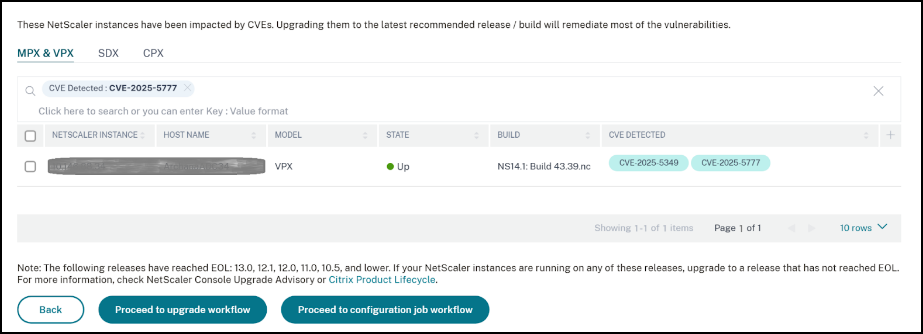
La fenêtre
<number of> Instances NetScaler affectées par des CVE apparaît. Dans la capture d'écran suivante, vous pouvez voir le nombre et les détails des instances NetScaler affectées par CVE-2025-5777.
Pour plus d'informations sur le tableau de bord des avis de sécurité, consultez Avis de sécurité.
Remarque :
Il peut falloir quelques heures pour que l'analyse du système d'avis de sécurité se termine et reflète l'impact de CVE-2025-5777 dans le module d'avis de sécurité. Pour voir l'impact plus tôt, lancez une analyse à la demande en cliquant sur Analyser maintenant.
Corriger CVE-2025-5777
Pour les instances NetScaler affectées par CVE-2025-5777, la correction est un processus en deux étapes. Dans l'interface graphique, sous CVE actuelles > Les instances NetScaler sont affectées par des CVE, vous pouvez voir les étapes 1 et 2.
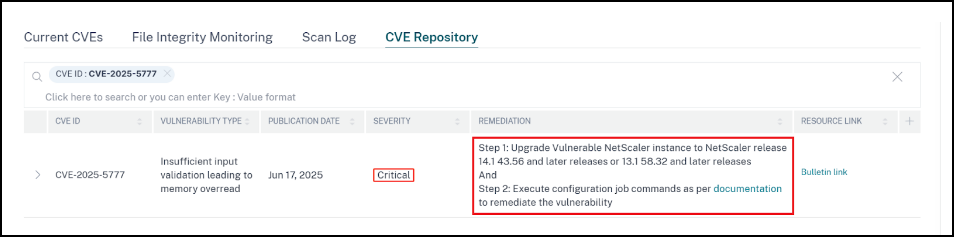
Les deux étapes comprennent :
-
Mettre à niveau les instances NetScaler vulnérables vers une version et une build qui contiennent le correctif.
-
Appliquer les commandes de configuration requises à l'aide du modèle de configuration intégré personnalisable dans les tâches de configuration.
Sous CVEs actuelles > Instances NetScaler impactées par les CVEs, vous voyez deux workflows distincts pour ce processus de remédiation en 2 étapes : Passer au workflow de mise à niveau et Passer au workflow de tâche de configuration.
Étape 1 : Mettre à niveau les instances NetScaler vulnérables
Pour mettre à niveau les instances vulnérables, sélectionnez les instances et cliquez sur Passer au workflow de mise à niveau. Le workflow de mise à niveau s'ouvre avec les instances NetScaler vulnérables déjà renseignées.
Pour plus d'informations sur l'utilisation de NetScaler Console pour mettre à niveau les instances NetScaler, consultez Créer une tâche de mise à niveau NetScaler.
Remarque :
Cette étape peut être effectuée en une seule fois pour toutes les instances NetScaler vulnérables.
Étape 2 : Appliquer les commandes de configuration
Après avoir mis à niveau les instances impactées, dans la fenêtre
<number of> Instances NetScaler impactées par les CVEs, sélectionnez l'instance impactée par CVE-2025-5777 et cliquez sur Passer au workflow de tâche de configuration. Le workflow comprend les étapes suivantes.
-
Personnalisation de la configuration.
-
Examen des instances impactées pré-remplies.
-
Exécution de la tâche.
Gardez les points suivants à l'esprit avant de sélectionner une instance et de cliquer sur Passer au workflow de tâche de configuration :
-
Pour une instance NetScaler impactée par plusieurs CVEs (telles que CVE-2020-8300, CVE-2021-22927, CVE-2021-22920, CVE-2021-22956 et CVE-2025-5777) : lorsque vous sélectionnez l'instance et cliquez sur Passer au workflow de tâche de configuration, le modèle de configuration intégré ne se remplit pas automatiquement sous Sélectionner la configuration. Vous devez faire glisser et déposer manuellement le modèle de tâche de configuration approprié sous Modèle d'avis de sécurité dans le volet de tâche de configuration sur le côté droit.
-
Pour plusieurs instances NetScaler qui sont impactées uniquement par CVE-2025-5777 : vous pouvez exécuter des tâches de configuration sur toutes les instances en une seule fois. Par exemple, vous avez NetScaler 1, NetScaler 2 et NetScaler 3, et toutes sont impactées uniquement par CVE-2025-5777. Sélectionnez toutes ces instances et cliquez sur Passer au workflow de tâche de configuration, et le modèle de configuration intégré se remplit automatiquement sous Sélectionner la configuration.
-
Pour plusieurs instances NetScaler impactées par CVE-2025-5777 et un ou plusieurs autres CVE (tels que CVE-2020-8300, CVE-2021-22927 et CVE-2021-22920), qui nécessitent que la remédiation soit appliquée à chaque NetScaler l'un après l'autre : lorsque vous sélectionnez ces instances et cliquez sur Passer au flux de travail de la tâche de configuration, un message d'erreur apparaît vous indiquant d'exécuter la tâche de configuration sur chaque NetScaler l'un après l'autre.
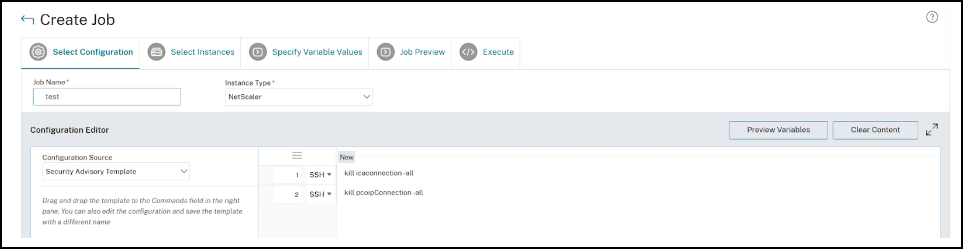
Étape 1 : Sélectionner la configuration
Dans le flux de travail de la tâche de configuration, le modèle de base de configuration intégré se remplit automatiquement sous Sélectionner la configuration.
Étape 2 : Sélectionner l'instance
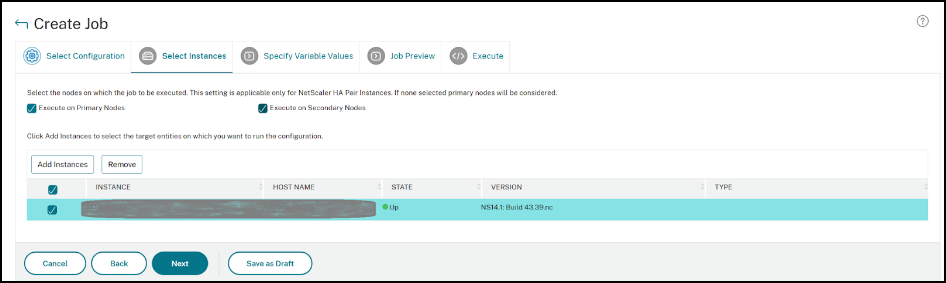
L'instance impactée est automatiquement renseignée sous Sélectionner les instances. Sélectionnez l'instance. Si cette instance fait partie d'une paire HA, sélectionnez Exécuter sur les nœuds secondaires. Cliquez sur Suivant.
Remarque :
Pour les instances NetScaler en mode cluster, en utilisant l'avis de sécurité, la console NetScaler prend en charge l'exécution de la tâche de configuration uniquement sur le nœud coordinateur de configuration de cluster (CCO). Exécutez les commandes sur les nœuds non-CCO séparément.
Étape 3 : Exécuter la tâche
Cliquez sur Terminer pour exécuter la tâche de configuration.
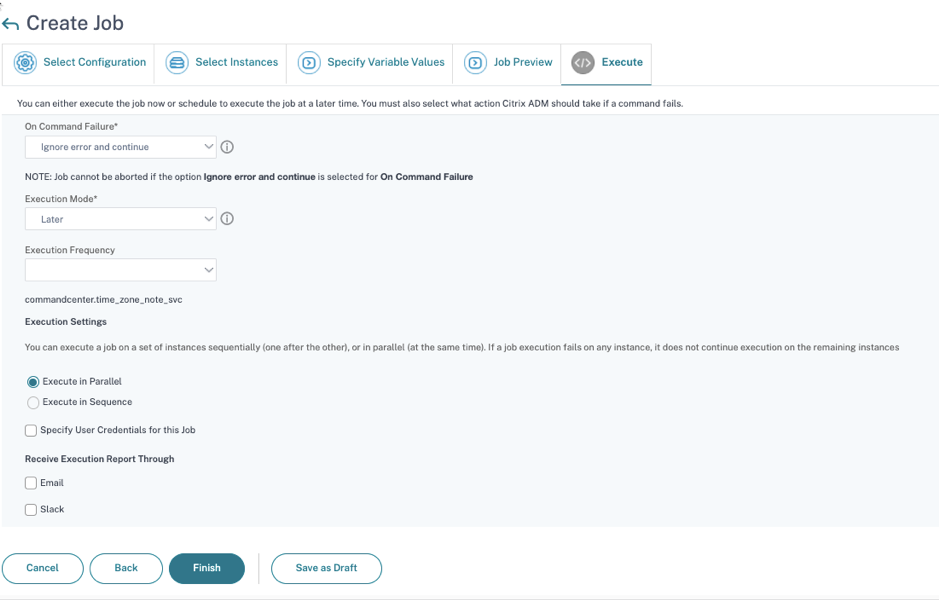
Une fois la tâche exécutée, elle apparaît sous Infrastructure > Configuration > Tâches de configuration.
Après avoir terminé les deux étapes de remédiation pour toutes les instances NetScaler vulnérables, vous pouvez exécuter une analyse à la demande pour voir la posture de sécurité révisée.