
Afficher les détails dans le graphique de service
Dans NetScaler Console, accédez à Applications > Graphiques de service > Graphique de service Kubernetes et sélectionnez la durée dans la liste pour afficher les détails du graphique de service.
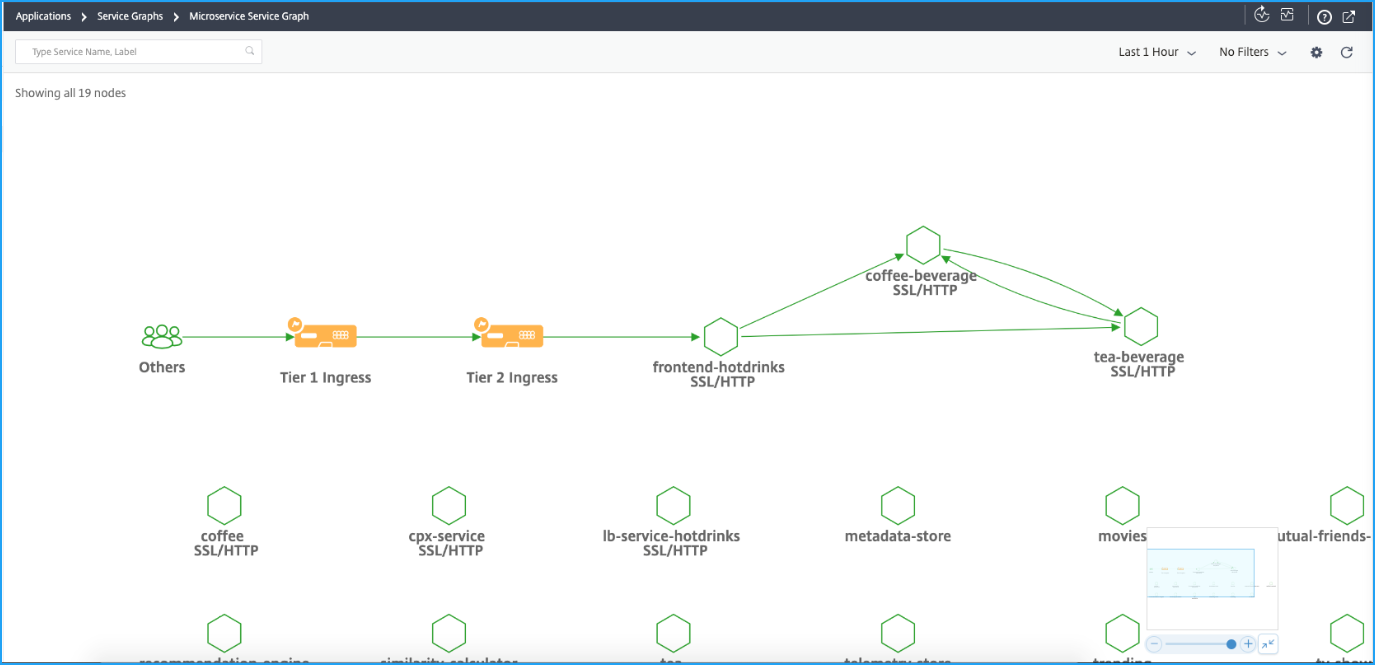
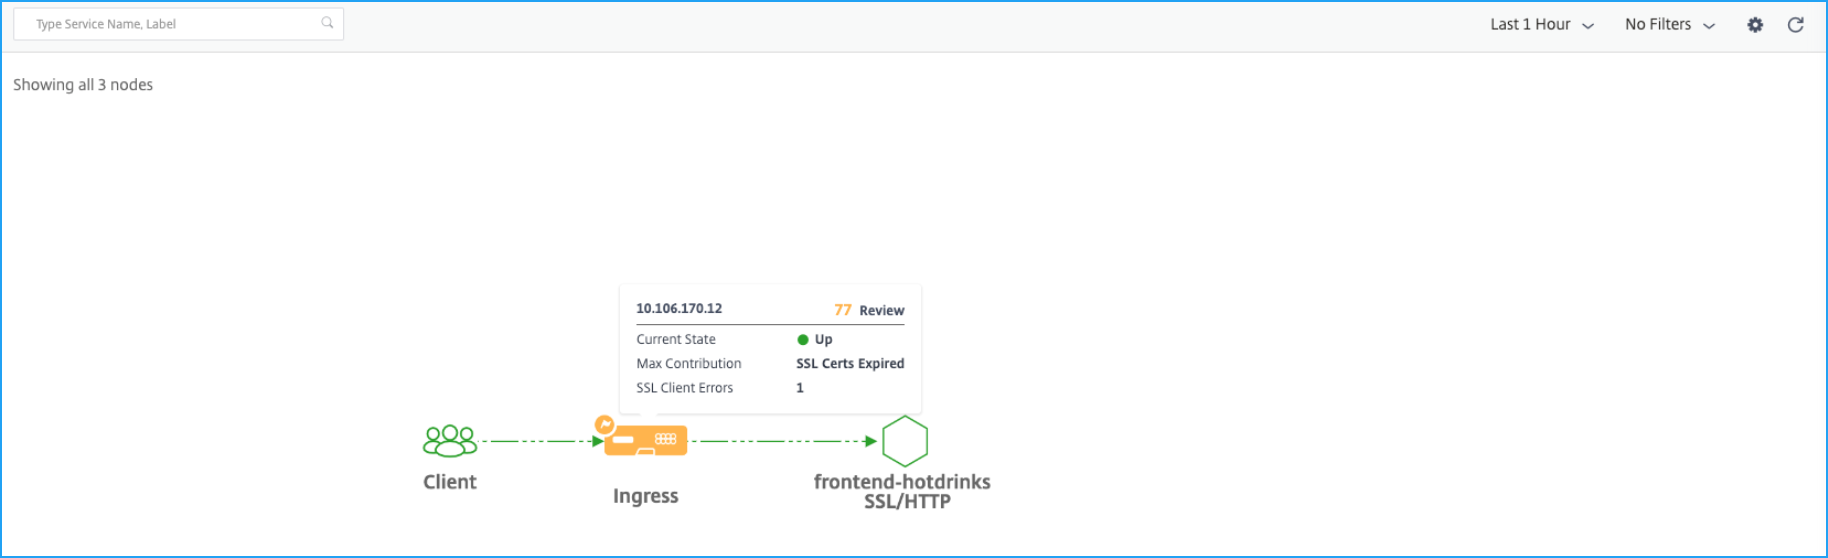
| Topologie à deux niveaux/Service Mesh Lite | Topologie à un seul niveau/Ingress unifié |
|---|---|
 |
 |
-
Ingress de niveau 1 – Le contrôleur d'entrée NetScaler à l'intérieur du cluster Kubernetes configure une instance NetScaler (VPX/MPX/SDX/BLX) à l'extérieur du cluster Kubernetes.
-
Ingress de niveau 2 – Le contrôleur d'entrée NetScaler s'exécutant en tant que sidecar avec l'instance NetScaler CPX à l'intérieur du cluster Kubernetes.
-
Ingress – S'affiche pour toutes les autres topologies de déploiement.
Tableau de bord du graphique de service
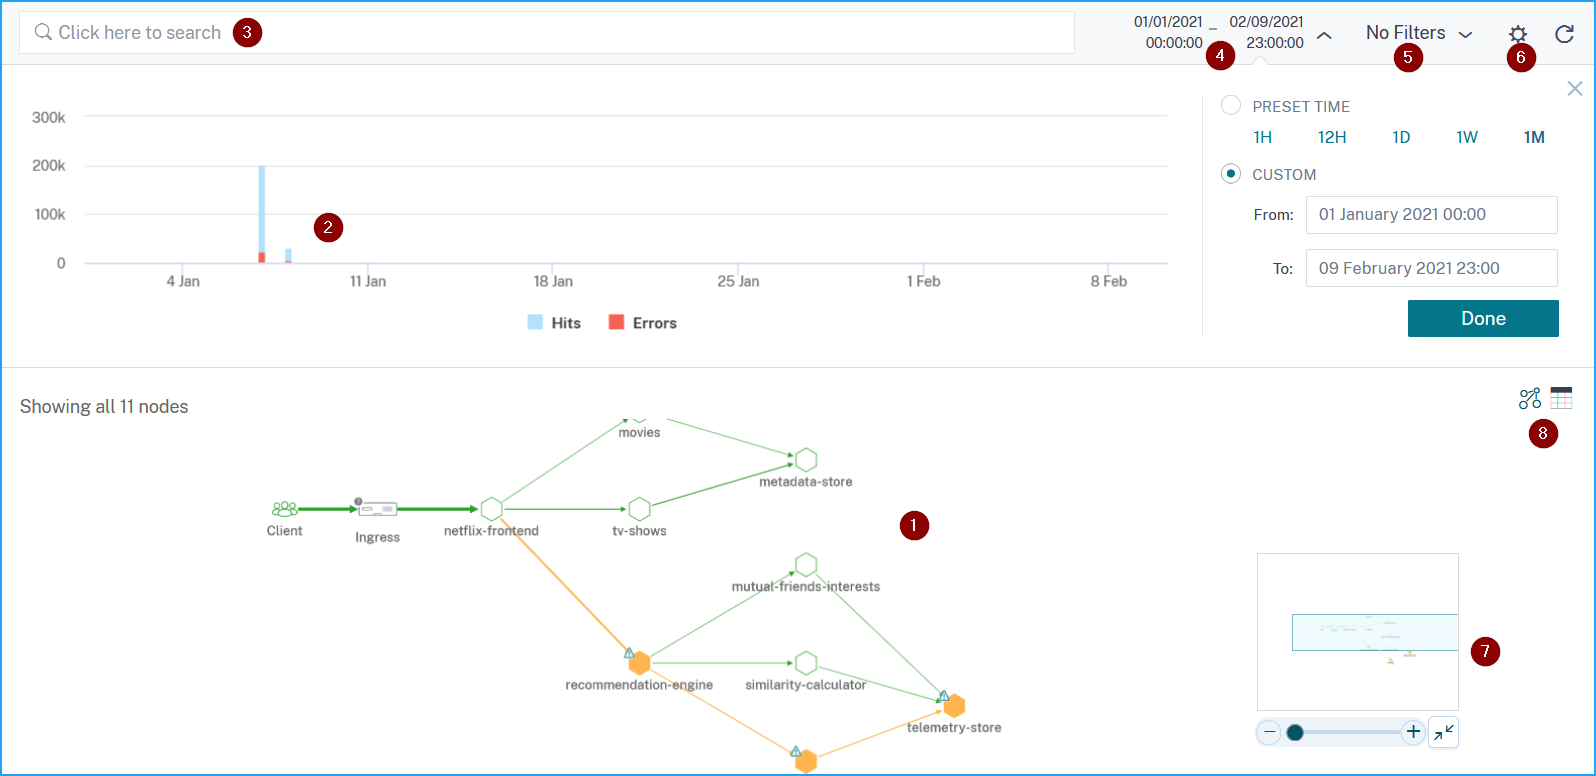
1 - Carte réseau de bout en bout de votre application qui montre comment vos services composants communiquent
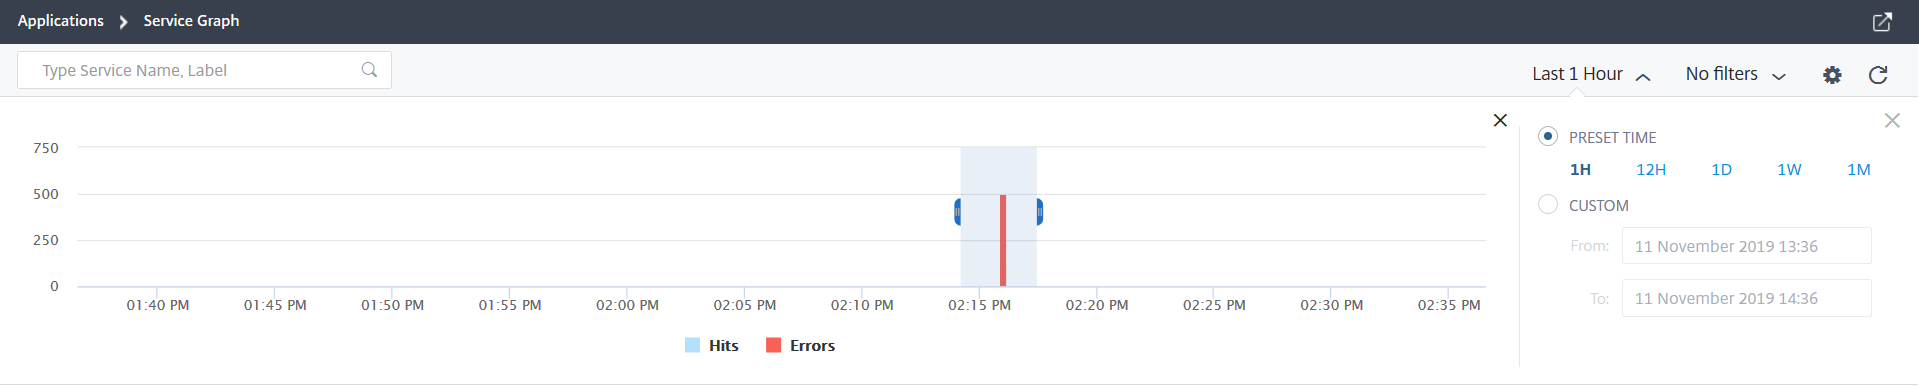
2 – Graphique qui indique les accès et les erreurs pour une durée spécifique
3 – Barre de recherche pour rechercher des services
4 – Liste de temps pour sélectionner la durée
5 - Appliquer des filtres pour afficher les services
6 – Icône de paramètres
7 – Vue zoom avant et zoom arrière
8 – Vue graphique ou vue tabulaire
En fonction de la durée sélectionnée, vous pouvez afficher le graphique de service.
| Icône de service | Description |
|---|---|
 |
La largeur du bord indique le nombre d'accès. Plus la largeur du bord est grande, plus le nombre d'accès est élevé. |
 |
Un service avec une icône d'avertissement indique que le service présente des erreurs. |
 |
Un service avec une icône de chronomètre indique que le service présente des problèmes de latence ou de temps de réponse. |
 |
Un service avec les icônes de chronomètre et d'avertissement indique que le service présente à la fois des erreurs et des problèmes de latence/temps de réponse. |
Remarque
Si un service n'a pas d'icône d'avertissement ou de chronomètre, cela indique que le service présente des anomalies ou un dépassement de seuil pour les accès.
En fonction de la durée sélectionnée, vous pouvez afficher le graphique de service. Sélectionnez la période dans le graphique qui indique les accès pour obtenir des informations supplémentaires.
Remarque
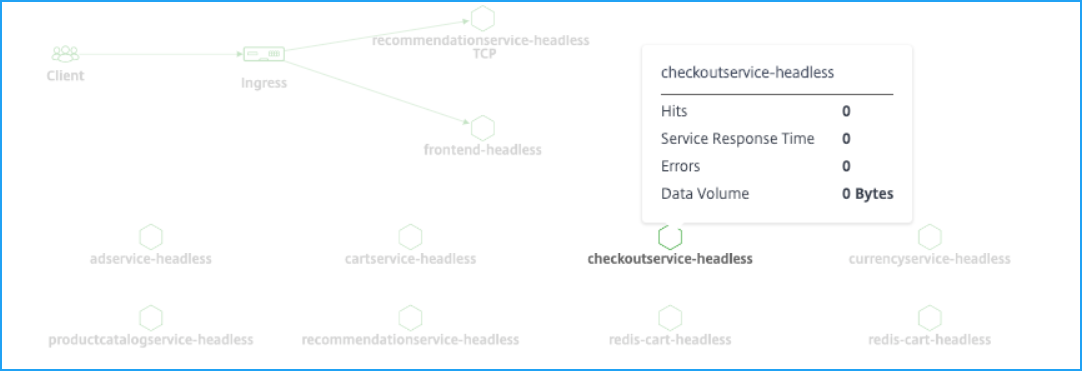
Si aucune transaction active n'est reçue par NetScaler Console, vous ne pouvez afficher que les services qui sont équilibrés en charge par l'instance NetScaler. Lorsque vous survolez un service avec le pointeur de la souris, toutes les métriques sont affichées comme 0.
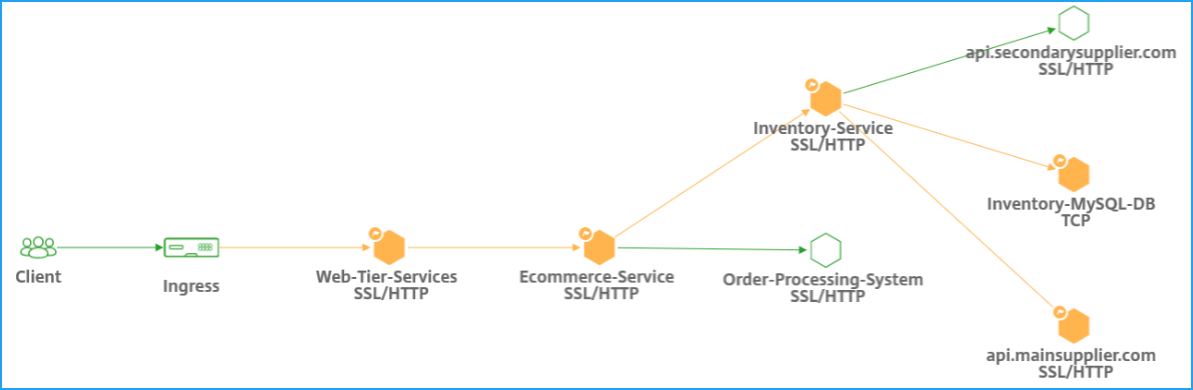
Le graphique de service est affiché avec le protocole utilisé par les services. Considérez que vous avez les services suivants exécutés dans votre cluster Kubernetes, comme indiqué dans l'image :
Remarque
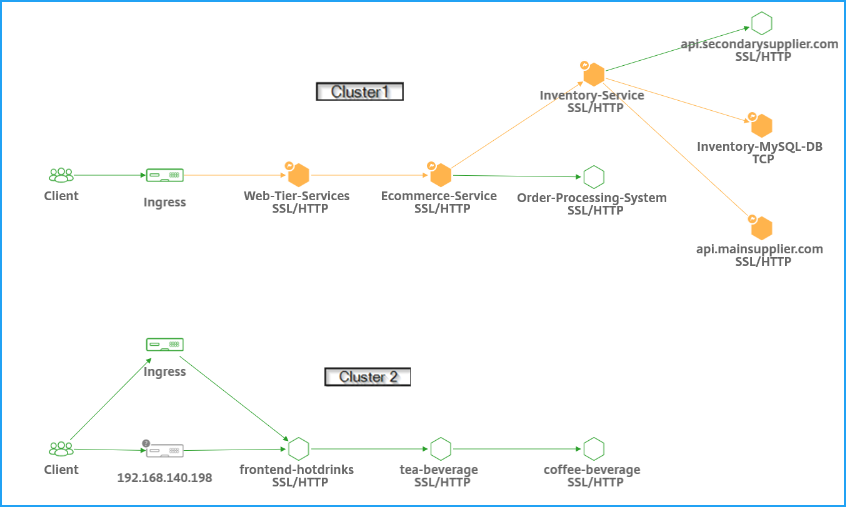
Si vous avez ajouté plusieurs clusters dans Orchestration > Kubernetes > Clusters, vous pouvez afficher les services associés à chaque cluster.
Vous pouvez afficher les statuts suivants pour vos services :
-
Critique (rouge) - Indique lorsque le temps de réponse moyen du service > 200 ms ET le nombre d'erreurs > 0
-
À examiner (orange) - Indique lorsque le temps de réponse moyen du service > 200 ms OU le nombre d'erreurs > 0
-
Bon (vert) - Indique aucune erreur et un temps de réponse moyen du service < 200 ms
Voici les protocoles qui vous permettent d'identifier le protocole utilisé par un service :
-
TCP – Indique que le service utilise le protocole TCP.
-
SSL, HTTP – Indique que le service utilise le protocole SSL sur HTTP.
-
SSL, TCP – Indique que le service utilise le protocole SSL sur TCP.RemarqueLe service sans protocole indique que le service utilise le protocole HTTP.
Afficher les tendances des métriques clés à l'aide de la vue tabulaire
À l'aide de la vue tabulaire, vous pouvez voir :
-
Métriques clés pour le service
-
Métriques clés entre un service source et un service de destination
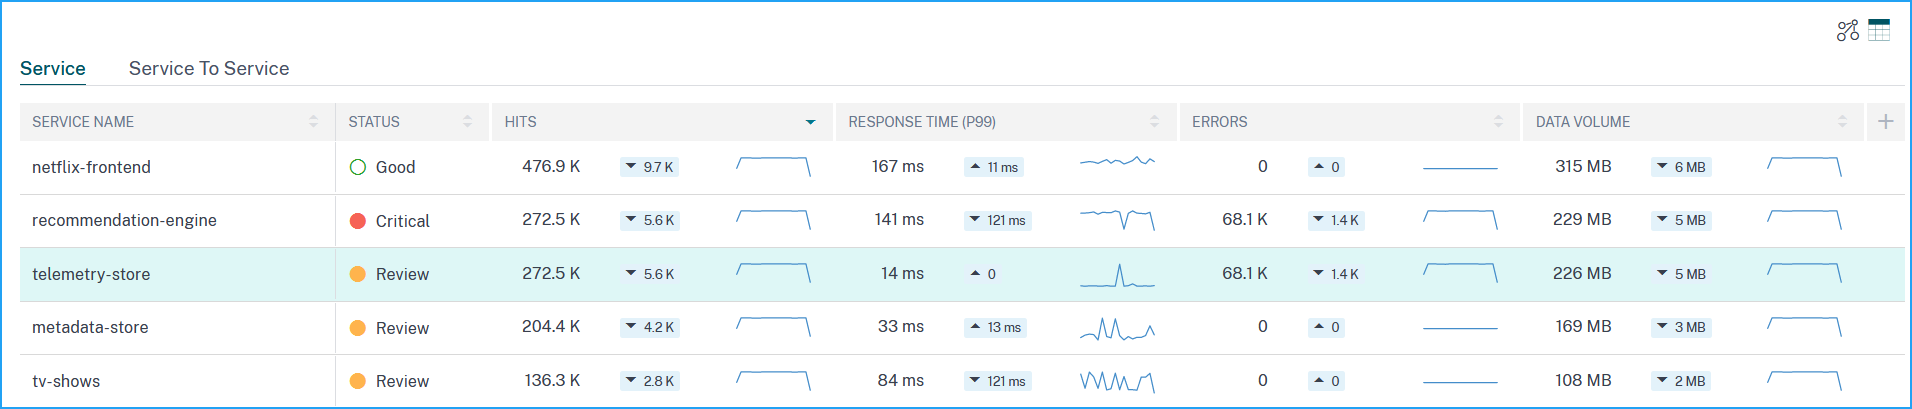
En tant qu'administrateur, en utilisant ces métriques clés, vous pouvez analyser les tendances des signaux d'or pour la durée sélectionnée.
Afficher les métriques client
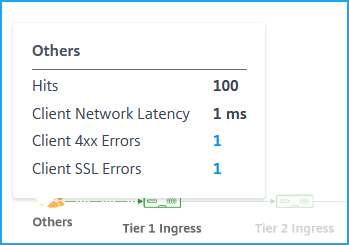
Vous pouvez voir depuis quel emplacement le client accède au service. En tant qu'administrateur, vous pouvez visualiser les métriques client et analyser les problèmes qui proviennent du client.
Passez le pointeur de la souris sur une région client pour afficher les métriques.
-
Requêtes - Indique le nombre total de requêtes reçues par le client.
-
Latence du réseau client - Indique la latence moyenne du réseau client.
-
Erreurs client 4xx - Indique le nombre total d'erreurs client 4xx.
-
Erreurs SSL client - Indique le nombre total d'erreurs SSL client.
Blocs IP dans NetScaler Console - NetScaler Console peut reconnaître l'emplacement du client si celui-ci utilise une adresse IP publique. NetScaler Console dispose de son fichier CSV de localisation intégré qui correspond à l'emplacement en fonction de la plage d'adresses IP du client.
NetScaler Console peut reconnaître l'emplacement du client avec une adresse IP privée uniquement lorsque l'adresse IP est ajoutée au serveur NetScaler Console. Par exemple, si l'adresse IP du client se situe dans une plage d'adresses IP privées associée à la ville A, NetScaler Console reconnaît que le trafic provient de la ville A pour ce client.
Créer un bloc d'adresses IP privées
NetScaler Console peut reconnaître l'emplacement d'un client lorsque l'adresse IP privée du client est ajoutée au serveur NetScaler Console. Par exemple, si l'adresse IP d'un client se situe dans la plage d'un bloc d'adresses IP privées associé à la ville A, NetScaler Console reconnaît que le trafic provient de la ville A pour ce client.
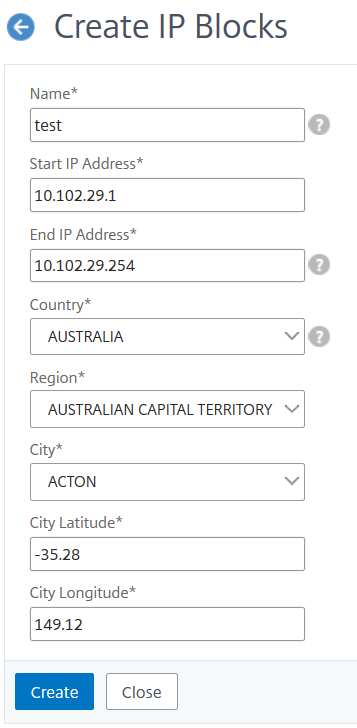
Pour créer un bloc d'adresses IP :
-
Dans NetScaler Console, accédez à Paramètres > Paramètres d'analyse > Blocs IP, puis cliquez sur Ajouter.
-
Dans la page Créer des blocs IP, spécifiez les paramètres suivants :
-
Nom. Spécifiez un nom pour le bloc d'adresses IP privées
-
Adresse IP de début. Spécifiez la plage d'adresses IP la plus basse pour le bloc d'adresses IP.
-
Adresse IP de fin. Spécifiez la plage d'adresses IP la plus élevée pour le bloc d'adresses IP.
-
Pays. Sélectionnez le pays dans la liste.
-
Région. En fonction du pays, la région est automatiquement renseignée, mais vous pouvez sélectionner votre région.
-
Ville. En fonction de la région, la ville est automatiquement renseignée, mais vous pouvez sélectionner votre ville.
-
Latitude de la ville et Longitude de la ville. En fonction de la ville que vous sélectionnez, la latitude et la longitude sont automatiquement renseignées.
-
-
Cliquez sur Créer pour terminer.
Blocs d'adresses IP publiques
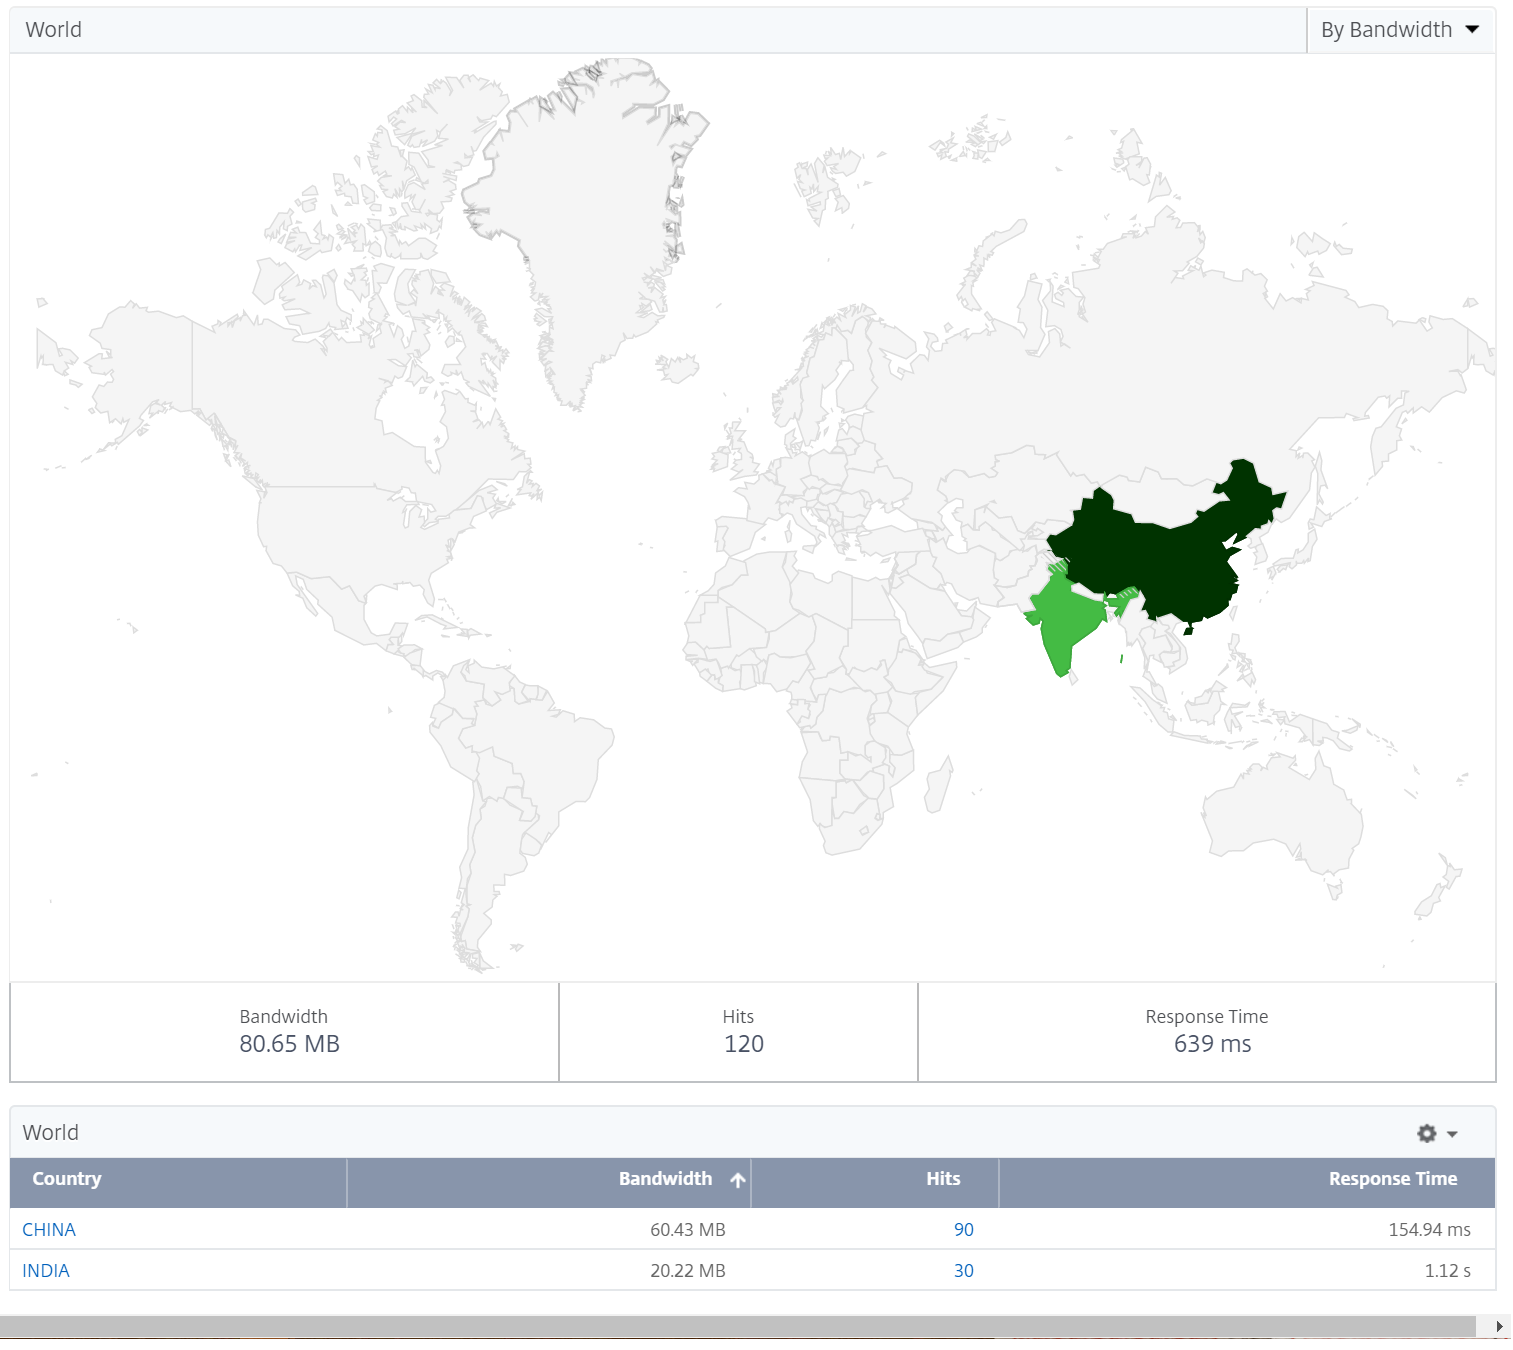
NetScaler Console peut également reconnaître l'emplacement d'un client si celui-ci utilise une adresse IP publique. NetScaler Console dispose de son fichier CSV de localisation intégré qui correspond à l'emplacement en fonction de la plage d'adresses IP du client. Pour utiliser le bloc d'adresses IP publiques, la seule exigence est d'activer la collecte des données géographiques à partir de la page Configurer Insight.
Remarque
NetScaler Console nécessite une connexion Internet pour afficher les géocartes pour un emplacement géographique particulier. Une connexion Internet est également requise pour exporter la géocarte aux formats .pdf, .png ou .jpg.
Afficher les métriques d'entrée
Vous pouvez afficher le type d'entrée utilisé dans le cluster Kubernetes.
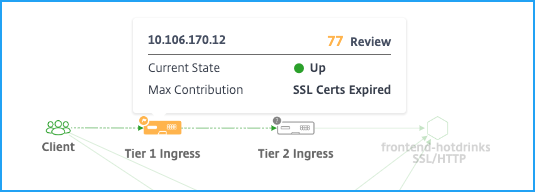
-
Adresse IP NetScaler et son score
-
État actuel – Indique si l'instance NetScaler est active (Up), inactive (Down) ou hors service (Out of Status)
-
Contribution maximale – Indique le problème qui affecte le score de l'instance
Pour la topologie à un seul niveau, vous ne pouvez afficher qu'un seul Ingress.
Cliquez sur l'Ingress pour obtenir plus de détails. Pour plus d'informations, consultez Afficher les détails d'entrée pour le dépannage des problèmes.
Afficher les métriques TCP et SSL
À l'aide des métriques TCP et SSL, vous pouvez :
-
Afficher les détails de connexion TCP entre les services
-
Déterminer si les problèmes liés au TCP proviennent du service source ou de destination
-
Vérifier si l'erreur SSL provient du service source ou de destination
-
Afficher la version du protocole SSL utilisée par les services SSL
Métriques TCP
Passez le pointeur de la souris sur un service TCP ou son service entrant associé pour afficher les métriques TCP.
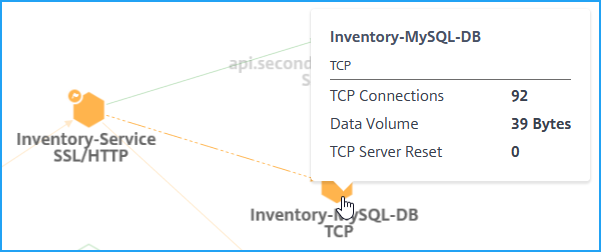
-
Connexions TCP – Nombre total de connexions établies entre les services
-
Volume de données – Données totales traitées par le service
-
Réinitialisation du serveur TCP – Nombre total de réinitialisations TCP initiées depuis le serveur
Métriques SSL
Passez le pointeur de la souris sur un service qui utilise le protocole SSL pour afficher les métriques SSL.
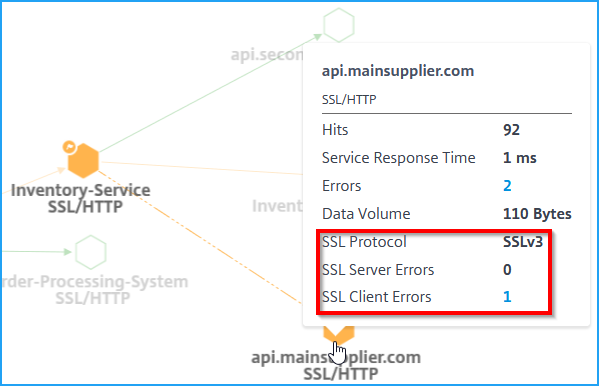
-
Erreurs de serveur SSL – Indique le nombre total d'erreurs SSL provenant du serveur. (Par exemple, certificat SSL inconnu)
-
Protocole SSL – Indique la version du protocole SSL utilisée par le service
-
Erreurs client SSL - Indique le nombre total d'erreurs SSL provenant du client. (Par exemple, erreur d'authentification client SSL)
Afficher les détails du service
Cliquez sur un service et sélectionnez Afficher les détails pour afficher les détails du service. Pour plus d'informations, consultez Afficher les détails du service.
Appliquer des filtres
Vous pouvez appliquer des filtres pour afficher des informations de service spécifiques. Cliquez sur la liste Aucun filtre pour obtenir les options de filtre.
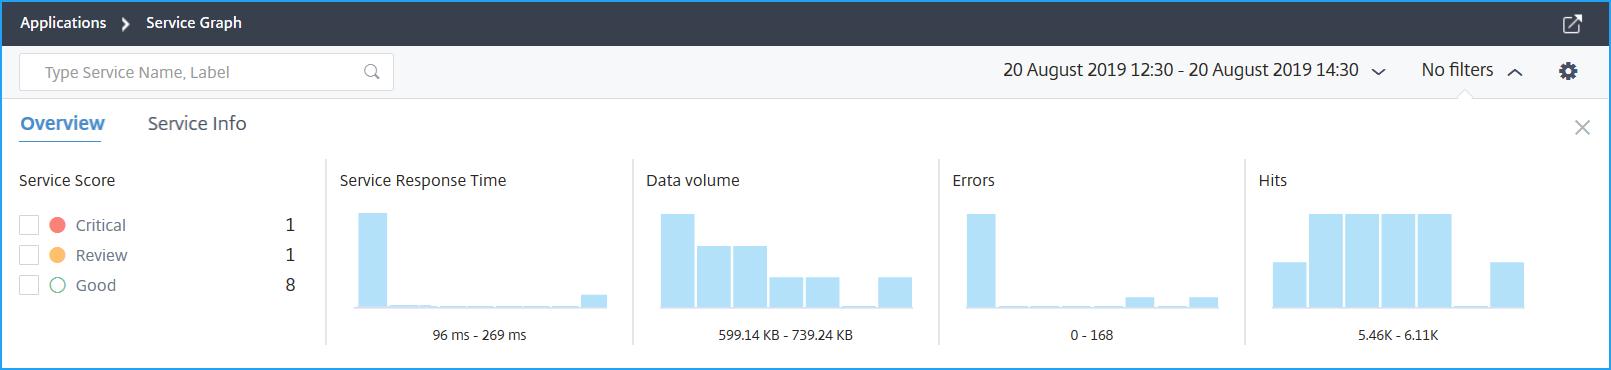
Par exemple, si vous souhaitez afficher les services dont la latence est inférieure à 150 ms, cliquez sur le graphique à barres sous Temps de réponse du service pour afficher les résultats.
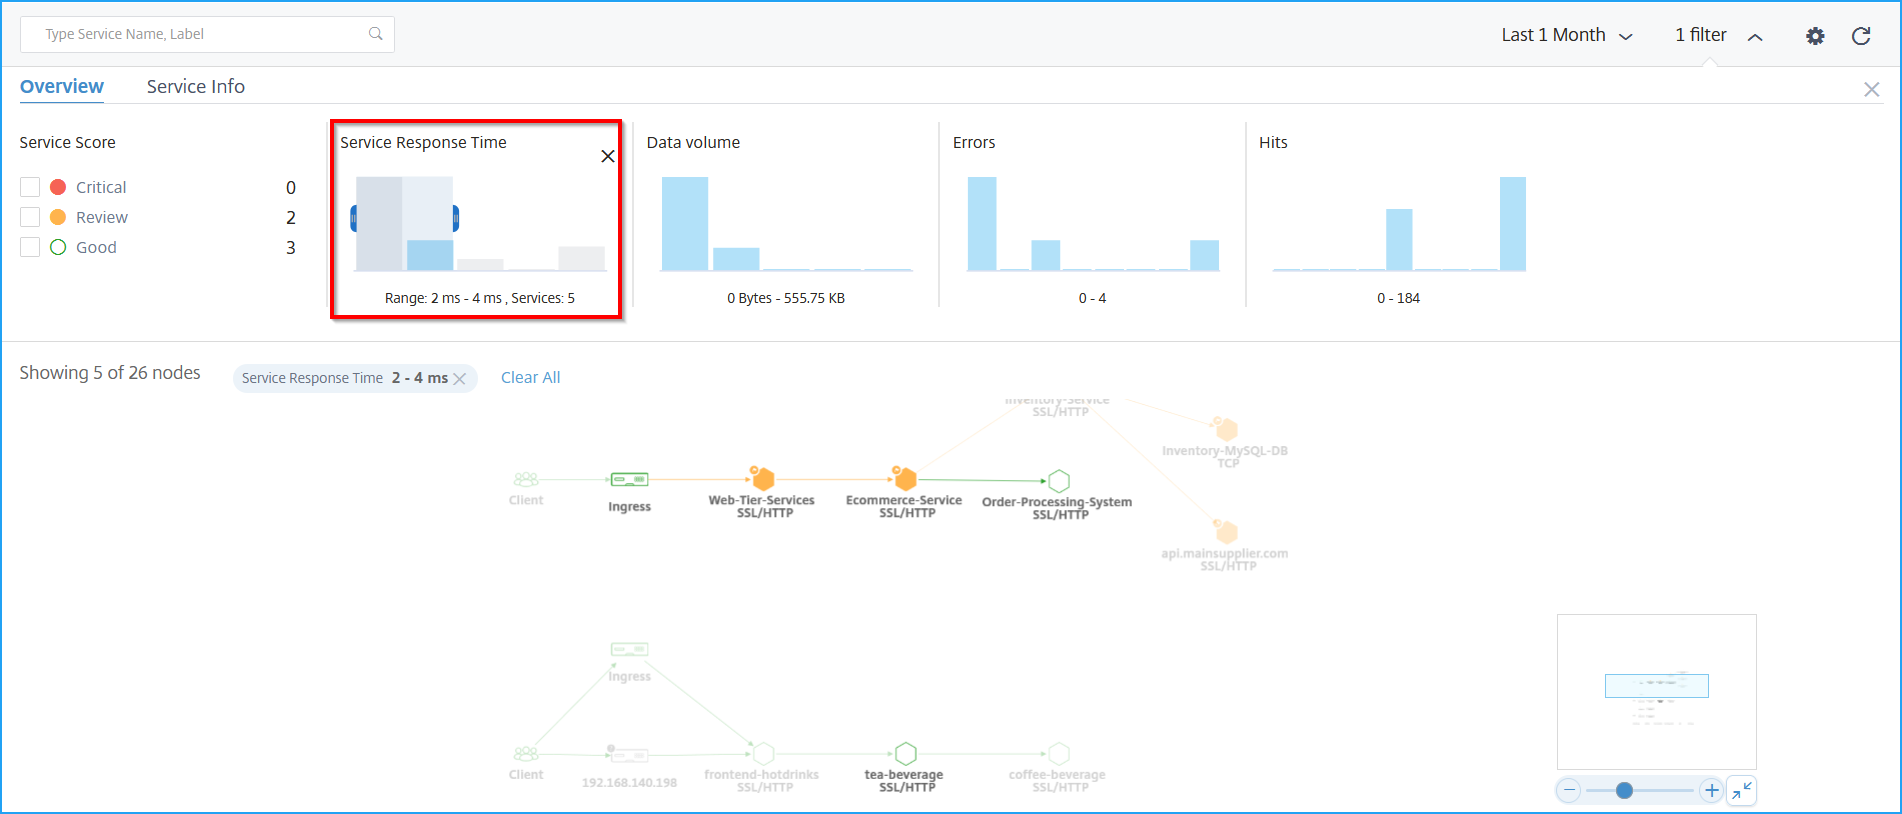
Cliquez sur Service Info pour sélectionner et appliquer des filtres pour :
-
Cluster – Affiche tous les services applicables pour le ou les clusters sélectionnés.
-
Namespace – Affiche tous les services applicables pour le namespace sélectionné.
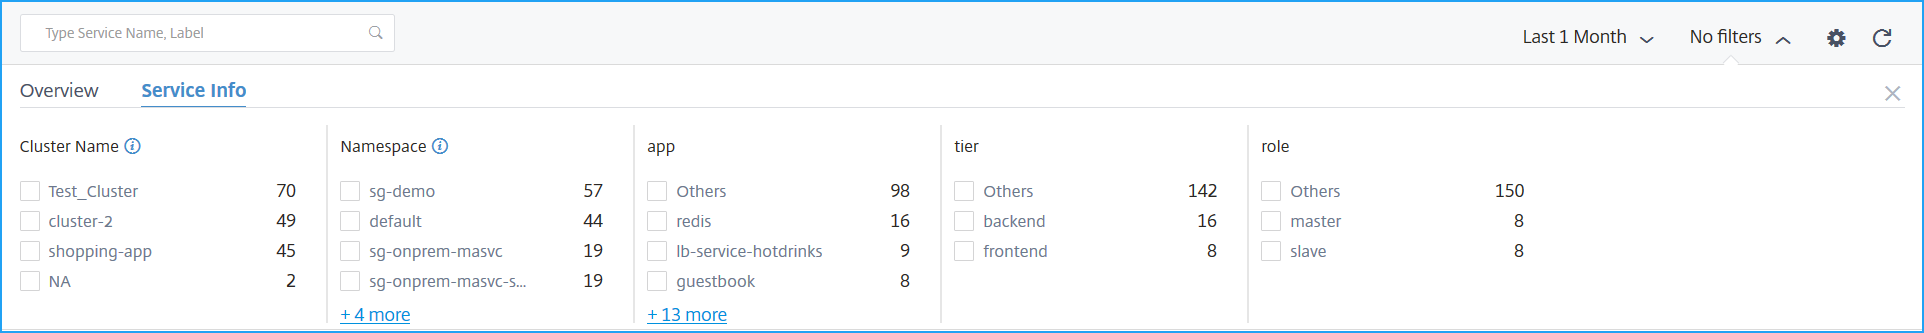 RemarqueSelon les étiquettes configurées pour le service dans le fichier YAML de définition de service Kubernetes, vous pouvez également afficher d'autres options de filtre.
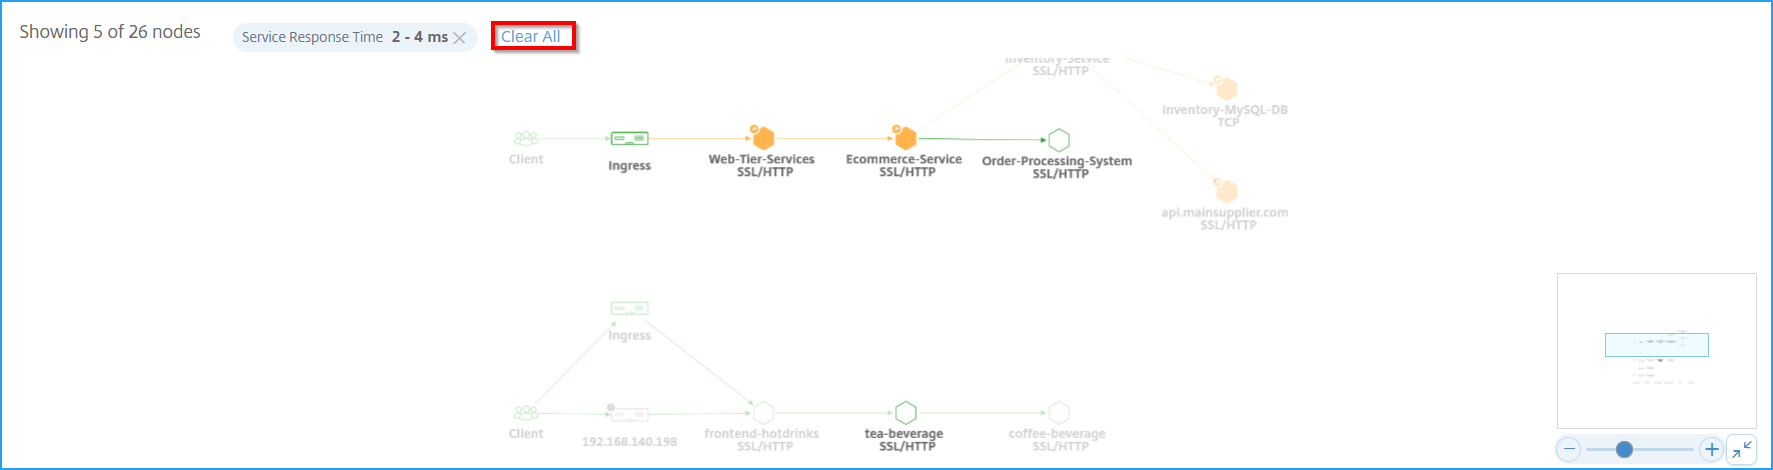
Cliquez sur Effacer tout pour effacer tous les filtres.
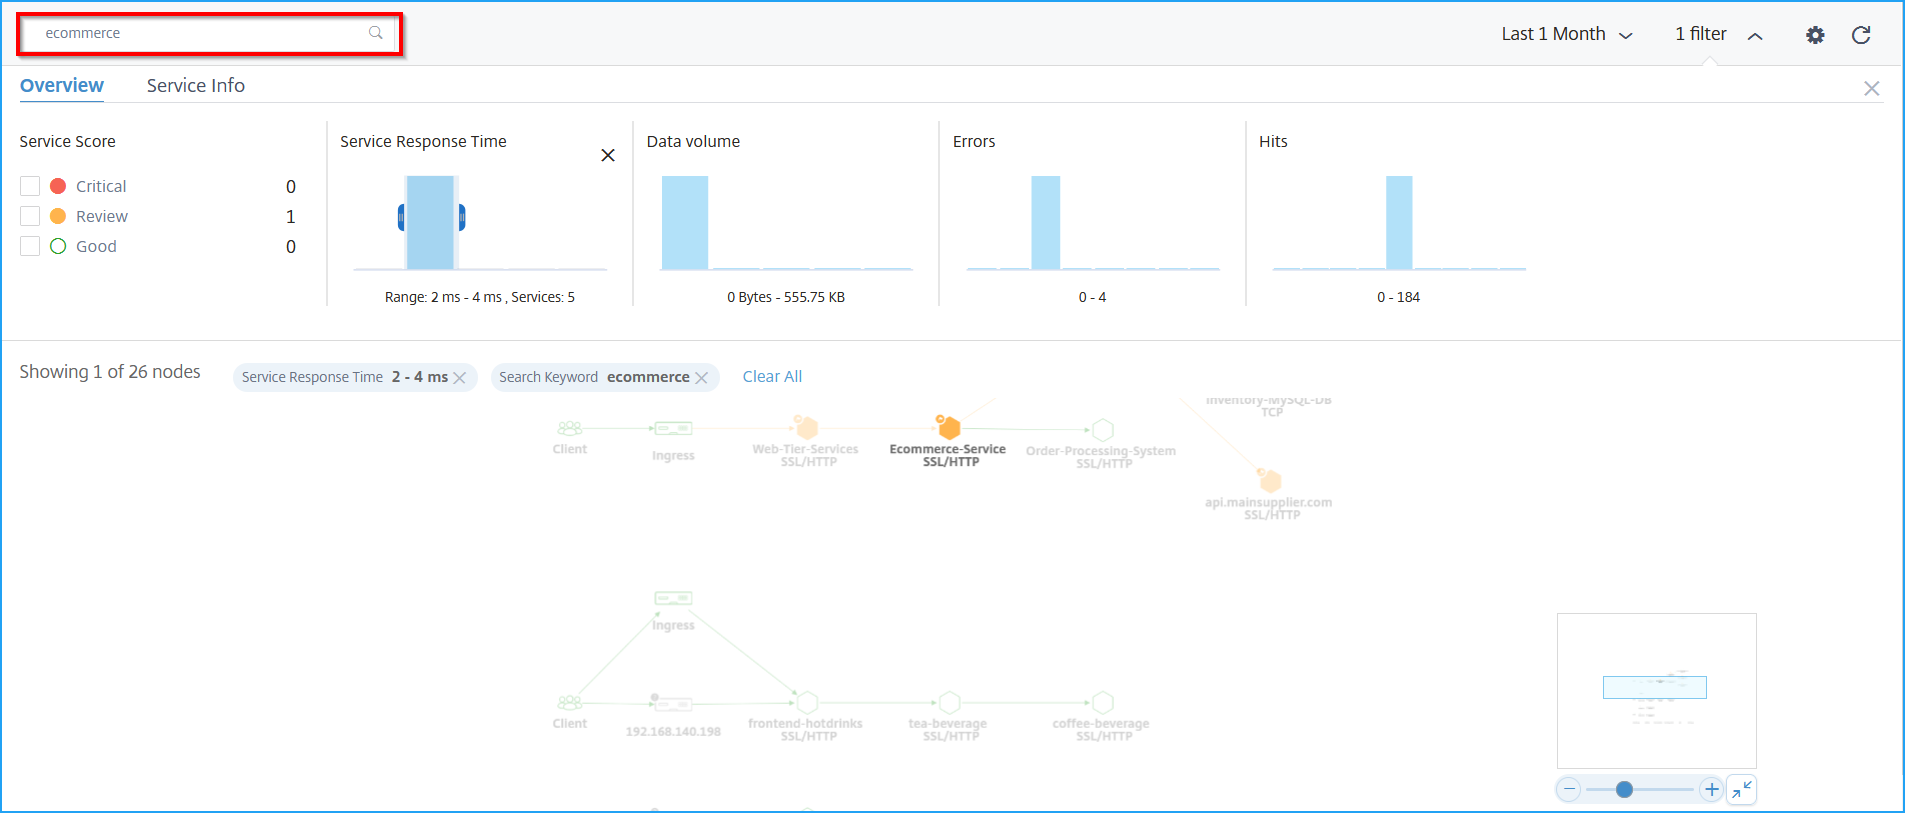
Vous pouvez également utiliser la zone de texte de recherche et taper un nom de service pour afficher les résultats sur le graphique de service.
Utilisation de l'option de paramètres
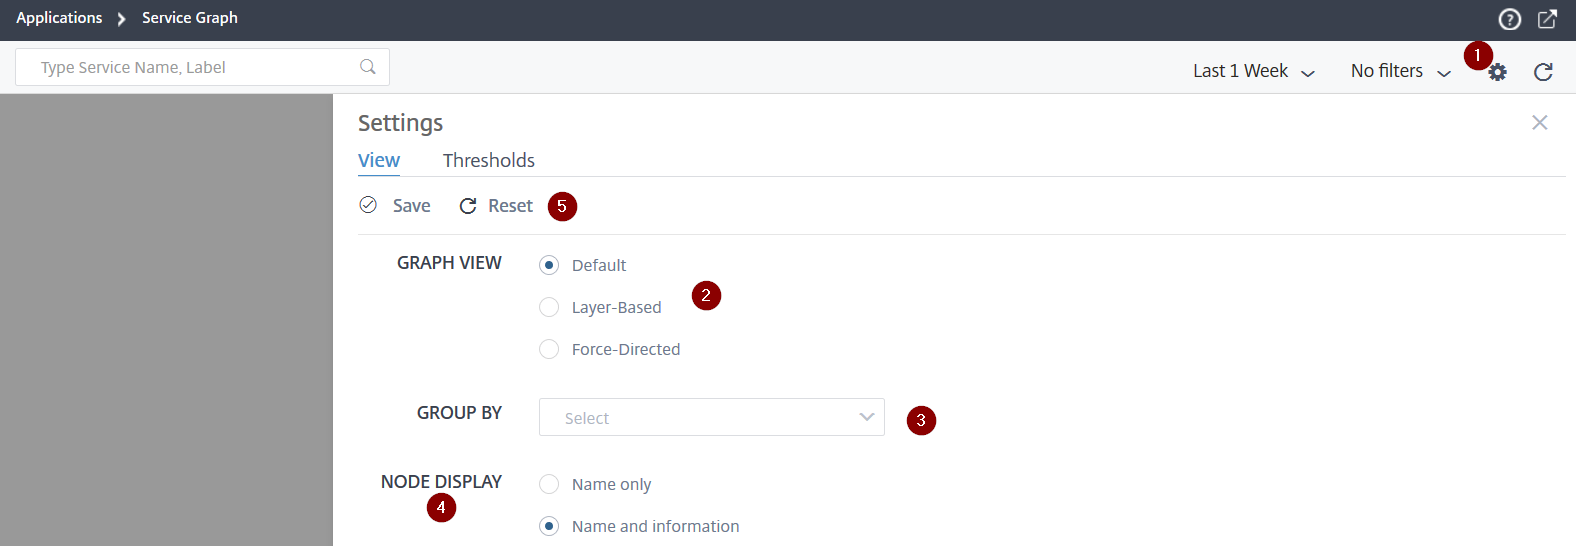
1 – Icône de paramètres
2 – Options pour afficher le graphique de service sous forme de vues par défaut, basées sur les couches ou à force dirigée
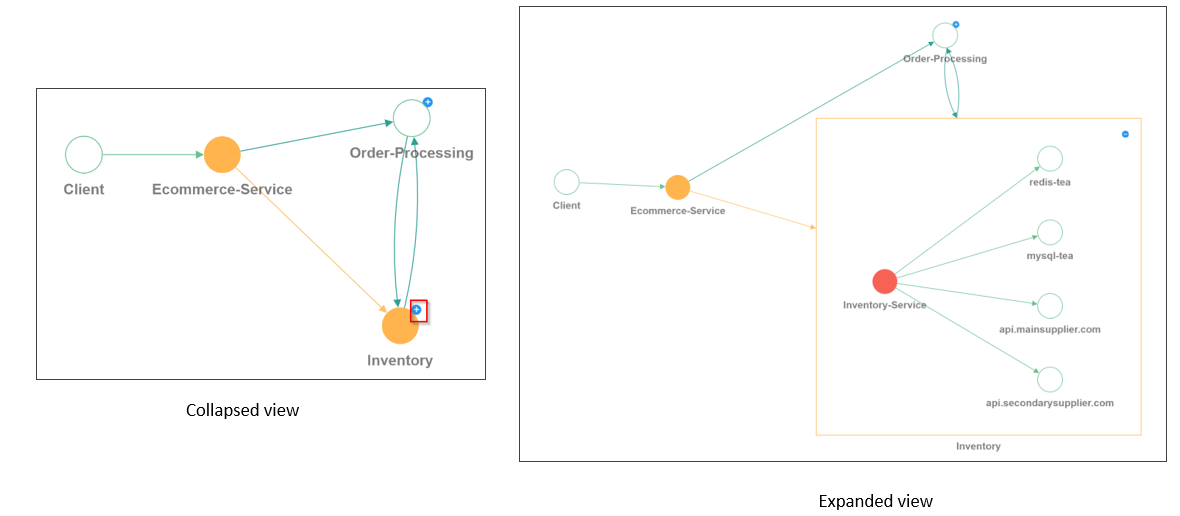
3 – Sélectionnez les options dans la liste pour afficher les services par catégorie. Après avoir sélectionné une catégorie dans la liste, cliquez sur + sur le graphique pour afficher tous les services
4 – Permet de sélectionner l'option d'affichage des services.
5 - Options pour enregistrer les paramètres ou les réinitialiser par défaut.
Analyser les erreurs
Passez le pointeur de la souris sur un service qui indique des erreurs.
| Erreur | Description |
|---|---|
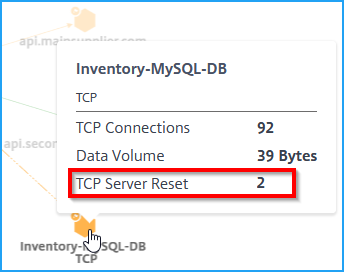 |
La réinitialisation du serveur TCP indique le nombre total de réinitialisations TCP initiées par le serveur. |
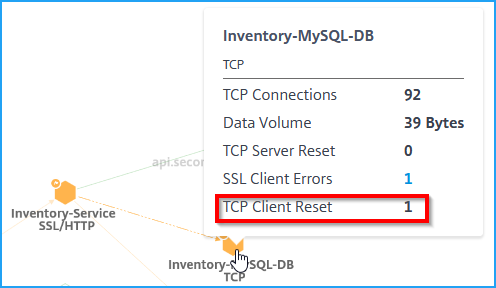 |
La réinitialisation du client TCP indique le nombre total de réinitialisations TCP initiées par le client. |
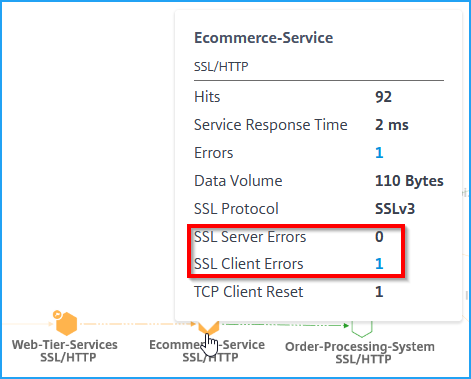 |
Les erreurs client SSL indiquent le nombre total d'erreurs SSL provenant du client. (Par exemple, erreur d'authentification client SSL). |
| Les erreurs serveur SSL indiquent le nombre total d'erreurs SSL provenant du serveur. (Par exemple, certificat SSL inconnu) |
Remarque
-
Le nombre d'erreurs client (quel que soit le type de protocole) est affiché dans n'importe quel service si le nombre d'erreurs client est 1 ou plus.
-
Le nombre d'erreurs client affiché pour un service indique que les erreurs proviennent du côté client.
Afficher les détails de la transaction HTTP
Remarque
Vous pouvez afficher les erreurs en passant le pointeur de la souris sur un service erroné et en cliquant sur le nombre de problèmes.
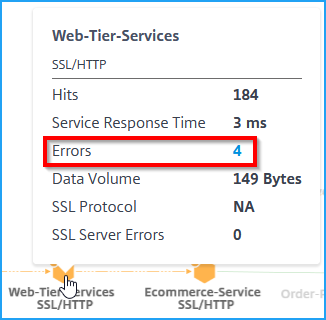
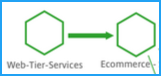
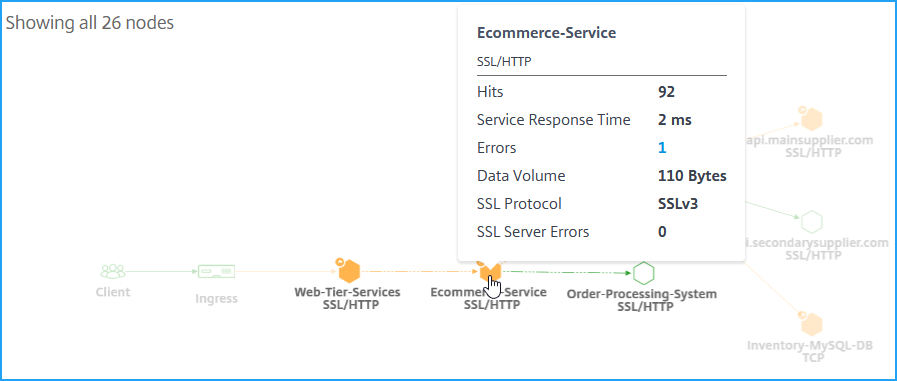
Selon l'exemple montré dans l'image, vous pouvez afficher une carte réseau de bout en bout de votre application qui montre comment vos services composants communiquent.
Lorsque vous passez le pointeur de la souris sur le Ecommerce-Service, vous pouvez afficher les détails des métriques pour le Ecommerce-Service.
NetScaler Console vous permet également d'afficher les détails des transactions entre l'Ingress et les services. Passez le pointeur de la souris pour afficher des détails tels que le nombre total d'erreurs, le temps de réponse moyen du service, etc., entre l'Ingress et le service.
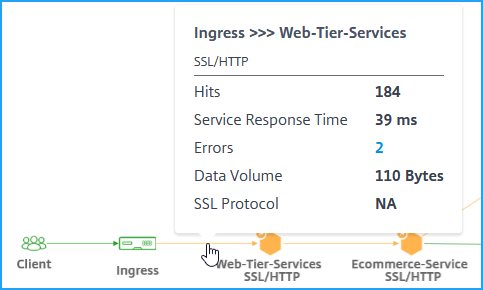
Requêtes – Indique le nombre total de requêtes reçues par le service.
Temps de réponse du service – Indique le temps de réponse moyen pris par le service pour répondre pour le Time To First Byte (TTFB).
Erreurs – Indique le nombre total d'erreurs telles que 4xx, 5xx, etc.
Volume de données – Indique le volume total de données traitées par le service.
Protocole SSL – Indique la version du protocole SSL.
Cliquez sur la flèche entre Ingress et service pour afficher les transactions détaillées.
Pour plus d'informations, consultez Afficher les analyses pour les transactions Web.