
Azure ILBを使用したNetScaler®高可用性テンプレートでHA-INCノードを構成する
イントラネットアプリケーション用の標準テンプレートを使用して、HA-INCモードのVPXインスタンスのペアを迅速かつ効率的にデプロイできます。図1に示すように、Azure内部ロードバランサー (ILB) は、フロントエンドに内部またはプライベートIPアドレスを使用します。このテンプレートは、3つのサブネットと6つのNICを持つ2つのノードを作成します。各サブネットは、各デバイス上の異なるNICに属し、管理、クライアント、およびサーバー側のトラフィックに使用されます。
図1: 内部ネットワーク内のクライアント向けNetScaler HAペア
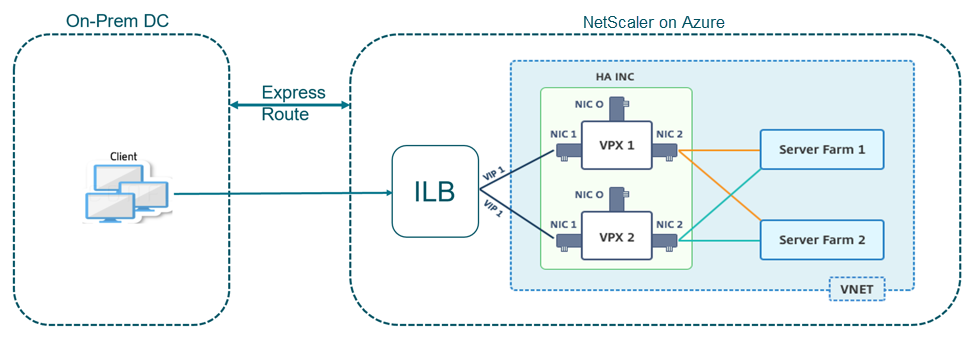
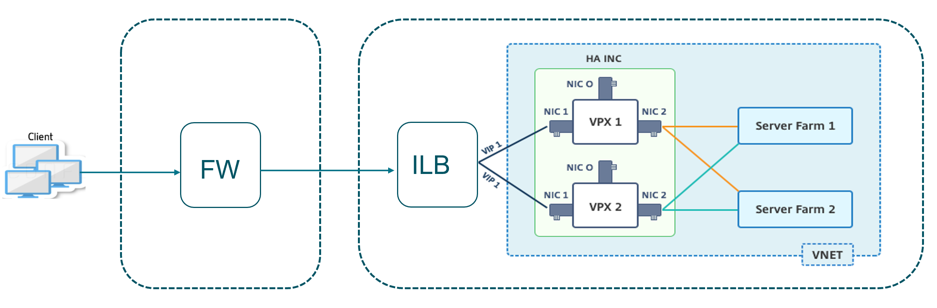
図2に示すように、NetScaler HAペアがファイアウォールの背後にある場合にも、このデプロイを使用できます。パブリックIPアドレスはファイアウォールに属し、ILBのフロントエンドIPアドレスにNATされます。
図2: パブリックIPアドレスを持つファイアウォールを備えたNetScaler HAペア
イントラネットアプリケーション用のNetScaler HAペアテンプレートは、Azure portalで入手できます
テンプレートを起動し、Azure Availability Setsを使用して高可用性VPXペアをデプロイするには、次の手順を完了します。
-
Azure portalから、カスタムデプロイページに移動します。
-
基本ページが表示されます。リソースグループを作成します。パラメータータブで、リージョン、管理者ユーザー名、管理者パスワード、ライセンスの種類 (
VM sku)、およびその他のフィールドの詳細を入力します。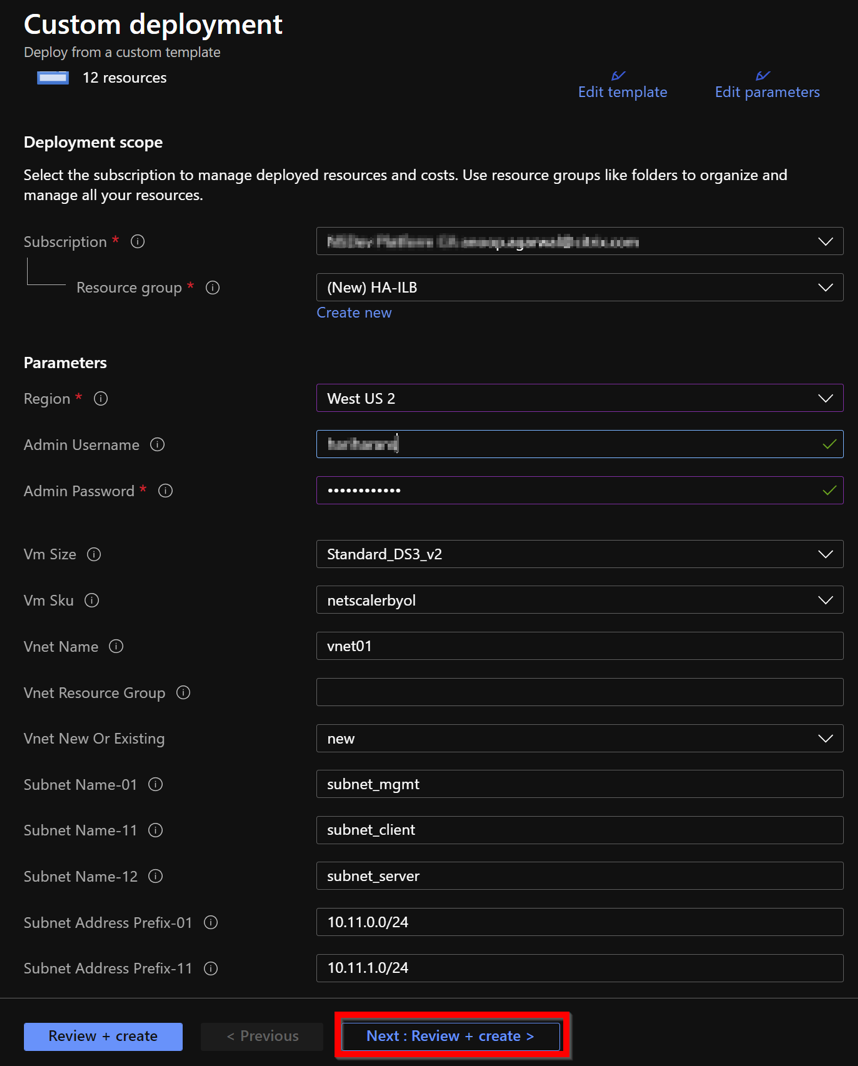
-
次へ : レビュー + 作成 > をクリックします。必要な構成でAzureリソースグループが作成されるまで、しばらく時間がかかる場合があります。完了後、Azure portalでリソースグループを選択して、LBルール、バックエンドプール、ヘルスプローブなどの構成の詳細を確認します。高可用性ペアはADC-VPX-0およびADC-VPX-1として表示されます。HAセットアップで、追加のセキュリティルールやポートの作成などのさらなる変更が必要な場合は、Azure portalから実行できます。必要な構成が完了すると、以下のリソースが作成されます。HA ILB リソースグループ(/en-us/vpx/media/ha-ilb-resource-group.png)
-
ADC-VPX-0 および ADC-VPX-1 ノードにログオンして、以下の構成を検証します。
-
両方のノードの NSIP アドレスは、管理サブネット内にある必要があります。
-
プライマリ (ADC-VPX-0) およびセカンダリ (ADC-VPX-1) ノードには、2つの SNIP アドレスが表示されるはずです。1つの SNIP (クライアントサブネット) は ILB プローブへの応答に使用され、もう1つの SNIP (サーバーサブネット) はバックエンドサーバー通信に使用されます。
注:HA-INCモードでは、ADC-VPX-0とADC-VPX-1 VMのSNIPアドレスは、同じサブネット内であっても異なります。これは、両方が同じである従来のオンプレミスADC HA展開とは異なります。 VPXペアのSNIPが異なるサブネットにある展開、またはVIPがSNIPと同じサブネットにない展開をサポートするには、Mac-Based Forwarding (MBF) を有効にするか、各VIPの静的ホストルートを各VPXノードに追加する必要があります。プライマリノード (ADC-VPX-0) でプライマリノードでの IP CLI の表示(/en-us/vpx/media/primary-node1.png)プライマリノードでの高可用性ノード CLI の表示(/en-us/vpx/media/primary-node2.png)セカンダリノード (ADC-VPX-1) でセカンダリノードでの IP CLI の表示(/en-us/vpx/media/secondary-node1.png)セカンダリノードでの高可用性ノード CLI の表示(/en-us/vpx/media/secondary-node2.png) -
-
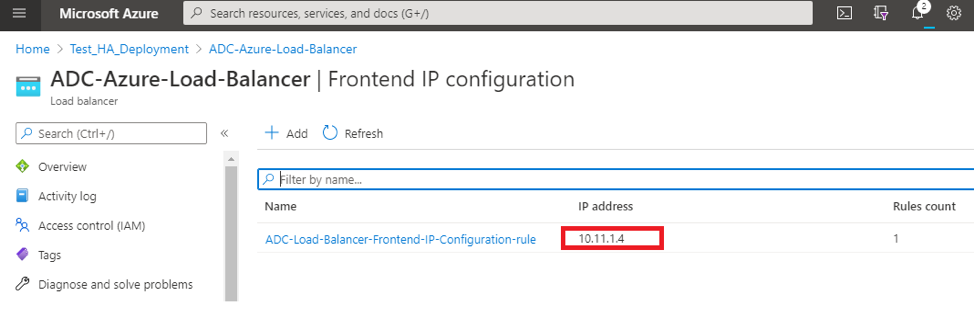
プライマリノードとセカンダリノードが起動し、同期ステータスが SUCCESS になったら、プライマリノード (ADC-VPX-0) で、ADC Azure ロードバランサーのプライベートフローティング IP (FIP) アドレスを使用して、ロードバランシング仮想サーバーまたはゲートウェイ仮想サーバーを構成する必要があります。詳細については、「サンプル構成」セクションを参照してください。
-
ADC Azure ロードバランサーのプライベート IP アドレスを見つけるには、Azure portal > ADC Azure Load Balancer > Frontend IP configuration に移動します。
-
「Azure Load Balancer」構成ページでは、ARMテンプレートの展開により、LBルール、バックエンドプール、およびヘルスプローブの作成が支援されます。
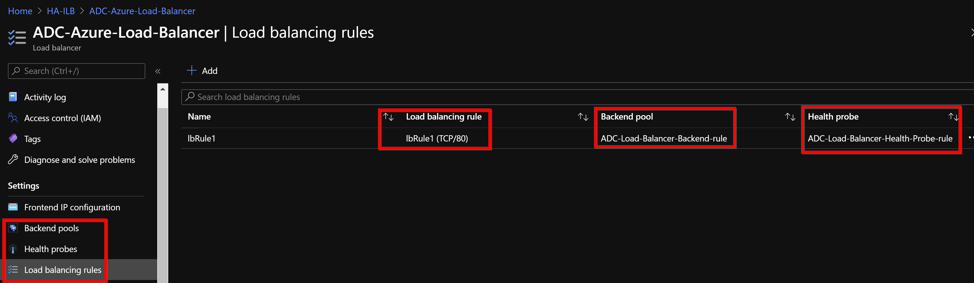
-
LBルール (LbRule1) は、デフォルトでポート80を使用します。
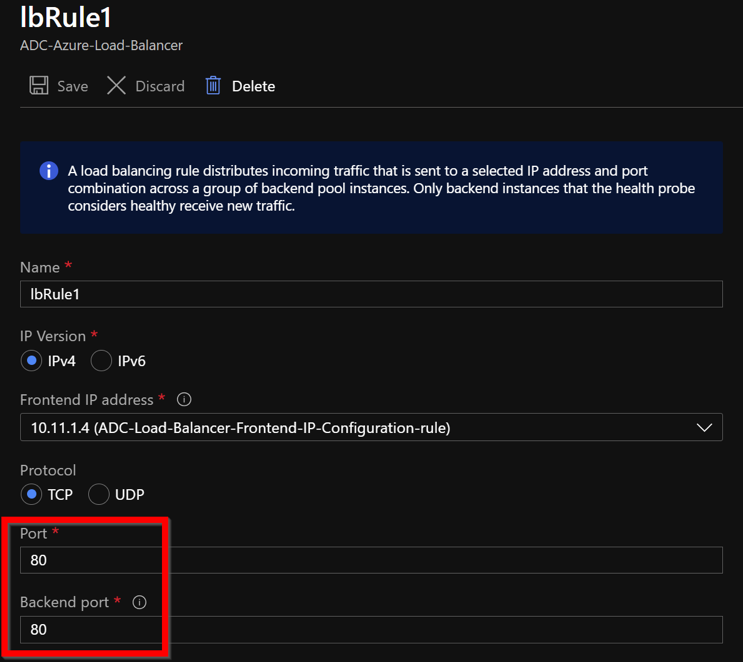
-
ルールを編集してポート443を使用し、変更を保存します。注:セキュリティ強化のため、Citrix®はLB仮想サーバーまたはゲートウェイ仮想サーバーにSSLポート443を使用することを推奨しています。
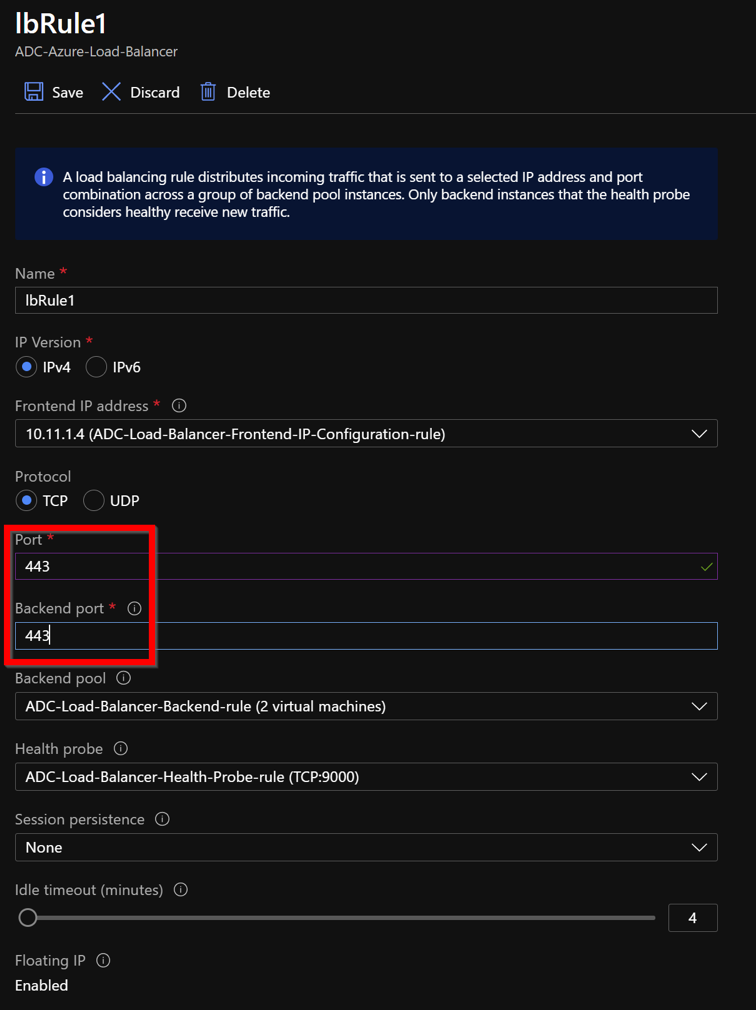
-
ADCにさらにVIPアドレスを追加するには、次の手順を実行します。
-
Azure Load Balancer > フロントエンドIP構成に移動し、追加をクリックして新しい内部ロードバランサーIPアドレスを作成します。
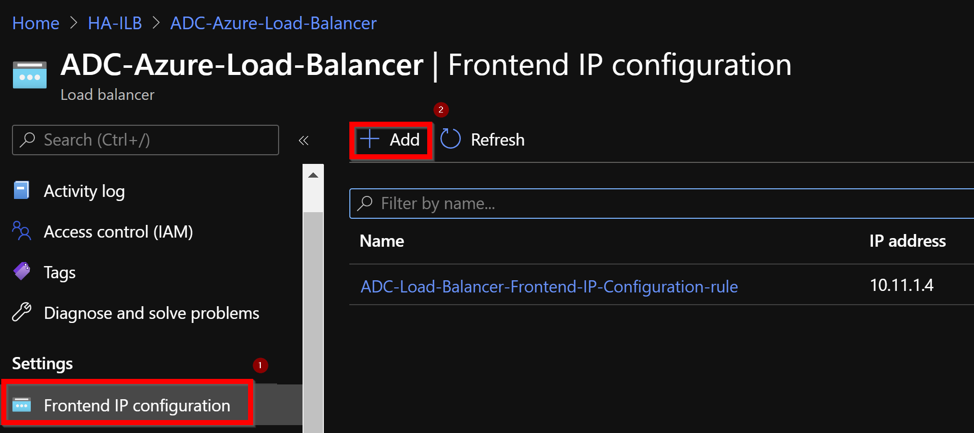
-
フロントエンドIPアドレスの追加ページで、名前を入力し、クライアントサブネットを選択し、動的または静的IPアドレスを割り当てて、追加をクリックします。
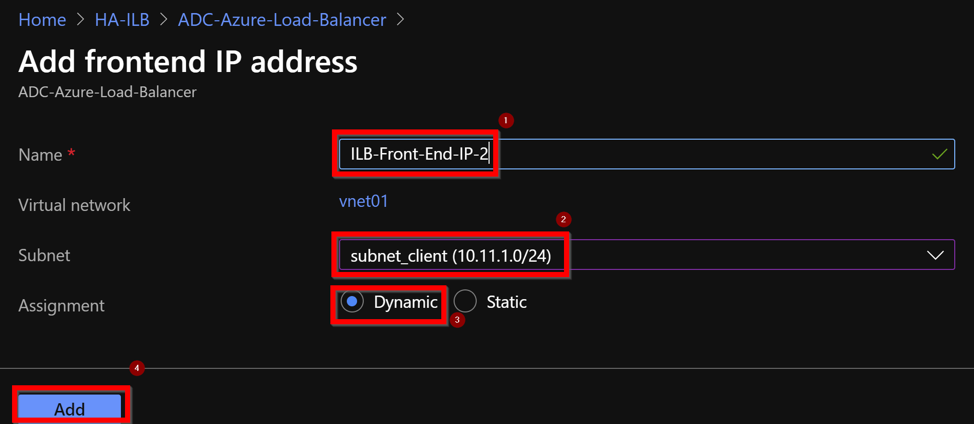
-
フロントエンドIPアドレスは作成されますが、LBルールは関連付けられていません。新しいロードバランシングルールを作成し、それをフロントエンドIPアドレスに関連付けます。新しいロードバランシング規則を作成する(/en-us/vpx/media/ilb-front-end-ip2.png)
-
Azure Load Balancer ページで、ロードバランシング規則を選択し、追加をクリックします。LB規則を追加する(/en-us/vpx/media/add-lb-rules.png)
-
新しいフロントエンドIPアドレスとポートを選択して、新しいLB規則を作成します。フローティングIPフィールドは有効に設定する必要があります。フローティングIPが有効(/en-us/vpx/media/floating-ip-enabled.png)
-
これで、フロントエンドIP構成に適用されたLB規則が表示されます。LB規則を適用する(/en-us/vpx/media/rules-count.png)
構成例
ゲートウェイVPN仮想サーバーとロードバランシング仮想サーバーを構成するには、プライマリノード (ADC-VPX-0) で次のコマンドを実行します。構成はセカンダリノード (ADC-VPX-1) に自動的に同期されます。
ゲートウェイ構成例
enable feature aaa LB SSL SSLVPN
 enable ns mode MBF
 add vpn vserver vpn_ssl SSL 10.11.1.4 443
 add ssl certKey ckp -cert wild-cgwsanity.cer -key wild-cgwsanity.key
 bind ssl vserver vpn_ssl -certkeyName ckp
ロードバランシング構成例
enable feature LB SSL
 enable ns mode MBF
 add lb vserver lb_vs1 SSL 10.11.1.7 443
 bind ssl vserver lb_vs1 -certkeyName ckp
これで、ILBの内部IPアドレスに関連付けられた完全修飾ドメイン名 (FQDN) を使用して、ロードバランシングまたはVPN仮想サーバーにアクセスできます。
ロードバランシング仮想サーバーの構成方法の詳細については、リソースセクションを参照してください。
リソース:
HA展開と仮想サーバー構成に関連する追加情報は、次のリンクを参照してください。
-
異なるサブネットで高可用性ノードを構成する(/ja-jp/citrix-adc/current-release/system/high-availability-introduction/configuring-high-availability-nodes-different-subnets.html)
-
基本的な負荷分散を設定する(/ja-jp/citrix-adc/current-release/load-balancing/load-balancing-setup.html)
関連リソース:
-
PowerShell コマンドを使用して、複数の IP アドレスと NIC を持つ高可用性セットアップを構成する(/ja-jp/vpx/current-release/deploy-vpx-on-azure/configure-ha-pair-using-powershell.html)
-
Azure でのアクティブ/スタンバイ HA 展開における GSLB の構成(/ja-jp/citrix-adc/current-release/deploying-vpx/deploy-vpx-on-azure/configuring-gslb-active-standby-ha-deployment-azure.html)