This content has been machine translated dynamically.
Dieser Inhalt ist eine maschinelle Übersetzung, die dynamisch erstellt wurde. (Haftungsausschluss)
Cet article a été traduit automatiquement de manière dynamique. (Clause de non responsabilité)
Este artículo lo ha traducido una máquina de forma dinámica. (Aviso legal)
此内容已经过机器动态翻译。 放弃
このコンテンツは動的に機械翻訳されています。免責事項
이 콘텐츠는 동적으로 기계 번역되었습니다. 책임 부인
Este texto foi traduzido automaticamente. (Aviso legal)
Questo contenuto è stato tradotto dinamicamente con traduzione automatica.(Esclusione di responsabilità))
This article has been machine translated.
Dieser Artikel wurde maschinell übersetzt. (Haftungsausschluss)
Ce article a été traduit automatiquement. (Clause de non responsabilité)
Este artículo ha sido traducido automáticamente. (Aviso legal)
この記事は機械翻訳されています.免責事項
이 기사는 기계 번역되었습니다.책임 부인
Este artigo foi traduzido automaticamente.(Aviso legal)
这篇文章已经过机器翻译.放弃
Questo articolo è stato tradotto automaticamente.(Esclusione di responsabilità))
Translation failed!
用例:使用 ICAP 进行远程恶意软件检查,确保企业网络安全
NetScaler 设备充当代理并拦截所有客户端流量。设备使用策略评估流量并将客户端请求转发到资源所在的源服务器。设备解密来自源服务器的响应,并将纯文本内容转发到 ICAP 服务器进行反恶意软件检查。ICAP 服务器以一条消息进行响应,指示“无需调整”、错误或请求已修改。根据来自 ICAP 服务器的响应,请求的内容将转发到客户端,或发送适当的消息。
对于此用例,您必须在 NetScaler 设备上执行一些常规配置、与代理和 SSL 拦截相关的配置以及 ICAP 配置。
一般配置
配置以下实体:
- NSIP 地址
- 子网 IP (SNIP) 地址
- DNS 域名服务器
- CA 证书密钥对用于签署 SSL 拦截的服务器证书
代理服务器和 SSL 拦截配置
配置以下实体:
- 显式模式下的代理服务器可拦截所有出站 HTTP 和 HTTPS 流量。
- 用于定义连接的 SSL 设置(例如密码和参数)的 SSL 配置文件。
- 用于定义拦截流量的规则的 SSL 策略。设置为 true 可拦截所有客户端请求。
有关更多详细信息,请参阅以下主题:
在以下示例配置中,反恶意软件检测服务位于。 www.example.com
常规配置示例:
add dns nameServer 203.0.113.2

add ssl certKey ns-swg-ca-certkey -cert ns_swg_ca.crt -key ns_swg_ca.key
<!--NeedCopy-->
代理服务器和 SSL 拦截配置示例:
add cs vserver explicitswg PROXY 192.0.2.100 80 –Authn401 ENABLED –authnVsName explicit-auth-vs

set ssl parameter -defaultProfile ENABLED

add ssl profile swg_profile -sslInterception ENABLED

bind ssl profile swg_profile -ssliCACertkey ns-swg-ca-certkey

set ssl vserver explicitswg -sslProfile swg_profile

add ssl policy ssli-pol_ssli -rule true -action INTERCEPT

bind ssl vserver explicitswg -policyName ssli-pol_ssli -priority 100 -type INTERCEPT_REQ
<!--NeedCopy-->
会计师协会配置示例:
add service icap_svc 203.0.113.225 TCP 1344

enable ns feature contentinspection

add icapprofile icapprofile1 -uri /example.com -Mode RESMOD

add contentInspection action CiRemoteAction -type ICAP -serverName  icap_svc -icapProfileName icapprofile1

add contentInspection policy CiPolicy -rule "HTTP.REQ.METHOD.NE("CONNECT")" -action CiRemoteAction

bind cs vserver explicitswg -policyName  CiPolicy -priority 200 -type response
<!--NeedCopy-->
配置代理设置
-
导航到 安全 > SSL 转发代理 > SSL 转发代理向导。
-
单击 开始 ,然后单击 继续 。
-
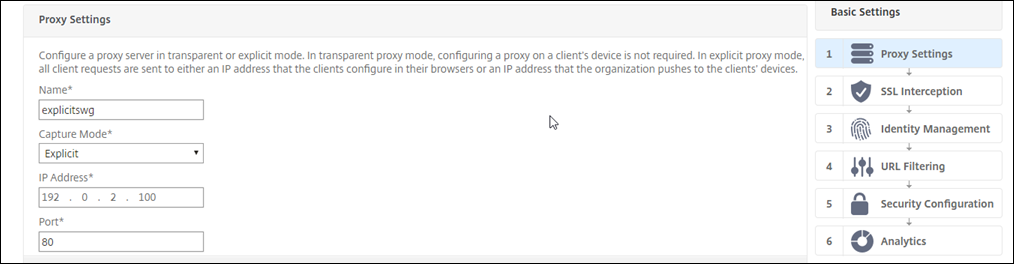
在“代理设置”对话框中,输入显式代理服务器的名称。
-
对于“捕捉模式”, 选择“显式”。
-
输入 IP 地址和端口号。
-
单击继续。
配置 SSL 拦截设置
-
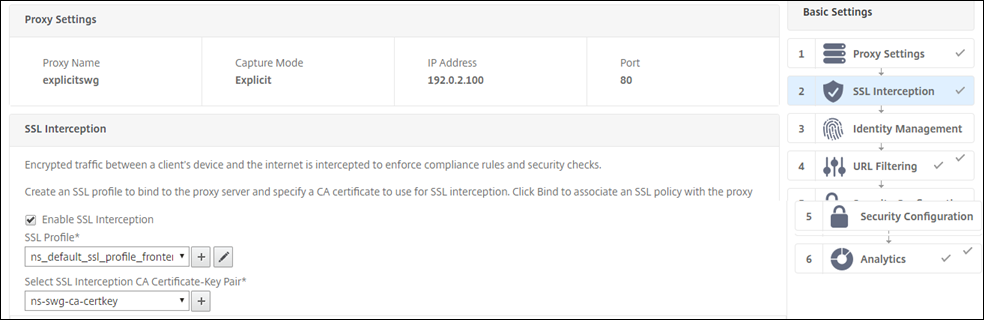
选择 启用 SSL 拦截。
-
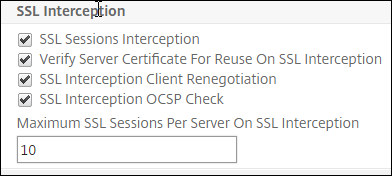
在 SSL 配置文件中,选择现有配置文件或单击“+”添加新的前端 SSL 配置文件。在此配置文件中启用 SSL 会话拦截 。如果您选择现有配置文件,请跳过下一步。
-
单击 确定 ,然后单击 完成。
-
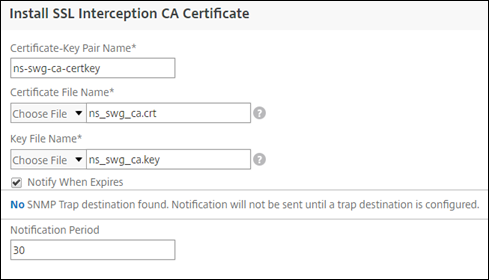
在 选择 SSL 拦截 CA 证书密钥对中,选择现有证书或单击“+”安装用于 SSL 拦截的 CA 证书密钥对。如果选择现有证书,请跳过下一步。
-
单击“安装”,然后单击“关闭”。
-
添加策略以拦截所有流量。单击绑定。单击“添 加”添加新策略或选择现有策略。如果您选择现有策略,请单击“插入”,然后跳过接下来的三个步骤。
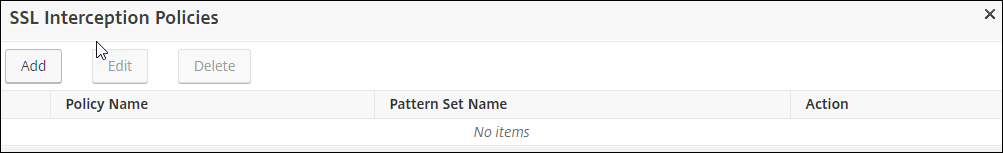
-
输入策略的名称,然后选择“高级”。在表达式编辑器中,输入 true。
-
对于 操作,请选择 拦截。
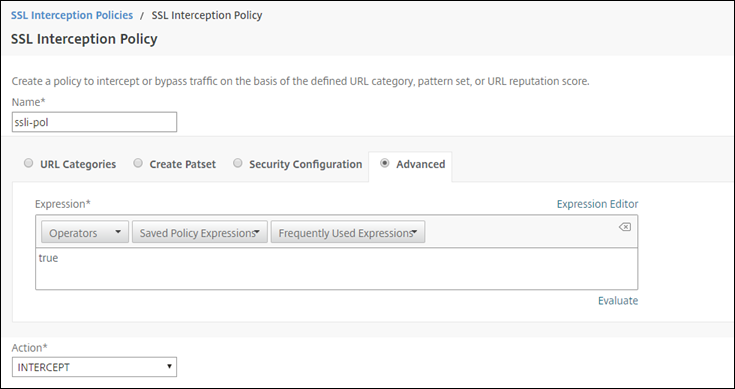
-
单击 Create(创建)。
-
单击“继续”四次,然后单击“完成”。
配置 ICAP 设置
-
导航到负载平衡 > 服务 ,然后单击添加。
-
键入名称和 IP 地址。在 协议中,选择 TCP。在 端口中,键入 1344。单击确定。
-
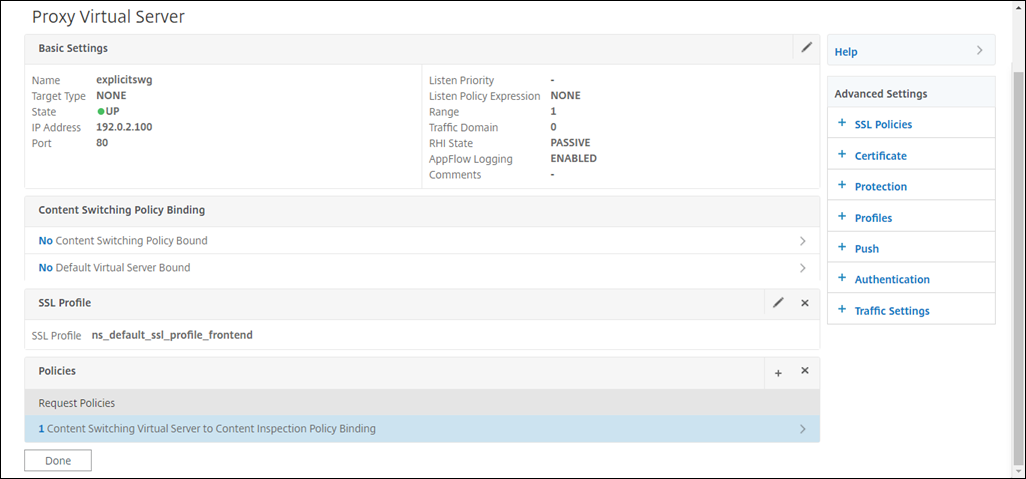
导航到 SSL 转发代理 > 代理虚拟服务器。添加代理虚拟服务器或选择虚拟服务器,然后单击“编辑”。输入详细信息后,单击“确定”。
再次单击“确定”。
-
在“高级设置”中,单击“策略”。
-
在“选择策略”中,选择“内容检查”。单击继续。
-
在“选择策略”中,单击“+”号添加策略。
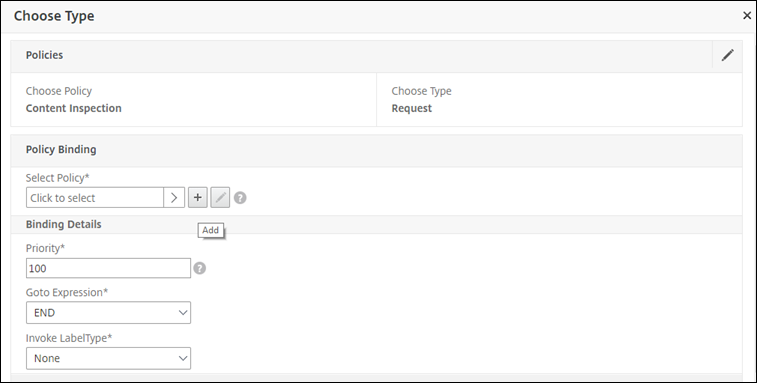
-
输入策略的名称。在“操作”中,单击“+”号添加操作。
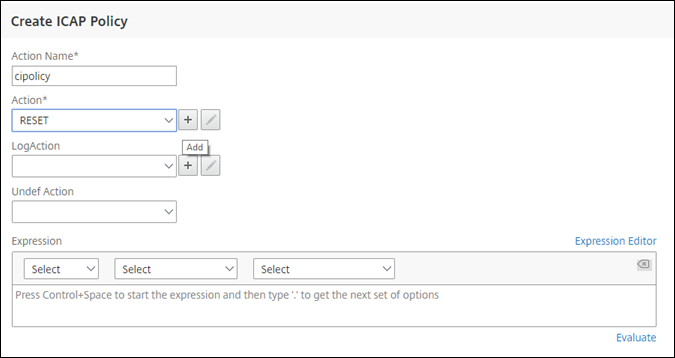
-
键入操作的名称。在 服务器名称中,键入先前创建的 TCP 服务的名称。在 ICAP 配置文件中,单击“+”号添加 ICAP 配置文件。
-
键入配置文件名称 URI。在“模式”中,选择 REQMOD。
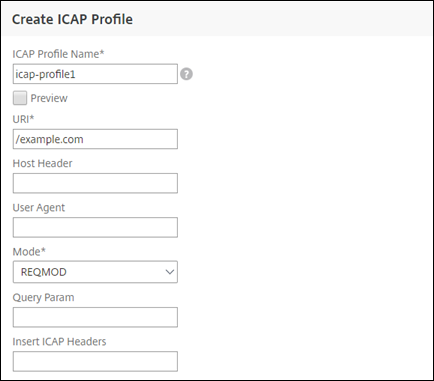
-
单击 Create(创建)。
-
在创建 ICAP 操作页中,单击创建。
-
在 创建 ICAP 策略 页面中,在 表达式编辑器中输入 true。然后,单击“创建”。
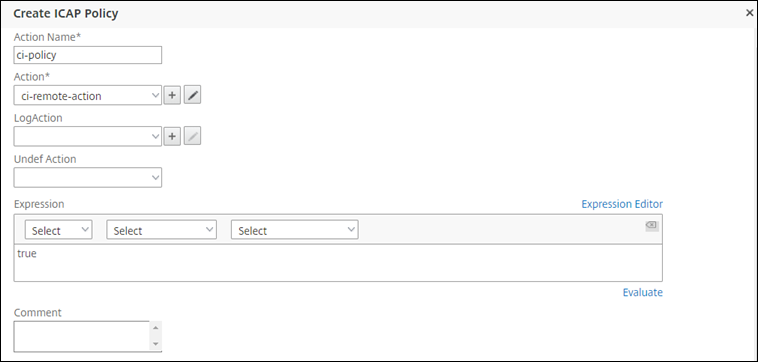
-
单击绑定。
-
当系统提示启用内容检查功能时,选择 是。
-
单击 Done(完成)。
在 RESPMOD 中,NetScaler 设备和 ICAP 服务器之间的 ICAP 事务示例
从 NetScaler 设备向 ICAP 服务器发出的请求:
RESPMOD icap://10.106.137.15:1344/resp ICAP/1.0

Host: 10.106.137.15

Connection: Keep-Alive

Encapsulated: res-hdr=0, res-body=282

HTTP/1.1 200 OK

Date: Fri, 01 Dec 2017 11:55:18 GMT

Server: Apache/2.2.21 (Fedora)

Last-Modified: Fri, 01 Dec 2017 11:16:16 GMT

ETag: "20169-45-55f457f42aee4"

Accept-Ranges: bytes

Content-Length: 69

Keep-Alive: timeout=15, max=100

Content-Type: text/plain; charset=UTF-8

X5O!P%@AP[4PZX54(P^)7CC)7}$EICAR-STANDARD-ANTIVIRUS-TEST-FILE!$H+H*
<!--NeedCopy-->
ICAP 服务器对 NetScaler 设备的响应:
ICAP/1.0 200 OK

Connection: keep-alive

Date: Fri, 01 Dec, 2017 11:40:42 GMT

Encapsulated: res-hdr=0, res-body=224

Server: IWSVA 6.5-SP1_Build_Linux_1080 $Date: 04/09/2015 01:19:26 AM$

ISTag: "9.8-13.815.00-3.100.1027-1.0"

X-Virus-ID: Eicar_test_file

X-Infection-Found: Type=0; Resolution=2; Threat=Eicar_test_file;

HTTP/1.1 403 Forbidden

Date: Fri, 01 Dec, 2017 11:40:42 GMT

Cache-Control: no-cache

Content-Type: text/html; charset=UTF-8

Server: IWSVA 6.5-SP1_Build_Linux_1080 $Date: 04/09/2015 01:19:26 AM$

Content-Length: 5688

<html><head><META HTTP-EQUIV="Content-Type" CONTENT="text/html; charset=UTF-8"/>

…

…

</body></html>
<!--NeedCopy-->
共享
共享
This Preview product documentation is Cloud Software Group Confidential.
You agree to hold this documentation confidential pursuant to the terms of your Cloud Software Group Beta/Tech Preview Agreement.
The development, release and timing of any features or functionality described in the Preview documentation remains at our sole discretion and are subject to change without notice or consultation.
The documentation is for informational purposes only and is not a commitment, promise or legal obligation to deliver any material, code or functionality and should not be relied upon in making Cloud Software Group product purchase decisions.
If you do not agree, select I DO NOT AGREE to exit.