
Configurer les paramètres du serveur proxy
NetScaler Console® vous permet de configurer un serveur proxy pour la connectivité sortante. Vous pouvez également télécharger ses certificats CA pour les déploiements NetScaler Console où le proxy d'inspection SSL intercepte le trafic sortant. NetScaler Console ne fait confiance au certificat du proxy que lorsque son certificat CA est téléchargé. Cette fonctionnalité garantit que toutes les communications externes de NetScaler Console passent par un serveur proxy sécurisé et contrôlé.
Cette fonctionnalité offre les avantages suivants :
-
Garantit que la communication est sécurisée lorsque les proxys effectuent une interception SSL.
-
Prévient les problèmes de connectivité pour les téléchargements de télémétrie et la communication Cloud Connect.
Pour configurer un serveur proxy, accédez à Paramètres > Administration et cliquez sur Serveur proxy.
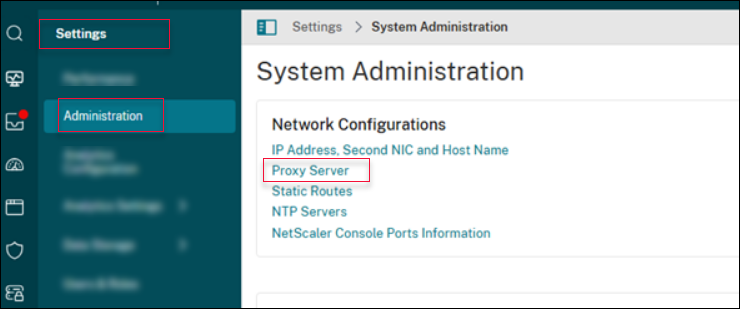
Points à noter
-
Assurez-vous que le serveur proxy est accessible depuis NetScaler Console via l'adresse IP/le port spécifié.
-
Si l'interception SSL est activée, importez dans NetScaler Console le certificat CA du proxy pour éviter les échecs de connectivité.
-
Les modifications de la configuration du proxy peuvent avoir un impact sur le téléchargement automatique de télémétrie ou Cloud Connect jusqu'à ce que les nouvelles informations soient ajoutées.
Configuration du serveur proxy
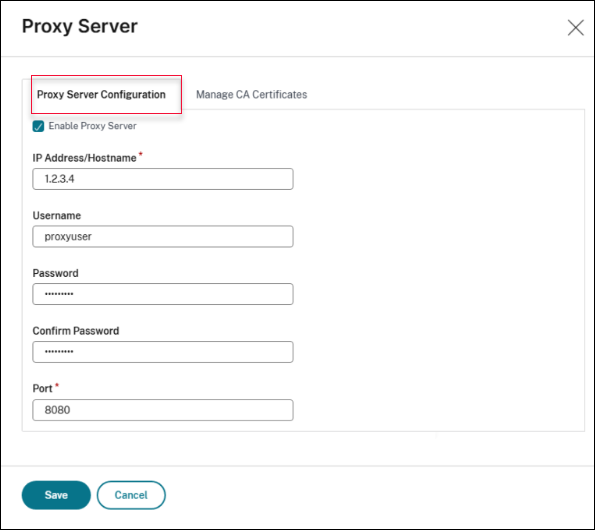
Vous pouvez utiliser l'onglet Configuration du serveur proxy pour ajouter les détails et les informations d'identification du proxy.
Prérequis
-
Ajoutez
adm.cloud.comà la liste d'autorisation.
Pour ajouter un serveur proxy afin de router tout le trafic sortant, effectuez les étapes suivantes :
-
Accédez à Paramètres > Administration et cliquez sur Serveur proxy.
-
Dans l'onglet Configuration du serveur proxy, sélectionnez Activer le serveur proxy.
-
Spécifiez l'adresse IP/nom d'hôte du serveur proxy et son port d'écoute.Remarque :
-
À partir de la version 14.1 build 56.x, NetScaler Console prend en charge l'utilisation de noms d'hôte DNS (FQDN) en plus des adresses IP pour la configuration du proxy.
-
L'utilisation de noms d'hôte est bénéfique dans les environnements qui :
-
Utilisent la redondance basée sur DNS (par exemple, GSLB) pour acheminer le trafic entre plusieurs serveurs proxy.
-
N'ont pas d'équilibreur de charge, mais s'appuient sur DNS pour gérer la haute disponibilité et le basculement.
-
Nécessitent des configurations de proxy évolutives et résilientes entre les centres de données.
La prise en charge de l'utilisation des noms d'hôte DNS permet à NetScaler Console de résoudre dynamiquement le point de terminaison proxy le plus approprié, améliorant ainsi la fiabilité et simplifiant la gestion. -
-
-
Fournissez un Nom d'utilisateur et le Mot de passe correspondant si le proxy nécessite des informations d'identification.Remarque :NetScaler Console prend actuellement en charge l'authentification de base pour le proxy.
-
Cliquez sur Enregistrer.
Gérer le certificat CA
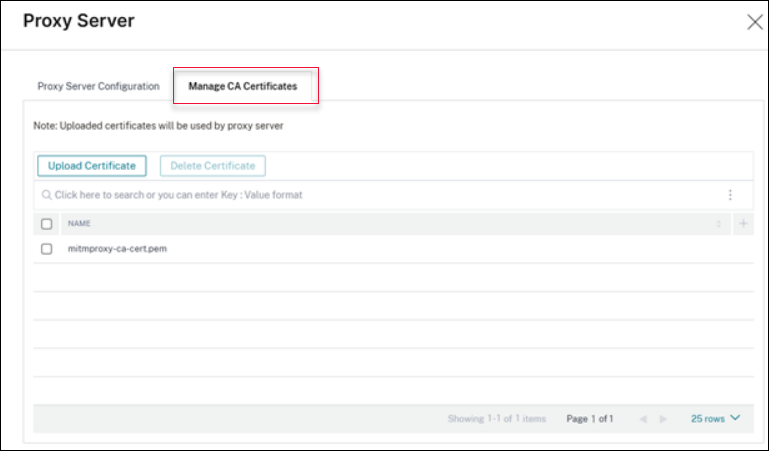
Si le serveur proxy effectue une inspection SSL, utilisez l'onglet Gérer les certificats CA pour télécharger le certificat CA du serveur proxy. Vous pouvez ajouter ou supprimer le certificat selon vos besoins.
Pour télécharger le certificat CA du serveur proxy, effectuez les étapes suivantes :
-
Accédez à Paramètres > Administration et cliquez sur Serveur proxy.
-
Cliquez sur Télécharger le certificat.
Pour supprimer le certificat CA du serveur proxy, effectuez les étapes suivantes :
-
Accédez à Paramètres > Administration et cliquez sur Serveur proxy.
-
Sélectionnez le certificat à supprimer.
-
Cliquez sur Supprimer le certificat.
Prise en charge de la configuration proxy
NetScaler Console prend en charge les modèles de déploiement proxy suivants pour s'adapter aux différentes architectures de réseau d'entreprise. En fonction de votre environnement et de vos exigences de sécurité, vous pouvez choisir l'une des configurations proxy prises en charge suivantes :
Important
-
Pour les déploiements de proxy SSL interceptant explicite et de proxy SSL interceptant transparent, le téléchargement du certificat CA du proxy est obligatoire. Si le certificat CA du proxy n'est pas téléchargé, le trafic sortant de NetScaler Console échoue.
-
Ne configurez pas de proxy sur NetScaler Console sur site lors de l'utilisation d'un proxy SSL interceptant transparent.
Pas de proxy (Accès Internet direct)
Dans ce modèle de déploiement, NetScaler Console sur site se connecte directement à Citrix Cloud sans utiliser de proxy.
-
La communication utilise uniquement le trafic HTTPS sortant.
-
Aucune configuration de proxy n'est requise sur NetScaler Console sur site.
Proxy explicite de transfert (Non interceptant)
Dans une configuration de proxy explicite de transfert, le trafic sortant de NetScaler Console sur site est explicitement acheminé via un serveur proxy.
-
Le trafic de NetScaler Console est envoyé via un proxy de transfert configuré.
-
Le proxy transfère le trafic HTTPS sans déchiffrer SSL/TLS.
-
Obligatoire : Les détails du proxy doivent être configurés sur NetScaler Console sur site.
-
Facultatif : L'authentification est facultative. Les utilisateurs peuvent fournir un nom d'utilisateur et un mot de passe pour s'authentifier lors de la configuration du proxy. Seule l'authentification de base est prise en charge.
Proxy SSL-interceptant explicite
Dans ce modèle de déploiement, le proxy inspecte le trafic chiffré en terminant et en rechiffrant les connexions SSL/TLS.
-
Le proxy effectue le déchiffrement et le rechiffrement SSL.
-
Obligatoire : La configuration du proxy est requise sur NetScaler Console.
-
Obligatoire : Le certificat d'autorité de certification du proxy doit être téléchargé sur NetScaler Console. Pour plus d'informations, consultez Gérer le certificat d'autorité de certification.
-
Facultatif : L'authentification est facultative. Les utilisateurs peuvent fournir un nom d'utilisateur et un mot de passe pour s'authentifier lors de la configuration du proxy. Seule l'authentification de base est prise en charge.
Proxy SSL-interceptant transparent
Dans une configuration de proxy transparent, le trafic est intercepté au niveau du réseau sans configuration de proxy explicite sur le client.
-
L'inspection SSL se produit de manière transparente sans paramètres de proxy sur NetScaler Console.
-
Les périphériques réseau redirigent automatiquement le trafic vers le proxy.
-
Obligatoire : Le certificat d'autorité de certification du proxy doit être téléchargé sur NetScaler Console pour la validation SSL. Pour plus d'informations, consultez Gérer le certificat d'autorité de certification.
-
Aucune configuration de proxy n'est requise sur NetScaler Console.