
プロキシサーバー設定の構成
NetScaler Console® を使用すると、アウトバウンド接続用のプロキシサーバーを構成できます。また、SSL インスペクションプロキシがアウトバウンドトラフィックを傍受する NetScaler Console 展開用に、その CA 証明書をアップロードすることもできます。NetScaler Console は、CA 証明書がアップロードされている場合にのみプロキシの証明書を信頼します。この機能により、NetScaler Console からのすべての外部通信が、保護され制御されたプロキシサーバーを介して行われることが保証されます。
この機能には、次の利点があります。
-
プロキシが SSL インターセプトを実行する際の通信のセキュリティを確保します。
-
テレメトリのアップロードと Cloud Connect 通信における接続の問題を防ぎます。
注意点
-
プロキシサーバーが、指定された IP/ポートを介して NetScaler Console から到達可能であることを確認してください。
-
SSL インターセプトが有効になっている場合は、接続障害を回避するために、プロキシの CA 証明書を NetScaler Console にインポートしてください。
-
プロキシ構成の変更は、新しい詳細が追加されるまで、自動テレメトリのアップロードまたは Cloud Connect に影響を与える可能性があります。
プロキシサーバーの構成
前提条件
-
adm.cloud.comを許可リストに追加します。
すべての送信トラフィックをルーティングするためのプロキシサーバーを追加するには、次の手順を実行します。
-
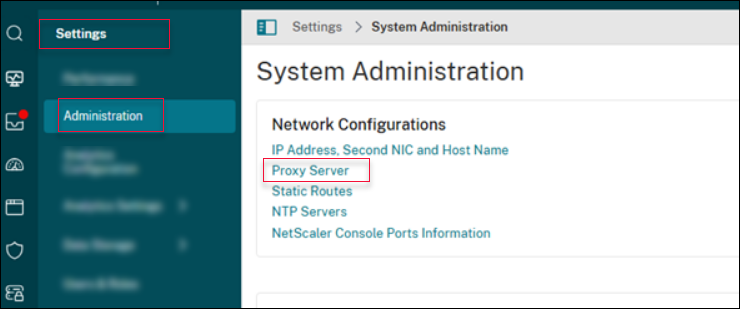
Settings > Administration に移動し、Proxy Server をクリックします。
-
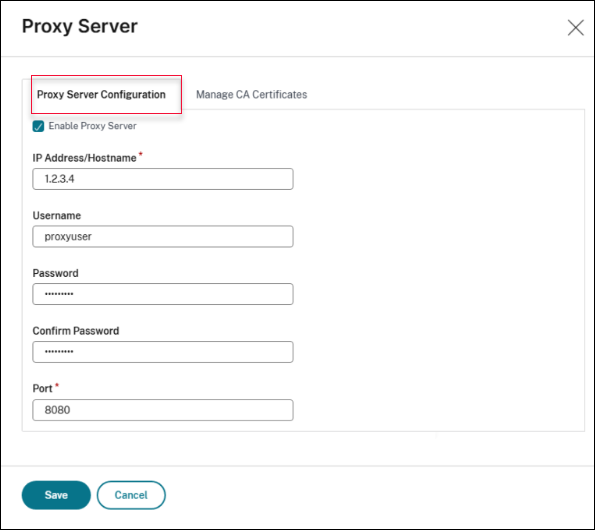
Proxy Server Configuration タブで、Enable Proxy Server を選択します。
-
プロキシサーバーの IP Address/Hostname とそのリスニング Port を指定します。注:
-
14.1 リリースビルド 56.x 以降、NetScaler Console はプロキシ構成に IP アドレスに加えて DNS ホスト名 (FQDN) の使用をサポートしています。
-
ホスト名の使用は、次のような環境で役立ちます。
-
DNS ベースの冗長性 (例: GSLB) を使用して、複数のプロキシサーバー間でトラフィックをルーティングする。
-
ロードバランサーがないが、高可用性とフェイルオーバーを管理するために DNS に依存している。
-
データセンター全体でスケーラブルで回復力のあるプロキシ構成を必要とする。
DNS ホスト名を使用するサポートにより、NetScaler Console は最適なプロキシエンドポイントを動的に解決し、信頼性を向上させ、管理を簡素化できます。 -
-
-
プロキシに資格情報が必要な場合は、Username と対応する Password を入力します。注:NetScaler Console は現在、プロキシの基本認証をサポートしています。
-
Save をクリックします。
CA証明書の管理
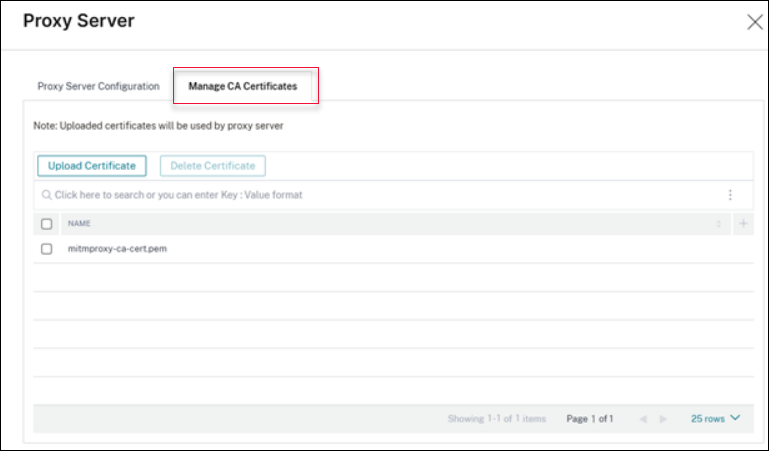
プロキシサーバーがSSLインスペクションを実行する場合、CA証明書の管理タブを使用してプロキシサーバーのCA証明書をアップロードします。必要に応じて、証明書を追加または削除できます。
プロキシサーバーのCA証明書をアップロードするには、次の手順を実行します。
-
設定 > 管理に移動し、プロキシサーバーをクリックします。
-
証明書のアップロードをクリックします。
プロキシサーバーのCA証明書を削除するには、次の手順を実行します。
-
設定 > 管理に移動し、プロキシサーバーをクリックします。
-
削除する証明書を選択します。
-
証明書の削除をクリックします。
プロキシ構成のサポート
NetScaler Consoleは、さまざまなエンタープライズネットワークアーキテクチャに対応するために、次のプロキシ展開モデルをサポートしています。環境とセキュリティ要件に基づいて、次のサポートされているプロキシ構成のいずれかを選択できます。
-
明示的SSLインターセプトプロキシ(#explicit-sslintercepting-proxy)
-
透過的SSLインターセプトプロキシ(#transparent-sslintercepting-proxy)
重要
-
明示的SSLインターセプトプロキシおよび透過的SSLインターセプトプロキシの展開では、プロキシCA証明書のアップロードが必須です。プロキシCA証明書がアップロードされていない場合、NetScaler Consoleからのアウトバウンドトラフィックは失敗します。
-
透過的SSLインターセプトプロキシを使用している場合、NetScaler Console on-premでプロキシを構成しないでください。
プロキシなし (直接インターネットアクセス)
この展開モデルでは、NetScaler Console on-premはプロキシを使用せずにCitrix Cloudに直接接続します。
-
通信はアウトバウンドHTTPSトラフィックのみを使用します。
-
NetScaler Console on-premではプロキシ構成は不要です。
明示的フォワードプロキシ (非インターセプト)
明示的フォワードプロキシ設定では、NetScaler Console on-premからのアウトバウンドトラフィックはプロキシサーバーを介して明示的にルーティングされます。
-
NetScaler Consoleトラフィックは、構成されたフォワードプロキシを介して送信されます。
-
プロキシはSSL/TLSを復号化せずにHTTPSトラフィックを転送します。
-
必須: NetScaler Console on-premでプロキシの詳細を構成する必要があります。
-
オプション: 認証はオプションです。ユーザーは、プロキシ構成を提供する際に、認証のためにユーザー名とパスワードを提供できます。基本認証のみがサポートされています。
明示的なSSLインターセプトプロキシ
この展開モデルでは、プロキシはSSL/TLS接続を終端して再暗号化することにより、暗号化されたトラフィックを検査します。
-
プロキシはSSL復号化と再暗号化を実行します。
-
必須: NetScaler Consoleでプロキシ設定が必要です。
-
必須: プロキシCA証明書をNetScaler Consoleにアップロードする必要があります。詳細については、CA証明書の管理を参照してください。
-
オプション: 認証はオプションです。ユーザーは、プロキシ設定を提供する際に、ユーザー名とパスワードを入力して認証できます。基本認証のみがサポートされています。
透過的なSSLインターセプトプロキシ
透過型プロキシのセットアップでは、クライアント側で明示的なプロキシ設定なしに、トラフィックはネットワークレベルでインターセプトされます。
-
NetScaler Consoleでのプロキシ設定なしに、SSL検査は透過的に行われます。
-
ネットワークデバイスはトラフィックをプロキシに自動的にリダイレクトします。
-
必須: SSL検証のために、プロキシCA証明書をNetScaler Consoleにアップロードする必要があります。詳細については、CA証明書の管理を参照してください。
-
NetScaler Consoleでプロキシ設定は不要です。