
Configurer LBaaS V2 à l'aide de la ligne de commande
LBaaS V2 prend en charge le déchargement SSL avec des certificats gérés par Barbican, des bundles de certificats (incluant les autorités de certification intermédiaires), la prise en charge SNI ainsi que les fonctionnalités d'équilibrage de charge régulières. LBaaS V2 ne prend en charge que l'interface de ligne de commande pour exécuter les tâches de configuration. Les implémentations de l'API LBaaS V2 sont effectuées via les commandes Neutron LBaaS.
Remarque
Téléchargez le certificat et la clé vers le service Barbican lorsque vous avez besoin de la fonctionnalité de déchargement SSL. Effectuez les étapes 1, 2 et 3 si le déchargement SSL est pris en charge, sinon continuez à partir de l'(/fr-fr/netscaler-application-delivery-management-software/13-1/orchestration/integrate-with-openstack-platform/openstack-configuring-lbaasv2-using-command-line.html)étape 4 pour créer un équilibreur de charge, un écouteur, un pool et un membre.
-
Téléchargez le certificat vers le service Barbican à l'aide de la commande suivante :
barbican secret store --payload-content-type <content_type> --name <certificate_name> --payload<certificate_location>Exemple :barbican secret store --payload-content-type='text/plain' --name='hp_server_certificate' --payload=" hp_server/tmp/server_certificate"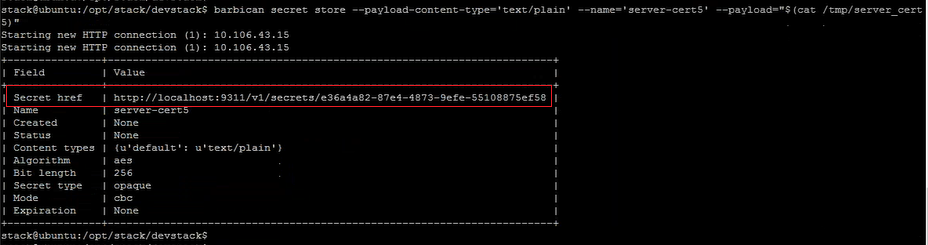
-
Téléchargez la clé vers le service Barbican à l'aide de la commande suivante :
barbican secret store --payload-content-type <content_type> --name <key_name> --payload<key_location>Exemple :barbican secret store -- payload-content-type='text/plain' --name='shp_server_key' --payload="hp-server/tmp/server_key"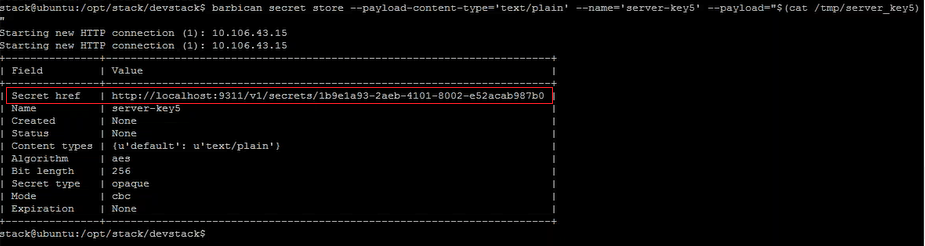 RemarqueLorsque vous exécutez ces deux commandes Barbican pour charger le certificat et la clé, les champs Secret href fournissent un emplacement ou une URL. C'est là que le certificat et la clé sont stockés sur le système où OpenStack est installé. Copiez ces liens et fournissez-les comme paramètres lorsque vous créez le conteneur sur le service Barbican à l'étape 3.
-
Créez un conteneur dans le service Barbican pour stocker le certificat et la clé à l'aide de la commande suivante :Dans la commande, remplacez <certificate_url> par l'URL que vous avez obtenue du champ Secret href lorsque vous avez téléchargé le certificat. De même, remplacez <key_url> par l'URL que vous avez obtenue du champ Secret href lorsque vous avez téléchargé la clé.
barbican secret container create --name<container_name> --type<container_type> --secret<certificate_url> --secret<key_url>Exemple :barbican secret container create --name='hp_container' --type='certificate' --secret="`certificate=http://localhost:9311/v1/secrets/e36a4a82-87e4-4873-9efe-55108875ef58 --secret="private_key=http://localhost:9311/v1/secrets/1b9e1a93-2aeb-4101-8002-e52acab987b0`"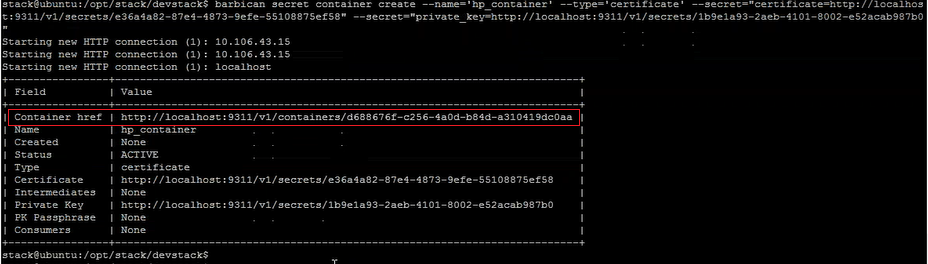 Copiez la valeur href du conteneur. Vous devez fournir le lien vers le conteneur lors de la création de l'écouteur à l'étape 6.
-
Définissez les variables d'environnement dans OpenStack. Les variables permettent aux commandes client OpenStack de communiquer avec les services OpenStack.Exemple :exporter OS_PASSWORD-hpexporter OS_AUTH_URL=
http://10.106.43.15:35357/v2.0/exporter OS_USERNAME=hp_userexporter OS_TENANT_NAME=hpExporter OS_IDENTITY_API_VERSION=2.0Exporter BARBICAN_ENDPOINT="http://10.106.43.15:9311/"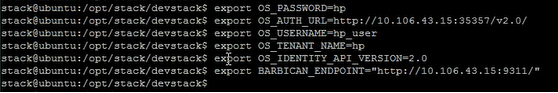 RemarqueDéfinissez ces variables pour chaque session SSH avant d'exécuter d'autres commandes. Pour plus d'informations sur les variables d'environnement OpenStack, consultez Variables d'environnement OpenStack.
-
Créez un équilibreur de charge à l'aide de la commande suivante :
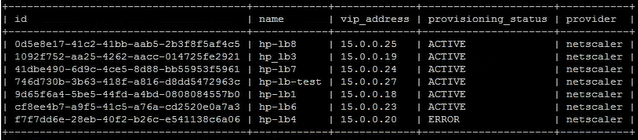
neutron lbaas-loadbalancer-create --name <loadbalancer-name> <subnet-name> --provider <netscaler>Exemple :neutron lbaas-loadbalancer-create --name hp-lb-test hp-sub1 --provider netscaler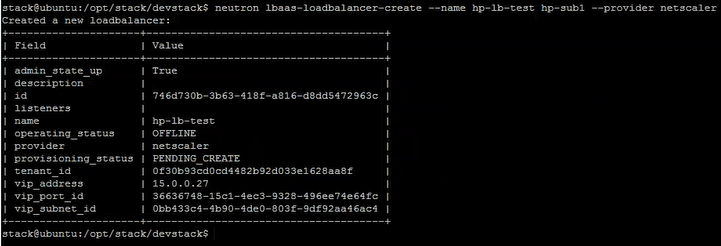 Le statut passe de PENDING_CREATE à ACTIVE une fois l'équilibreur de charge créé avec succès.
-
Créez un écouteur à l'aide de la commande suivante :
neutron lbaas-listener-create --loadbalancer <loadbalancer-name> --name <listener-name> --protocol <protocol_type> --protocol-port <port_number> --default-tls-container-id<container_url>Exemple :neutron lbaas-listener-create --name hp-lb-test-list --loadbalancer hp-lb-test --protocol TERMINATED_HTTPS --protocol-port 443 --default-tls-container-id `http://10.106.43.15:9311/v1/containers/d688676f-c256-4a0d-b84d-a310419dc0aa`RemarqueSi vous créez un écouteur sans prise en charge du déchargement SSL, exécutez la commande suivante sans fournir d'emplacements au conteneur :neutron lbaas-listener-create --loadbalancer <loadbalancer-name> --name <listener-name> --protocol <protocol_type> --protocol-port <port_number>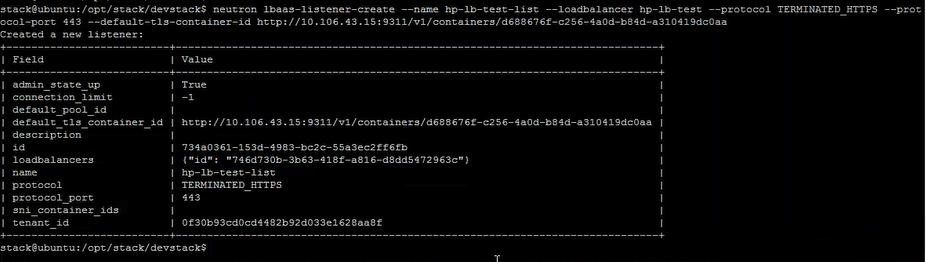
-
Créez un pool à l'aide de la commande suivante :
neutron lbaas-pool-create --lb-algorithm <algorithm_type> --listener <listener-name> --protocol <protocol_type> --name <pool-name>Exemple :neutron lbaas-pool-create --lb-algorithm LEAST_CONNECTIONS --listener demolistener --protocol http --name demopool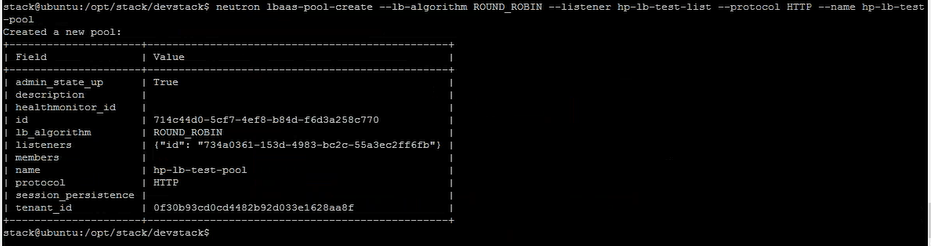
-
Créez un membre à l'aide de la commande suivante :
neutron lbaas-member-create --subnet <subnet-name> --address <ip-address of the web server> --protocol-port <port_number> <pool-name>Exemple :neutron lbaas-member-create --subnet hp-sub1 --address 15.0.0.15 --protocol-port 80 hp-lb-test-pool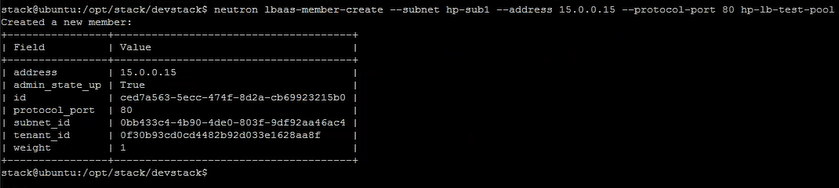
Surveillance des applications OpenStack dans NetScaler® ADM
Vos locataires peuvent se connecter à NetScaler Application Delivery Management (ADM) à l'aide de leurs informations d'identification OpenStack pour surveiller les VIP et les pools créés à partir d'OpenStack depuis n'importe quel navigateur. L'URL doit être au format suivant :
http://<mas_ip>/<admin_ui>/mas/ent/html/cc_tenant_main.html
Où,
mas-ip-address, est l'adresse IP de NetScaler ADM enregistrée auprès d'OpenStack.
Remarque
-
Les VIP OpenStack correspondent aux serveurs virtuels dans NetScaler ADM.
-
Les pools OpenStack correspondent aux groupes de services dans NetScaler ADM.
-
Les membres du pool OpenStack correspondent aux membres du groupe de services dans NetScaler ADM.