異なるAWSゾーン間でエラスティックIPアドレスを持つVPX高可用性ペアを展開する
INCモードでエラスティックIP (EIP) アドレスを使用して、2つの異なるサブネットまたは2つの異なるAWSアベイラビリティゾーンに2つのNetScaler VPXインスタンスを設定できます。
高可用性の詳細については、高可用性を参照してください。INCの詳細については、異なるサブネットでの高可用性ノードの設定を参照してください。
異なるAWSゾーン間でのEIPアドレスによるHAの仕組み
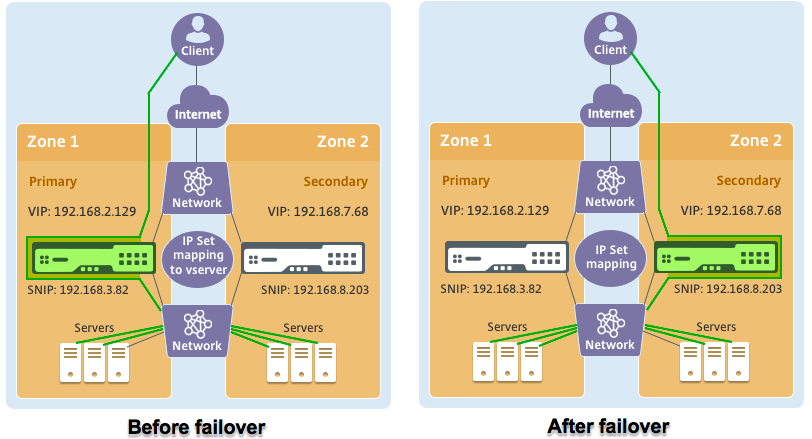
フェイルオーバーが発生すると、プライマリインスタンスのVIPのEIPがセカンダリに移行し、セカンダリが新しいプライマリとして引き継ぎます。フェイルオーバープロセスでは、AWS APIが次の処理を行います。
-
IPSetsがアタッチされている仮想サーバーをチェックします。 -
仮想サーバーがリッスンしている2つのIPアドレスから、関連付けられたパブリックIPを持つIPアドレスを見つけます。1つは仮想サーバーに直接アタッチされているもので、もう1つはIPセットを介してアタッチされているものです。
-
パブリックIP (EIP) を新しいプライマリVIPに属するプライベートIPに再関連付けします。
注:
サービス拒否 (DoS) などの攻撃からネットワークを保護するために、EIPを使用する際は、AWSでセキュリティグループを作成してIPアクセスを制限できます。高可用性のためには、デプロイメントに応じてEIPからプライベートIP移動ソリューションに切り替えることができます。
異なるAWSゾーン間でエラスティックIPアドレスを持つVPX高可用性ペアを展開する方法
以下は、2つの異なるサブネットまたは2つの異なるAWSアベイラビリティゾーンにVPXペアを展開する手順の概要です。
-
Amazon Virtual Private Cloudを作成します。
-
2つのVPXインスタンスを2つの異なるアベイラビリティゾーン、または同じゾーン内の異なるサブネットに展開します。
-
高可用性を設定します。
-
両方のインスタンスでINCモードの高可用性を設定します。
-
両方のインスタンスでIPセットを追加します。
-
両方のインスタンスでIPセットをVIPにバインドします。
-
プライマリインスタンスに仮想サーバーを追加します。
-
ステップ1と2では、AWSコンソールを使用します。ステップ3では、NetScaler VPX GUIまたはCLIを使用します。
ステップ1。 Amazon Virtual Private Cloud (VPC) を作成します。
ステップ2。 2つのVPXインスタンスを2つの異なるアベイラビリティゾーン、または同じゾーン内の異なるサブネットにデプロイします。プライマリVPXのVIPにEIPをアタッチします。
AWSでVPCを作成し、VPXインスタンスをデプロイする方法の詳細については、AWSにNetScaler VPXスタンドアロンインスタンスをデプロイするおよびシナリオ: スタンドアロンインスタンスを参照してください。
ステップ3。 高可用性を構成します。高可用性を設定するには、NetScaler VPX CLIまたはGUIを使用できます。
CLIを使用して高可用性を構成する
-
両方のインスタンスでINCモードの高可用性を設定します。プライマリノードで:
add ha node 1 <sec_ip> -inc ENABLEDセカンダリノードで:add ha node 1 <prim_ip> -inc ENABLED<sec_ip>はセカンダリノードの管理NICのプライベートIPアドレスを指します。<prim_ip>はプライマリノードの管理NICのプライベートIPアドレスを指します。 -
両方のインスタンスにIPセットを追加します。両方のインスタンスで次のコマンドを入力します。
add ipset <ipsetname> -
両方のインスタンスでIPセットをVIPセットにバインドします。両方のインスタンスで次のコマンドを入力します。
add ns ip <secondary vip> <subnet> -type VIPbind ipset <ipsetname> <secondary VIP>注:IPセットをプライマリVIPまたはセカンダリVIPにバインドできます。ただし、IPセットをプライマリVIPにバインドする場合は、セカンダリVIPを仮想サーバーに追加し、その逆も同様です。 -
プライマリインスタンスに仮想サーバーを追加します。次のコマンドを入力します。
add <server_type> vserver <vserver_name> <protocol> <primary_vip> <port> -ipset \<ipset_name>
GUIを使用して高可用性を構成する
-
両方のインスタンスでINCモードの高可用性を設定します。
-
プライマリノードに、ユーザー名
nsrootとインスタンスIDをパスワードとしてログインします。 -
GUIから、設定 > システム > 高可用性 に移動します。「追加」をクリックします。
-
「リモートノードIPアドレス」フィールドに、セカンダリノードの管理NICのプライベートIPアドレスを追加します。
-
自己ノードで「NIC (独立ネットワーク構成) を有効にする」モードを選択します。
-
「リモートシステムログイン資格情報」の下で、セカンダリノードのユーザー名とパスワードを追加し、「作成」をクリックします。
-
セカンダリノードで手順を繰り返します。
-
両方のインスタンスで、IPセットを追加し、IPセットをVIPセットにバインドします。
-
GUIから、システム > ネットワーク > IP > 追加 に移動します。
-
IPアドレス、ネットマスク、IPタイプ (仮想IP) の必要な値を追加し、「作成」をクリックします。
-
システム > ネットワーク > IPセット > 追加 に移動します。IPセット名を追加し、「挿入」をクリックします。
-
IPV4ページから、仮想IPを選択し、「挿入」をクリックします。「作成」をクリックしてIPセットを作成します。
-
プライマリインスタンスに仮想サーバーを追加しますGUIから、設定 > トラフィック管理 > 仮想サーバー > 追加 に移動します。
シナリオ
このシナリオでは、単一のVPCが作成されます。そのVPCでは、2つのアベイラビリティゾーンに2つのVPXインスタンスが作成されます。各インスタンスには、管理用、クライアント用、バックエンドサーバー用の3つのサブネットがあります。EIPはプライマリノードのVIPにアタッチされます。
図:この図は、AWS上のINCモードにおけるNetScaler VPX高可用性セットアップを示しています
このシナリオでは、CLIを使用して高可用性を構成します。
-
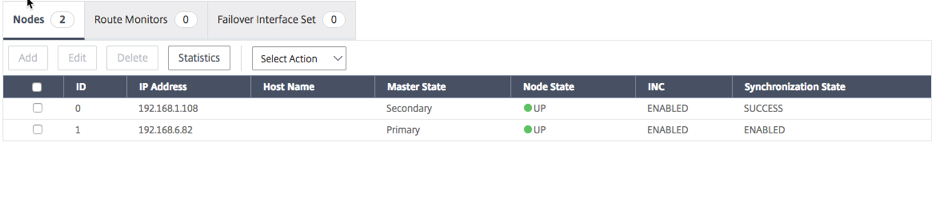
両方のインスタンスでINCモードの高可用性を設定します。プライマリノードとセカンダリノードで次のコマンドを入力します。プライマリで:
add ha node 1 192.168.6.82 -inc enabledここで、192.168.6.82はセカンダリノードの管理NICのプライベートIPアドレスを指します。セカンダリで:add ha node 1 192.168.1.108 -inc enabledここで、192.168.1.108はプライマリノードの管理NICのプライベートIPアドレスを指します。 -
IPセットを追加し、両方のインスタンスでそのIPセットをVIPにバインドしますプライマリで:
add ipset ipset123add ns ip 192.168.7.68 255.255.255.0 -type VIPbindipset ipset123 192.168.7.68セカンダリで:add ipset ipset123add ns ip 192.168.7.68 255.255.255.0 -type VIPbind ipset ipset123 192.168.7.68 -
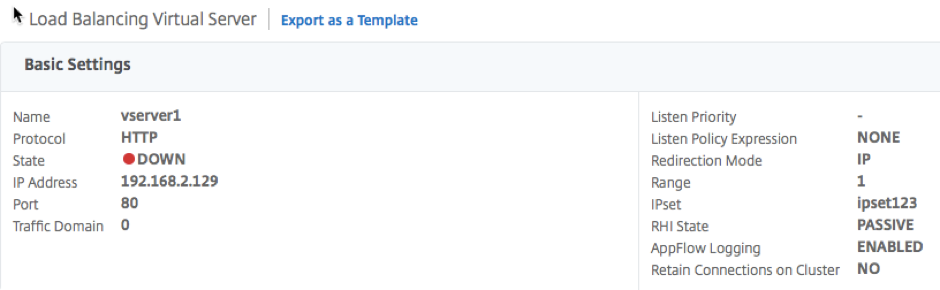
プライマリインスタンスに仮想サーバーを追加します。次のコマンド:
add lbvserver vserver1 http 192.168.2.129 80 -ipset ipset123 -
設定を保存します。
-
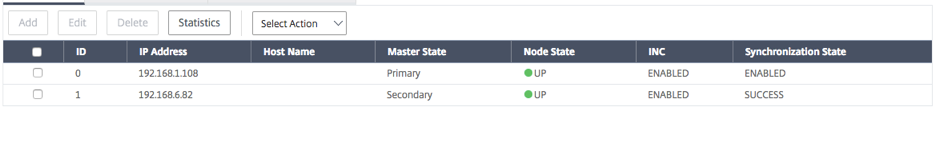
強制フェイルオーバー後、セカンダリが新しいプライマリになります。