
AWS で NetScaler GSLB を展開する
AWS で NetScaler の GSLB を設定することは、基本的に、NetScaler が属する VPC の外部にあるサーバー(別の可用性リージョンの別の VPC 内、またはオンプレミスのデータセンター内など)にトラフィックをロードバランスするように NetScaler を構成することから成ります。
DBS の概要
クラウドロードバランサー向けのドメイン名ベースサービス (DBS) を使用した NetScaler GSLB のサポートは、クラウドロードバランサーソリューションを使用して動的なクラウドサービスを自動的に検出することを可能にします。この構成により、NetScaler はアクティブ/アクティブ環境でグローバルサーバーロードバランシングドメイン名ベースサービス (GSLB DBS) を実装できます。DBS は、DNS ディスカバリから AWS 環境のバックエンドリソースのスケーリングを可能にします。
このセクションでは、AWS AutoScaling 環境における NetScaler 間の統合について説明します。ドキュメントの最終セクションでは、AWS リージョンに固有の 2 つの異なるアベイラビリティーゾーン (AZ) にまたがる NetScaler ADC の HA ペアをセットアップする機能について詳しく説明します。
ELB と DBS
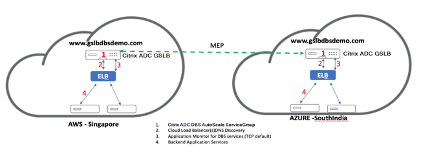
GSLB DBS は、ユーザーの Elastic Load Balancer (ELB) の FQDN を利用して、AWS 内で作成および削除されるバックエンドサーバーを含めるように GSLB サービスグループを動的に更新します。AWS のバックエンドサーバーまたはインスタンスは、ネットワーク需要または CPU 使用率に基づいてスケーリングするように構成できます。この機能を構成するには、NetScaler を ELB に向けて、AWS 内でインスタンスが作成および削除されるたびに NetScaler を手動で更新することなく、AWS 内の異なるサーバーに動的にルーティングします。GSLB サービスグループ向けの NetScaler DBS 機能は、DNS 対応サービスディスカバリを使用して、Autoscale グループで識別された DBS 名前空間のメンバーサービスリソースを決定します。
クラウドロードバランサーを使用した NetScaler GSLB DBS Autoscale コンポーネント:
AWS コンポーネントを構成する
セキュリティグループ
注:
ELB、NetScaler GSLB インスタンス、および Linux インスタンスには、それぞれ異なるルールセットが必要であるため、異なるセキュリティグループを作成することをお勧めします。この例では、簡潔にするために統合されたセキュリティグループ構成を使用しています。
仮想ファイアウォールの適切な構成を確実にするには、VPC のセキュリティグループ を参照してください。
-
ユーザーのAWS リソースグループにログインし、EC2 > NETWORK & SECURITY > Security Groupsに移動します。
-
Create Security Groupをクリックし、名前と説明を入力します。このセキュリティグループには、NetScaler と Linux バックエンド Web サーバーが含まれます。
-
次のスクリーンショットからインバウンドポートルールを追加します。注:詳細な強化のためには、送信元 IP アクセスの制限が推奨されます。詳細については、Web Server Rulesを参照してください。
-
Amazon Linux バックエンド Web サービス
-
ユーザーのAWS リソースグループにログインし、EC2 > Instancesに移動します。
-
以下の詳細を使用してLaunch Instanceをクリックし、Amazon Linuxインスタンスを設定します。
このインスタンスで Web サーバーまたはバックエンドサービスを設定するための詳細を入力します。 -
-
NetScaler の構成
-
ユーザーのAWS リソースグループにログインし、EC2 > Instancesに移動します。
-
Launch Instanceをクリックし、以下の詳細を使用してAmazon AMIインスタンスを設定します。
-
-
Elastic IP の構成注:コスト削減のため、NSIP にパブリック IP を持たせず、必要に応じて NetScaler を単一の Elastic IP で実行することもできます。代わりに、SNIP に Elastic IP をアタッチすることで、GSLB サイト IP および ADNS IP に加えて、ボックスへの管理アクセスをカバーできます。
-
ユーザーのAWSリソースグループにログインし、EC2 > NETWORK & SECURITY > Elastic IPsに移動します。
-
Allocate new addressをクリックして、Elastic IPアドレスを作成します。
-
Elastic IPを設定して、AWS内で実行中のユーザーのNetScalerインスタンスを指すようにします。
-
2つ目のElastic IPを設定し、再度、実行中のユーザーのNetScalerインスタンスを指すようにします。
-
-
エラスティック ロード バランサー
-
ユーザーのAWSリソースグループにログインし、EC2 > LOAD BALANCING > Load Balancersに移動します。
-
Create Load Balancerをクリックして、クラシックロードバランサーを設定します。
ユーザーのElastic Load Balancerを使用すると、バックエンドのAmazon Linuxインスタンスをロードバランシングできるだけでなく、オンデマンドで起動される他のインスタンスもロードバランシングできます。 -
グローバルサーバーロードバランシングドメイン名ベースのサービスの設定
トラフィック管理の設定については、「NetScaler GSLBドメインベースのサービスを設定する」を参照してください。
展開タイプ
3-NIC展開
-
典型的な展開
-
GSLB StyleBook
-
ADMを使用
-
GSLB (Route53とドメイン登録) を使用
-
ライセンス - プール/マーケットプレイス
-
-
ユースケース
-
3-NIC展開は、データトラフィックと管理トラフィックの真の分離を実現するために使用されます。
-
3-NIC展開は、ADCの規模とパフォーマンスも向上させます。
-
3-NIC展開は、スループットが通常1 Gbps以上であるネットワークアプリケーションで使用され、3-NIC展開が推奨されます。
-
CFT展開
顧客は、展開をカスタマイズする場合や、展開を自動化する場合にCloudFormationテンプレートを使用して展開します。
展開手順
展開手順は次のとおりです。
-
GSLB用の3-NIC展開
-
ライセンス
-
展開オプション
GSLB用の3-NIC展開
NetScaler VPXインスタンスは、AWSマーケットプレイスでAmazon Machine Image (AMI) として利用可能であり、AWS VPC内でElastic Compute Cloud (EC2) インスタンスとして起動できます。NetScaler VPXでサポートされるAMIとして許可される最小のEC2インスタンスタイプはm4.largeです。NetScaler VPX AMIインスタンスには、最低2つの仮想CPUと2GBのメモリが必要です。AWS VPC内で起動されたEC2インスタンスは、VPX構成に必要な複数のインターフェース、インターフェースごとの複数のIPアドレス、およびパブリックIPアドレスとプライベートIPアドレスも提供できます。各VPXインスタンスには、少なくとも3つのIPサブネットが必要です。
-
管理サブネット
-
クライアント向けサブネット (VIP)
-
バックエンド向けサブネット (SNIP)
NetScaler は、AWS インストールにおける標準的な VPX インスタンスに 3 つのネットワークインターフェイスを推奨しています。
AWS は現在、マルチ IP 機能を AWS VPC 内で実行されているインスタンスにのみ提供しています。VPC 内の VPX インスタンスは、EC2 インスタンスで実行されているサーバーのロードバランシングに使用できます。Amazon VPC を使用すると、ユーザーは独自の IP アドレス範囲、サブネット、ルートテーブル、ネットワークゲートウェイを含む仮想ネットワーク環境を作成および制御できます。
注:
デフォルトでは、ユーザーはAWSアカウントごとにAWSリージョンあたり最大5つのVPCインスタンスを作成できます。ユーザーは、Amazonのリクエストフォームをこちらから提出することで、より高いVPC制限をリクエストできます: Amazon VPCリクエスト。
ライセンス
AWS 上の NetScaler VPX インスタンスにはライセンスが必要です。AWS 上で実行されている NetScaler VPX インスタンスには、以下のライセンスオプションが利用可能です。
-
無料 (無制限)
-
時間単位
-
年間
-
持ち込みライセンス
-
無料トライアル (AWS Marketplace で 21 日間無料のすべての NetScaler VPX-AWS サブスクリプション提供)。
展開オプション
ユーザーはAWSにNetScaler VPXスタンドアロンインスタンスを展開できます。 詳細については、「Deploy a NetScaler VPX standalone instance on AWS」を参照してください。
ハイブリッドおよびマルチクラウド展開向けのNetScalerグローバルサーバー負荷分散
NetScalerのハイブリッドおよびマルチクラウドグローバルサーバー負荷分散(GSLB)ソリューションにより、ユーザーはハイブリッドクラウド、マルチクラウド、およびオンプレミス展開の複数のデータセンター間でアプリケーショントラフィックを分散できます。NetScalerのハイブリッドおよびマルチクラウドGSLBソリューションは、既存のセットアップを変更することなく、ハイブリッドまたはマルチクラウド環境で負荷分散設定を管理するのに役立ちます。また、オンプレミス設定を持つユーザーは、クラウドに完全に移行する前に、NetScalerのハイブリッドおよびマルチクラウドGSLBソリューションを使用して、一部のサービスをクラウドでテストできます。たとえば、ユーザーはトラフィックのごく一部のみをクラウドにルーティングし、ほとんどのトラフィックをオンプレミスで処理できます。NetScalerのハイブリッドおよびマルチクラウドGSLBソリューションは、単一の統合コンソールから地理的な場所をまたがるNetScalerインスタンスを管理および監視することも可能にします。
ハイブリッドおよびマルチクラウドアーキテクチャは、「ベンダーロックイン」を回避し、ユーザーパートナーや顧客のニーズを満たすために異なるインフラストラクチャを使用することで、企業全体のパフォーマンスを向上させることもできます。マルチクラウドアーキテクチャを使用すると、ユーザーは使用した分だけ支払うため、インフラストラクチャコストをより適切に管理できます。また、オンデマンドでインフラストラクチャを使用するため、アプリケーションをより適切にスケーリングできます。さらに、各プロバイダーの最高のサービスを利用するために、あるクラウドから別のクラウドへ迅速に切り替える機能も提供します。
NetScaler GSLBノードはDNS名前解決を処理します。これらのGSLBノードのいずれも、任意のクライアントロケーションからDNSリクエストを受信できます。DNSリクエストを受信したGSLBノードは、設定された負荷分散方法によって選択されたロードバランサー仮想サーバーIPアドレスを返します。メトリクス(サイト、ネットワーク、および永続性メトリクス)は、NetScaler独自のプロトコルであるメトリクス交換プロトコル(MEP)を使用してGSLBノード間で交換されます。MEPプロトコルの詳細については、「Configure Metrics Exchange Protocol」を参照してください。
GSLBノードで構成されたモニターは、同じデータセンター内の負荷分散仮想サーバーのヘルスステータスを監視します。親子トポロジでは、GSLBノードとNetScalerノード間のメトリクスはMEPを使用して交換されます。ただし、親子トポロジでは、GSLBノードとNetScaler LBノード間のモニタープローブの構成はオプションです。
NetScalerエージェントは、NetScaler ADMとユーザーデータセンター内の管理対象インスタンス間の通信を可能にします。NetScalerエージェントとそのインストール方法の詳細については、「Getting Started」を参照してください。
注:
このドキュメントでは、以下の前提条件があります。
-
ユーザーが既存の負荷分散設定を持っている場合、それが稼働していること。
-
SNIPアドレスまたはGSLBサイトIPアドレスが各NetScaler GSLBノードに構成されていること。このIPアドレスは、他のデータセンターとメトリクスを交換する際のデータセンターソースIPアドレスとして使用されます。
-
DNSトラフィックを受信するために、ADNSまたはADNS-TCPサービスが各NetScaler GSLBインスタンスに構成されていること。
-
必要なファイアウォールとセキュリティグループがクラウドサービスプロバイダーで構成されていること。
セキュリティグループの構成
ユーザーは、クラウドサービスプロバイダーで必要なファイアウォール/セキュリティグループ設定を行う必要があります。AWSのセキュリティ機能の詳細については、「AWS/Documentation/Amazon VPC/User Guide/Security」を参照してください。
また、GSLBノードでは、ADNSサービス/DNSサーバーIPアドレス用にポート53を、MEPトラフィック交換用のGSLBサイトIPアドレス用にポート3009をユーザーが開く必要があります。ロードバランシングノードでは、アプリケーションのトラフィックを受信するために適切なポートをユーザーが開く必要があります。たとえば、HTTPトラフィックを受信するためにポート80を、HTTPSトラフィックを受信するためにポート443をユーザーが開く必要があります。NetScalerエージェントとNetScaler ADM間のNITRO通信用にポート443を開きます。
動的ラウンドトリップタイムGSLBメソッドの場合、設定されたLDNSプローブタイプに応じてUDPおよびTCPプローブを許可するために、ユーザーはポート53を開く必要があります。UDPまたはTCPプローブはSNIPのいずれかを使用して開始されるため、この設定はサーバー側サブネットにバインドされたセキュリティグループに対して行う必要があります。
NetScalerハイブリッドおよびマルチクラウドGSLBソリューションの機能
NetScalerハイブリッドおよびマルチクラウドGSLBソリューションのいくつかの機能について、このセクションで説明します。
他のロードバランシングソリューションとの互換性
NetScalerハイブリッドおよびマルチクラウドGSLBソリューションは、NetScalerロードバランサー、NGINX、HAProxy、その他のサードパーティ製ロードバランサーなど、さまざまなロードバランシングソリューションをサポートしています。
注:
NetScaler以外のロードバランシングソリューションは、近接ベースおよび非メトリックベースのGSLBメソッドが使用され、親子トポロジが設定されていない場合にのみサポートされます。
GSLBメソッド
NetScalerハイブリッドおよびマルチクラウドGSLBソリューションは、次のGSLBメソッドをサポートしています。
-
メトリックベースのGSLBメソッド。メトリックベースのGSLBメソッドは、メトリック交換プロトコルを介して他のNetScalerノードからメトリックを収集します。
-
最小接続: クライアント要求は、アクティブな接続が最も少ないロードバランサーにルーティングされます。
-
最小帯域幅: クライアント要求は、現在処理しているトラフィック量が最も少ないロードバランサーにルーティングされます。
-
最小パケット: クライアント要求は、過去14秒間に受信したパケットが最も少ないロードバランサーにルーティングされます。
-
-
非メトリックベースのGSLBメソッド
-
ラウンドロビン:クライアントからのリクエストは、ロードバランサーのリストの最上位にあるロードバランサーのIPアドレスにルーティングされます。そのロードバランサーは、リストの最下位に移動します。
-
送信元IPハッシュ:この方式では、クライアントIPアドレスのハッシュ値を使用してロードバランサーを選択します。
-
-
近接性ベースのGSLB方式
-
静的近接性:クライアントからのリクエストは、クライアントIPアドレスに最も近いロードバランサーにルーティングされます。
-
ラウンドトリップタイム(RTT):この方式では、RTT値(クライアントのローカルDNSサーバーとデータセンター間の接続における時間遅延)を使用して、最もパフォーマンスの高いロードバランサーのIPアドレスを選択します。
-
ロードバランシング方式の詳細については、load balancingAlgorithmsを参照してください。
GSLBトポロジ
NetScalerのハイブリッドおよびマルチクラウドGSLBソリューションは、アクティブ-パッシブトポロジと親子トポロジをサポートしています。
-
アクティブ-パッシブトポロジ - 障害点から保護することで、ディザスタリカバリを提供し、アプリケーションの継続的な可用性を確保します。プライマリデータセンターがダウンした場合、パッシブデータセンターが稼働状態になります。GSLBアクティブ-パッシブトポロジの詳細については、Configure GSLB for Disaster Recoveryを参照してください。
-
親子トポロジ – お客様がメトリックベースのGSLB方式を使用してGSLBおよびロードバランシングノードを構成し、ロードバランシングノードが別のNetScalerインスタンスに展開されている場合に使用できます。親子トポロジでは、親サイトと子サイト間のメトリック交換がメトリック交換プロトコル(MEP)を介して行われるため、LBノード(子サイト)はNetScalerアプライアンスである必要があります。
親子トポロジの詳細については、Parent-Child Topology deployment using the MEP Protocolを参照してください。
IPv6のサポート
NetScalerのハイブリッドおよびマルチクラウドGSLBソリューションは、IPv6もサポートしています。
監視
NetScalerのハイブリッドおよびマルチクラウドGSLBソリューションは、セキュアな接続を有効にするオプションを備えた組み込みモニターをサポートしています。ただし、LBとGSLBの設定が同じNetScalerインスタンス上にある場合、または親子トポロジが使用されている場合、モニターの設定はオプションです。
永続性
NetScaler ハイブリッドおよびマルチクラウド GSLB ソリューションは、以下をサポートします。
-
送信元 IP アドレスベースの永続性セッション。これにより、設定されたタイムアウト期間内に同じクライアントからの複数のリクエストが到着した場合、それらが同じサービスに転送されます。クライアントが次のリクエストを送信する前にタイムアウト値が期限切れになった場合、セッションは破棄され、クライアントの次のリクエストに対して新しいサーバーを選択するために、設定された負荷分散アルゴリズムが使用されます。
-
スピルオーバー永続性。これにより、プライマリの負荷がしきい値を下回った後でも、バックアップ仮想サーバーが受信したリクエストの処理を継続します。詳細については、「スピルオーバーの構成」を参照してください。
-
サイト永続性。これにより、GSLB ノードがクライアントリクエストを処理するデータセンターを選択し、その選択されたデータセンターの IP アドレスを以降のすべての DNS リクエストに転送します。設定された永続性がダウンしているサイトに適用される場合、GSLB ノードは GSLB メソッドを使用して新しいサイトを選択し、その新しいサイトがクライアントからの以降のリクエストに対して永続的になります。
NetScaler ADM StyleBook を使用した構成
お客様は、NetScaler ADM のデフォルトのマルチクラウド GSLB StyleBook を使用して、ハイブリッドおよびマルチクラウド GSLB 構成で NetScaler インスタンスを構成できます。
お客様は、負荷分散ノード StyleBook 用のデフォルトのマルチクラウド GSLB StyleBook を使用して、アプリケーショントラフィックを処理する親子トポロジの子サイトである NetScaler 負荷分散ノードを構成できます。この StyleBook は、ユーザーが親子トポロジで負荷分散ノードを構成したい場合にのみ使用してください。ただし、各 LB ノードは、この StyleBook を使用して個別に構成する必要があります。
NetScaler ハイブリッドおよびマルチクラウド GSLB ソリューション構成のワークフロー
お客様は、NetScaler ADM に付属のマルチクラウド GSLB StyleBook を使用して、ハイブリッドおよびマルチクラウド GSLB 構成で NetScaler インスタンスを構成できます。
次の図は、NetScaler ハイブリッドおよびマルチクラウド GSLB ソリューションを構成するためのワークフローを示しています。ワークフロー図の各ステップについては、図の後に詳しく説明します。
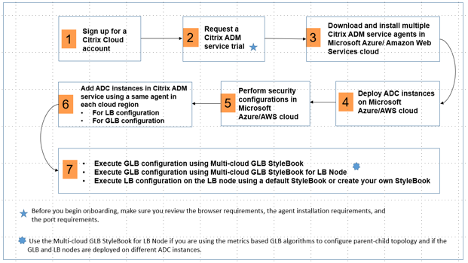
クラウド管理者として、次のタスクを実行します。
-
NetScaler Cloud アカウントにサインアップします。NetScaler ADM の使用を開始するには、NetScaler Cloud 企業アカウントを作成するか、会社内の誰かが作成した既存のアカウントに参加します。
-
ユーザーがNetScaler Cloudにログオンした後、NetScaler Application Delivery ManagementタイルでManageをクリックし、ADMサービスを初めてセットアップします。
-
複数のNetScaler ADMサービスエージェントをダウンロードしてインストールします。ユーザーは、NetScaler ADMとデータセンターまたはクラウド内の管理対象インスタンスとの間の通信を可能にするために、ネットワーク環境にNetScaler ADMサービスエージェントをインストールして構成する必要があります。管理対象インスタンスでLBおよびGSLB構成を設定できるように、各リージョンにエージェントをインストールします。LBおよびGSLB構成は単一のエージェントを共有できます。上記の3つのタスクの詳細については、Getting Startedを参照してください。
-
Microsoft AWS クラウド/オンプレミスデータセンターにロードバランサーを展開します。ユーザーがクラウドおよびオンプレミスに展開するロードバランサーの種類に応じて、それらを適切にプロビジョニングします。たとえば、ユーザーはAmazon Web Services (AWS) 仮想プライベートクラウドおよびオンプレミスデータセンターにNetScaler VPXインスタンスをプロビジョニングできます。仮想マシンを作成し、その他のリソースを構成することにより、NetScalerインスタンスをスタンドアロンモードでLBまたはGSLBノードとして機能するように構成します。NetScaler VPXインスタンスの展開方法の詳細については、以下のドキュメントを参照してください。
-
セキュリティ構成を実行します。ARMおよびAWSでネットワークセキュリティグループとネットワークACLを構成し、ユーザーインスタンスとサブネットのインバウンドおよびアウトバウンドトラフィックを制御します。
-
NetScaler ADMにNetScalerインスタンスを追加します。NetScalerインスタンスは、ユーザーがNetScaler ADMから検出、管理、および監視したいネットワークアプライアンスまたは仮想アプライアンスです。これらのインスタンスを管理および監視するには、ユーザーはインスタンスをサービスに追加し、LB (ユーザーがLBにNetScalerを使用している場合) とGSLBの両方のインスタンスを登録する必要があります。NetScaler ADMでNetScalerインスタンスを追加する方法の詳細については、Getting Startedを参照してください。
-
デフォルトのNetScaler ADM StyleBookを使用して、GSLBおよびLB構成を実装します。
-
マルチクラウドGSLB StyleBookを使用して、選択したGSLB NetScalerインスタンスでGSLB構成を実行します。
-
ロードバランシング構成を実装します。(管理対象インスタンスにすでにLB構成がある場合は、この手順をスキップできます。) ユーザーは、NetScalerインスタンスでロードバランサーを次の2つの方法のいずれかで構成できます。
-
アプリケーションのロードバランシングのためにインスタンスを手動で構成します。インスタンスを手動で構成する方法の詳細については、Set up basic load balancingを参照してください。
-
StyleBookを使用します。ユーザーは、NetScaler ADM StyleBook(HTTP/SSL負荷分散StyleBookまたはHTTP/SSL負荷分散(モニター付き)StyleBook)のいずれかを使用して、選択したNetScalerインスタンスに負荷分散構成を作成できます。ユーザーは独自のStyleBookを作成することもできます。StyleBookの詳細については、「StyleBooks」を参照してください。
-
-
次のいずれかのケースで、GSLB親子トポロジを構成するために、LBノード用のマルチクラウドGSLB StyleBookを使用します。
-
ユーザーがメトリックベースのGSLBアルゴリズム(最小パケット、最小接続、最小帯域幅)を使用してGSLBおよび負荷分散ノードを構成しており、負荷分散ノードが別のNetScalerインスタンスに展開されている場合。
-
サイトの永続性が必要な場合。
-
StyleBookを使用してNetScaler負荷分散ノードでGSLBを構成する
お客様は、メトリックベースのGSLBアルゴリズム(最小パケット、最小接続、最小帯域幅)を使用してGSLBおよび負荷分散ノードを構成しており、負荷分散ノードが別のNetScalerインスタンスに展開されている場合、LBノード用のマルチクラウドGSLB StyleBookを使用できます。
ユーザーは、このStyleBookを使用して、既存の親サイトに子サイトを追加することもできます。このStyleBookは、一度に1つの子サイトを構成します。したがって、子サイトの数だけ、このStyleBookから構成(構成パック)を作成します。StyleBookは、子サイトにGSLB構成を適用します。ユーザーは最大1024個の子サイトを構成できます。
注:
親サイトを構成するには、マルチクラウドGSLB StyleBookを使用します。
このStyleBookは、次の前提条件に基づいています。
-
SNIPアドレスまたはGSLBサイトIPアドレスが構成されていること。
-
必要なファイアウォールとセキュリティグループがクラウドサービスプロバイダーで構成されていること。
LBノード用のマルチクラウドGSLB StyleBookを使用して、親子トポロジで子サイトを構成する
-
Applications > Configuration > Create Newに移動します。
-
Applications > Configurationに移動し、Create Newをクリックします。StyleBookは、このStyleBookで定義されているすべてのパラメータの値をユーザーが入力できるユーザーインターフェイスページとして表示されます。注:このドキュメントでは、データセンターとサイトという用語は同じ意味で使用されます。
-
次のパラメータを設定します。
-
アプリケーション名。子サイトを作成するGSLBサイトに展開されているGSLBアプリケーションの名前を入力します。
-
プロトコル。展開されているアプリケーションのアプリケーションプロトコルをドロップダウンリストボックスから選択します。
-
LBヘルスチェック (オプション)
-
ヘルスチェックタイプ。ドロップダウンリストボックスから、サイト上のアプリケーションを表すロードバランサーVIPアドレスのヘルスチェックに使用されるプローブのタイプを選択します。
-
セキュアモード。(オプション) SSLベースのヘルスチェックが必要な場合は、このパラメータを有効にするためにはいを選択します。
-
HTTPリクエスト。(オプション) ユーザーがHTTPをヘルスチェックタイプとして選択した場合、VIPアドレスのプローブに使用される完全なHTTPリクエストを入力します。
-
HTTPステータス応答コードのリスト。(オプション) ユーザーがHTTPをヘルスチェックタイプとして選択した場合、VIPが正常なときにHTTPリクエストへの応答で予期されるHTTPステータスコードのリストを入力します。
-
-
親サイトの構成。
-
子サイト (LBノード) を作成する親サイト (GSLBノード) の詳細を指定します。
-
サイト名。親サイトの名前を入力します。
-
サイトIPアドレス。親サイトが他のサイトとメトリックを交換する際にソースIPアドレスとして使用するIPアドレスを入力します。このIPアドレスは、各サイトのGSLBノードにすでに構成されているものと見なされます。
-
サイトのパブリック IP アドレス。(オプション) 親サイトの IP アドレスが NAT されている場合、メトリックの交換に使用される親サイトのパブリック IP アドレスを入力します。
-
-
-
子サイトの構成。
-
子サイトの詳細を指定します。
-
サイト名。サイトの名前を入力します。
-
サイトの IP アドレス。子サイトの IP アドレスを入力します。ここでは、子サイトとして構成されている NetScaler ノードのプライベート IP アドレスまたは SNIP を使用します。
-
サイトのパブリック IP アドレス。(オプション) そのサイトの IP アドレスが NAT されている場合、メトリックの交換に使用される子サイトのパブリック IP アドレスを入力します。
-
-
-
アクティブな GSLB サービスの構成 (オプション)
-
LB 仮想サーバーの IP アドレスがパブリック IP アドレスでない場合にのみ、アクティブな GSLB サービスを構成します。このセクションでは、アプリケーションが展開されているサイトでローカル GSLB サービスのリストを構成できます。
-
サービス IP。このサイトのロードバランシング仮想サーバーの IP アドレスを入力します。
-
サービスのパブリック IP アドレス。仮想 IP アドレスがプライベートで、それに NAT されたパブリック IP アドレスがある場合は、そのパブリック IP アドレスを指定します。
-
サービスポート。このサイトの GSLB サービスのポートを入力します。
-
サイト名。GSLB サービスが配置されているサイトの名前を入力します。
-
-
-
ターゲットインスタンスをクリックし、GSLB 構成を展開する各サイトで GSLB インスタンスとして構成されている NetScaler インスタンスを選択します。
CloudFormation テンプレートの展開
NetScaler VPX は、AWS Marketplace で Amazon マシンイメージ (AMI) として利用できます。AWS で NetScaler VPX をプロビジョニングするために CloudFormation テンプレートを使用する前に、AWS ユーザーは規約に同意し、AWS Marketplace 製品を購読する必要があります。Marketplace の NetScaler VPX の各エディションでこの手順が必要です。
CloudFormation リポジトリ内の各テンプレートには、テンプレートの使用法とアーキテクチャを説明するドキュメントが併置されています。これらのテンプレートは、NetScaler VPX の推奨デプロイアーキテクチャをコード化するか、ユーザーに NetScaler を紹介するか、特定の機能、エディション、またはオプションをデモンストレーションすることを目的としています。ユーザーは、特定の運用およびテストのニーズに合わせてテンプレートを再利用、変更、または強化できます。ほとんどのテンプレートでは、IAM ロールを作成する権限に加えて、完全な EC2 権限が必要です。
CloudFormation テンプレートには、NetScaler VPX の特定のリリース (例: リリース 12.0-56.20) およびエディション (例: NetScaler VPX Platinum Edition - 10 Mbps) または NetScaler BYOL に固有の AMI ID が含まれています。CloudFormation テンプレートで異なるバージョン/エディションの NetScaler VPX を使用するには、ユーザーがテンプレートを編集し、AMI ID を置き換える必要があります。
最新の NetScaler AWS-AMI-ID はこちらにあります: NetScaler AWS CloudFormation Master。
CFT 3-NIC デプロイ
このテンプレートは、2つのアベイラビリティゾーンに3つのサブネット(管理、クライアント、サーバー)を持つVPCをデプロイします。パブリックサブネットにデフォルトルートを持つインターネットゲートウェイをデプロイします。このテンプレートは、2つのNetScalerインスタンスでアベイラビリティゾーンをまたぐHAペアも作成します。プライマリには3つのVPCサブネット(管理、クライアント、サーバー)に関連付けられた3つのENI、セカンダリには3つのVPCサブネット(管理、クライアント、サーバー)に関連付けられた3つのENIです。このCFTによって作成されるすべてのリソース名は、スタック名のtagNameでプレフィックスされます。
CloudFormation テンプレートの出力には以下が含まれます。
-
PrimaryCitrixADCManagementURL - プライマリ VPX の管理 GUI への HTTPS URL (自己署名証明書を使用)
-
PrimaryCitrixADCManagementURL2 - プライマリ VPX の管理 GUI への HTTP URL
-
PrimaryCitrixADCInstanceID - 新しく作成されたプライマリ VPX インスタンスのインスタンス ID
-
PrimaryCitrixADCPublicVIP - VIP に関連付けられたプライマリ VPX インスタンスの Elastic IP アドレス
-
PrimaryCitrixADCPrivateNSIP - プライマリ VPX の管理に使用されるプライベート IP (NS IP)
-
PrimaryCitrixADCPublicNSIP - プライマリ VPX の管理に使用されるパブリック IP (NS IP)
-
PrimaryCitrixADCPrivateVIP - VIP に関連付けられたプライマリ VPX インスタンスのプライベート IP アドレス
-
PrimaryCitrixADCSNIP - SNIP に関連付けられたプライマリ VPX インスタンスのプライベート IP アドレス
-
SecondaryCitrixADCManagementURL - セカンダリVPXの管理GUIへのHTTPS URL(自己署名証明書を使用)
-
SecondaryCitrixADCManagementURL2 - セカンダリVPXの管理GUIへのHTTP URL
-
SecondaryCitrixADCInstanceID - 新しく作成されたセカンダリVPXインスタンスのインスタンスID
-
SecondaryCitrixADCPrivateNSIP - セカンダリVPXの管理に使用されるプライベートIP(NS IP)
-
SecondaryCitrixADCPublicNSIP - セカンダリVPXの管理に使用されるパブリックIP(NS IP)
-
SecondaryCitrixADCPrivateVIP - VIPに関連付けられたセカンダリVPXインスタンスのプライベートIPアドレス
-
SecondaryCitrixADCSNIP - SNIPに関連付けられたセカンダリVPXインスタンスのプライベートIPアドレス
-
SecurityGroup - VPXが属するセキュリティグループID
CFTに入力する際、CFT内の任意のパラメータに対する
*は、それが必須フィールドであることを意味します。例えば、VPC ID*は必須フィールドです。
以下の前提条件を満たす必要があります。CloudFormationテンプレートは、通常のEC2の完全な権限を超えて、IAMロールを作成するための十分な権限を必要とします。このテンプレートのユーザーは、このCloudFormationテンプレートを使用する前に、AWS Marketplace製品の利用規約に同意し、購読する必要があります。
以下も存在する必要があります。
-
キーペア
-
3つの未割り当てEIP
-
プライマリ管理
-
クライアントVIP
-
セカンダリ管理
AWSでのNetScaler VPXインスタンスのプロビジョニングに関する詳細については、NetScaler VPXインスタンスをAWSにプロビジョニングするを参照してください。
StyleBooksを使用してGSLBを構成する方法については、StyleBooksを使用してGSLBを構成するをご覧ください。
災害復旧 (DR)
災害とは、自然災害または人為的な事象によって引き起こされるビジネス機能の突然の中断です。災害はデータセンターの運用に影響を与え、災害現場で失われたリソースとデータは完全に再構築され、復元される必要があります。データセンターにおけるデータの損失やダウンタイムは致命的であり、事業継続性を崩壊させます。
今日、顧客が直面している課題の1つは、DRサイトをどこに設置するかを決定することです。企業は、基盤となるインフラストラクチャやネットワークの障害に関わらず、一貫性とパフォーマンスを求めています。
災害復旧のためにGSLBを展開するには、AWSにNetScaler VPXスタンドアロンインスタンスを展開するを参照してください。