
AWS上のNetScaler VPXインスタンスの仕組み
NetScaler VPXインスタンスは、AWSマーケットプレイスでAMIとして利用可能であり、AWS VPC内でEC2インスタンスとして起動できます。NetScaler VPX AMIインスタンスには、最低2つの仮想CPUと2 GBのメモリが必要です。AWS VPC内で起動されたEC2インスタンスは、VPX構成に必要な複数のインターフェース、インターフェースごとの複数のIPアドレス、およびパブリックIPアドレスとプライベートIPアドレスも提供できます。各VPXインスタンスには、少なくとも3つのIPサブネットが必要です。
-
管理サブネット
-
クライアント向けサブネット (VIP)
-
バックエンド向けサブネット (SNIP、MIPなど)
Citrix® は、AWS での標準 VPX インスタンスのインストールに3つのネットワークインターフェースを推奨しています。
AWS は現在、マルチ IP 機能を AWS VPC 内で実行されているインスタンスにのみ提供しています。VPC 内の VPX インスタンスは、EC2 インスタンスで実行されているサーバーの負荷分散に使用できます。Amazon VPC を使用すると、独自の IP アドレス範囲、サブネット、ルートテーブル、ネットワークゲートウェイを含む仮想ネットワーク環境を作成および制御できます。
注:
デフォルトでは、AWSアカウントごとにAWSリージョンあたり最大5つのVPCインスタンスを作成できます。より高いVPC制限をリクエストするには、Amazonのリクエストフォーム
<http://aws.amazon.com/contact-us/vpc-request>を提出してください。
図1. AWSアーキテクチャにおけるNetScaler VPXインスタンス展開の例
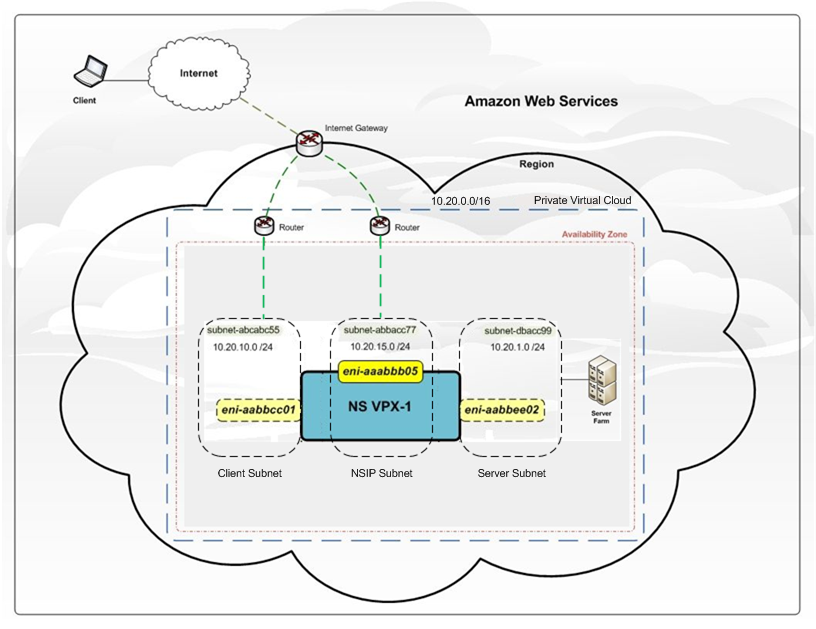
図1は、NetScaler VPX展開を含むAWS VPCのシンプルなトポロジを 示しています。AWS VPCには以下が含まれます。
-
VPCへのトラフィックおよびVPCからのトラフィックをルーティングするための単一のインターネットゲートウェイ。
-
インターネットゲートウェイとインターネット間のネットワーク接続。
-
管理用、クライアント用、サーバー用にそれぞれ1つずつ、計3つのサブネット。
-
インターネットゲートウェイと2つのサブネット(管理用とクライアント用)間のネットワーク接続。
-
VPC内に展開されたスタンドアロンのNetScaler VPXインスタンス。VPXインスタンスには3つのENIがあり、それぞれ1つずつサブネットに接続されています。