
Azure アクセラレーテッド ネットワークを使用するように NetScaler VPX インスタンスを構成する
アクセラレーテッド ネットワークは、シングルルート I/O 仮想化 (SR-IOV) 仮想機能 (VF) NIC を仮想マシンに有効にし、ネットワークパフォーマンスを向上させます。この機能は、信頼性の高いストリーミングと低い CPU 使用率で、より高いスループットでデータを送受信する必要がある重いワークロードで使用できます。 NIC でアクセラレーテッド ネットワークが有効になっている場合、Azure は NIC の既存の準仮想化 (PV) インターフェイスを SR-IOV VF インターフェイスとバンドルします。SR-IOV VF インターフェイスのサポートにより、NetScaler VPX インスタンスのスループットが有効になり、向上します。
アクセラレーテッド ネットワークには、次の利点があります。
-
低遅延
-
より高いパケット/秒 (pps) パフォーマンス
-
スループットの向上
-
ジッターの低減
-
CPU 使用率の低下
注:
Azure アクセラレーテッド ネットワークは、リリース 13.0 ビルド 76.29 以降の NetScaler VPX インスタンスでサポートされています。
前提条件
-
VM サイズが Azure アクセラレーテッド ネットワークの要件と一致していることを確認してください。
-
いずれかの NIC でアクセラレーテッド ネットワークを有効にする前に、VM (個別または可用性セット内) を停止してください。
制限事項
アクセラレーテッド ネットワークは、一部のインスタンスタイプでのみ有効にできます。詳細については、「サポートされているインスタンスタイプ」を参照してください。
高速ネットワークでサポートされるNIC
Azure は、高速ネットワーク用に SR-IOV モードの Mellanox ConnectX3、ConnectX4、および ConnectX5 NIC を提供します。
NetScaler VPX インターフェイスで高速ネットワークが有効になっている場合、Azure は ConnectX3、ConnectX4、または ConnectX5 インターフェイスを NetScaler VPX アプライアンスの既存の PV インターフェイスとバンドルします。
VM にインターフェイスを接続する前に高速ネットワークを有効にする方法の詳細については、「高速ネットワークでネットワーク インターフェイスを作成する」を参照してください。
VM 上の既存のインターフェイスで高速ネットワークを有効にする方法の詳細については、「VM 上の既存のインターフェイスを有効にする」を参照してください。
Azure コンソールを使用して NetScaler VPX インスタンスで高速ネットワークを有効にする方法
Azure コンソールまたは Azure PowerShell を使用して、特定のインターフェイスで高速ネットワークを有効にできます。
Azure 可用性セットまたは可用性ゾーンを使用して高速ネットワークを有効にするには、次の手順を実行します。
-
Azure portal にログインし、Azure Marketplace に移動します。
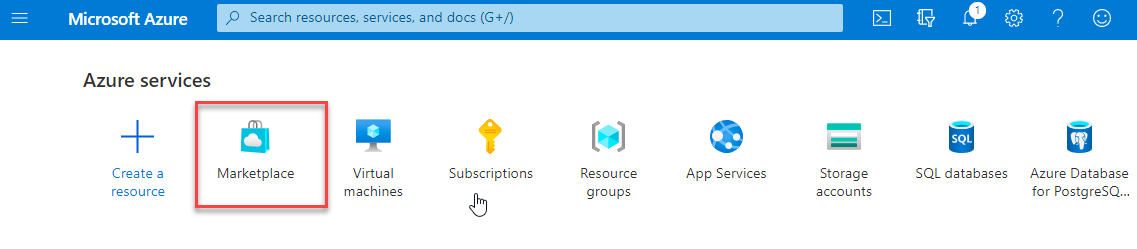
-
Azure Marketplace から NetScaler を検索します。
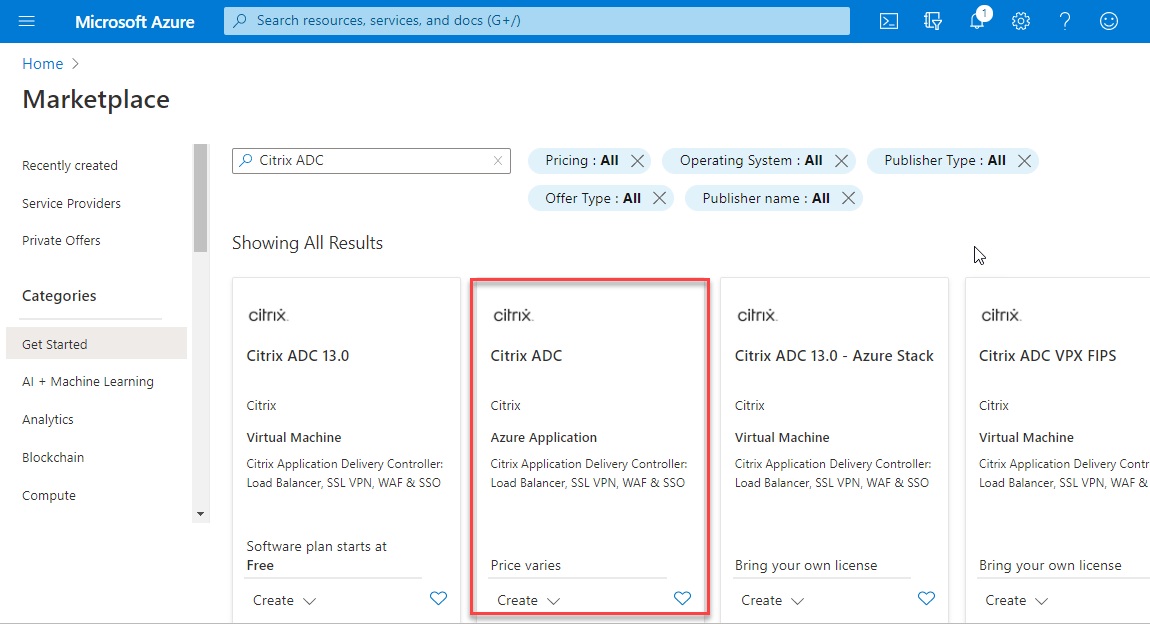
-
ライセンスとともに非 FIPS NetScaler プランを選択し、作成 をクリックします。
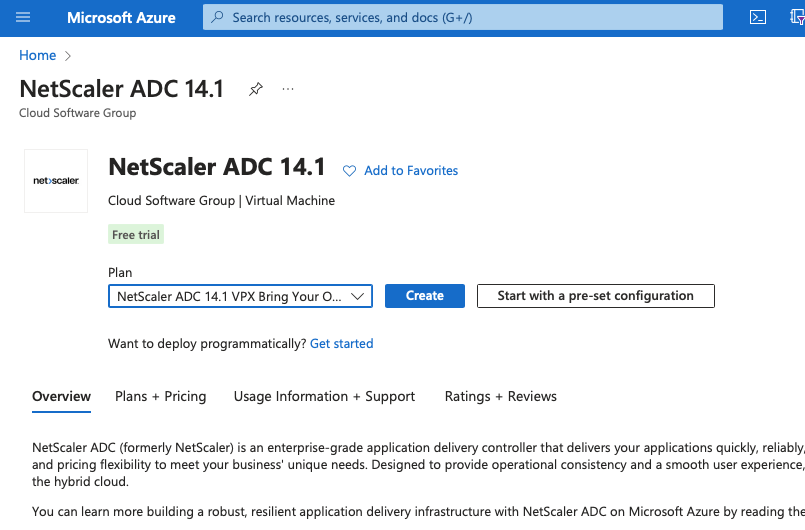 NetScaler の作成 ページが表示されます。
-
「基本」タブで、リソースグループを作成します。「パラメーター」タブで、リージョン、管理者ユーザー名、管理者パスワード、ライセンスタイプ (VM SKU)、およびその他のフィールドの詳細を入力します。
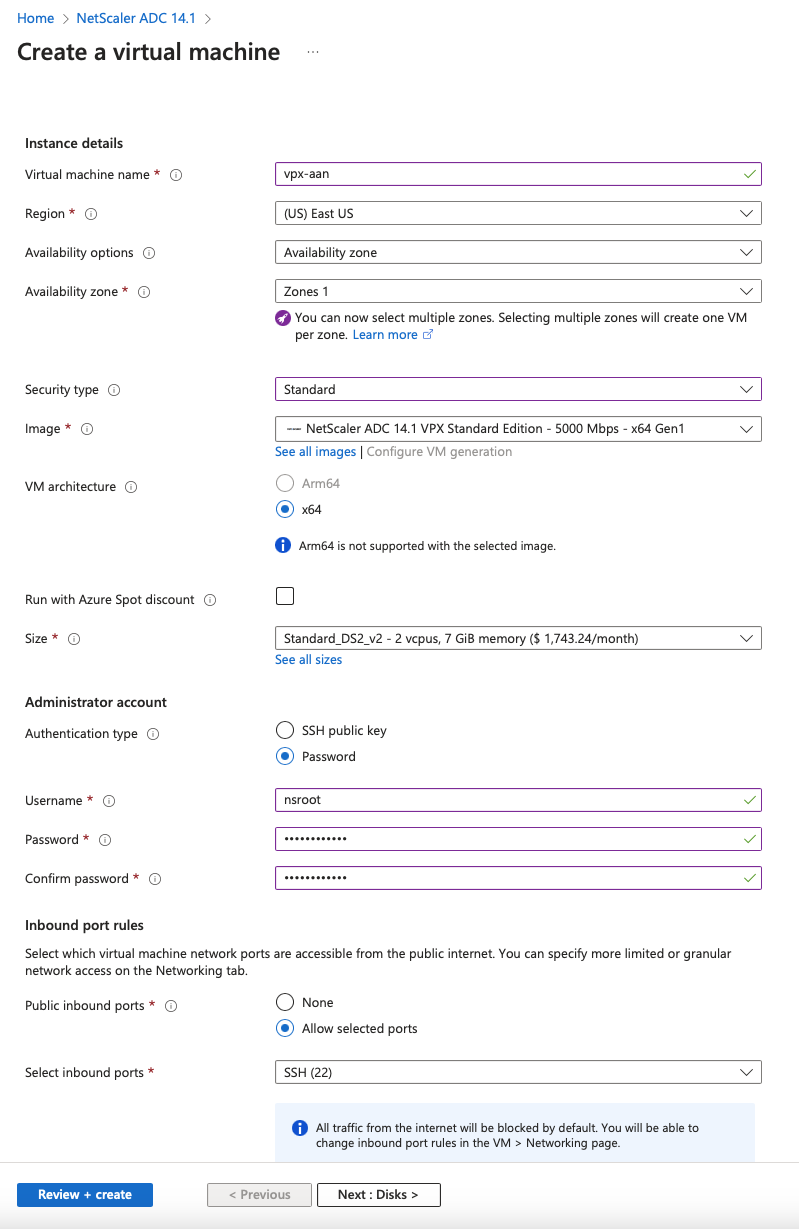
-
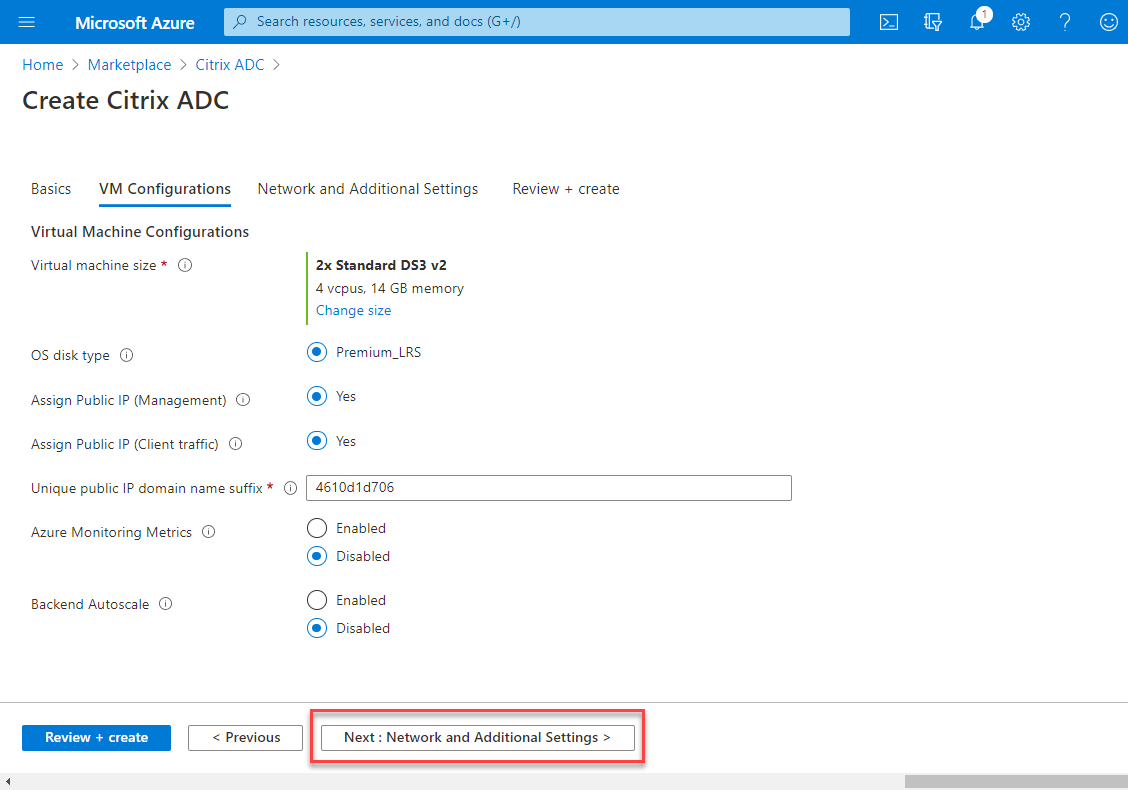
「次へ : VM 構成 >」をクリックします。「VM 構成」ページで、以下を実行します。
-
パブリック IP ドメイン名サフィックスを構成します。
-
「Azure Monitoring Metrics」を有効または無効にします。
-
「Backend Autoscale™」を有効または無効にします。
-
-
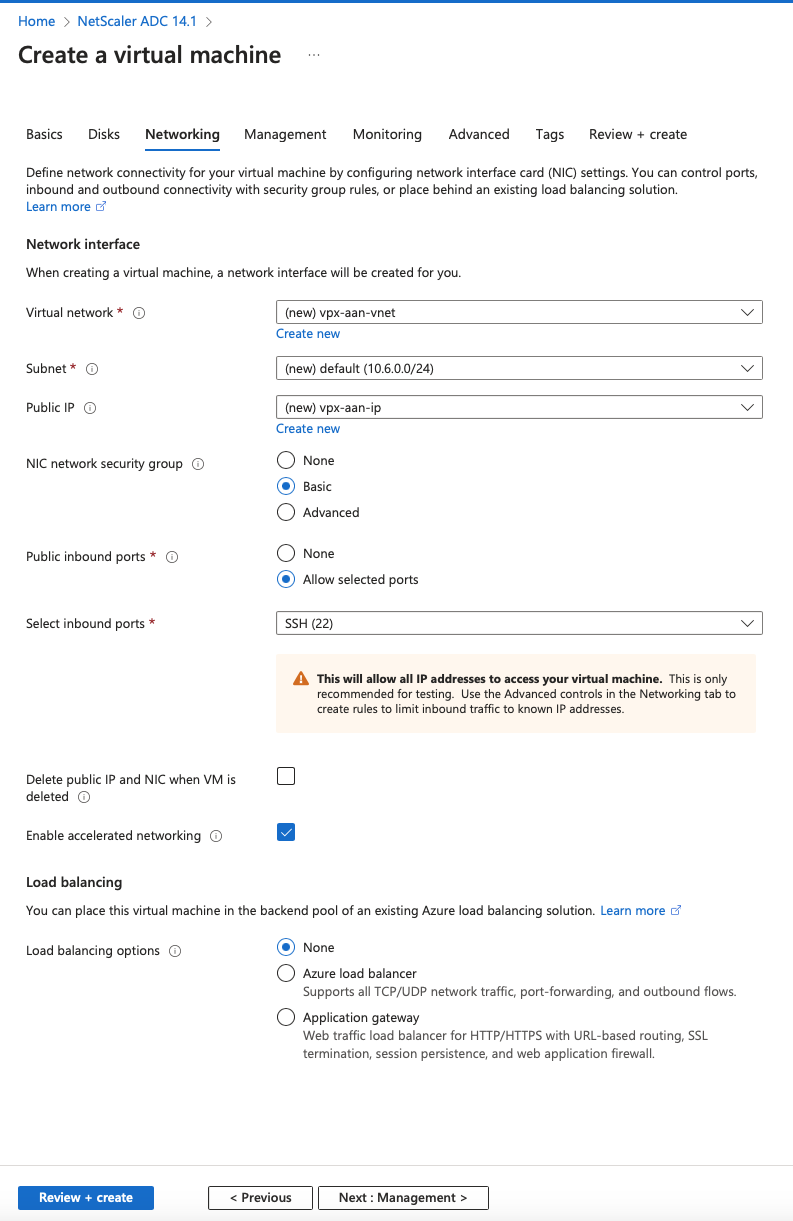
「次へ: ネットワークと追加設定 >」をクリックします。「ネットワークと追加設定」ページで、ブート診断アカウントを作成し、ネットワーク設定を構成します。「高速ネットワーク」セクションでは、管理インターフェイス、クライアントインターフェイス、およびサーバーインターフェイスごとに高速ネットワークを個別に有効または無効にするオプションがあります。
-
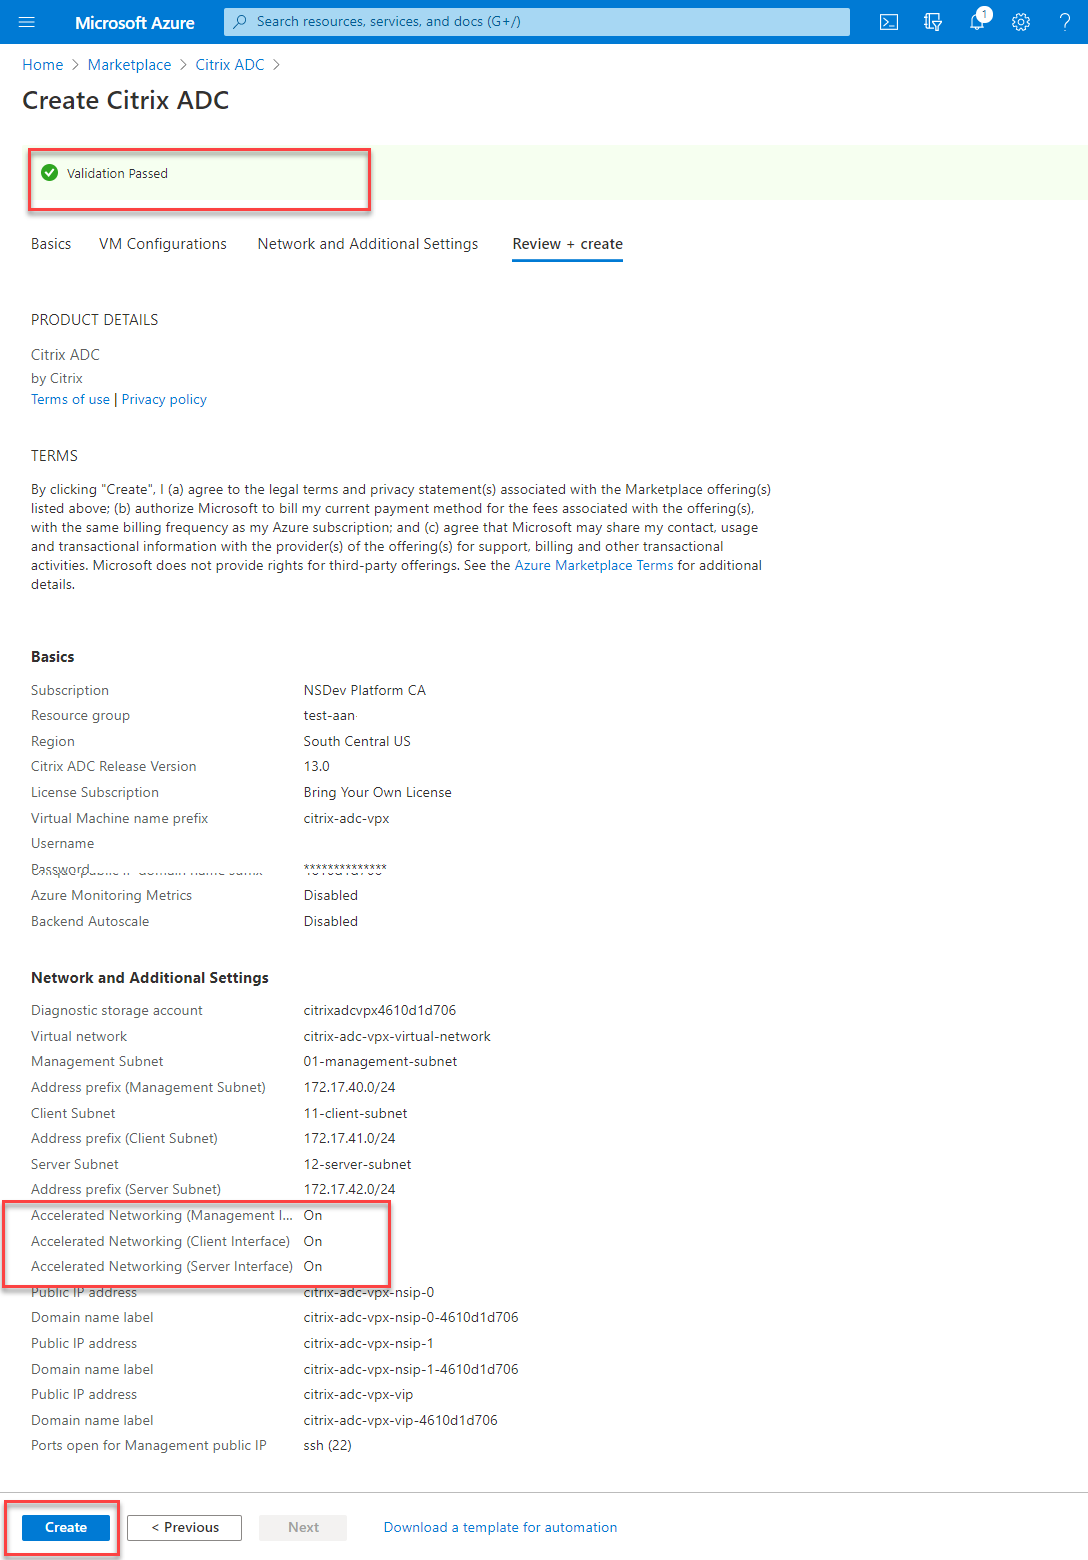
「次へ: 確認 + 作成 >」をクリックします。検証が成功したら、基本設定、VM 構成、ネットワークと追加設定を確認し、「作成」をクリックします。必要な構成で Azure リソースグループが作成されるまでに時間がかかる場合があります。
-
デプロイが完了したら、リソースグループを選択し、構成の詳細を確認します。仮想マシンの作成(/en-us/vpx/media/create-vm.png)
-
アクセラレーテッドネットワークの構成を確認するには、仮想マシン > ネットワークを選択します。各NICのアクセラレーテッドネットワークの状態が有効または無効として表示されます。アクセラレーテッドネットワークが有効(/en-us/vpx/media/an-enabled.png)
Azure PowerShell を使用してアクセラレーテッドネットワークを有効にする
VM作成後にアクセラレーテッドネットワークを有効にする必要がある場合は、Azure PowerShell を使用して有効にできます。
注:
Azure PowerShell を使用してアクセラレーテッドネットワークを有効にする前に、VMを停止してください。
次の手順を実行して、Azure PowerShell を使用してアクセラレーテッドネットワークを有効にします。
-
Azure portalに移動し、右上隅にあるPowerShellアイコンをクリックします。注:Bashモードの場合は、PowerShellモードに切り替えてください。アジュール PowerShell(/en-us/vpx/media/azure-powershell.png)
-
コマンドプロンプトで、次のコマンドを実行します。
az network nic update --name <nic-name> --accelerated-networking [true | false] --resource-group <resourcegroup-name>アクセラレーテッドネットワークのパラメーターは、次のいずれかの値を受け入れます。-
True: 指定されたNICでアクセラレーテッドネットワーキングを有効にします。
-
False: 指定されたNICでアクセラレーテッドネットワーキングを無効にします。
特定のNICでアクセラレーテッドネットワーキングを有効にするには:az network nic update --name citrix-adc-vpx-nic01-0 --accelerated-networking true --resource-group rsgp1-aan特定のNICでアクセラレーテッドネットワーキングを無効にするには:az network nic update --name citrix-adc-vpx-nic01-0 --accelerated-networking false --resource-group rsgp1-aan -
-
デプロイ完了後にアクセラレーテッドネットワーキングのステータスを確認するには、VM > Networkingに移動します。以下の例では、アクセラレーテッドネットワーキングが有効になっていることがわかります。
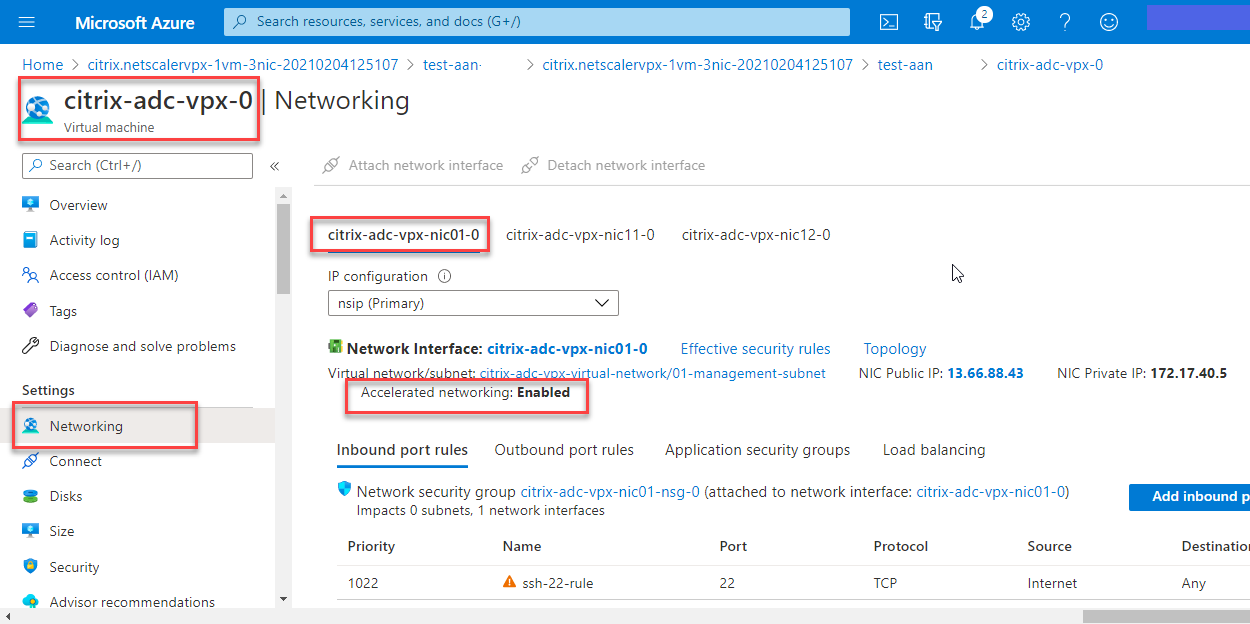 以下の例では、アクセラレーテッドネットワーキングが無効になっていることがわかります。
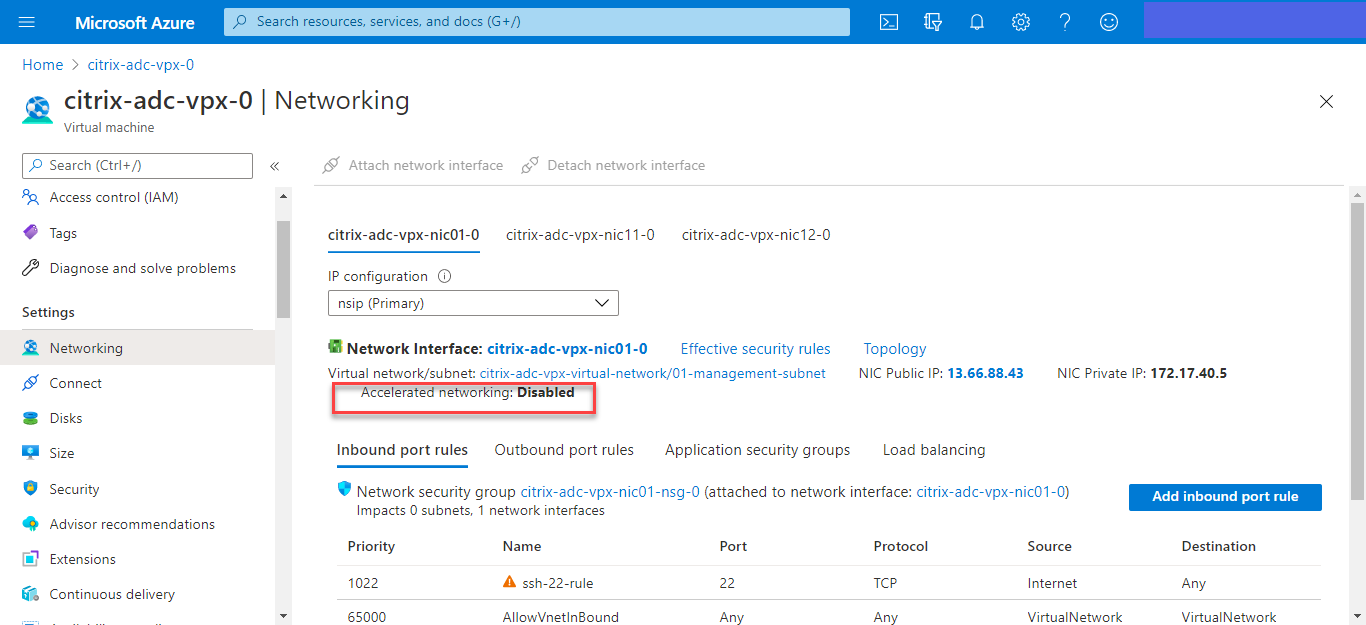
NetScalerのFreeBSDシェルを使用してインターフェース上のアクセラレーテッドネットワーキングを確認するには
NetScalerのFreeBSDシェルにログインし、以下のコマンドを実行してアクセラレーテッドネットワーキングのステータスを確認できます。
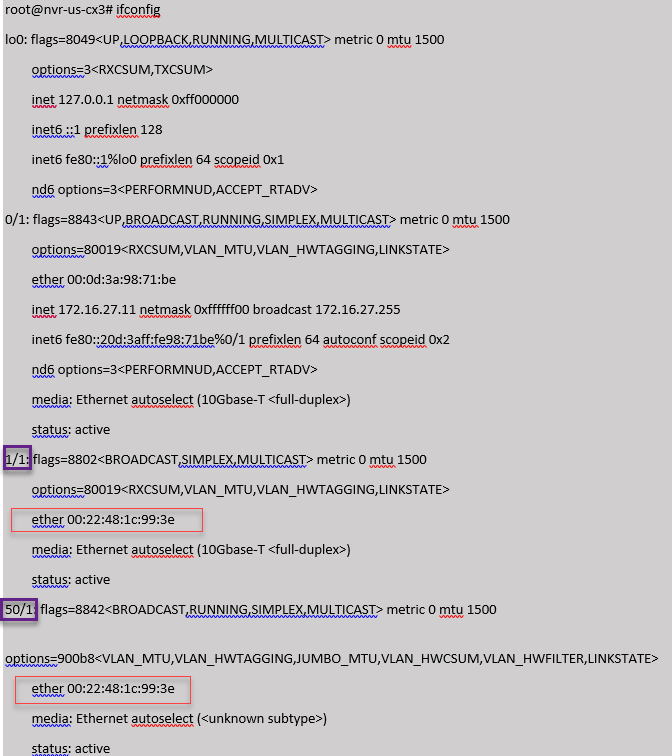
ConnectX3 NICの例:
以下の例は、Mellanox ConnectX3 NICの「ifconfig」コマンド出力です。「50/n」はMellanox ConnectX3 NICのVFインターフェースを示します。0/1と1/1はNetScaler VPXインスタンスのPVインターフェースを示します。PVインターフェース (1/1) とCX3 VFインターフェース (50/1) の両方が同じMACアドレス (00:22:48:1c:99:3e) を持っていることがわかります。これは、2つのインターフェースがバンドルされていることを示しています。
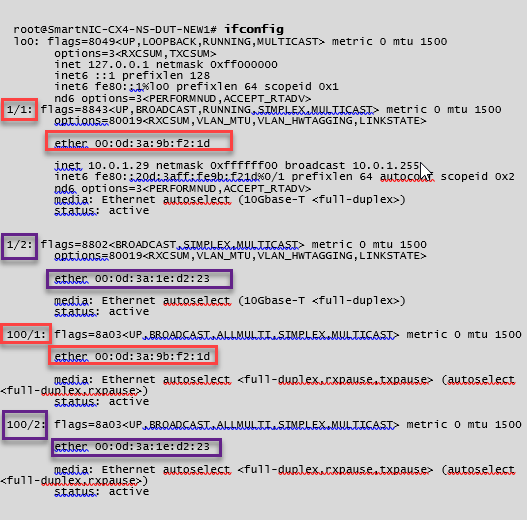
ConnectX4 NICの例:
以下の例は、Mellanox ConnectX4 NICの「ifconfig」コマンド出力です。「100/n」はMellanox ConnectX4 NICのVFインターフェースを示します。0/1、1/1、および1/2はNetScaler VPXインスタンスのPVインターフェースを示します。 PVインターフェース (1/1) とCX4 VFインターフェース (100/1) の両方が同じMACアドレス (00:0d:3a:9b:f2:1d) を持っていることがわかります。これは、2つのインターフェースがバンドルされていることを示しています。同様に、PVインターフェース (1/2) とCX4 VFインターフェース (100/2) も同じMACアドレス (00:0d:3a:1e:d2:23) を持っています。
ADC CLIを使用してインターフェース上のアクセラレーテッドネットワーキングを確認するには
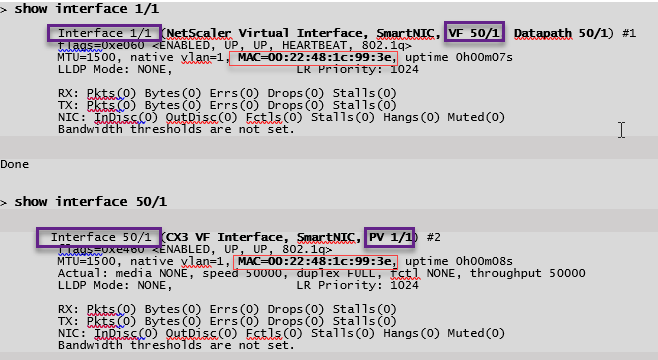
ConnectX3 NICの例:
以下のshow interfaceコマンドの出力は、PVインターフェース1/1が仮想機能50/1(SR-IOV VF NIC)とバンドルされていることを示しています。1/1と50/1の両方のNICのMACアドレスは同じです。アクセラレーテッドネットワーキングが有効になると、1/1インターフェースのデータは、ConnectX3インターフェースである50/1インターフェースのデータパスを介して送信されます。PVインターフェース (1/1) の「show interface」出力がVF (50/1) を指していることがわかります。同様に、VFインターフェース (50/1) の「show interface」出力はPVインターフェース (1/1) を指しています。
ConnectX4 NICの例:
以下のshow interfaceコマンドの出力は、PVインターフェース1/1が仮想機能100/1(SR-IOV VF NIC)とバンドルされていることを示しています。1/1と100/1の両方のNICのMACアドレスは同じです。アクセラレーテッドネットワーキングが有効になると、1/1インターフェースのデータは、ConnectX4インターフェースである100/1インターフェースのデータパスを介して送信されます。PVインターフェース (1/1) の「show interface」出力がVF (100/1) を指していることがわかります。同様に、VFインターフェース (100/1) の「show interface」出力はPVインターフェース (1/1) を指しています。
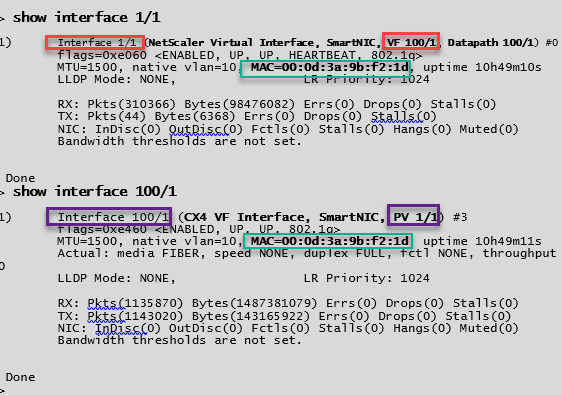
NetScalerにおける注意点
-
PVインターフェースは、すべての必要な操作のプライマリまたはメインインターフェースと見なされます。設定はPVインターフェースでのみ実行する必要があります。
-
VFインターフェースに対するすべての「set」操作は、以下を除いてブロックされます。
-
インターフェースを有効にする
-
インターフェースを無効にする
-
インターフェースをリセットする
-
統計情報をクリア
注:Citrix®は、VFインターフェースに対して操作を行わないことを推奨します。 -
-
show interfaceコマンドを使用して、PVインターフェースとVFインターフェースのバインディングを確認できます。 -
NetScalerリリース13.1-33.x以降、NetScaler VPXインスタンスは、Azureアクセラレーテッドネットワーキングにおける動的なNICの削除と、削除されたNICの再アタッチをシームレスに処理できます。Azureは、ホストのメンテナンス活動のために、アクセラレーテッドネットワーキングのSR-IOV VF NICを削除できます。Azure VMからNICが削除されると、NetScaler VPXインスタンスはインターフェースの状態を「Link Down」と表示し、トラフィックは仮想インターフェースのみを通過します。削除されたNICが再アタッチされると、VPXインスタンスは再アタッチされたSR-IOV VF NICを使用します。このプロセスはシームレスに行われ、設定は不要です。
PVインターフェースにVLANを構成する
PVインターフェースがVLANにバインドされると、関連付けられたアクセラレーテッドVFインターフェースも、PVインターフェースと同じVLANにバインドされます。この例では、PVインターフェース (1/1) はVLAN (20) にバインドされています。PVインターフェース (1/1) とバンドルされているVFインターフェース (100/1) もVLAN 20にバインドされます。
例:
-
VLANを作成します。
add vlan 20 -
PVインターフェースにVLANをバインドします。
bind vlan 20 –ifnum 1/1

 show vlan

 1)  VLAN ID: 1
     Link-local IPv6 addr: fe80::20d:3aff:fe9b:f21d/64
     Interfaces : LO/1

 2)  VLAN ID: 10     VLAN Alias Name:
     Interfaces : 0/1 100/1
     IPs : 10.0.1.29  Mask: 255.255.255.0

 3)  VLAN ID: 20     VLAN Alias Name:
     Interfaces :  1/1 100/2
注:
アクセラレーテッドVFインターフェースでは、VLANバインディング操作は許可されていません。
bind vlan 1 -ifnum 100/1
 ERROR: Operation not permitted