
AWSにNetScaler GSLBを展開する
AWSでNetScalerのGSLBをセットアップすることは、基本的に、NetScalerが属するVPCの外部にあるサーバー(別の可用性リージョン内の別のVPCやオンプレミスデータセンター内など)にトラフィックをロードバランシングするようにNetScalerを設定することから構成されます。
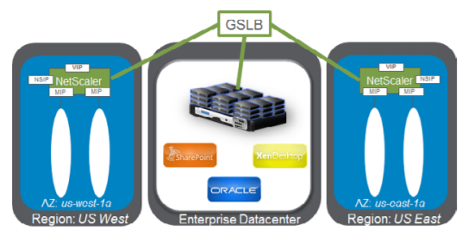
DBSの概要
クラウドロードバランサー向けのDBS(ドメインベースサービス)を使用したNetScaler GSLBサポートは、クラウドロードバランサーソリューションを使用して動的なクラウドサービスを自動的に検出することを可能にします。この構成により、NetScalerはActive-Active環境でグローバルサーバーロードバランシングドメイン名ベースサービス(GSLB DBS)を実装できます。DBSは、DNS検出からAWS環境のバックエンドリソースのスケーリングを可能にします。
このセクションでは、AWS AutoScaling環境におけるNetScaler間の統合について説明します。ドキュメントの最終セクションでは、AWSリージョンに固有の2つの異なるアベイラビリティゾーン(AZ)にまたがるNetScaler ADCのHAペアをセットアップする機能について詳しく説明します。
ELBを使用したドメイン名ベースサービス(DBS)
GSLB DBSは、ユーザーのElastic Load Balancer(ELB)のFQDNを利用して、AWS内で作成および削除されるバックエンドサーバーを含めるようにGSLBサービスグループを動的に更新します。AWSのバックエンドサーバーまたはインスタンスは、ネットワーク需要またはCPU使用率に基づいてスケーリングするように構成できます。この機能を構成するには、NetScalerをELBにポイントして、AWS内でインスタンスが作成および削除されるたびにNetScalerを手動で更新することなく、AWS内の異なるサーバーに動的にルーティングします。GSLBサービスグループ向けのNetScaler DBS機能は、DNS対応サービス検出を使用して、AutoScaleグループで識別されたDBS名前空間のメンバーサービスリソースを決定します。
NetScaler GSLB DBS AutoScaleコンポーネントとクラウドロードバランサー:
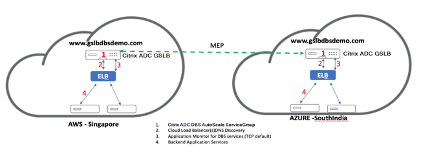
AWSコンポーネントの構成
セキュリティグループ
注:
ELB、NetScaler GSLBインスタンス、およびLinuxインスタンスには、それぞれ異なるセキュリティグループを作成することをお勧めします。これらの各エンティティに必要なルールセットが異なるためです。この例では、簡潔にするために統合されたセキュリティグループ構成を使用しています。
仮想ファイアウォールの適切な構成を確実にするには、Security Groups for Your VPCを参照してください。
-
ユーザーのAWSリソースグループにログインし、EC2 > NETWORK & SECURITY > Security Groupsに移動します。
-
セキュリティグループの作成をクリックし、名前と説明を入力します。このセキュリティグループには、NetScalerとLinuxバックエンドWebサーバーが含まれます。
-
次のスクリーンショットからインバウンドポートルールを追加します。注:きめ細かな強化のためには、ソースIPアクセスを制限することをお勧めします。詳細については、Webサーバーのルールを参照してください。
-
Amazon LinuxバックエンドWebサービス
-
ユーザーのAWSリソースグループにログインし、EC2 > インスタンスに移動します。
-
インスタンスの起動をクリックし、以下の詳細を使用してAmazon Linuxインスタンスを構成します。このインスタンスでWebサーバーまたはバックエンドサービスをセットアップするための詳細を入力します。
-
-
NetScalerの設定
-
ユーザーのAWSリソースグループにログインし、EC2 > インスタンスに移動します。
-
インスタンスの起動をクリックし、以下の詳細を使用してAmazon AMIインスタンスを構成します。
-
-
Elastic IPの設定注:コスト削減のため、NSIPにパブリックIPを持たせないことで、必要に応じてNetScalerを単一のElastic IPで実行することもできます。代わりに、SNIPにElastic IPをアタッチすることで、GSLBサイトIPおよびADNS IPに加えて、ボックスへの管理アクセスをカバーできます。
-
ユーザーの AWS リソースグループ にログインし、EC2 > ネットワーク & セキュリティ > Elastic IP に移動します。
-
新しいアドレスを割り当てる をクリックして、Elastic IP アドレスを作成します。
-
Elastic IP を設定して、AWS 内で実行中のユーザーの NetScaler インスタンスを指すようにします。
-
2つ目の Elastic IP を設定し、再度実行中のユーザーの NetScaler インスタンスを指すようにします。
-
-
エラスティックロードバランサー
-
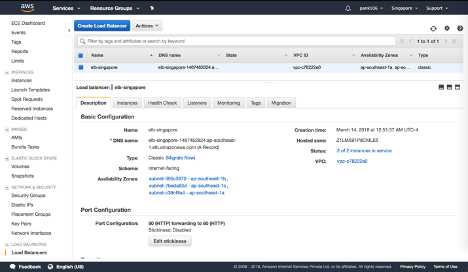
ユーザーの AWS リソースグループ にログインし、EC2 > ロードバランシング > ロードバランサー に移動します。
-
ロードバランサーの作成 をクリックして、クラシックロードバランサーを設定します。
ユーザーの Elastic Load Balancer を使用すると、バックエンドの Amazon Linux インスタンスをロードバランシングできるだけでなく、オンデマンドで起動される他のインスタンスもロードバランシングできます。 -
グローバルサーバーロードバランシングのドメイン名ベースサービスを設定する
トラフィック管理の設定については、NetScaler GSLB ドメインベースサービスの設定 を参照してください。
展開タイプ
3-NIC 展開
-
一般的な展開
-
GSLB StyleBook
-
ADMを使用
-
GSLBを使用 (Route53、ドメイン登録あり)
-
ライセンス - プール型/マーケットプレイス
-
-
ユースケース
-
3-NIC展開は、データトラフィックと管理トラフィックの真の分離を実現するために使用されます。
-
3-NIC展開は、ADCのスケールとパフォーマンスも向上させます。
-
3-NIC展開は、スループットが通常1 Gbps以上であるネットワークアプリケーションで使用され、3-NIC展開が推奨されます。
-
CFT展開
顧客は、展開をカスタマイズする場合、または展開を自動化する場合に、CloudFormationテンプレートを使用して展開します。
展開手順
展開手順は次のとおりです。
-
GSLB用3-NIC展開
-
ライセンス
-
展開オプション
GSLB用3-NIC展開
NetScaler VPXインスタンスは、AWSマーケットプレイスでAmazon Machine Image (AMI)として利用可能であり、AWS VPC内でElastic Compute Cloud (EC2)インスタンスとして起動できます。NetScaler VPXでサポートされるAMIとして許可される最小のEC2インスタンスタイプはm4.largeです。NetScaler VPX AMIインスタンスには、最低2つの仮想CPUと2GBのメモリが必要です。AWS VPC内で起動されたEC2インスタンスは、VPX構成に必要な複数のインターフェース、インターフェースごとの複数のIPアドレス、およびパブリックIPアドレスとプライベートIPアドレスも提供できます。各VPXインスタンスには、少なくとも3つのIPサブネットが必要です。
-
管理サブネット
-
クライアント向けサブネット (VIP)
-
バックエンド向けサブネット (SNIP)
NetScalerは、AWSへの標準VPXインスタンスのインストールには3つのネットワークインターフェースを推奨しています。
AWSは現在、マルチIP機能をAWS VPC内で実行されているインスタンスにのみ提供しています。VPC内のVPXインスタンスは、EC2インスタンスで実行されているサーバーのロードバランシングに使用できます。Amazon VPCを使用すると、ユーザーは独自のIPアドレス範囲、サブネット、ルートテーブル、ネットワークゲートウェイを含む仮想ネットワーク環境を作成および制御できます。
注:
デフォルトでは、ユーザーはAWSアカウントごとにAWSリージョンあたり最大5つのVPCインスタンスを作成できます。ユーザーは、Amazonの申請フォーム「Amazon VPC Request」を提出することで、より高いVPC制限をリクエストできます。
ライセンス
AWS上のNetScaler VPXインスタンスにはライセンスが必要です。AWSで実行されているNetScaler VPXインスタンスには、以下のライセンスオプションが利用可能です。
-
無料 (無制限)
-
時間単位
-
年間
持ち込みライセンス
無料トライアル (AWSマーケットプレイスで21日間無料のすべてのNetScaler VPX-AWSサブスクリプション提供)。
展開オプション
ユーザーはAWS上にNetScaler VPXスタンドアロンインスタンスを展開できます。 詳細については、「AWS上にNetScaler VPXスタンドアロンインスタンスを展開する」を参照してください。
ハイブリッドおよびマルチクラウド展開のためのNetScalerグローバル負荷分散
NetScalerハイブリッドおよびマルチクラウドグローバルサーバー負荷分散 (GSLB) ソリューションを使用すると、ユーザーはハイブリッドクラウド、マルチクラウド、およびオンプレミス展開の複数のデータセンターにわたってアプリケーショントラフィックを分散できます。NetScalerハイブリッドおよびマルチクラウドGSLBソリューションは、既存のセットアップを変更することなく、ハイブリッドまたはマルチクラウド環境で負荷分散セットアップを管理するのに役立ちます。また、オンプレミス環境のユーザーは、クラウドに完全に移行する前に、NetScalerハイブリッドおよびマルチクラウドGSLBソリューションを使用して、一部のサービスをクラウドでテストできます。たとえば、ユーザーはトラフィックのごく一部のみをクラウドにルーティングし、ほとんどのトラフィックをオンプレミスで処理できます。NetScalerハイブリッドおよびマルチクラウドGSLBソリューションは、単一の統合コンソールから地理的な場所をまたいでNetScalerインスタンスを管理および監視することも可能にします。
ハイブリッドおよびマルチクラウドアーキテクチャは、「ベンダーロックイン」を回避し、ユーザーパートナーや顧客のニーズを満たすために異なるインフラストラクチャを使用することで、企業全体のパフォーマンスを向上させることもできます。複数のクラウドアーキテクチャを使用すると、ユーザーは使用した分だけ支払うため、インフラストラクチャコストをより適切に管理できます。また、オンデマンドでインフラストラクチャを使用するため、アプリケーションをより適切にスケーリングできます。また、各プロバイダーの最高のサービスを利用するために、あるクラウドから別のクラウドへ迅速に切り替える機能も提供します。
NetScalerハイブリッドおよびマルチクラウドGSLBソリューション
NetScaler GSLBノードはDNS名前解決を処理します。これらのGSLBノードのいずれも、任意のクライアントロケーションからDNS要求を受信できます。DNS要求を受信したGSLBノードは、構成された負荷分散方法によって選択された負荷分散仮想サーバーIPアドレスを返します。メトリック(サイト、ネットワーク、および永続性メトリック)は、NetScaler独自のプロトコルであるメトリック交換プロトコル(MEP)を使用してGSLBノード間で交換されます。MEPプロトコルの詳細については、「メトリック交換プロトコルの構成」を参照してください。
GSLBノードで構成されたモニターは、同じデータセンター内の負荷分散仮想サーバーのヘルスステータスを監視します。親子トポロジでは、GSLBノードとNetScalerノード間のメトリックはMEPを使用して交換されます。ただし、親子トポロジでは、GSLBノードとNetScaler LBノード間のモニタープローブの構成はオプションです。
NetScalerエージェントは、NetScaler ADMとユーザーデータセンター内の管理対象インスタンス間の通信を可能にします。NetScalerエージェントとそのインストール方法の詳細については、「はじめに」を参照してください。
注:
このドキュメントでは、以下の前提条件を設けています。
-
ユーザーが既存の負荷分散セットアップを持っている場合、それは稼働中であること。
-
各NetScaler GSLBノードにSNIPアドレスまたはGSLBサイトIPアドレスが構成されていること。このIPアドレスは、他のデータセンターとメトリックを交換する際のデータセンターソースIPアドレスとして使用されます。
-
各NetScaler GSLBインスタンスに、DNSトラフィックを受信するためのADNSまたはADNS-TCPサービスが構成されていること。
-
必要なファイアウォールとセキュリティグループがクラウドサービスプロバイダーで構成されていること。
セキュリティグループの設定
ユーザーは、クラウドサービスプロバイダーで必要なファイアウォール/セキュリティグループ設定を行う必要があります。AWSのセキュリティ機能の詳細については、AWS/Documentation/Amazon VPC/User Guide/Securityを参照してください。
また、GSLBノードでは、MEPトラフィック交換のために、ADNSサービス/DNSサーバーIPアドレス用にポート53を、GSLBサイトIPアドレス用にポート3009を開放する必要があります。ロードバランシングノードでは、アプリケーションのトラフィックを受信するために適切なポートを開放する必要があります。例えば、HTTPトラフィックを受信するためにポート80を、HTTPSトラフィックを受信するためにポート443を開放する必要があります。NetScalerエージェントとNetScaler ADM間のNITRO通信のためにポート443を開放してください。
動的ラウンドトリップタイムGSLBメソッドの場合、設定されたLDNSプローブタイプに応じてUDPおよびTCPプローブを許可するために、ユーザーはポート53を開放する必要があります。UDPまたはTCPプローブはSNIPのいずれかを使用して開始されるため、この設定はサーバー側サブネットにバインドされたセキュリティグループに対して行う必要があります。
NetScalerハイブリッドおよびマルチクラウドGSLBソリューションの機能
NetScalerハイブリッドおよびマルチクラウドGSLBソリューションの機能の一部をこのセクションで説明します。
他のロードバランシングソリューションとの互換性
NetScalerハイブリッドおよびマルチクラウドGSLBソリューションは、NetScalerロードバランサー、NGINX、HAProxy、その他のサードパーティ製ロードバランサーなど、さまざまなロードバランシングソリューションをサポートしています。
注:
NetScaler以外のロードバランシングソリューションは、近接ベースおよび非メトリックベースのGSLBメソッドが使用され、かつ親子トポロジが構成されていない場合にのみサポートされます。
GSLBメソッド
NetScalerハイブリッドおよびマルチクラウドGSLBソリューションは、以下のGSLBメソッドをサポートしています。
-
メトリックベースのGSLBメソッド。メトリックベースのGSLBメソッドは、メトリック交換プロトコルを介して他のNetScalerノードからメトリックを収集します。
-
最小接続数: クライアント要求は、アクティブな接続数が最も少ないロードバランサーにルーティングされます。
-
最小帯域幅: クライアント要求は、現在最も少ないトラフィックを処理しているロードバランサーにルーティングされます。
-
最小パケット数: クライアント要求は、過去14秒間に受信したパケット数が最も少ないロードバランサーにルーティングされます。
-
-
メトリックに基づかないGSLBメソッド
-
ラウンドロビン: クライアント要求は、ロードバランサーのリストの最上位にあるロードバランサーのIPアドレスにルーティングされます。そのロードバランサーは、リストの最下位に移動します。
-
送信元IPハッシュ: このメソッドは、クライアントIPアドレスのハッシュ値を使用してロードバランサーを選択します。
-
-
近接性ベースのGSLBメソッド
-
静的近接性: クライアント要求は、クライアントIPアドレスに最も近いロードバランサーにルーティングされます。
-
ラウンドトリップタイム (RTT): このメソッドは、RTT値(クライアントのローカルDNSサーバーとデータセンター間の接続における時間遅延)を使用して、最もパフォーマンスの高いロードバランサーのIPアドレスを選択します。
-
ロードバランシングメソッドの詳細については、ロードバランシングアルゴリズムを参照してください。
GSLBトポロジ
NetScalerハイブリッドおよびマルチクラウドGSLBソリューションは、アクティブ/パッシブトポロジと親子トポロジをサポートしています。
-
アクティブ/パッシブトポロジ - 障害点から保護することで、ディザスタリカバリを提供し、アプリケーションの継続的な可用性を確保します。プライマリデータセンターがダウンした場合、パッシブデータセンターが稼働状態になります。GSLBアクティブ/パッシブトポロジの詳細については、ディザスタリカバリのためのGSLBの構成を参照してください。
-
親子トポロジ – お客様がメトリックベースのGSLBメソッドを使用してGSLBおよびLBノードを構成し、LBノードが別のNetScalerインスタンスに展開されている場合に使用できます。親子トポロジでは、親サイトと子サイト間のメトリック交換はメトリック交換プロトコル (MEP) を介して行われるため、LBノード (子サイト) はNetScalerアプライアンスである必要があります。
親子トポロジの詳細については、MEPプロトコルを使用した親子トポロジの展開を参照してください。
IPv6のサポート
NetScalerハイブリッドおよびマルチクラウドGSLBソリューションもIPv6をサポートしています。
監視
NetScalerハイブリッドおよびマルチクラウドGSLBソリューションは、セキュアな接続を有効にするオプションを備えた組み込みモニターをサポートしています。ただし、LBとGSLBの設定が同じNetScalerインスタンス上にある場合、または親子トポロジが使用されている場合は、モニターの設定はオプションです。
パーシステンス
NetScalerハイブリッドおよびマルチクラウドGSLBソリューションは、以下をサポートしています。
-
送信元IPアドレスベースのパーシステンスセッション。これにより、同じクライアントからの複数のリクエストが、設定されたタイムアウト期間内に到着した場合、同じサービスに転送されます。クライアントが別のリクエストを送信する前にタイムアウト値が期限切れになった場合、セッションは破棄され、クライアントの次のリクエストに対して新しいサーバーを選択するために、設定された負荷分散アルゴリズムが使用されます。
-
スピルオーバーパーシステンス。これにより、プライマリの負荷がしきい値を下回った後でも、バックアップ仮想サーバーは受信したリクエストの処理を継続します。詳細については、「スピルオーバーの設定」を参照してください。
-
サイトパーシステンス。これにより、GSLBノードはクライアントリクエストを処理するデータセンターを選択し、以降のすべてのDNSリクエストに対して、選択されたデータセンターのIPアドレスを転送します。設定されたパーシステンスがDOWN状態のサイトに適用される場合、GSLBノードはGSLBメソッドを使用して新しいサイトを選択し、新しいサイトはクライアントからの以降のリクエストに対してパーシステントになります。
NetScaler ADM StyleBookを使用した構成
お客様は、NetScaler ADMのデフォルトのマルチクラウドGSLB StyleBookを使用して、ハイブリッドおよびマルチクラウドGSLB構成でNetScalerインスタンスを構成できます。
お客様は、LBノードStyleBook用のデフォルトのマルチクラウドGSLB StyleBookを使用して、アプリケーショントラフィックを処理する親子トポロジの子サイトであるNetScaler負荷分散ノードを構成できます。このStyleBookは、ユーザーが親子トポロジでLBノードを構成したい場合にのみ使用してください。ただし、各LBノードは、このStyleBookを使用して個別に構成する必要があります。
NetScalerハイブリッドおよびマルチクラウドGSLBソリューション構成のワークフロー
お客様は、NetScaler ADMで提供されているマルチクラウドGSLB StyleBookを使用して、ハイブリッドおよびマルチクラウドGSLB構成でNetScalerインスタンスを構成できます。
次の図は、NetScalerハイブリッドおよびマルチクラウドGSLBソリューションを構成するためのワークフローを示しています。ワークフロー図のステップは、図の後に詳細に説明されています。
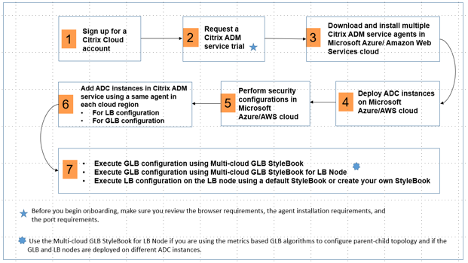
クラウド管理者として、次のタスクを実行します。
-
NetScaler Cloudアカウントにサインアップします。NetScaler ADMの使用を開始するには、NetScaler Cloud会社アカウントを作成するか、社内の誰かが作成した既存のアカウントに参加します。
-
ユーザーがNetScaler Cloudにログオンした後、NetScaler Application Delivery ManagementタイルでManageをクリックして、ADMサービスを初めてセットアップします。
-
複数のNetScaler ADMサービスエージェントをダウンロードしてインストールします。ユーザーは、NetScaler ADMとデータセンターまたはクラウド内の管理対象インスタンス間の通信を有効にするために、ネットワーク環境にNetScaler ADMサービスエージェントをインストールして構成する必要があります。管理対象インスタンスでLBおよびGSLB構成を設定できるように、各リージョンにエージェントをインストールします。LBおよびGSLB構成は単一のエージェントを共有できます。上記の3つのタスクの詳細については、Getting Startedを参照してください。
-
Microsoft AWS クラウドまたはオンプレミスデータセンターにロードバランサーを展開します。ユーザーがクラウドおよびオンプレミスに展開するロードバランサーの種類に応じて、それらを適切にプロビジョニングします。たとえば、ユーザーはAmazon Web Services (AWS) 仮想プライベートクラウドおよびオンプレミスデータセンターにNetScaler VPXインスタンスをプロビジョニングできます。仮想マシンを作成し、その他のリソースを構成することにより、NetScalerインスタンスをスタンドアロンモードでLBまたはGSLBノードとして機能するように構成します。NetScaler VPXインスタンスの展開方法の詳細については、以下のドキュメントを参照してください。
-
セキュリティ構成を実行します。ARMおよびAWSでネットワークセキュリティグループとネットワークACLを構成し、ユーザーインスタンスとサブネットのインバウンドおよびアウトバウンドトラフィックを制御します。
-
NetScaler ADMにNetScalerインスタンスを追加します。NetScalerインスタンスは、ユーザーがNetScaler ADMから検出、管理、監視したいネットワークアプライアンスまたは仮想アプライアンスです。これらのインスタンスを管理および監視するには、ユーザーはインスタンスをサービスに追加し、LB (ユーザーがLBにNetScalerを使用している場合) とGSLBインスタンスの両方を登録する必要があります。NetScaler ADMでNetScalerインスタンスを追加する方法の詳細については、Getting Startedを参照してください。
-
デフォルトのNetScaler ADM StyleBookを使用して、GSLBおよびLB構成を実装します。
-
Multi-cloud GSLB StyleBookを使用して、選択したGSLB NetScalerインスタンスでGSLB構成を実行します。
-
ロードバランシング構成を実装します。(管理対象インスタンスにすでにLB構成がある場合、ユーザーはこの手順をスキップできます。) ユーザーは、次の2つの方法のいずれかでNetScalerインスタンスにロードバランサーを構成できます。
-
アプリケーションのロードバランシングのためにインスタンスを手動で構成します。インスタンスを手動で構成する方法の詳細については、「基本的なロードバランシングのセットアップ」を参照してください。
-
StyleBookを使用します。ユーザーは、NetScaler ADM StyleBook (HTTP/SSLロードバランシングStyleBookまたはHTTP/SSLロードバランシング (モニター付き) StyleBook) のいずれかを使用して、選択したNetScalerインスタンスにロードバランサー構成を作成できます。ユーザーは独自のStyleBookを作成することもできます。StyleBookの詳細については、「StyleBook」を参照してください。
-
-
次のいずれかのケースでGSLB親子トポロジを構成するには、LBノード用のMulti-cloud GSLB StyleBookを使用します。
-
ユーザーがメトリックベースのGSLBアルゴリズム (最小パケット、最小接続、最小帯域幅) を使用してGSLBおよびLBノードを構成し、LBノードが別のNetScalerインスタンスに展開されている場合。
-
サイトの永続性が必要な場合。
-
NetScaler LBノードでGSLBを構成するためのStyleBookの使用
お客様は、メトリックベースのGSLBアルゴリズム (最小パケット、最小接続、最小帯域幅) を使用してGSLBおよびLBノードを構成し、LBノードが別のNetScalerインスタンスに展開されている場合に、LBノード用のMulti-cloud GSLB StyleBookを使用できます。
ユーザーは、このStyleBookを使用して、既存の親サイトに子サイトを追加することもできます。このStyleBookは、一度に1つの子サイトを構成します。したがって、子サイトの数だけ、このStyleBookから構成 (構成パック) を作成します。StyleBookは、子サイトにGSLB構成を適用します。ユーザーは最大1024個の子サイトを構成できます。
注:
親サイトを構成するには、Multi-cloud GSLB StyleBookを使用します。
このStyleBookは次の仮定に基づいています。
-
SNIPアドレスまたはGSLBサイトIPアドレスが構成されていること。
-
必要なファイアウォールとセキュリティグループがクラウドサービスプロバイダーで構成されていること。
LBノード用のマルチクラウドGSLB StyleBookを使用して親子トポロジで子サイトを構成する
-
Applications > Configuration > Create New に移動します。
-
Applications > Configuration に移動し、Create New をクリックします。StyleBook は、ユーザーがこの StyleBook で定義されているすべてのパラメーターの値を入力できるユーザーインターフェイスページとして表示されます。注記:このドキュメントでは、「データセンター」と「サイト」という用語は同じ意味で使用されています。
-
次のパラメーターを設定します。
-
Application Name。子サイトを作成する GSLB サイトに展開されている GSLB アプリケーションの名前を入力します。
-
Protocol。ドロップダウンリストボックスから、展開されているアプリケーションのアプリケーションプロトコルを選択します。
-
LB Health Check (オプション)
-
Health Check Type。ドロップダウンリストボックスから、サイト上のアプリケーションを表すロードバランサー VIP アドレスの健全性をチェックするために使用されるプローブのタイプを選択します。
-
Secure Mode。(オプション) SSL ベースのヘルスチェックが必要な場合は、このパラメーターを有効にするために Yes を選択します。
-
HTTP Request。(オプション) ユーザーが HTTP をヘルスチェックタイプとして選択した場合、VIP アドレスをプローブするために使用される完全な HTTP リクエストを入力します。
-
List of HTTP Status Response Codes。(オプション) ユーザーが HTTP をヘルスチェックタイプとして選択した場合、VIP が正常なときに HTTP リクエストへの応答で予期される HTTP ステータスコードのリストを入力します。
-
-
親サイトの構成。
-
子サイト (LB ノード) を作成する親サイト (GSLB ノード) の詳細を指定します。
-
サイト名。親サイトの名前を入力します。
-
サイトIPアドレス。親サイトが他のサイトとメトリックを交換する際にソースIPアドレスとして使用するIPアドレスを入力します。このIPアドレスは、各サイトのGSLBノードにすでに構成されているものとします。
-
サイトのパブリックIPアドレス。(オプション) サイトのIPアドレスがNATされている場合、メトリックの交換に使用される親サイトのパブリックIPアドレスを入力します。
-
-
-
子サイトの構成。
-
子サイトの詳細を指定します。
-
サイト名。サイトの名前を入力します。
-
サイトIPアドレス。子サイトのIPアドレスを入力します。ここでは、子サイトとして構成されているNetScalerノードのプライベートIPアドレスまたはSNIPを使用します。
-
サイトのパブリックIPアドレス。(オプション) サイトのIPアドレスがNATされている場合、メトリックの交換に使用される子サイトのパブリックIPアドレスを入力します。
-
-
-
アクティブなGSLBサービスの構成 (オプション)
-
LB仮想サーバーのIPアドレスがパブリックIPアドレスでない場合にのみ、アクティブなGSLBサービスを構成します。このセクションでは、アプリケーションが展開されているサイトでローカルGSLBサービスのリストを構成できます。
-
サービスIP。このサイトのロードバランシング仮想サーバーのIPアドレスを入力します。
-
サービスのパブリックIPアドレス。仮想IPアドレスがプライベートで、それにNATされたパブリックIPアドレスがある場合は、そのパブリックIPアドレスを指定します。
-
サービスポート。このサイトのGSLBサービスのポートを入力します。
-
サイト名。GSLBサービスが配置されているサイトの名前を入力します。
-
-
-
ターゲットインスタンスをクリックし、GSLB構成を展開する各サイトでGSLBインスタンスとして構成されているNetScalerインスタンスを選択します。
-
「作成」をクリックして、選択したNetScalerインスタンス(LBノード)にLB構成を作成します。ユーザーは「ドライラン」をクリックして、ターゲットインスタンスに作成されるオブジェクトを確認することもできます。ユーザーが作成したStyleBook構成は、構成ページの構成リストに表示されます。ユーザーはNetScaler ADM GUIを使用して、この構成を検査、更新、または削除できます。
CloudFormationテンプレートの展開
NetScaler VPXは、AWS MarketplaceでAmazon Machine Images (AMI) として利用できます。CloudFormationテンプレートを使用してAWSでNetScaler VPXをプロビジョニングする前に、AWSユーザーは規約に同意し、AWS Marketplace製品を購読する必要があります。MarketplaceのNetScaler VPXの各エディションでこの手順が必要です。
CloudFormationリポジトリ内の各テンプレートには、テンプレートの使用法とアーキテクチャを説明するドキュメントが併置されています。これらのテンプレートは、NetScaler VPXの推奨される展開アーキテクチャをコード化したり、ユーザーにNetScalerを紹介したり、特定の機能、エディション、またはオプションをデモンストレーションしたりすることを目的としています。ユーザーは、特定の生産およびテストのニーズに合わせてテンプレートを再利用、変更、または強化できます。ほとんどのテンプレートでは、IAMロールを作成する権限に加えて、完全なEC2権限が必要です。
CloudFormationテンプレートには、NetScaler VPXの特定のリリース(例:リリース12.0-56.20)およびエディション(例:NetScaler VPX Platinum Edition - 10 Mbps)またはNetScaler BYOLに固有のAMI IDが含まれています。CloudFormationテンプレートで異なるバージョンのNetScaler VPXを使用するには、ユーザーがテンプレートを編集してAMI IDを置き換える必要があります。
最新のNetScaler AWS-AMI-IDは、こちらにあります: NetScaler AWS CloudFormation Master。
CFT 3 NIC展開
このテンプレートは、2つのアベイラビリティゾーン用に3つのサブネット(管理、クライアント、サーバー)を持つVPCを展開します。パブリックサブネットにデフォルトルートを持つインターネットゲートウェイを展開します。このテンプレートは、2つのNetScalerインスタンスでアベイラビリティゾーンをまたぐHAペアも作成します。プライマリには3つのVPCサブネット(管理、クライアント、サーバー)に関連付けられた3つのENI、セカンダリには3つのVPCサブネット(管理、クライアント、サーバー)に関連付けられた3つのENIが作成されます。このCFTによって作成されるすべてのリソース名は、スタック名のtagNameでプレフィックスが付けられます。
CloudFormationテンプレートの出力には以下が含まれます。
-
PrimaryCitrixADCManagementURL - プライマリVPXの管理GUIへのHTTPS URL(自己署名証明書を使用)
-
PrimaryCitrixADCManagementURL2 - プライマリVPXの管理GUIへのHTTP URL
-
PrimaryCitrixADCInstanceID - 新しく作成されたプライマリVPXインスタンスのインスタンスID
-
PrimaryCitrixADCPublicVIP - VIPに関連付けられたプライマリVPXインスタンスのElastic IPアドレス
-
PrimaryCitrixADCPrivateNSIP - プライマリVPXの管理に使用されるプライベートIP(NS IP)
-
PrimaryCitrixADCPublicNSIP - プライマリVPXの管理に使用されるパブリックIP(NS IP)
-
PrimaryCitrixADCPrivateVIP - VIPに関連付けられたプライマリVPXインスタンスのプライベートIPアドレス
-
PrimaryCitrixADCSNIP - SNIPに関連付けられたプライマリVPXインスタンスのプライベートIPアドレス
-
SecondaryCitrixADCManagementURL - セカンダリVPXの管理GUIへのHTTPS URL (自己署名証明書を使用)
-
SecondaryCitrixADCManagementURL2 - セカンダリVPXの管理GUIへのHTTP URL
-
SecondaryCitrixADCInstanceID - 新しく作成されたセカンダリVPXインスタンスのインスタンスID
-
SecondaryCitrixADCPrivateNSIP - セカンダリVPXの管理に使用されるプライベートIP (NS IP)
-
SecondaryCitrixADCPublicNSIP - セカンダリVPXの管理に使用されるパブリックIP (NS IP)
-
SecondaryCitrixADCPrivateVIP - VIPに関連付けられたセカンダリVPXインスタンスのプライベートIPアドレス
-
SecondaryCitrixADCSNIP - SNIPに関連付けられたセカンダリVPXインスタンスのプライベートIPアドレス
-
SecurityGroup - VPXが属するセキュリティグループID
CFTに入力する際、CFT内の任意のパラメータに対する
*は、それが必須フィールドであることを意味します。例えば、VPC ID*は必須フィールドです。
以下の前提条件を満たす必要があります。CloudFormationテンプレートは、通常のEC2の完全な権限を超えて、IAMロールを作成するための十分な権限を必要とします。このテンプレートのユーザーは、このCloudFormationテンプレートを使用する前に、AWS Marketplace製品の利用規約に同意し、サブスクライブする必要があります。
以下も存在する必要があります。
-
キーペア
-
3つの未割り当てEIP
-
プライマリ管理
-
クライアントVIP
-
セカンダリ管理
AWSでNetScaler VPXインスタンスをプロビジョニングする方法の詳細については、「AWSでのNetScaler VPXインスタンスのプロビジョニング」(/ja-jp/netscaler-console-service/hybrid-multi-cloud-deployments/provisioning-vpx-aws)を参照してください。
スタイルブックを使用してGSLBを構成する方法については、「StyleBookを使用したGSLBの構成」(/ja-jp/netscaler-console-service/hybrid-multi-cloud-deployments/hybrid-and-multi-cloud-solution/configure-glb-using-stylebooks)を参照してください。
前提条件
AWSでVPXインスタンスを作成する前に、ユーザーは以下のものがあることを確認する必要があります。
-
Amazon Web Services (AWS) Virtual Private Cloud (VPC) でNetScaler VPX AMIを起動するためのAWSアカウント。ユーザーはAmazonで無料でAWSアカウントを作成できます。
-
ユーザーがAWSサービスとリソースへのアクセスを安全に制御するためのAWS Identity and Access Management (IAM) ユーザーアカウント。IAMユーザーアカウントの作成方法の詳細については、トピック「IAMユーザーの作成 (コンソール)」を参照してください。
スタンドアロンおよび高可用性展開の両方で、IAMロールは必須です。IAMロールには、以下の権限が必要です。
-
ec2:DescribeInstances
-
ec2:DescribeNetworkInterfaces
-
ec2:DetachNetworkInterface
-
ec2:AttachNetworkInterface
-
ec2:StartInstances
-
ec2:StopInstances
-
ec2:RebootInstances
-
ec2:DescribeAddresses
-
ec2:AssociateAddress
-
ec2:DisassociateAddress
-
オートスケーリング:*
-
SNS:*
-
SQS:*
-
iam:SimulatePrincipalPolicy
-
iam:GetRole
NetScaler CloudFormation テンプレートを使用する場合、IAM ロールは自動的に作成されます。このテンプレートでは、すでに作成されている IAM ロールを選択することはできません。
注:
ユーザーが GUI を介して VPX インスタンスにログオンすると、IAM ロールに必要な権限を構成するためのプロンプトが表示されます。権限がすでに構成されている場合は、このプロンプトを無視してください。
-
ターミナルプログラムから AWS マネジメントコンソールが提供するすべての機能を使用するには、AWS CLI が必要です。詳細については、「AWS Command Line Interface とは」を参照してください。ユーザーは、ネットワークインターフェースタイプを SR-IOV に変更するためにも AWS CLI を必要とします。
GSLB の前提条件
NetScaler GSLBサービスグループの前提条件には、機能するAWS環境と、セキュリティグループ、Linuxウェブサーバー、AWS内のNetScaler ADC、Elastic IP、およびElastic Load Balancerを設定するための知識と能力が含まれます。
GSLB DBSサービス統合には、AWS ELBロードバランサーインスタンス向けにNetScalerバージョン12.0.57が必要です。
現在サポートされているVPXモデル、AWSリージョン、インスタンスタイプ、およびサービスに関する最新情報については、VPX-AWSサポートマトリックスを参照してください。